
TAG
#認証・認可
認証・認可に関する記事の一覧です。
29件の記事
ARTICLES
記事一覧
新着順・16〜29件を表示
-
GitLab AI Gatewayの重大な修正で確認したい本体とは別の更新対象
GitLab Self-Hosted AI GatewayのCVE-2026-90970について、認証済み利用者とカスタムフローの条件、修正版19.2.4・19.3.2・19.4.…
-
pgvector 0.8.7で境界外書き込みを修正!索引作成権限まで点検
pgvectorのIVFFlat索引構築で起きる境界外書き込みについて、開発元の公表内容と0.8.7への更新を整理します。RAGや類似検索を運用する担当者向けに、拡張の導入版・有効…
-
【WordPress】改ざんが疑われたら何をする?削除や復元の前に決める初動対応
WordPressで意図しない転送やユーザー追加に気付いた際の初動を解説します。症状と時刻の記録、公開制限、ログなどの保全、連絡担当の整理から、認証情報の失効と復旧判断までを整理。…
-
【WordPress】アップロードの安全対策を強化!保存先と権限を見直す
WordPressで画像や添付資料を扱う際の安全対策を解説します。書き込み権限を安易に広げず、メディアとフォームの入口、保存先、直接URLでの閲覧、スクリプト実行を分けて確認。形式…
-
【WordPress】管理者を増やす前に見直したい権限と外部連携の安全対策
WordPressの人向けアカウントと外部連携を分けて棚卸しし、必要な権限だけを付与する方法を解説します。標準ロールの選び方、アプリケーションパスワードと2段階認証の違い、許可・拒…
-
AIコーディングで安全性をどう確かめる?設計からスキル・プラグインの選び方まで
AIコーディングの安全性を、生成コードと実行権限の両面から解説。Codexのサンドボックスとスキル、Codex Security、Claude Codeの公式拡張、Semgrep連…
-
PAN-OS管理画面で悪用確認された脆弱性の影響条件と対策
PAN-OS管理画面の脆弱性CVE-2026-0322で限定的な悪用が確認されています。提供元とシンガポールCSAの一次情報をもとに、認証や到達性の条件、稼働版に応じた更新先、管理…
-
Bishengの認証回避をJVNが公表|3件の修正状況と旧SSO経路を点検
JVNがBishengの認証回避問題を掲載。3件のCVEごとの修正状況を区別し、旧SSO経路、利用者間の認可、AIの課金先、資格情報を点検する手順を解説します。
-
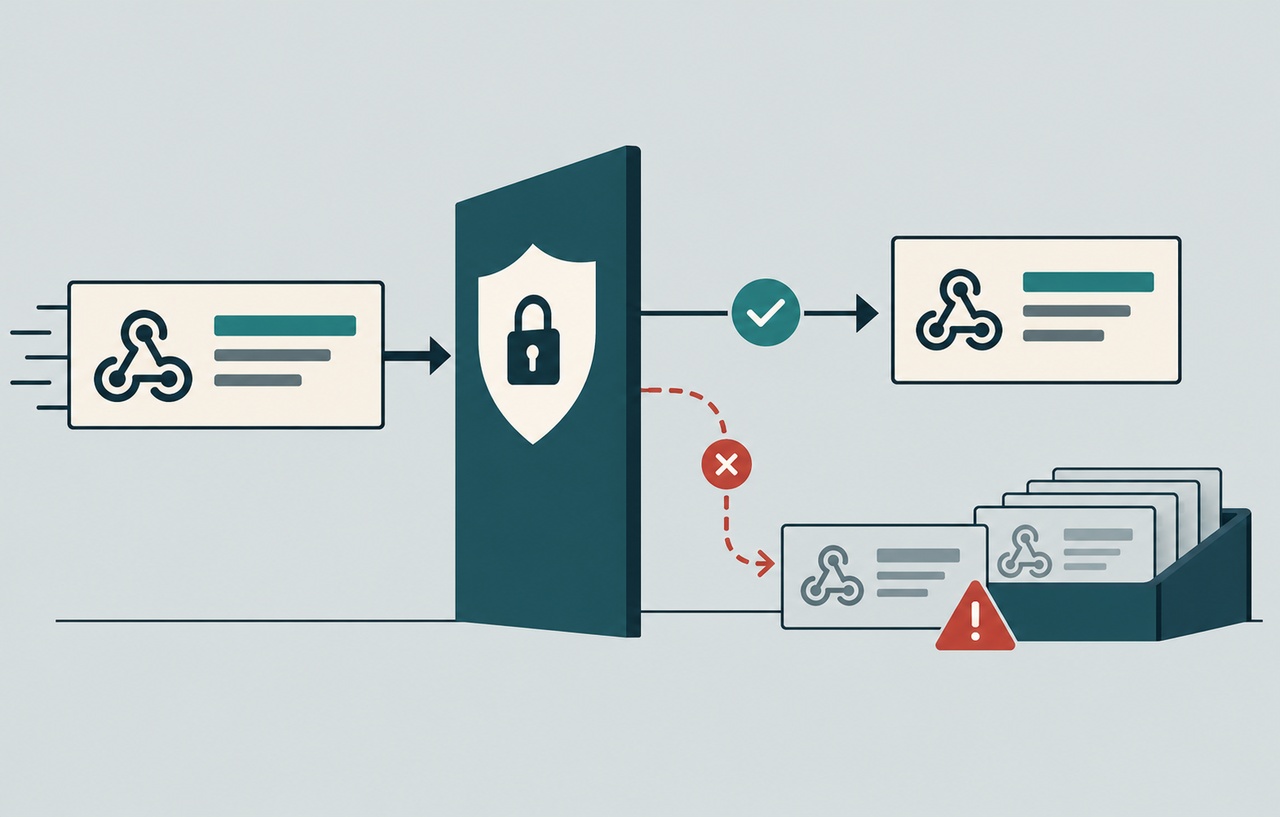
WebhookからAIを動かす前に|署名検証・再送・順序の安全対策
決済や外部サービスの通知をAI処理につなぐとき、署名検証だけでは足りない理由を解説。raw body、重複、順序、キュー、業務上の確認を整理します。
-
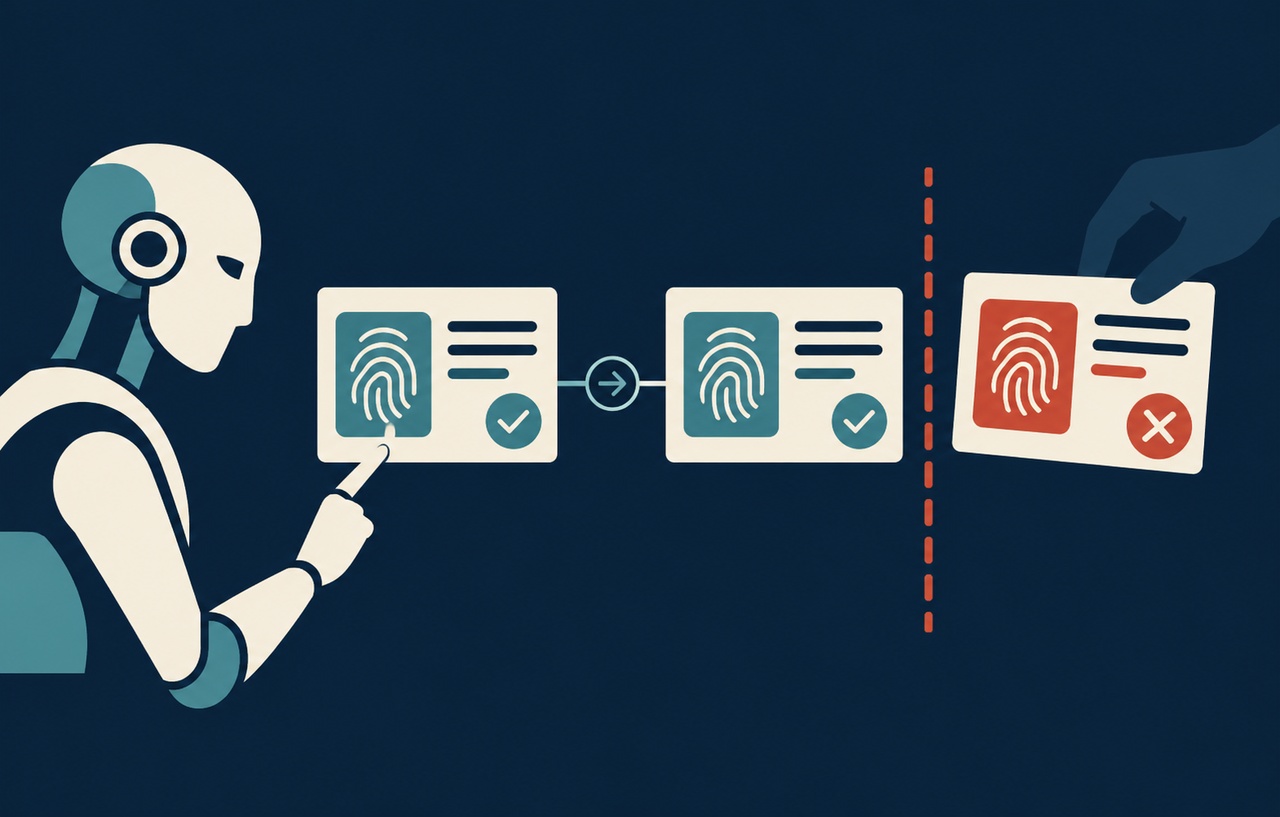
AIに承認した内容がそのまま実行される?公開・送信・削除の安全設計
AIエージェントの承認を対象・引数・版と結び付け、変更後の再確認、期限、二重実行防止、実行直前の権限検査まで設計する方法を解説します。
-
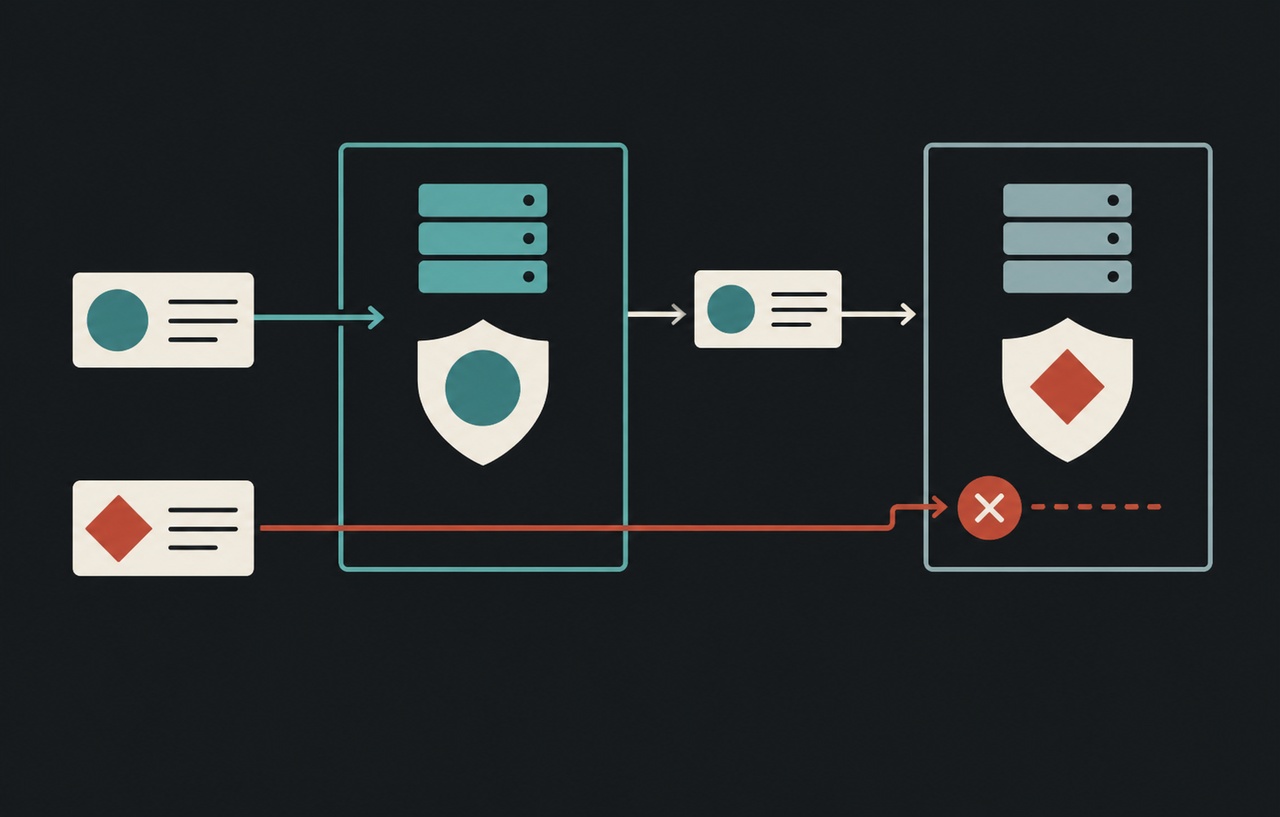
MCPが接続できれば安全?トークンの宛先と権限を確認する
MCP連携で見落としやすいトークンの宛先、下流APIとの分離、PKCE、失効と権限検査を、WordPressへのAI連携を例に整理します。
-
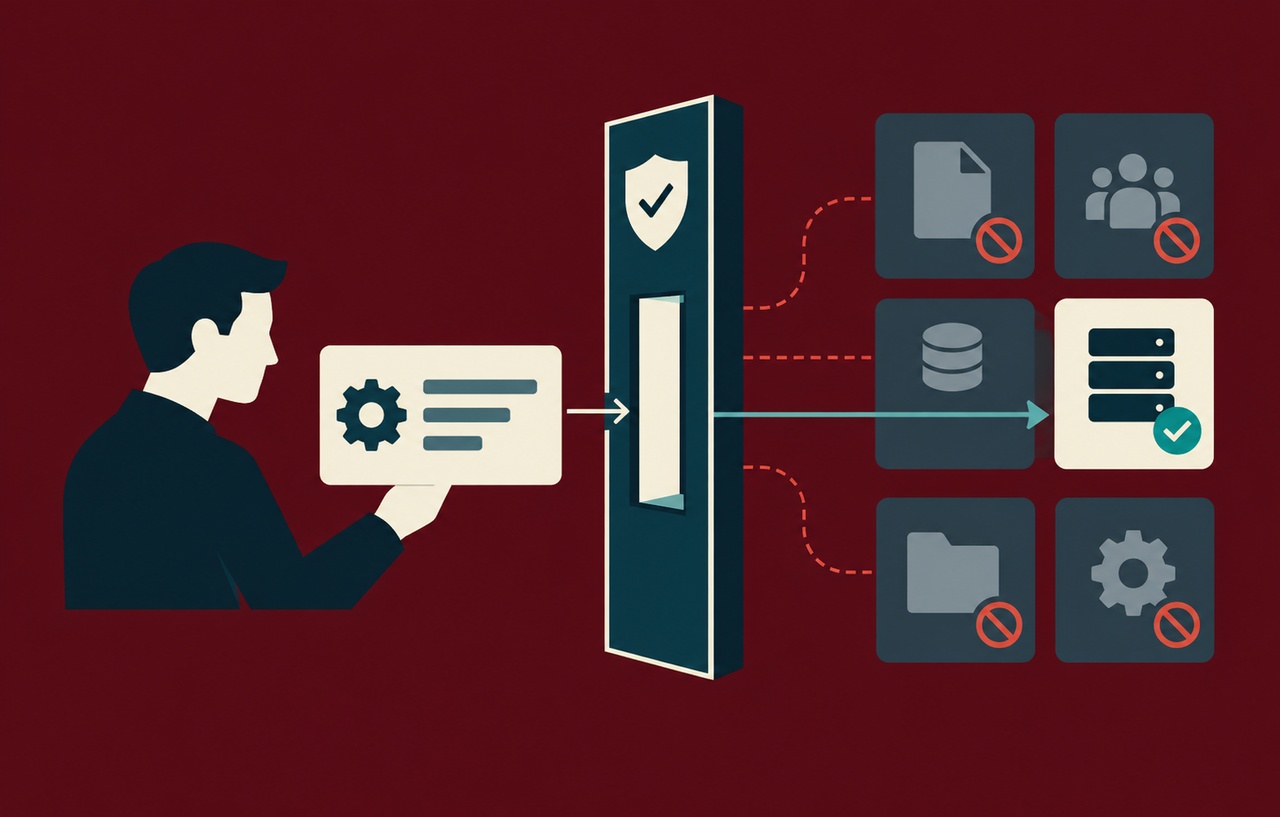
国内の不正アクセス注意喚起を踏まえた管理APIの認可と点検手順
JPCERT/CCの2026年10月の注意喚起を起点に、管理APIの棚卸し、機能・対象・項目ごとの認可、拒否テストと初動対応を整理します。
-
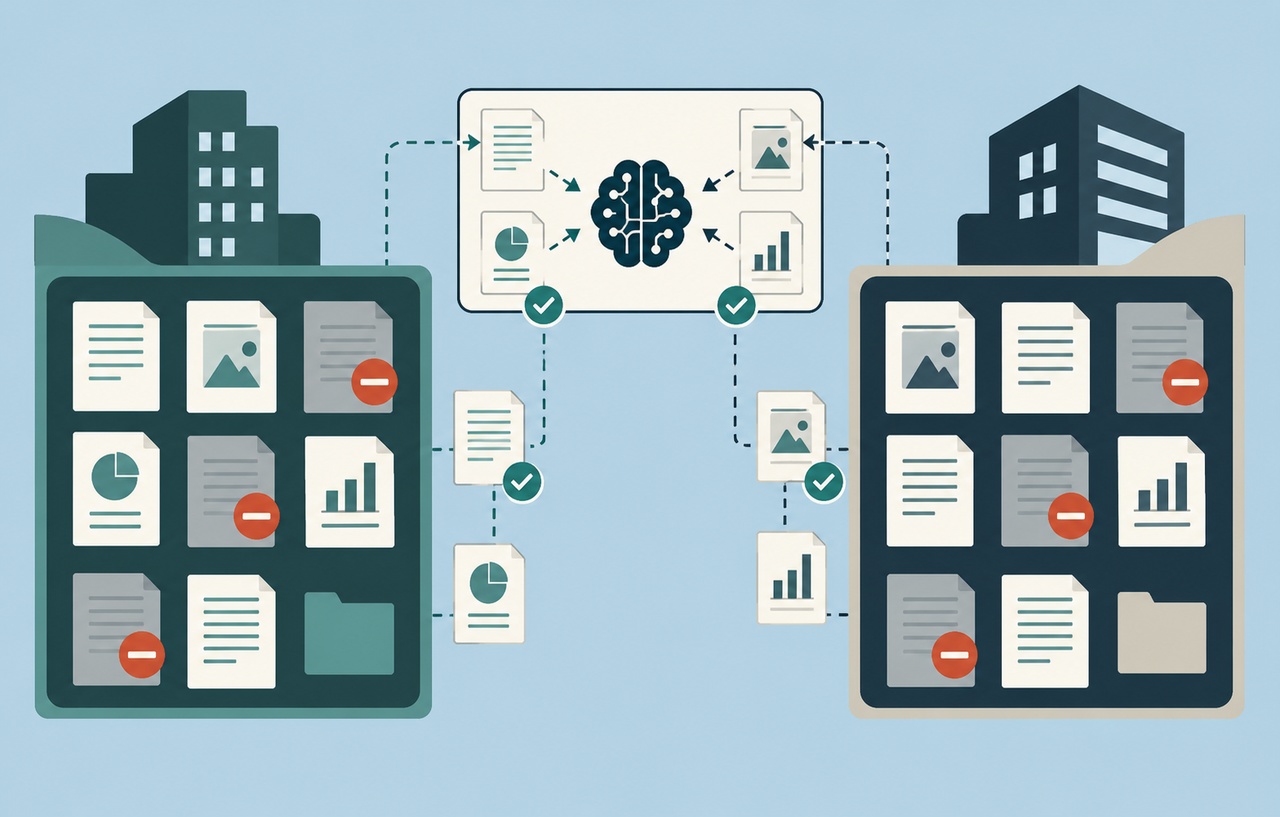
社内文書を読むAIは権限を引き継いでいる?RAGの情報漏えいを防ぐ設計
社内文書や顧客資料をRAGにつなぐとき、元の閲覧権限は維持されていますか。検索前の認可、チャンクの権限情報、顧客分離、権限取消とキャッシュの扱いを解説します。
-
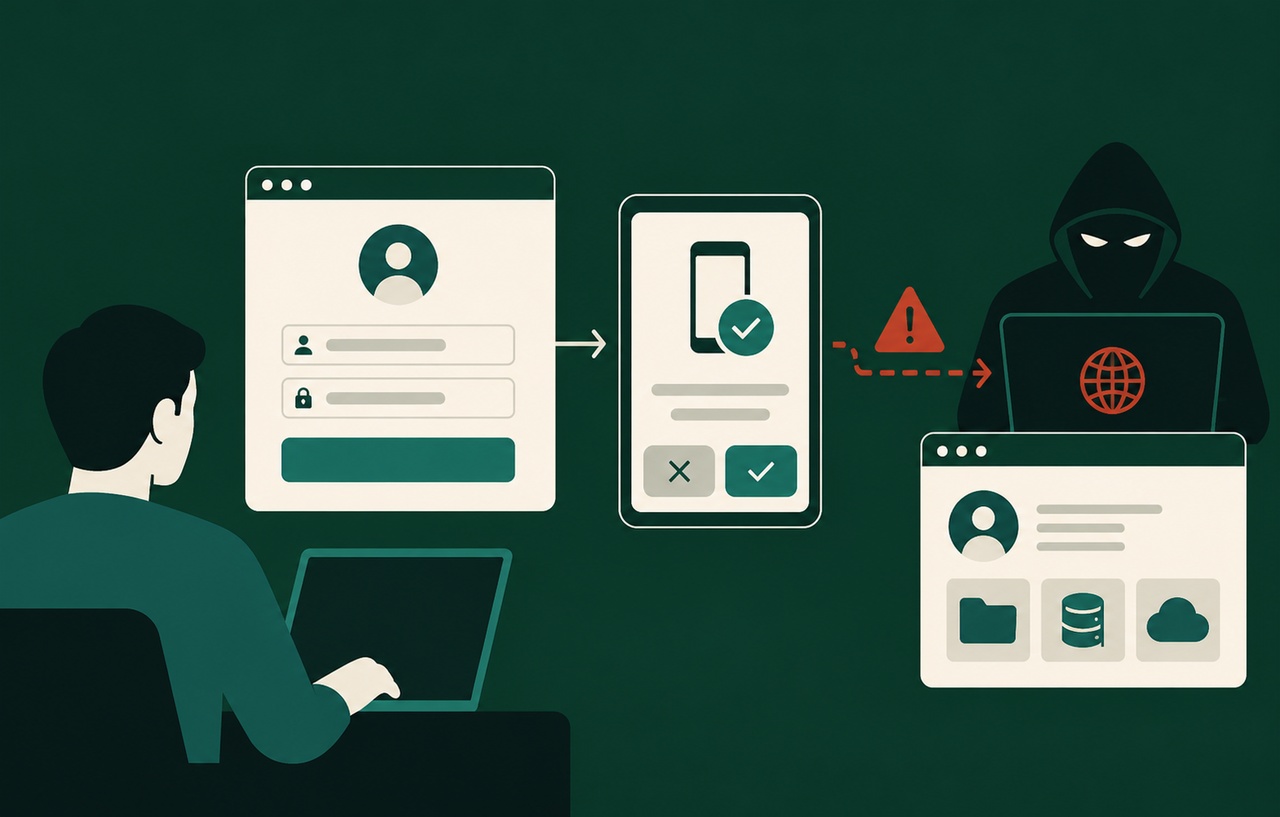
本物のログイン画面でも要注意|デバイスコード・フィッシングとMFAの限界
MicrosoftのEvilTokens分析をもとに、正規のログイン画面で承認しても不正アクセスにつながる条件を解説。MFA・パスキー・トークンの違いと、Web運営者が確認したい対…
スポンサーリンク