目次
プラグインの更新が怖いので、動いている間はそのままにする。反対に、更新通知が来るたびに内容を見ず本番ですべて更新する。どちらも、更新による障害と未修正の問題を管理しにくい運用です。WordPressの安全性を改善するには、更新を実施できる準備と、そもそも維持する機能を減らす判断が役立ちます。
この記事は2026年10月18日にWordPress公式資料を確認して作成した保守の実務ガイドです。特定の製品のを知らせるニュースではありません。プラグインとテーマの一覧を整理し、検証、自動更新、障害時の判断、削除までを一つの運用として説明します。以下の実施手順や優先順位は、本サイトの提案です。
スポンサーリンク
まず版の一覧を業務の機能と結び付ける
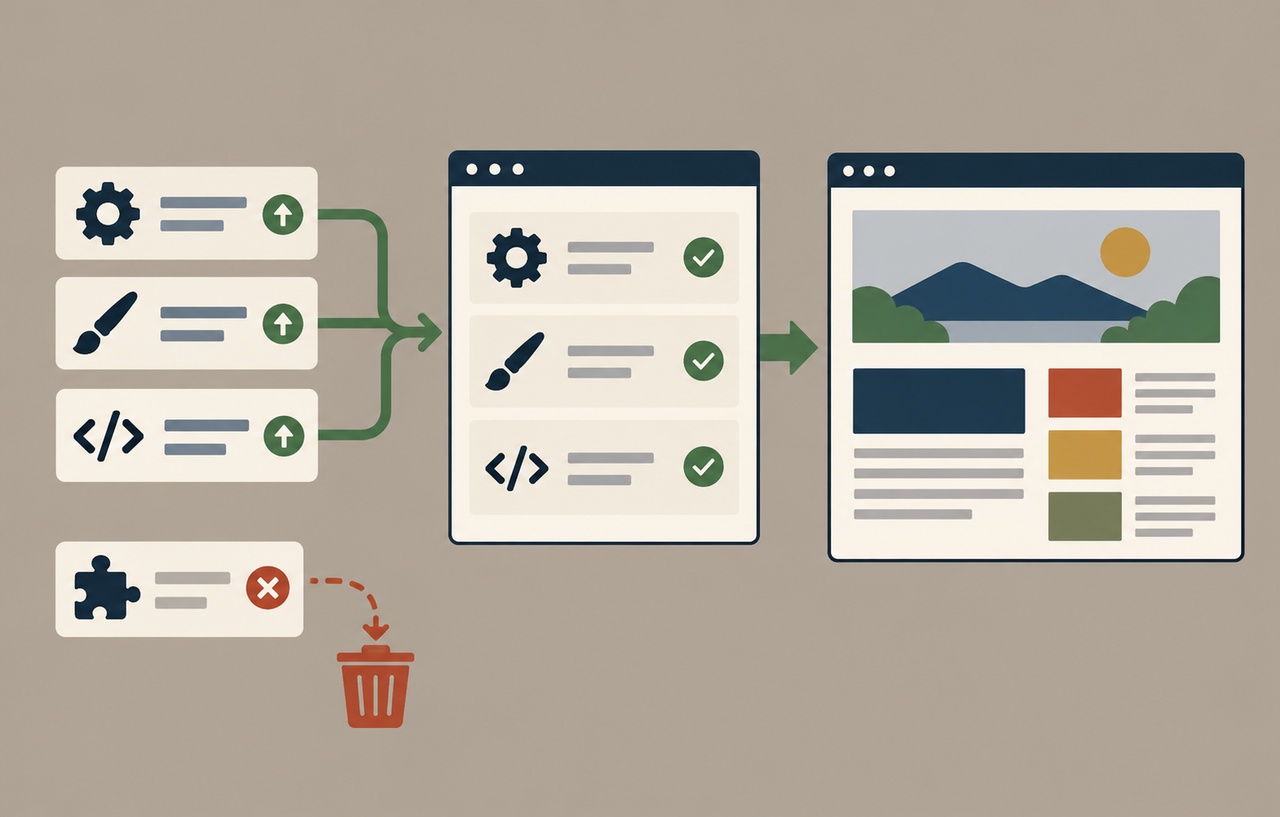
名前と版だけを一覧にしても、止まったときの影響は分かりません。フォーム、決済、会員、画像配信、、管理画面の補助など、どの業務を支えるかを記録します。さらに提供元、更新の入手先、契約やライセンスの管理者、依存するテーマや追加機能も紐付けます。
たとえば、フォーム本体だけでなく、確認画面、スパム対策、メール配信、外部サービスへの転送が別々の機能かもしれません。一つを更新したときに確認する範囲を、プラグインの名前から想像するのではなく、実際の処理で決められるようにします。
- 用途:どのページや管理作業で必要かを確認する。
- 提供元:正規の更新をどこから取得するか、担当者と契約を確認する。
- 依存:別のプラグイン、親テーマ、外部サービスとの組み合わせを記録する。
- 保守:通常の確認日と、緊急の注意喚起を受け取る経路を決める。
- 終了:使わなくなった際に残るデータと、削除の確認方法を調べる。
更新の優先度を通知の順番だけで決めない
更新内容に脆弱性修正が含まれる場合は、提供元の勧告で対象版、成立条件、修正版、悪用状況を確認します。脆弱性の番号や深刻度だけでなく、自サイトで該当機能が公開されているか、どの権限から利用できるかも判断材料にします。
一方、条件を詳しく調べることを理由に、必要な修正を無期限に保留しないでください。担当者と期限を決め、緊急性が高ければ通常より小さな確認手順で更新するか、問題の機能の停止などを検討します。修正版がない場合は、提供元が示すとその限界を確認します。
ここでいう「小さな確認」は無確認ではありません。更新対象の適合、復旧手段、主要機能の試験を短時間で実施できるよう、平時から準備することです。細かな表示差の検証と、認証や決済が壊れていない確認を同じ重さで並べないようにします。
スポンサーリンク
検証環境では本番データと副作用を管理する
を作るときは、PHPやDBの版、テーマ、プラグイン構成などの前提を本番と対応させます。ただし本番を複製しただけでは、外部メールや決済、まで動く可能性があります。通知を受ける先と、外部へ出る処理を制限してから試験します。
検証用のサイトにも会員情報や下書きが入る場合があります。検索エンジンへ表示しない設定だけをアクセス制限と考えず、認証やネットワーク側の制限を確認してください。必要に応じて個人情報を置き換え、本番のを検証環境へそのまま複製しない方法を選びます。
公式のアップグレード手順も、DBとファイルのに加えて、作成物が利用できるかの確認を求めています。更新を始めてから復旧用の権限がないと気付かないよう、戻す対象、保存時点、操作する人を先に確認します。出典:WordPress公式:Upgrading WordPress。
試験はトップページではなく利用者の一連の操作で
検証環境で成功しても、本番固有の、、メール配信経路まで再現できていない場合があります。試験票には再現できた条件とできなかった条件を残し、本番適用後に必要な最小限の確認を予定します。本番でのみ行う確認では、送信先やテスト用データを決め、通常の受注や通知に紛れないようにしてください。
本サイトの提案は、主要な業務ごとに短い試験票を作る方法です。単にページを開くのではなく、入力、保存、通知、表示という流れを確認します。すべてのサイトへ同じ項目を適用せず、自サイトで実際に利用する経路を選んでください。
- 記事サイト:ブロックで下書きを保存し、画像追加、プレビュー、公開後の表示を試す。
- 問い合わせ:試験用の内容を送信し、完了画面、保存先、通知先まで確認する。
- 会員サイト:適切な利用者がログインでき、別の利用者の情報を見られないことを確認する。
- ECサイト:テストモードで注文から通知までを確認し、本番の請求を発生させない。
- 外部連携:試験用の宛先やイベントで、成功と失敗時の記録を確認する。
ログイン済みとログアウト状態、管理者と通常利用者では経路が違う場合があります。キャッシュが有効な表示も確認し、管理者の画面だけを見て完了にしません。更新前に同じ試験を一度行っておくと、更新で発生した問題か、以前からの問題かを区別しやすくなります。
スポンサーリンク
自動更新は対象ごとに責任者を付ける
WordPressでは、プラグインやテーマごとに自動更新を有効にできます。公式資料は、更新の試行結果を知らせるメールと、実行がWordPressのCron処理に依存することを説明しています。有効という表示と、実際に更新された結果を分けて確認します。出典:WordPress公式:Plugin and themes auto-updates。
本サイトでは、自動更新を使うものと、業務試験を伴って更新するものを、依存関係と障害時の影響で判断することを提案します。自動更新を使わない対象には、代わりに誰が情報を確認し、いつ適用するかを決めます。「手動」を放置の言い換えにしないためです。
通知メールが届いても誰も読まないなら、失敗に気付きにくくなります。受信先と担当を決め、更新後の版や主要機能の監視を確認します。Cronが動かない場合はサイトヘルスの警告などを調べ、サーバー側で実行している仕組みも保守会社に確認してください。
戻す操作と未修正の状態へ戻ることを区別する
障害が起きたときは、何が壊れ、どの変更が関係するかを記録します。原因の切り分けに必要な範囲で変更を戻す場合も、古い版に脆弱性があるなら、単に元に戻して公開を続けると別のリスクが残ります。代替の機能、限定公開、停止、提供元への相談を組み合わせて判断します。
DBの構造や保存形式が更新されている場合、プラグインのファイルだけを戻して整合するとは限りません。復元する時点と対象を確認し、更新後に受け付けた注文や投稿など、戻すと失われるデータの扱いも決めます。事前の復旧準備は、この判断を短くするために使います。
バックアップの分離と復元の設計は、関連記事のWordPressの復旧を支える分離とObject Lockで詳しく扱っています。今回の主題は保存方式ではなく、更新作業でどの時点に何を戻し、残った危険を誰が判断するかです。
使っていない機能は停止から削除まで確認する
WordPress公式の強化ガイドは、利用していないプラグインの削除を勧めています。また、信頼できる配布元の利用と、管理画面のファイル編集を無効にする設定も説明しています。編集の無効化だけで、すべての不正ファイル追加を防げるわけではありません。出典:WordPress公式:Hardening WordPress。
削除前には、現在表示されていないページや過去の記事で使う、ブロック、を確認します。無効化した直後にトップページが動くという理由だけで、不要と断定しないでください。親テーマ、必須プラグイン、サーバーが管理する拡張も区別します。
プラグインの削除時に設定やデータを残すか消すかは、製品によって異なります。提供元の案内を確認し、必要なデータを取り出してから、管理画面で正規の削除手順を使います。使っていないテーブルを名前の推測で一括削除すると、ほかの機能のデータを失う可能性があります。
保護機能も一つずつ追加して動作を測る
セキュリティを強めたいときに、同じ役割のプラグインをいくつも追加すると、更新や設定の負担も増えます。まず必要な機能を決め、サーバー側の保護や既存の仕組みで提供されていないか確認します。追加する場合は責任者と通知の受け取り先も決めてください。
たとえばアクセス制限を変えた後は、管理画面だけでなく、フォーム、画像追加、予約処理、外部連携の結果を確認します。防御のための変更でも、正規の経路を止める場合があります。複数の制限を同時に入れず、何を変えた結果か説明できる順序で進めると、問題を戻しやすくなります。
契約上の理由で保守を委託している場合も、更新を誰が実行するかだけでは不足します。緊急の勧告を誰が受け取り、停止を誰が承認し、営業時間外の障害へ誰が対応するかを確認します。担当者に届く連絡経路と、対応できない時間帯の代替先を記録すると、更新が必要な日に判断を止めにくくなります。
スポンサーリンク
更新の記録を次の作業の短縮につなげる
記録するのは、実施前後の版、対象、時刻、確認した機能、問題、判断者です。試験で毎回見つかる組み合わせの注意点は次回の手順へ追加します。安全性の改善は、設定項目を増やすことだけではなく、必要な更新を短時間で確実に進められる状態を作ることでもあります。
更新通知が来てから悩み始める運用を変えましょう。維持する機能を絞り、検証と復旧の条件を用意し、自動更新を含むすべての対象に担当を付けます。新たな製品を追加する前に、今ある構成を説明できることが、継続しやすいセキュリティ対策の土台になります。