この記事のポイント
- 脆弱性
- CVE-2026-82208
- 深刻度
LOW
- 対象
- libcurl with wolfSSL backend
- 悪用状況
- 不明
- 推奨対応
- 本件は重大度Lowでも、アプリが独自に設けた信頼の範囲を点検する材料になります。スコアだけで対応を決めず、実際の利用条件と保護したい接続を確認してください。修正済みlibcurlを稼働実体へ届け、受理と拒否を両方試験することが対応の中心です。
- 公表日
目次
curlプロジェクトは2026年9月2日、wolfSSLバックエンドを使うlibcurlで、独自の信頼ストアを選ぶコールバックの後にCAキャッシュが再適用され、意図しない証明書を受理する可能性がある問題を公表しました。CVE-2026-82208で、提供元の重大度はLowです。本稿は10月21日に確認した未掲載の修正解説であり、今日見つかった新しい攻撃の速報ではありません。
対象はwolfSSLを使うlibcurlの特定条件で、コマンドラインのcurlツールは影響しないと明記されています。「curlが入っているから全部危険」「手元のcurlコマンドが成功したからアプリも安全」と判断できない点が、この問題の実務上の重要なところです。
一次資料:wolfSSL CA-cache hit overrides callback CVE-2026-82208(curl)。以下の運用手順と仮想例は本サイトの提案です。
スポンサーリンク
信頼ストアを変えたつもりでも戻ってしまう
公式説明では、CAキャッシュが有効な状態でCURLOPT_SSL_CTX_FUNCTIONのコールバックが信頼ストアを置き換えると、libcurlがコールバック終了後にキャッシュ済みストアを再設定する場合があります。その結果、独自に選んだストアでは拒否すべき証明書が、キャッシュ側では信頼されるため受理され得ます。
これは証明書の暗号化が解ける問題と説明されたものではありません。アプリが意図する信頼判断と、実際に検証に使う設定が食い違う問題です。独自CA、限定した接続先、特定の顧客ごとの信頼設定などを使うアプリでは、その設計が実際に維持されるかを確認する必要があります。
本稿の確認資料は、実際の攻撃やデータ漏えいを公表したものではありません。また、すべてのTLSバックエンドに同じ挙動があるとする内容でもありません。利用条件を絞り込むことが、重要な対象へ更新と検証を集中させるために役立ちます。
対象の版と修正先を読む
公式の影響範囲は8.9.1から8.21.0までで、通常系列では8.22.0以降が修正先です。長期保守の各系列では8.20.1、8.16.1、8.14.2以降が非該当として示されています。これらの番号はそれぞれの系列に対応するもので、異なる系列を数字の大小だけで比較することはできません。
推奨は8.22.0への更新、または修正パッチの適用と再ビルドです。暫定的な選択肢として、wolfSSLバックエンドで該当コールバックを使わない方法も案内されています。ただし、コールバックが何のために必要かを確認せず外すと、アプリ独自の信頼制限まで失う可能性があります。
配布元が修正をバックポートする環境では、上流番号だけで判定せず、公式パッケージの修正履歴を確認します。本稿では未閲覧のOS別パッケージ番号を推測して列挙しません。独自ビルドの場合は、取り込んだコミットと生成物を対応付け、再現可能なビルド定義を残します。
スポンサーリンク
curlコマンドとアプリ内のlibcurlを区別する
本サイトでは、アプリがロードするライブラリーの実体、版、TLSバックエンドを確認することを提案します。同じサーバーに複数のlibcurlがあり、OSの標準とアプリ同梱のものが異なる場合があります。管理端末で実行したcurlの表示だけでは、サーバープロセス内の状態を説明できません。
静的リンクのアプリでは、共有ライブラリーの更新だけでは反映されない場合があります。アプリの再ビルドと再配備が必要かを確認します。動的リンクでも長時間稼働中のプロセスが旧ライブラリーを保持する可能性があるため、実際の起動実体と再起動を合わせて確認します。
ソースの検索ではCURLOPT_SSL_CTX_FUNCTIONの設定、コールバックの実装、CAキャッシュ、接続の再利用、顧客ごとの設定分岐を調べます。該当APIが見つからない場合も、ラッパーや依存ライブラリーが呼んでいないかを確認します。見つかっただけで影響確定にせず、wolfSSLを使う条件まで照合してください。
TLS接続が成功するだけでは検証にならない
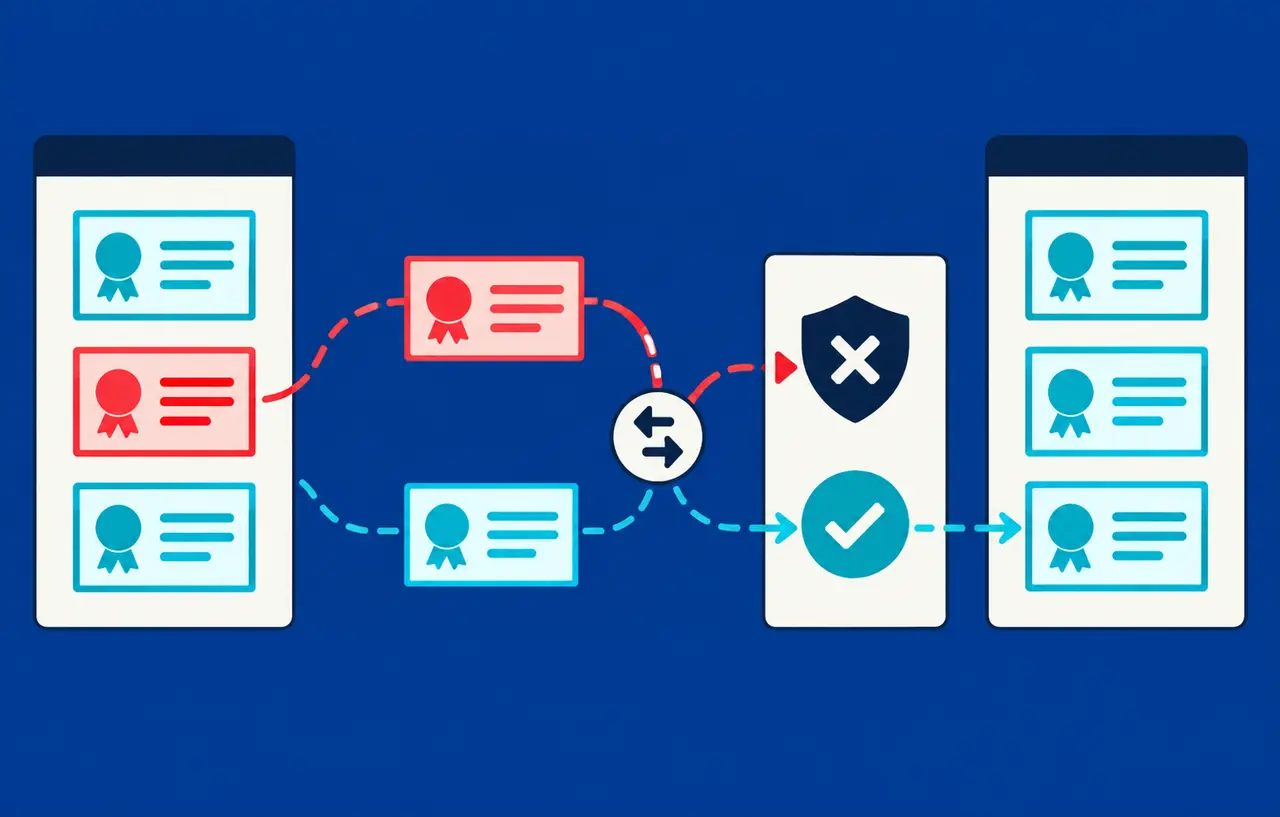
TLSの試験では、正規のサーバーへ接続できることを確認しがちです。しかし今回の問題は、本来拒否すべき証明書を受理する可能性です。正常系だけでは見つかりません。独自の信頼ストアで許可した証明書と、別のストアだけが許可する証明書を分け、後者が拒否されることを確認します。
検証には組織が管理するテスト用CAとサーバーを使い、実際の第三者サイトへ不正な証明書を提示しないようにします。テスト用の秘密鍵も本番へ持ち込まず、試験後の削除と保管ルールを決めます。証明書の内容、期待する結果、実際の結果を対応付けると、再試験で同じ条件を使えます。
説明用の仮想例として、二つの顧客ごとに別々のCAだけを信頼する連携アプリを考えます。顧客Aへの接続が成功することに加え、顧客B用のCAだけで署名された試験証明書がAの設定では拒否されることを確かめます。今回の公表が顧客分離の侵害を報告したわけではなく、信頼設定の試験例です。
スポンサーリンク
キャッシュと接続再利用を含める
プロセスを毎回起動する一回限りの試験では、キャッシュが存在する条件を十分に確認できない場合があります。同じプロセスで複数の接続を行う、設定を切り替える、接続を再利用するなど、実アプリの動きに近い試験を用意します。どの設定でCAキャッシュが使われるかは公式資料と実装で確認します。
同時実行や顧客ごとの設定変更がある場合は、接続ハンドルと信頼設定の所有範囲を整理します。共有してよい設定と分離すべき設定を明確にし、別の処理が書き換える可能性を調べます。今回の修正だけで、アプリが独自に持つ設定共有の不具合まで解消されたとは扱いません。
更新前後の比較では、キャッシュが空の状態と使用後の状態を両方残します。接続成功率だけでなく、拒否した証明書とエラーの種類を確認し、ログへ秘密鍵やトークンを出さないようにします。試験失敗時に証明書検証を無効化して通す修正は、今回守ろうとしている信頼境界を失わせます。
暫定措置の影響を評価する
該当コールバックを使わない方法を選ぶなら、元々行っていた検証やCAの制限を別の設定で維持できるかを確認します。単にデフォルトの広い信頼ストアへ戻すと、接続できる相手が意図せず増える可能性があります。暫定措置には期限と正式更新の担当を残します。
更新まで接続先や外向き通信を制限することも防御の一つですが、TLS証明書の正当性を保証する代わりにはなりません。DNS、プロキシ、ロードバランサーなど実際の通信経路を確認し、許可先の設定と証明書検証を別の項目として管理します。
本番で既に異常な証明書受理が疑われる場合は、接続先、時刻、プロセス、使用設定を保全します。通信の成功ログだけでは何の証明書で接続したか分からない場合があります。記録がない期間を安全と断定せず、外部サービスやネットワークの記録と照合してください。
対象外の根拠も保守へ引き継ぐ
独自CAを持つサービスの変更管理
仮想の連携サービスで、顧客の証明書更新に合わせてCA設定を変更するとします。変更担当は接続先の成功だけでなく、以前のCAや別の顧客のCAが拒否されるかも確認します。移行期間に両方を許可する必要があるなら、対象期間と終了条件を決め、広い信頼設定が恒久的に残らないようにします。
CA設定の配信元、キャッシュの更新、アプリの再起動にはそれぞれの反映時刻があります。設定ファイルを保存した時刻だけで切り替え完了を宣言せず、稼働プロセスが実際に新しい設定を使うことを試験します。複数ノードで順次反映する環境では、一時的な差を監視できるようにします。
障害時の切り戻しでは、以前のライブラリーへ戻すか、以前のCA設定へ戻すかを区別します。問題のある版へ戻す必要が生じた場合には、公開範囲と時間を制限し、正式な修正を取り込む計画を残します。接続を通すために証明書検証そのものを無効化する方針は選ばないでください。
試験結果には成功と失敗の両方の証明書を識別できる情報を残します。秘密鍵は不要です。証明書の発行元、期限、用途、期待する受理・拒否、実際の戻り値を記録すれば、同じ信頼条件を次のリリースでも検証できます。証明書本文を公開する必要があるかは、組織の扱いに従って判断します。
依存先がlibcurlを内部利用する場合は、提供元へバックエンドと修正取り込みの状況を問い合わせます。製品の最新版という回答だけでは、今回の条件との対応が分からない場合があります。対象のCVEと実行形態を示し、利用している配布物で修正が反映される版を確認してください。
今回の確認を機に、TLSの回帰試験へ拒否すべき接続を追加すると、設定変更による信頼の拡大も見つけやすくなります。接続できることを正常性の唯一の指標にせず、意図しない相手を拒否することも品質として記録します。これは特定のライブラリーだけに限らず、安全な外部連携を維持するための検証です。
独自の信頼設定を使う理由も台帳へ残します。顧客ごとの分離、社内CA、証明書の移行など、目的によって拒否すべき接続が違います。その意図が記録されていれば、担当者が変わっても、接続障害を直すために信頼範囲を一律に広げる変更を防ぎやすくなります。
対象外と判断できる例は、wolfSSLを使わない、該当コールバックを使わない、修正済み配布物であるなどです。ただし、その判断に使った稼働版と構成の確認日を残します。次のビルドでバックエンドが変われば前提も変わるため、ビルド設定の変更を見直し条件にします。
本件は重大度Lowでも、アプリが独自に設けた信頼の範囲を点検する材料になります。スコアだけで対応を決めず、実際の利用条件と保護したい接続を確認してください。修正済みlibcurlを稼働実体へ届け、受理と拒否を両方試験することが対応の中心です。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。