この記事のポイント
- 対象
- デニーズアプリ(旧アプリから新アプリへの移行処理)
- 影響
- 不正に作成された認証情報で一部の会員アカウントにアクセスできる状態でした。個人情報の取得有無と対象人数は調査中です。
- 推奨対応
- 初期画面が表示され再ログインが必要な場合は、公式アプリを直接開いて操作する。不審な連絡のリンクを開かず、公式案内を確認する。
- 公表日
目次
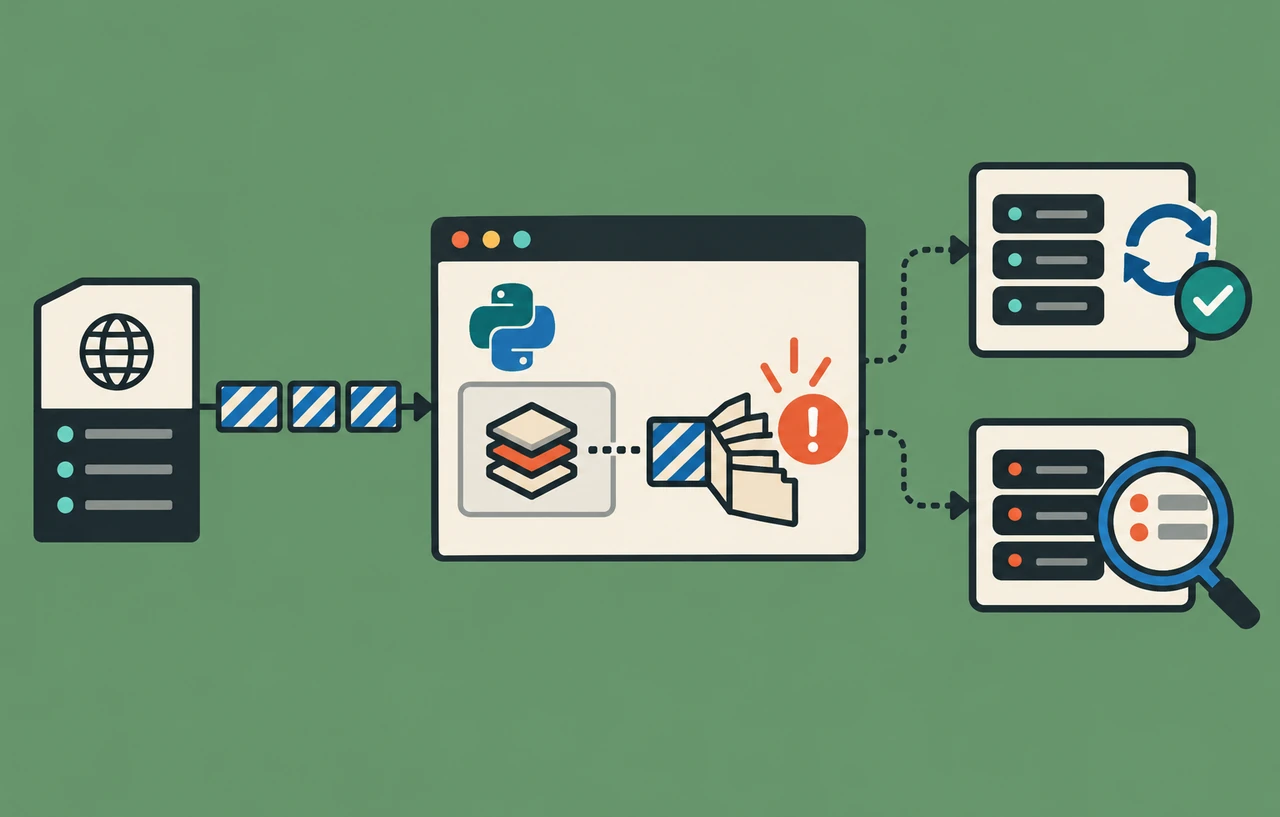
デニーズジャパンは2026年11月3日、デニーズアプリへの不正アクセスを公表しました。旧アプリから新アプリへの移行処理で第三者がを不正に作成し、旧アプリを使っていた一部の利用者のアカウントにアクセスできる状態になっていました。個人情報を第三者が取得したかは調査中です。同社の対策により、アプリを起動すると初期画面が表示され、再ログインが必要になる場合があります。
スポンサーリンク
不正な認証情報の作成を確認
デニーズジャパンの11月3日付第一報によると、調査の過程で不正な認証情報の作成が判明したのは10月30日です。同日、認証情報の不正な新規作成を防ぐためにシステムを改修しました。10月31日には確認済みの不正な認証情報を無効化し、個人情報保護委員会へ速報を提出しました。11月2日にも追加調査で確認した不正な認証情報を無効化しています。
第一報で確認結果を示したのは10月7日のアクセス記録です。これは調査した記録の日付で、攻撃の開始日や終了日が確定したという意味ではありません。会社はほかの期間も調べています。10月30日の判明、10月31日と11月2日の無効化、11月3日の公表はそれぞれ別の出来事です。
取得処理の履歴はあるが第三者の取得は未確定
会社は、個人情報を取得するためのシステム処理が実行された履歴を確認しました。ただし、第三者による操作と利用者本人による操作を区別できていません。このため、実際に第三者が個人情報を取得したか、取得した場合にどの項目が含まれるか、対象者が何人かは確定していません。
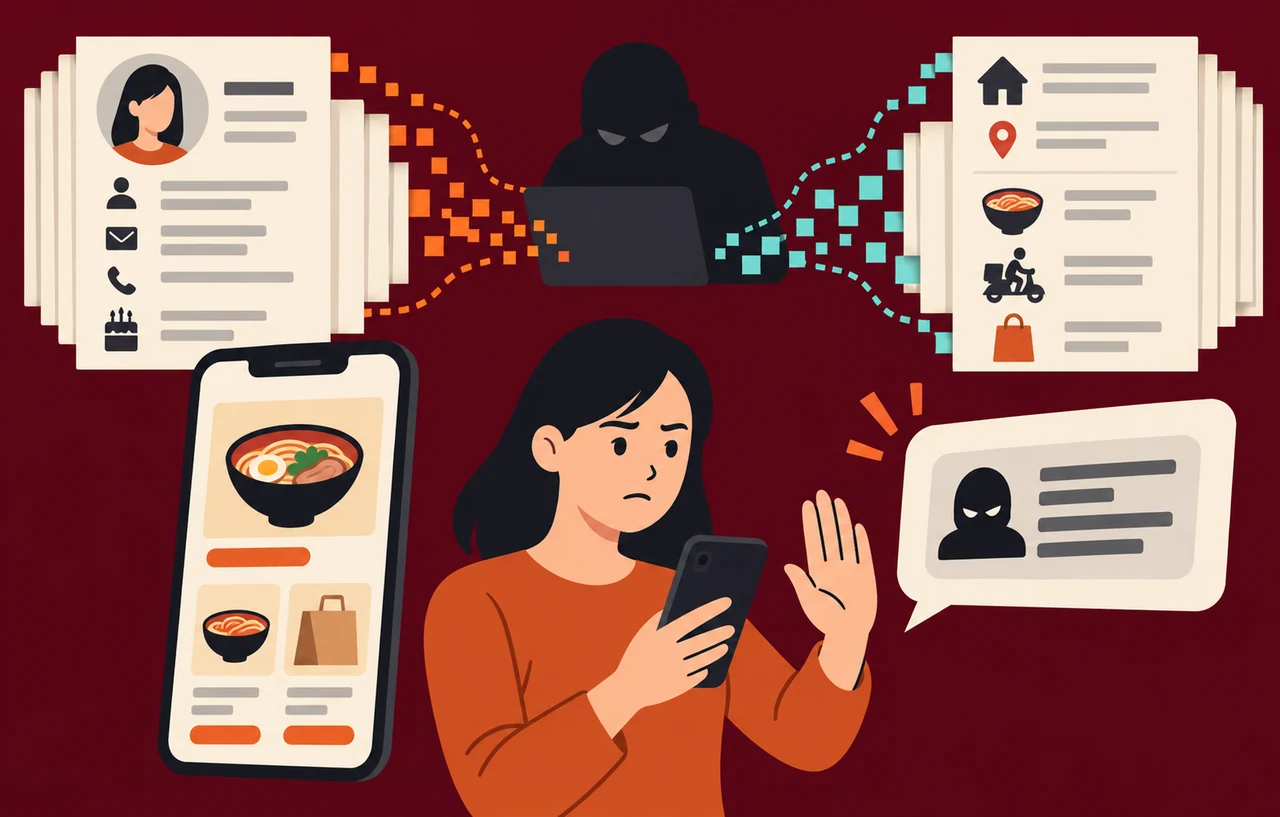
漏えいの可能性があると会社が挙げたのは、デニーズアプリの会員コード、メールアドレス、生年月日、性別、居住する都道府県、お気に入り店舗、キッズバースデーです。一方、氏名、住所、電話番号、パスワード、クレジットカード情報は保持していないと説明しています。居住する都道府県が候補に含まれることと、住所を保持していないという説明は区別して読む必要があります。また、不正に作成された認証情報があることは、既存利用者のパスワードが流出したという意味ではありません。
スポンサーリンク
再ログインは手元の公式アプリから
デニーズジャパンは、対策の影響で一部利用者に再ログインが必要になる場合があると案内しています。初期画面が表示されたことだけで、本人のアカウントが被害を受けたかは判断できません。対象者は特定でき次第、同社が順次個別に連絡する方針です。再ログインができたことも、調査対象外だったことの証明にはなりません。
同社は、デニーズや関係機関を装う不審なメールに注意するよう呼びかけています。実際にそのようなメールが届いたことを第一報で確認したわけではありません。本サイトでは、再ログインが必要な場合、メールのリンクではなく、端末に入っている公式アプリを直接開くことを勧めます。個別連絡を名乗るメッセージが来て判断に迷う場合は、そのメッセージの返信先やリンクではなく、公式サイトからたどった案内で確認してください。第一報は全利用者にパスワード変更を求めていません。
アプリ移行で残すべき記録
この事件では、旧アプリからの移行処理と、個人情報を取得する処理の両方が調査対象になっています。自社で会員アプリの移行を担当するチームへの示唆は、移行の成功件数に加え、誰の移行として認証情報を発行したか、その認証情報でどの処理を呼び出したか、失効後に使われた形跡がないかを追えるようにすることです。これは本サイトの提案で、今回の事件で具体的にどの識別子やログが不足していたかを示すものではありません。
たとえば移行用の認証情報の発行記録と会員情報の取得記録を関連付けられれば、不正な発行を見つけた後、その情報でどの処理に到達したかを調べやすくなります。監査記録に認証情報そのものを残す必要はありません。照合用の識別子や処理時刻を残し、再発行、失効、既存利用者への再ログイン要求を別々に追えるようにしておくと、被害調査と利用者案内を並行して進められます。