この記事のポイント
- 対象
- 松屋公式アプリ・松弁ネット・モバイルオーダー・松弁デリバリー
- 影響
- 会員情報2,000件(最大3,000件の可能性)と注文サービス情報2,377,127件の漏えいを確認。二つの区分で対象データが異なり、重複・実人数は未公表。
- 推奨対応
- 不審なメール・SMS・電話に注意し、パスワードやカード情報を伝えない。対象者への個別連絡と公式の復旧・補償告知を確認する。
- 公表日
目次
松屋フーズホールディングスは2026年10月30日、松屋公式アプリの管理システムへの不正アクセスで、会員情報などの漏えいを確認したと公表しました。松弁ネット、モバイルオーダー、松弁デリバリーの利用者も対象です。不審なメール・SMS・電話に注意し、松屋を名乗る相手にもパスワードやクレジットカード情報を伝えないでください。
同社の適時開示資料では、10月28日に不正アクセスを受け、情報漏えいが判明したとしています。10月30日は公表日です。攻撃の開始時刻や侵入経路は明らかにされておらず、原因および不正アクセスが可能になった詳しい経緯は調査中です。や特定のが原因だったとは、この資料から判断できません。
スポンサーリンク
漏えい情報は二つの区分で確認する
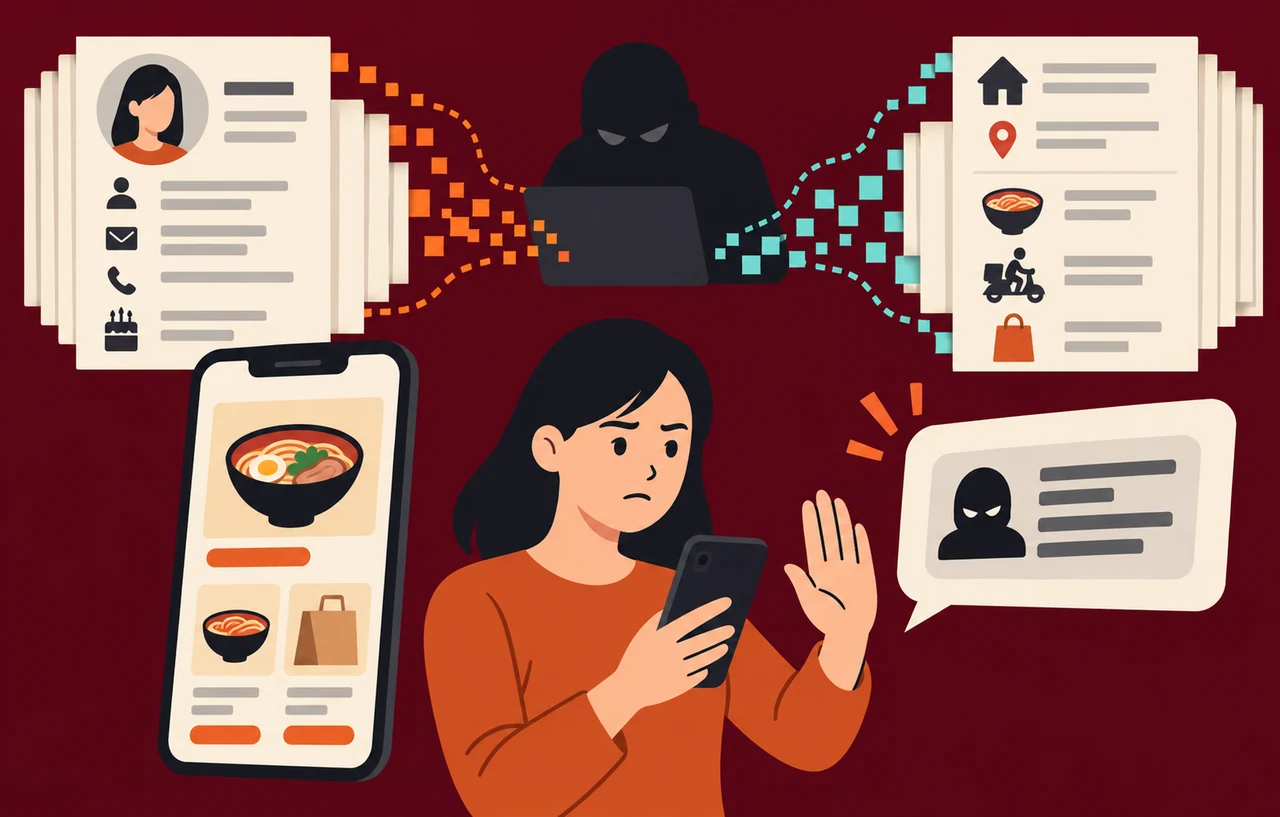
第一の区分は、松屋公式アプリに登録した利用者の会員ID、都道府県、氏名、電話番号、生年月日、メールアドレス、暗号化されたパスワード、松屋ポイントです。漏えい確認件数は2,000件で、最大3,000件となる可能性があると説明しています。確定した2,000件と、調査によって増える可能性のある上限を区別する必要があります。
第二の区分は、松弁ネット・モバイルオーダー・松弁デリバリーの利用者の会員ID、お届け先住所、氏名、電話番号、松屋ポイントです。件数は2,377,127件です。同社はクレジットカード情報を保持していないとしています。第二の区分にメールアドレスやパスワードも含まれると、第一の区分の項目をそのまま広げて説明してはいけません。
資料は二つの区分の重複関係や、件数を実人数へ換算する方法を示していません。本記事では単純に合算して被害人数とは表現しません。また、暗号化されたパスワードについて、暗号方式、鍵の管理、復号の可能性などは公表資料にありません。「暗号化されているので安全」と断定することも、平文のパスワードが流出したと読み替えることもできません。
復旧と対象者への連絡を進める
同社は関係各社の協力のもとで早期復旧へ取り組み、個人情報保護委員会への報告など必要な対応を進めていると説明しています。情報が漏えいした利用者には順次連絡する予定です。アプリ会員に対しては利用停止期間中の補償を予定していますが、詳しい内容は別途告知するとしており、この資料だけで金額や対象条件、受け取り方法は確定しません。
10月30日の発表時点の復旧方針を、サービスがすでに全面再開した証拠として扱わないでください。注文やポイント利用を予定している人は、同社の公式案内で提供状況を確認する必要があります。補償の連絡を装って外部サイトへのログインやカード登録を求める案内が届いても、発表資料にない手続きを正規のものと考えないことが重要です。
スポンサーリンク
公式の注意喚起と本サイトの確認案
同社は、漏えいした個人情報がなりすましなどに悪用されるおそれがあるとして、不審なメール、SMS、電話への対応に注意を求めています。松屋側からメールや電話でパスワードやクレジットカード情報などを尋ねることはないと明記しています。氏名や住所、会員情報を知っている相手でも、その知識だけで本人確認ができたと判断してはいけません。
ここからは本サイトの提案です。通知のリンクから直接認証情報を入力せず、普段から利用する公式の入口で告知を確認してください。パスワードを別のサービスでも使い回している場合は、そのサービスの正規画面から固有のものへ変更することを検討します。これは今回の資料が全利用者へ一律の変更を命じたという意味ではなく、認証情報が含まれる区分と使い回しの有無に応じた予防策です。
不審な連絡に応じて情報を入力してしまった場合は、伝えた内容、時刻、相手の連絡先を記録し、関係するサービスやカード会社の正式な窓口へ相談します。被害確認のためにパスワードそのものを第三者へ送らないでください。松屋の公表した問い合わせ窓口を使う際も、届いたメッセージの連絡先ではなく、公式資料に掲載された情報と照合する方法を勧めます。
未判明の点を残して影響を判断する
今回確認できるのは、不正アクセスと情報漏えい、対象データの二つの区分、復旧・連絡・補償に関する方針です。侵入経路、パスワード保護の詳細、二次被害の状況、復旧完了日時は資料で確定していません。利用者は自分の利用サービスと通知内容を照合し、事業者側の新しい調査結果が出た段階で対応を見直す必要があります。