
SECURITY GUIDE
セキュリティ対策・解説
Webサイトやサーバー、AIを安全に使うためのセキュリティ対策・解説記事の一覧です。攻撃の仕組みや具体的な対策の手順を、公式情報をもとに解説しています。
89件の記事
ARTICLES
対策・解説の一覧
更新順・76〜89件を表示
-
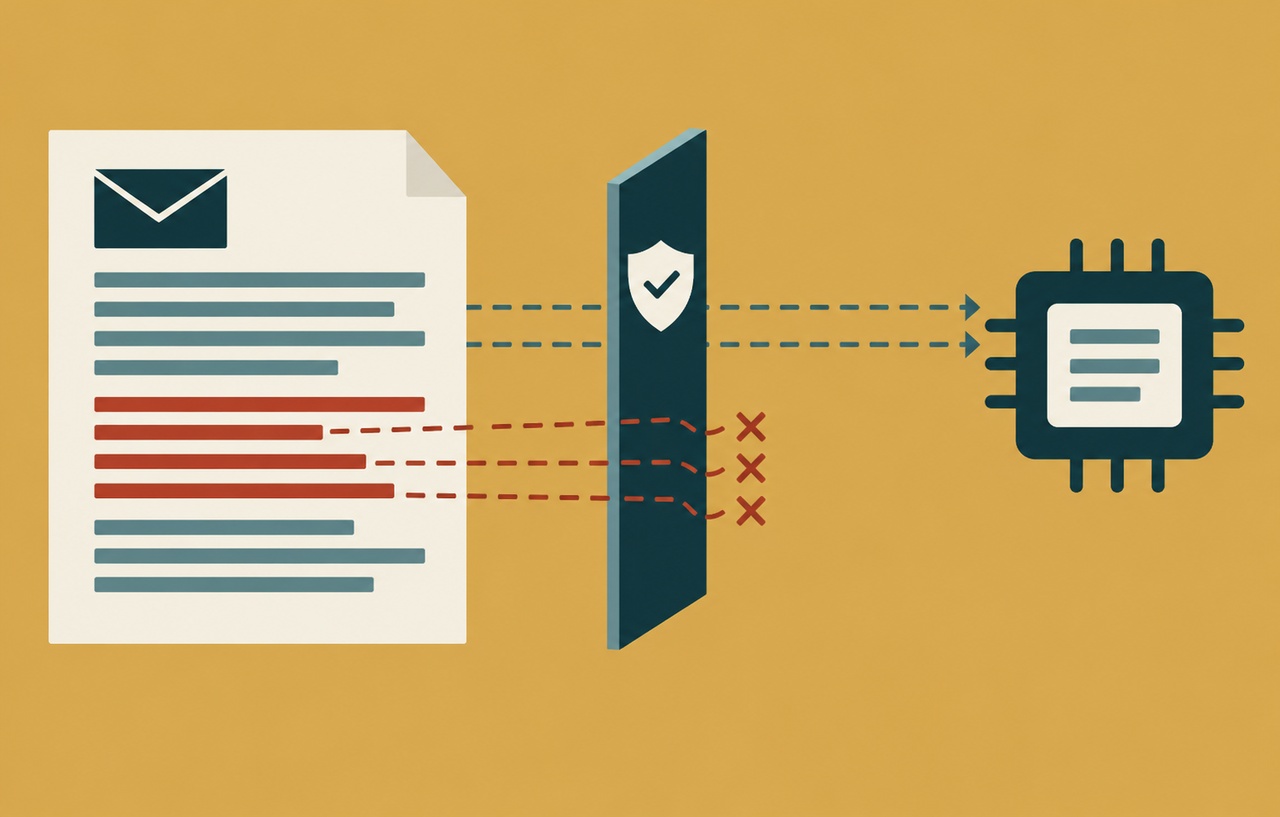
メールを読むAIが攻撃経路に|間接プロンプトインジェクションの実務対策
外部メールやWebページに潜む命令がAIエージェントを誤動作させる「間接プロンプトインジェクション」。Google、NCSC、OWASPの公式資料をもとに、Web運営で優先すべき権…
-
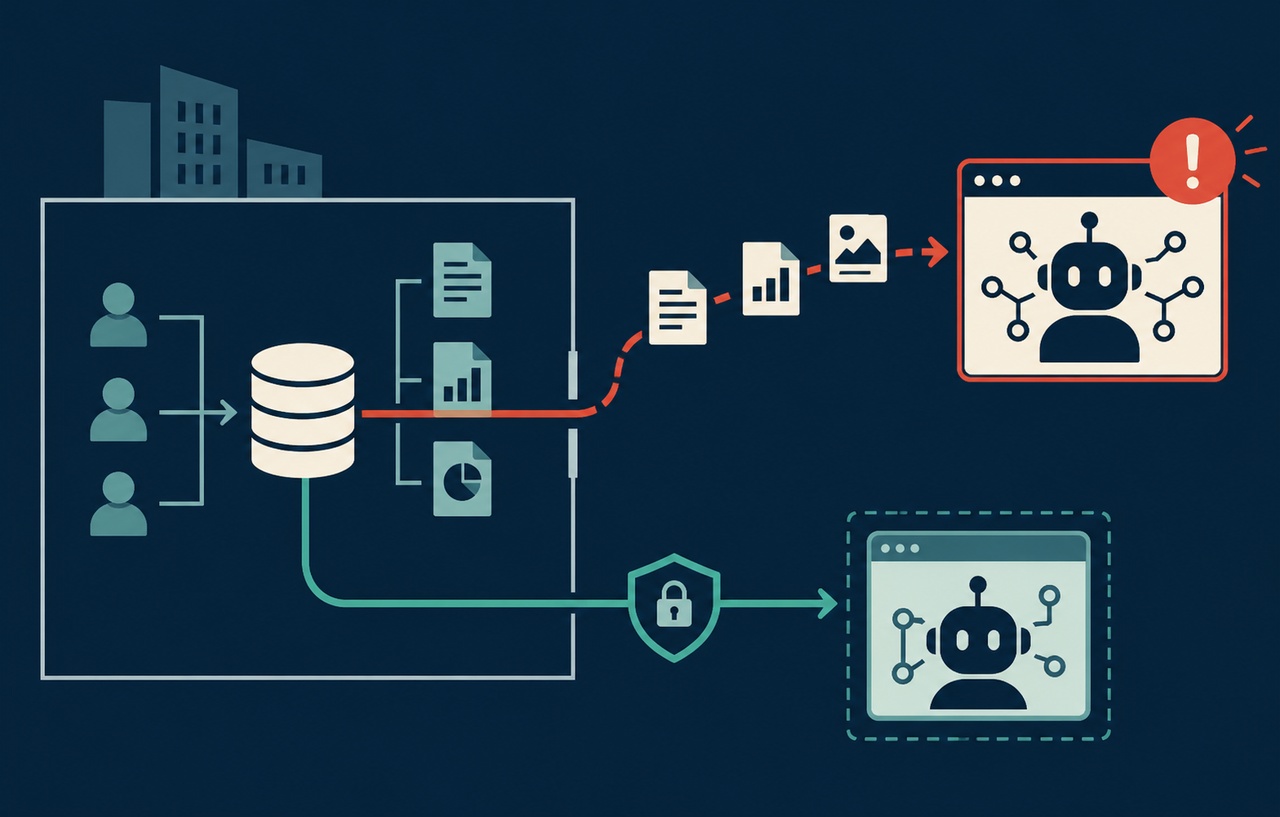
その生成AIを会社は把握していますか?シャドーAIの情報漏えい対策
未承認のAIサービスへ顧客情報・ソースコード・ログを入力する「シャドーAI」。NCSC、経産省、個人情報保護委員会の資料を基に、Web制作・サイト運営での発見、ルール作り、契約確認…
-
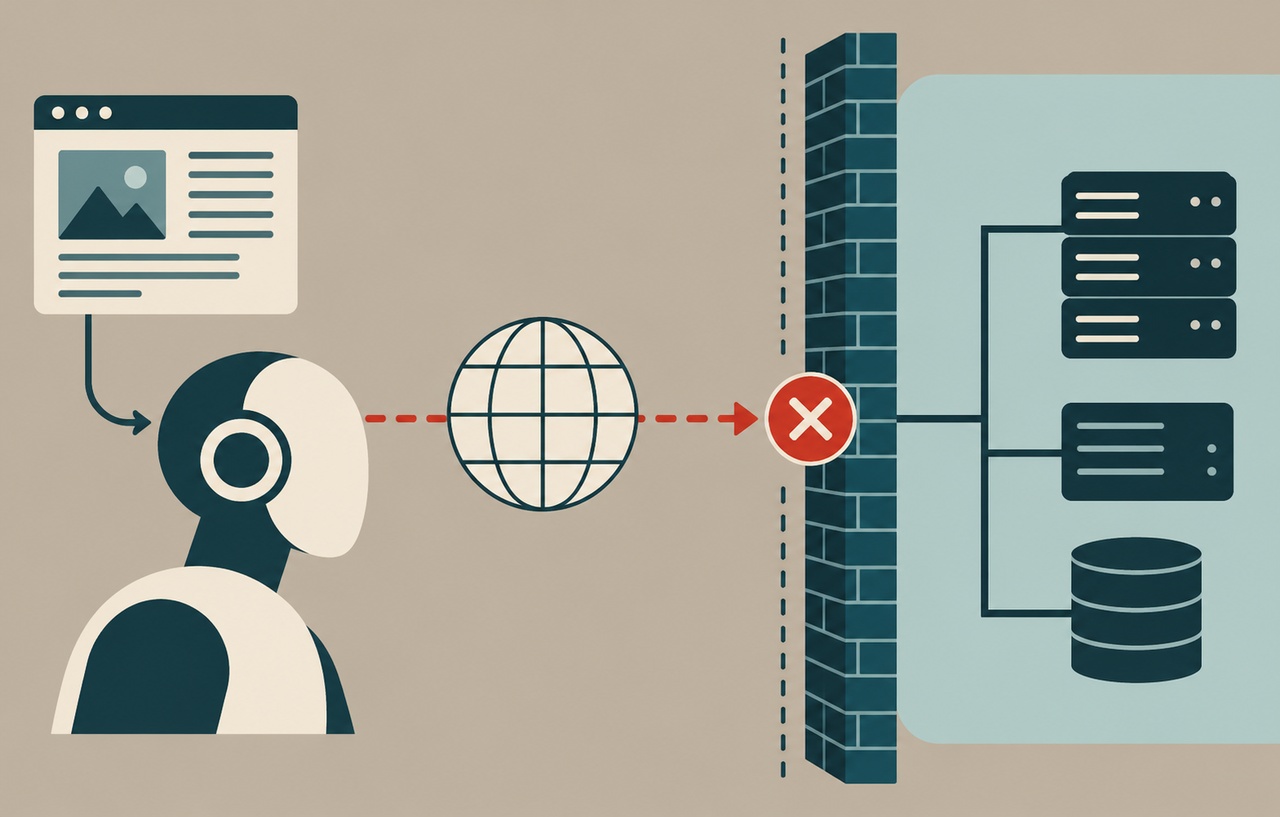
AIにURLを読ませると何が危険?SSRFから内部ネットワークを守る対策
AIエージェントやWordPressのURL取得機能が、内部ネットワークへの橋渡しにならないために。SSRFの仕組み、接続先の検証、WordPressのsafe系API、EC2 I…
-
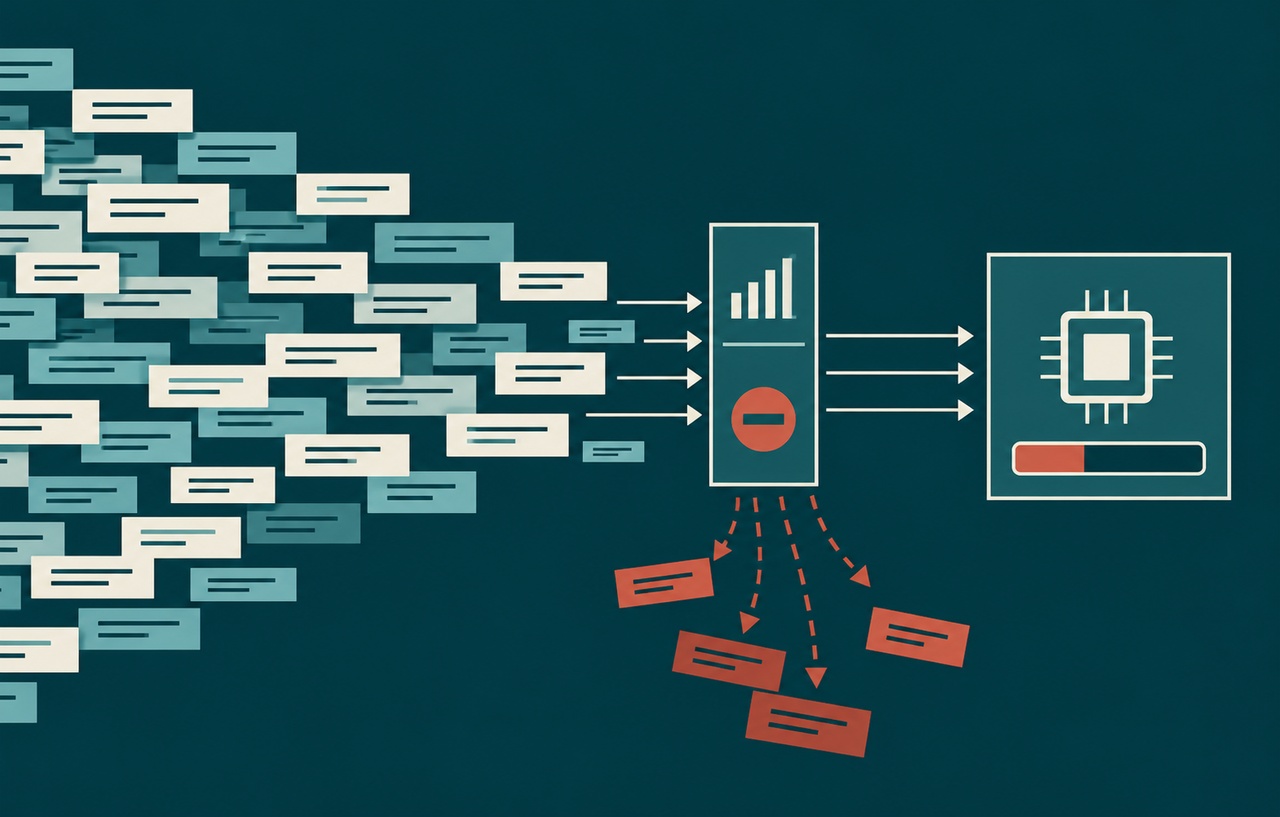
公開AIチャットの料金が急増するDenial of Walletを防ぐには?
APIキーを隠しても、公開AIチャットの無制限な呼び出しは防げません。Denial of Wallet、CORSとWordPress nonceの限界、消費量・同時実行・予算の制御…
-
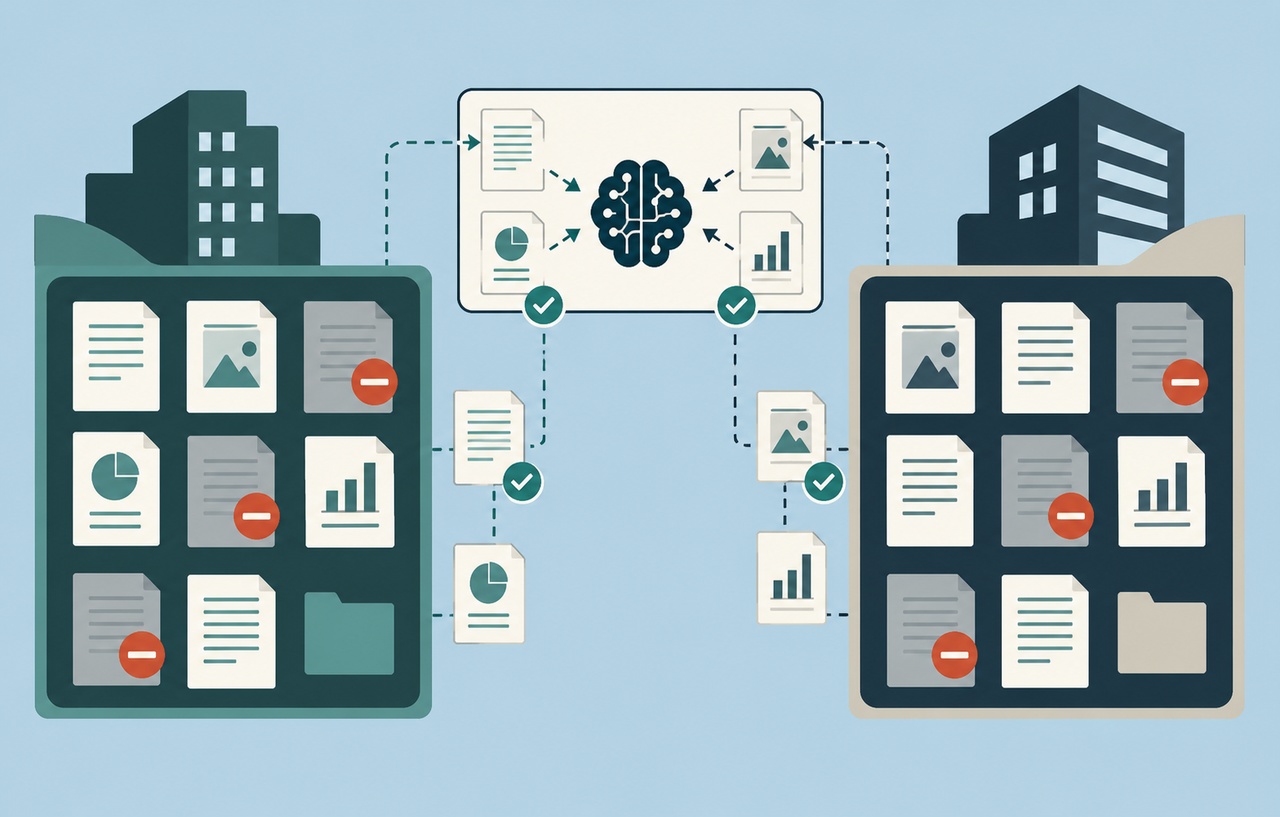
社内文書を読むAIは権限を引き継いでいる?RAGの情報漏えいを防ぐ設計
社内文書や顧客資料をRAGにつなぐとき、元の閲覧権限は維持されていますか。検索前の認可、チャンクの権限情報、顧客分離、権限取消とキャッシュの扱いを解説します。
-
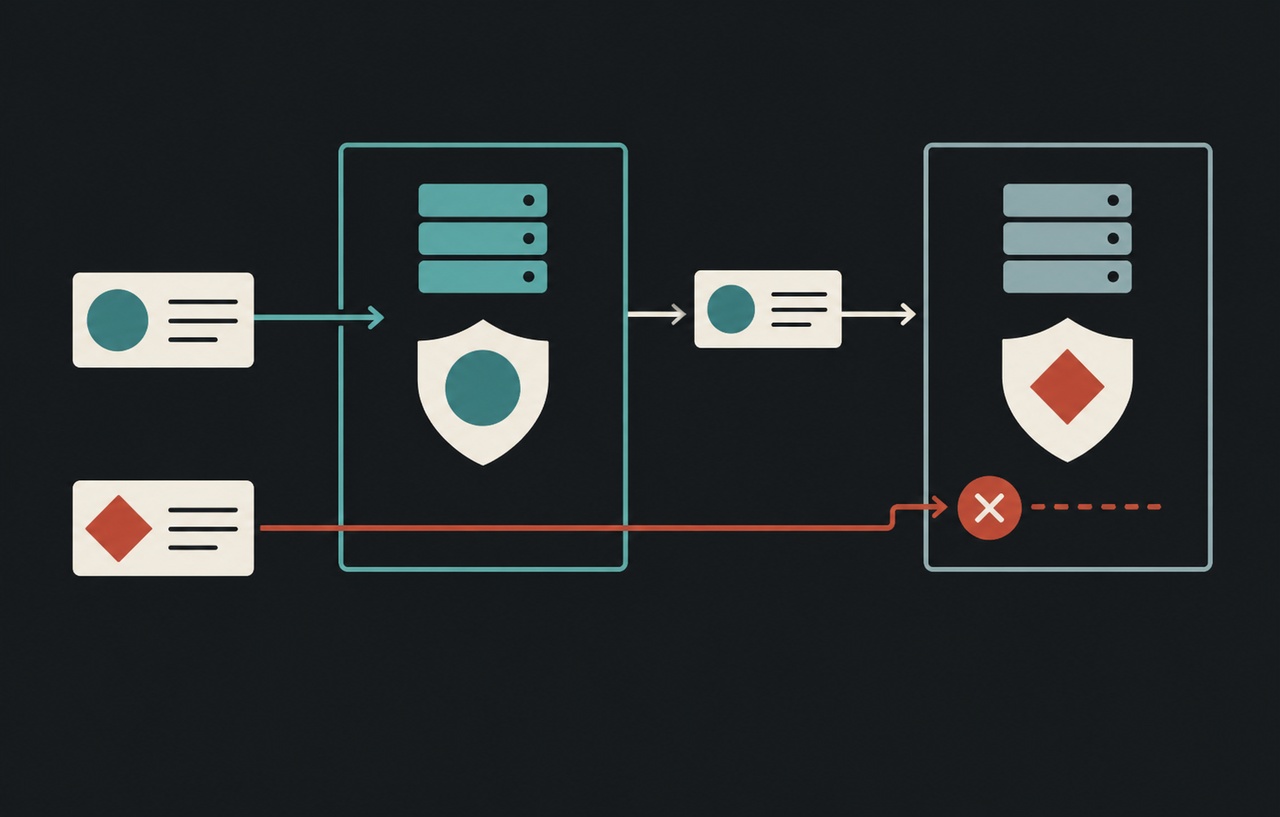
MCPが接続できれば安全?トークンの宛先と権限を確認する
MCP連携で見落としやすいトークンの宛先、下流APIとの分離、PKCE、失効と権限検査を、WordPressへのAI連携を例に整理します。
-
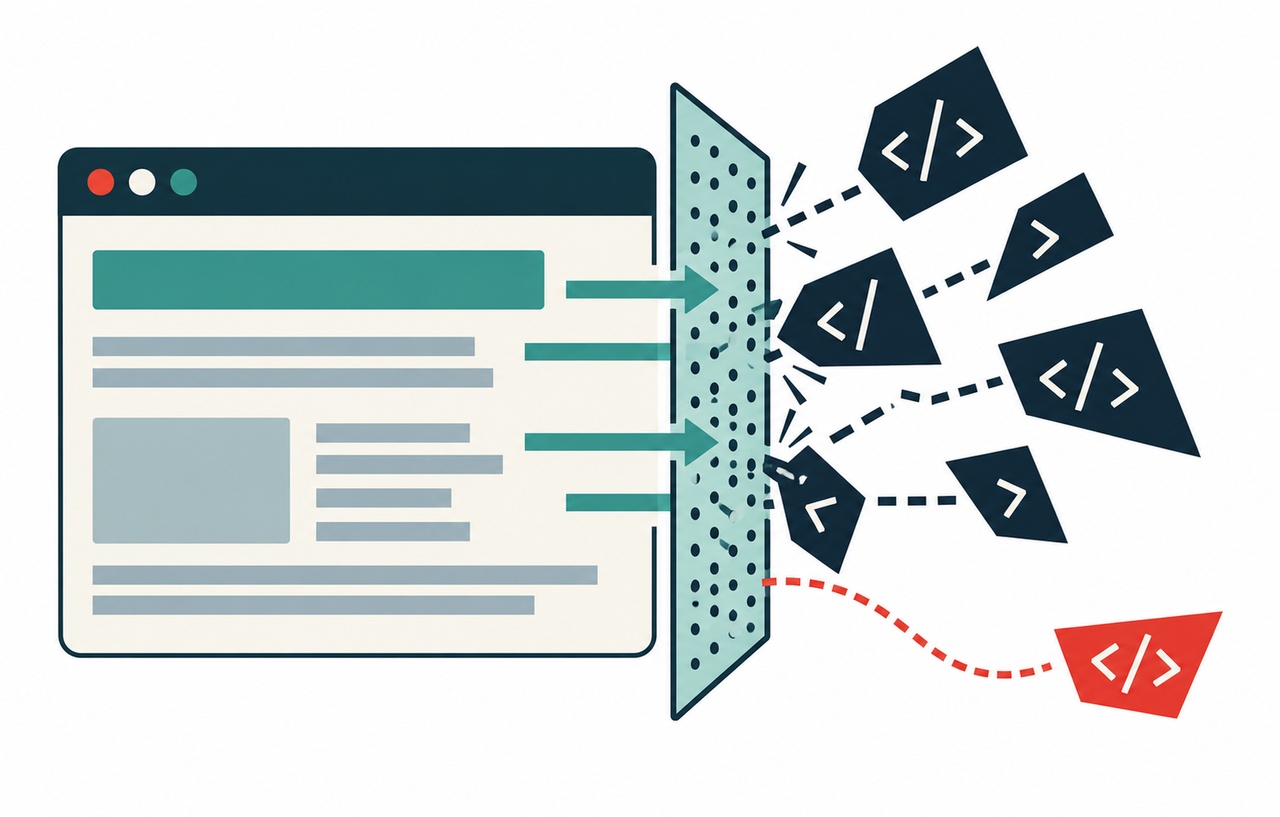
AIの回答をHTMLで表示しても大丈夫?XSSを防ぐ設計と保存時の注意点
生成AIの回答をそのままHTMLとして表示していませんか。Markdown変換、URL、WordPressの保存とプレビューを含め、出力を安全に扱う設計を解説します。
-
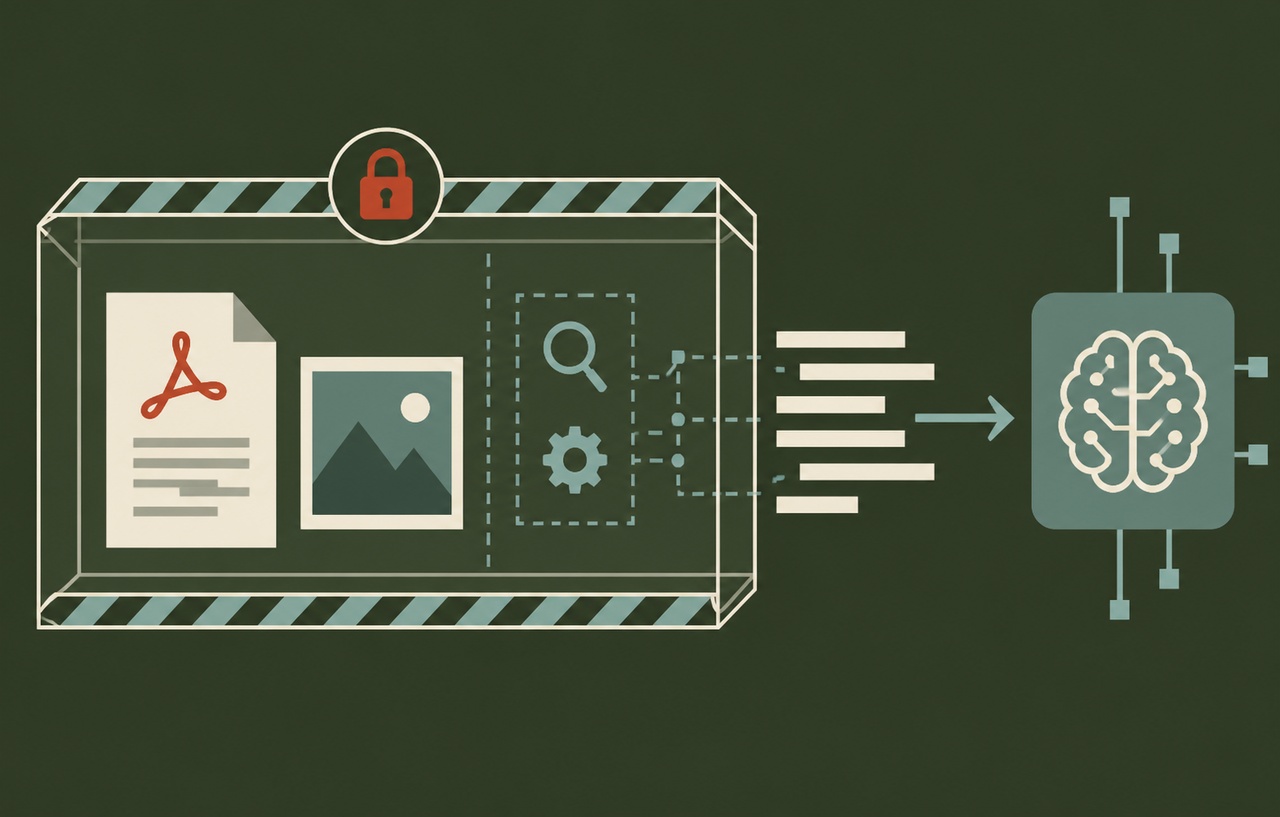
AIに渡すPDFや添付ファイルの検査・隔離・削除を設計する
AI向けのPDF・画像アップロードを、受信から解析、一時保存、削除まで点検。MIMEの限界、解析ワーカーの隔離、展開上限と検査失敗時の扱いを解説します。
-
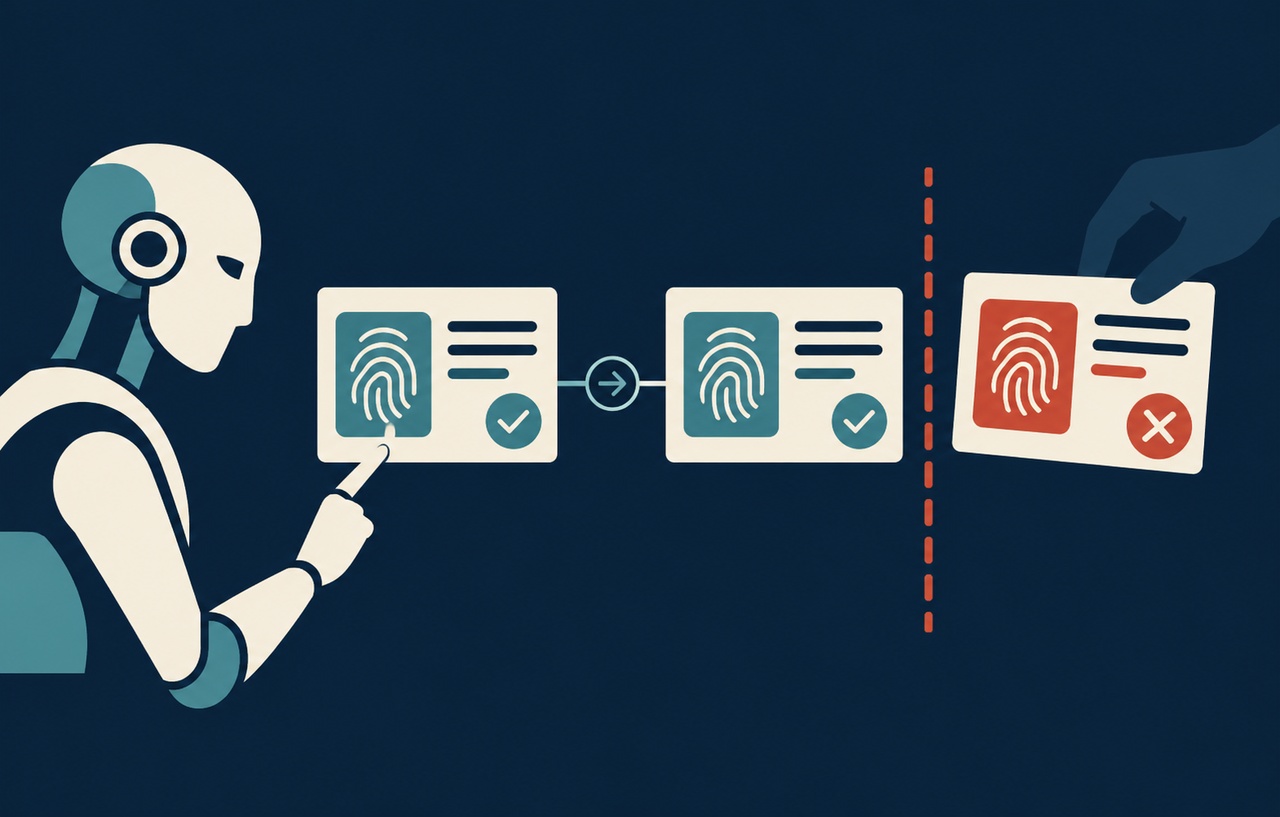
AIに承認した内容がそのまま実行される?公開・送信・削除の安全設計
AIエージェントの承認を対象・引数・版と結び付け、変更後の再確認、期限、二重実行防止、実行直前の権限検査まで設計する方法を解説します。
-
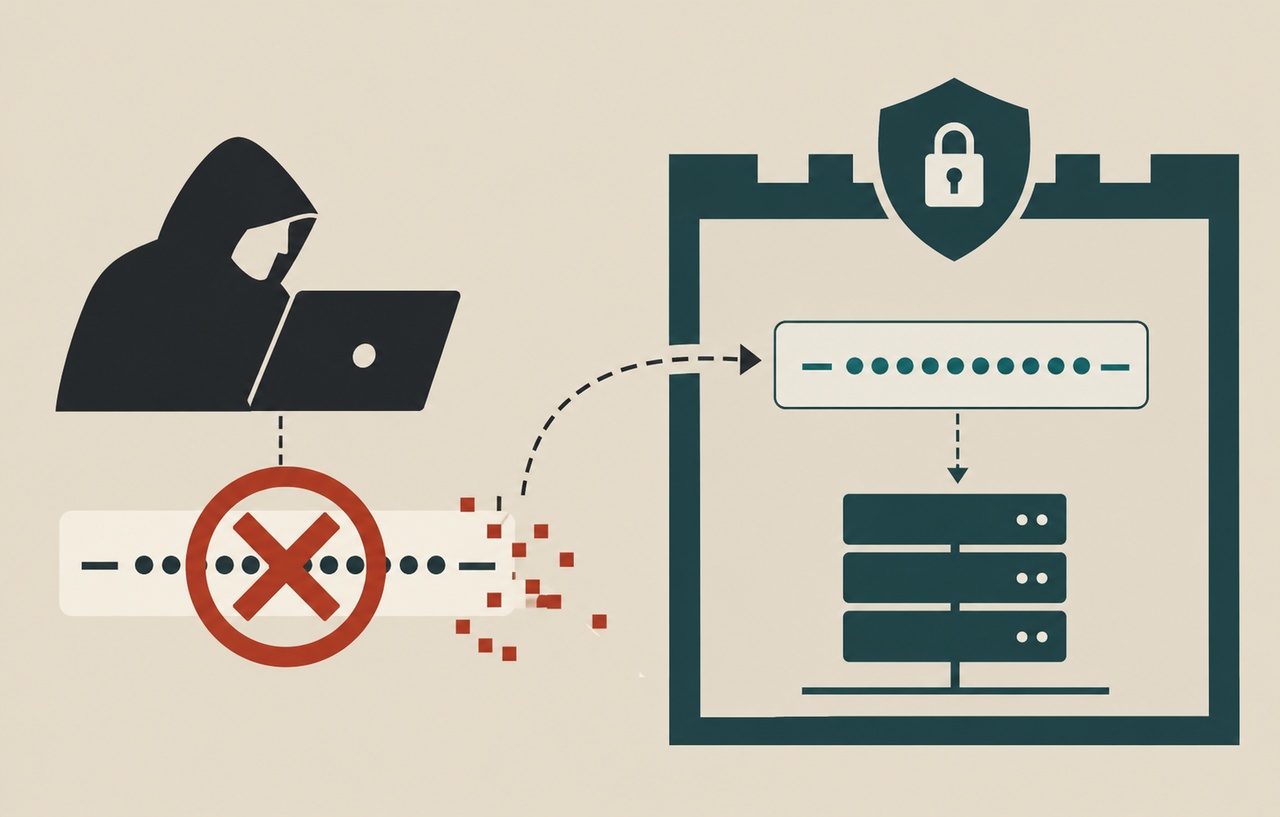
漏えいしたAPIキーは削除だけで大丈夫?AI開発での失効と差し替えの手順
AI開発や自動連携でAPIキーが露出したとき、削除・履歴修正より先に何を止めるか。失効、差し替え、依存先の確認、再発防止を具体化します。
-
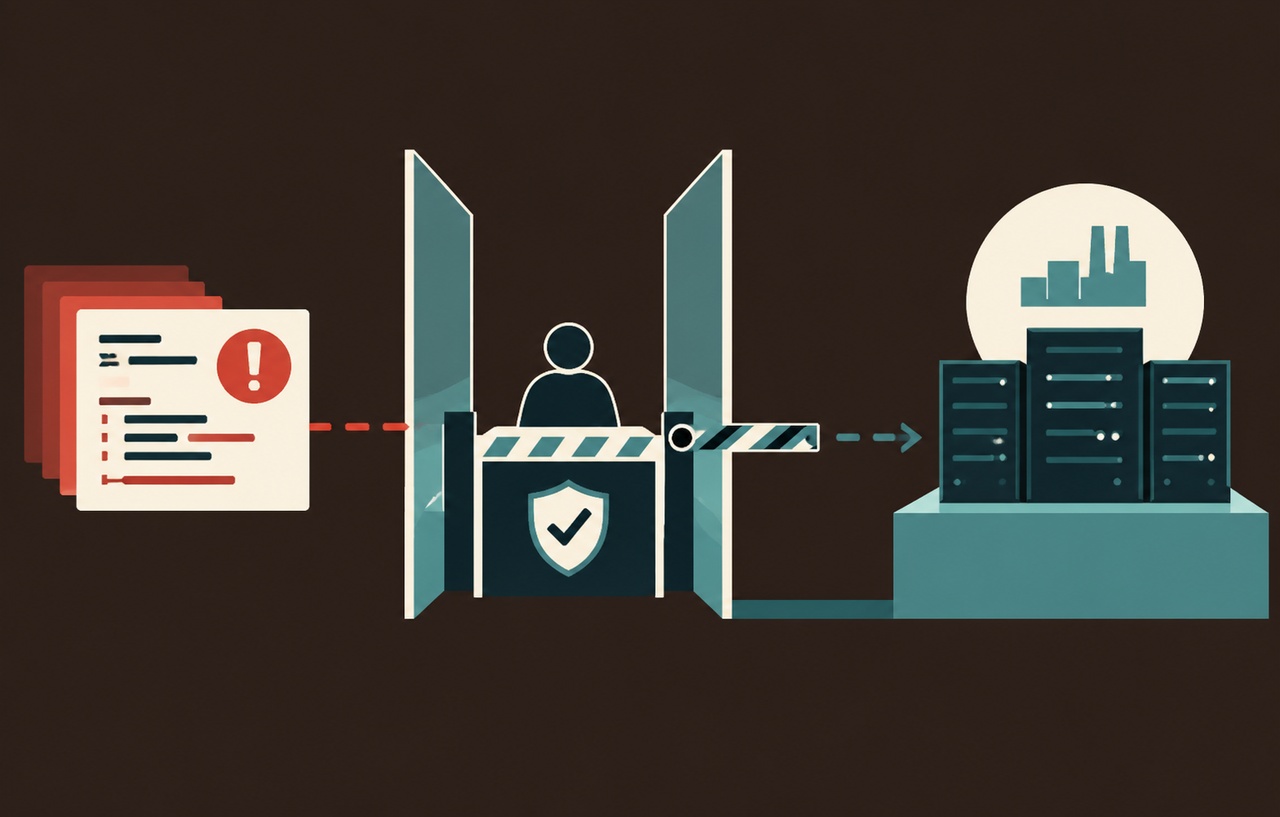
AIが作ったGitHub Actionsで本番権限を守るためのレビュー手順
AIが生成したCI設定の入口、実行コード、資格情報を点検。pull_request_targetの注意点、ジョブの権限、OIDCの信頼条件、本番展開の分離を解説します。
-
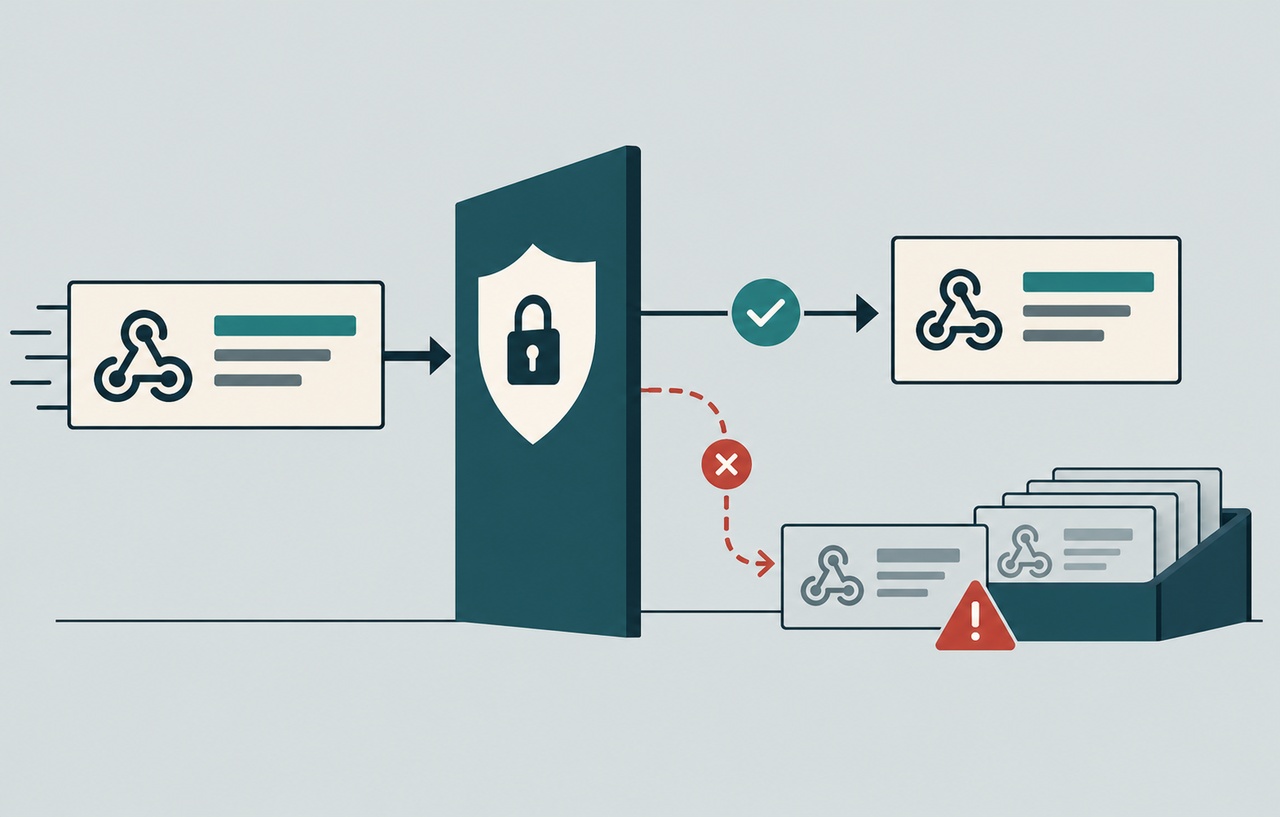
WebhookからAIを動かす前に|署名検証・再送・順序の安全対策
決済や外部サービスの通知をAI処理につなぐとき、署名検証だけでは足りない理由を解説。raw body、重複、順序、キュー、業務上の確認を整理します。
-
バックアップも消されたら?WordPressの復旧を支える分離とObject Lock
保存できたバックアップと復旧できるバックアップは別です。WordPressのDB・画像・設定、削除権限、Object Lock、暗号鍵、復元テストを整理します。
-
AIエージェントが何をしたか追える?秘密を残さない監査ログの設計
会話履歴と操作ログを分け、AIの提案・認可・実行結果を追跡する設計を解説。秘密情報の除外、相関ID、改ざん対策、検知から初動まで整理します。
スポンサーリンク