
SECURITY NEWS
セキュリティニュース
脆弱性情報・インシデント・注意喚起など、Webサイトの運用に関わるセキュリティニュースの一覧です。影響範囲と対応の要点を、公式情報をもとに新しい順に掲載しています。
135件の記事
ARTICLES
ニュース一覧
新着順・31〜45件を表示
-
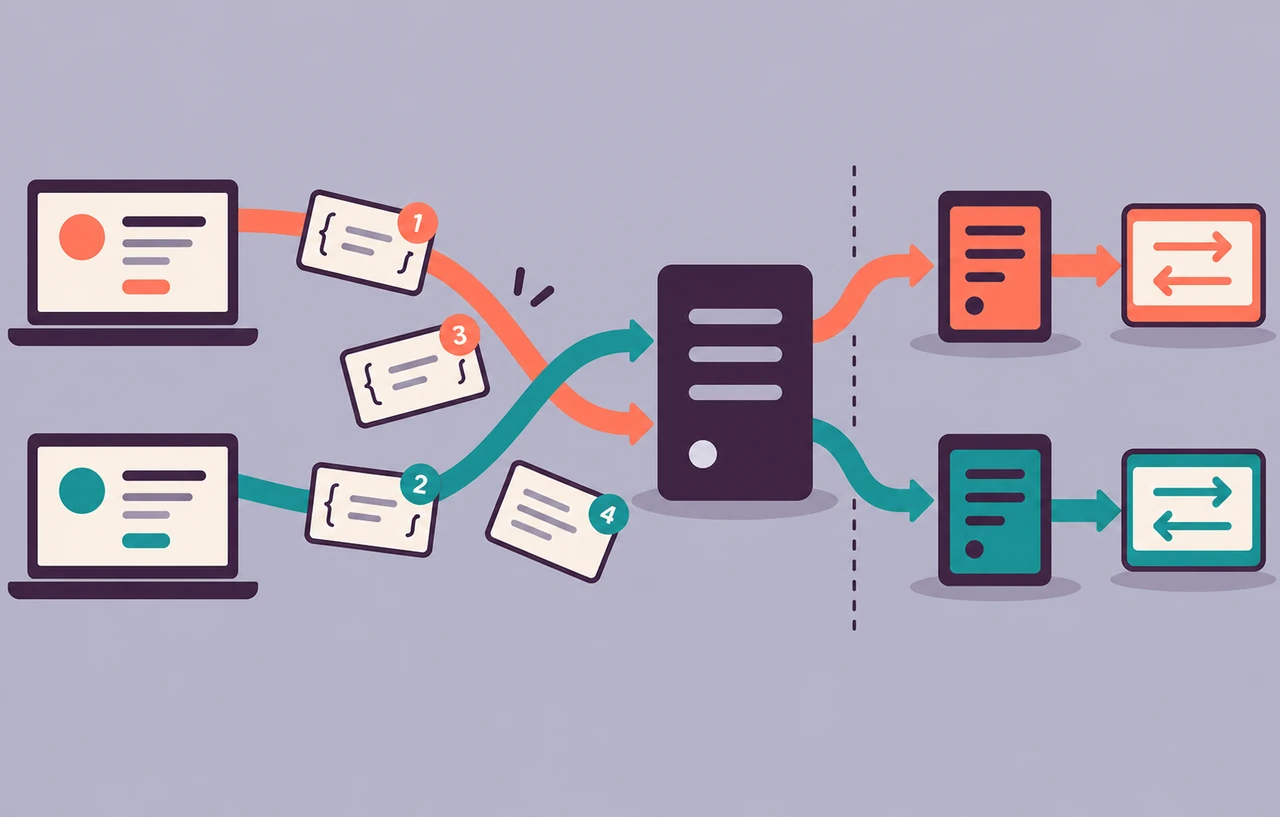
MCP TypeScript Server SDKで応答が別利用者へ混線|2.3.0更新後の修正手順
公式MCP TypeScript Server SDKのHTTP実装で、共有したサーバーやトランスポートにより別クライアントへ応答・通知が届くCVE-2026-111770が公表さ…
-
GROWIの閲覧権限を越える認可不備|更新後も下書きとコピー先を点検
GROWIで3件の認可不備が公表され、v8.0.7で修正されました。閲覧できない本文の取得や、閲覧専用ユーザーによる下書き変更が問題になります。影響版、ゲスト拒否だけでは防げない条…
-
Consulのサービス登録でEnvoy設定の権限チェックを回避できる脆弱性
Consulのサービスメッシュ登録で権限チェックを回避できるCVE-2026-105608が公表されました。service writeだけでEnvoy設定を適用できる条件と修正版を…
-
Frappe BuilderのAIプロンプト改善に認可不備|OpenRouter枠を守る更新と点検
Frappe BuilderのAIプロンプト改善機能に認可不備CVE-2026-115718が公表されました。影響版、Frappe v15との更新条件、低権限アカウントでの拒否試験…
-
AWS MCP ServerのPythonサンドボックス修正|顧客対応不要でも確認するIAM境界
AWS MCP Serverのrun_scriptで、認証済み利用者が自身の分離セッション内で任意コードを実行できるCVE-2026-115845が公表され、サービス側で修正されま…
-
.NETのLinux配布物に所有権の不備|上書き更新で終わらない再導入の手順
Linux向け.NETの一部配布物に、所有権の不備からローカル権限昇格につながる問題が公表されました。修正版の上書きだけでは対処できません。ASP.NET Core 8・9とsou…
-
AshPostgresで別テナントの行が返る認可不備|スキップしたupsertも検証対象
AshPostgresで更新をスキップした後に別テナントのレコードが返る認可不備が公表されました。対象は2.6.22以上2.15.2未満。属性分離とupsertの返却設定が重なる条…
-
Starmanで遅いHTTP本文がワーカーを占有|0.4019への更新と受信期限の確認
Starman 0.4019が、遅いHTTP本文によるワーカー占有やchunked本文の資源消費、応答混在を修正しました。read_timeoutとbody_timeoutの役割、…
-
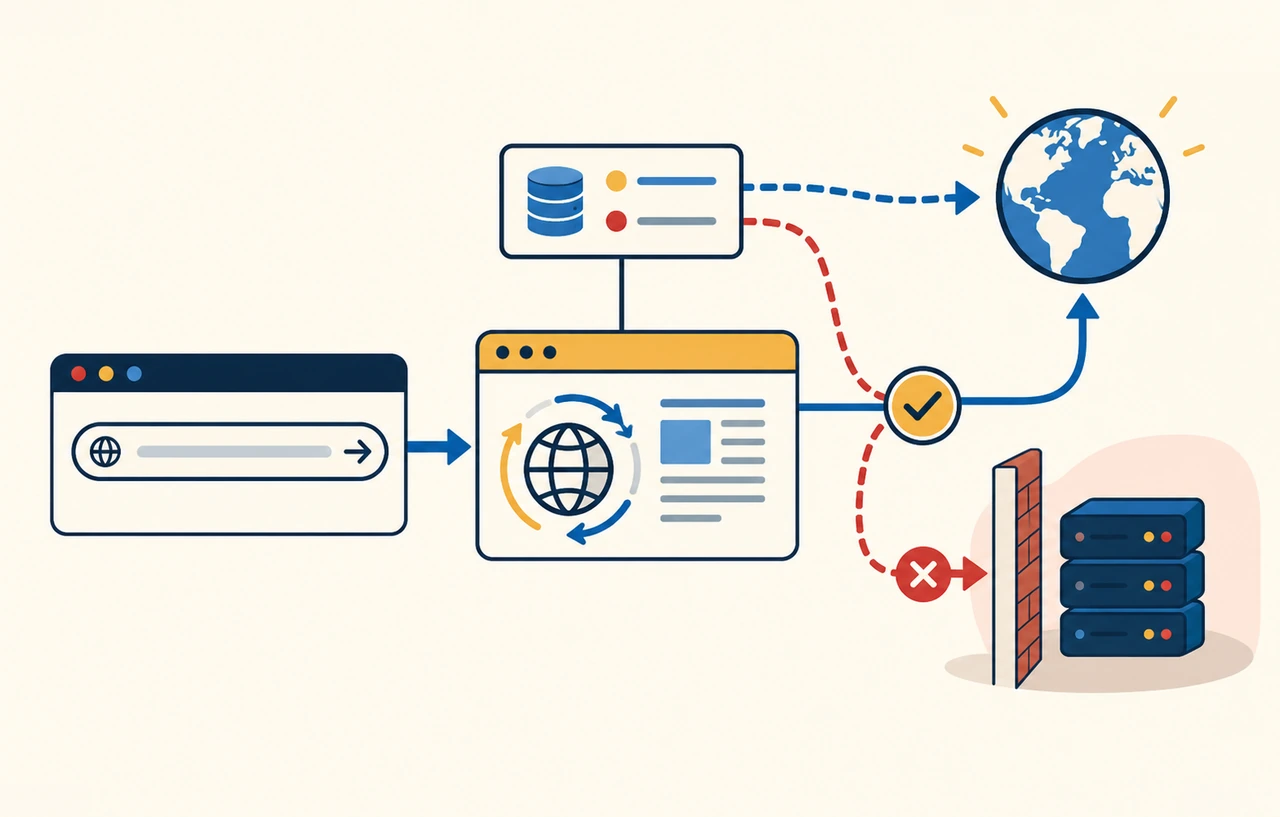
FirecrawlのSSRF防御をDNS再解決で回避|更新後も上流プロキシを確認
FirecrawlのPlaywrightサービスでDNSリバインディングによるSSRF回避が公表されました。2.11.586未満の影響条件、修正コード、上流プロキシと例外設定の注意…
-
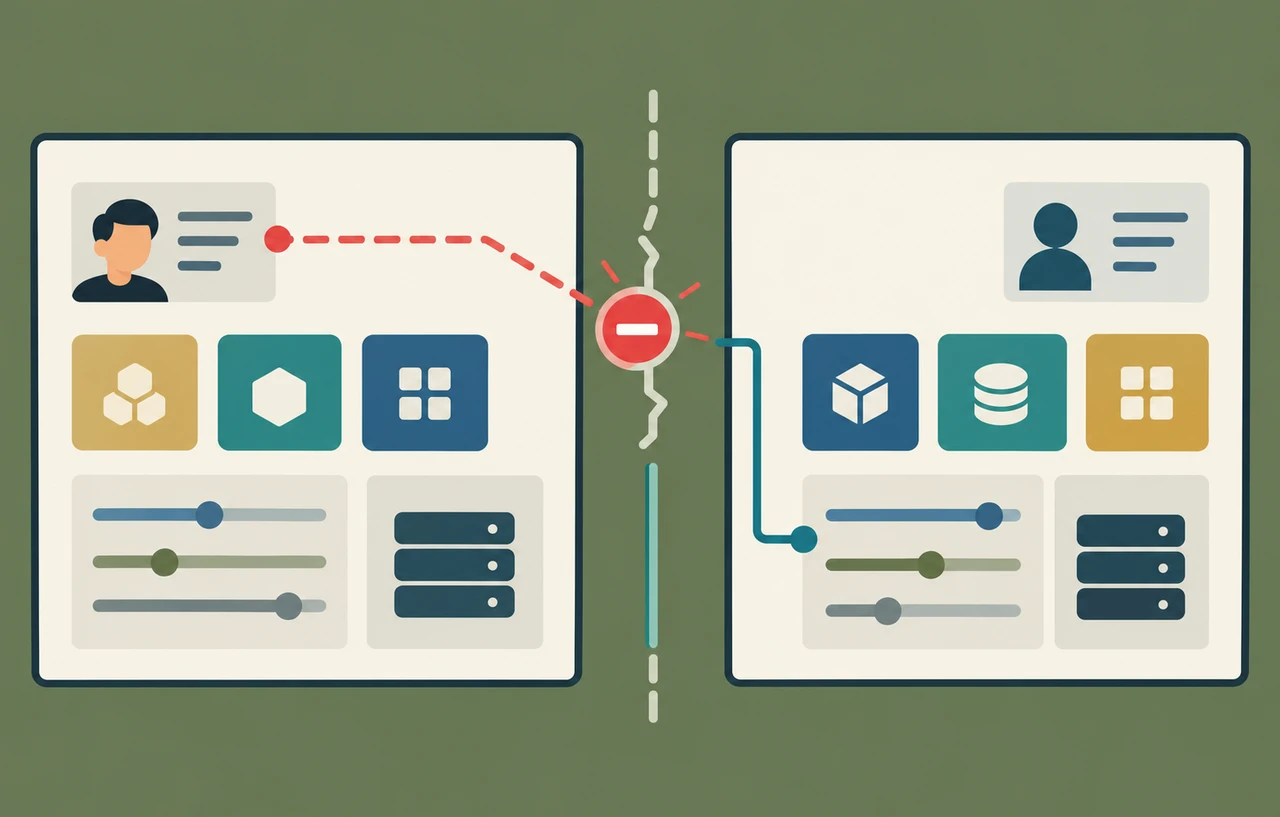
Dokployで組織をまたぐ認可不備|最新版でも修正取り込みを確認
Dokploy 0.30.10までに組織をまたぐ認可不備が公表されました。所属組織のowner/adminが他組織の環境変数や配備を操作できる条件、修正コミットと安定版の違い、管理…
-
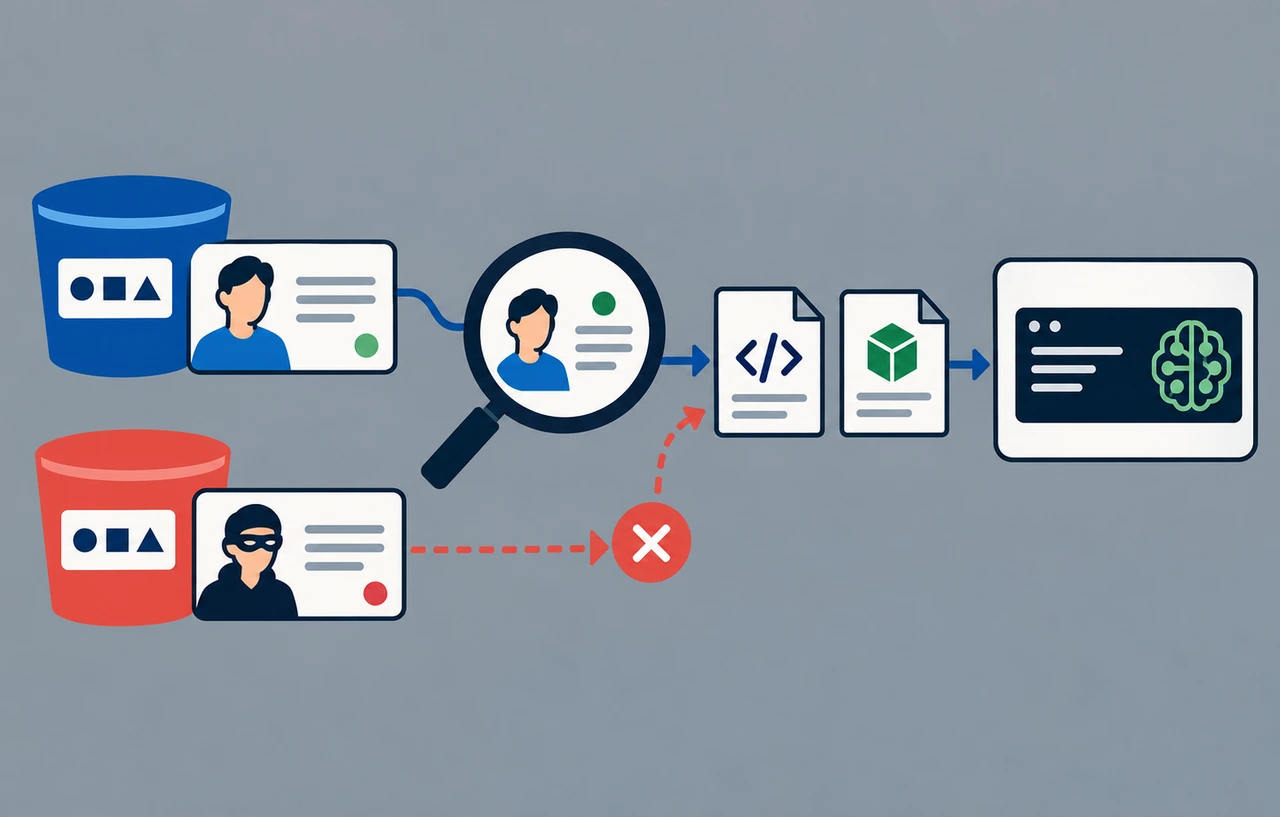
SageMaker SDKの既定バケットに所有者確認漏れ|成果物の改変を防ぐ更新と点検
SageMaker Python SDKの既定S3バケットで所有者確認が欠け、名前の先取りによる成果物の改変やIAM認証情報の取得につながる脆弱性が公表されました。CVE-2026…
-
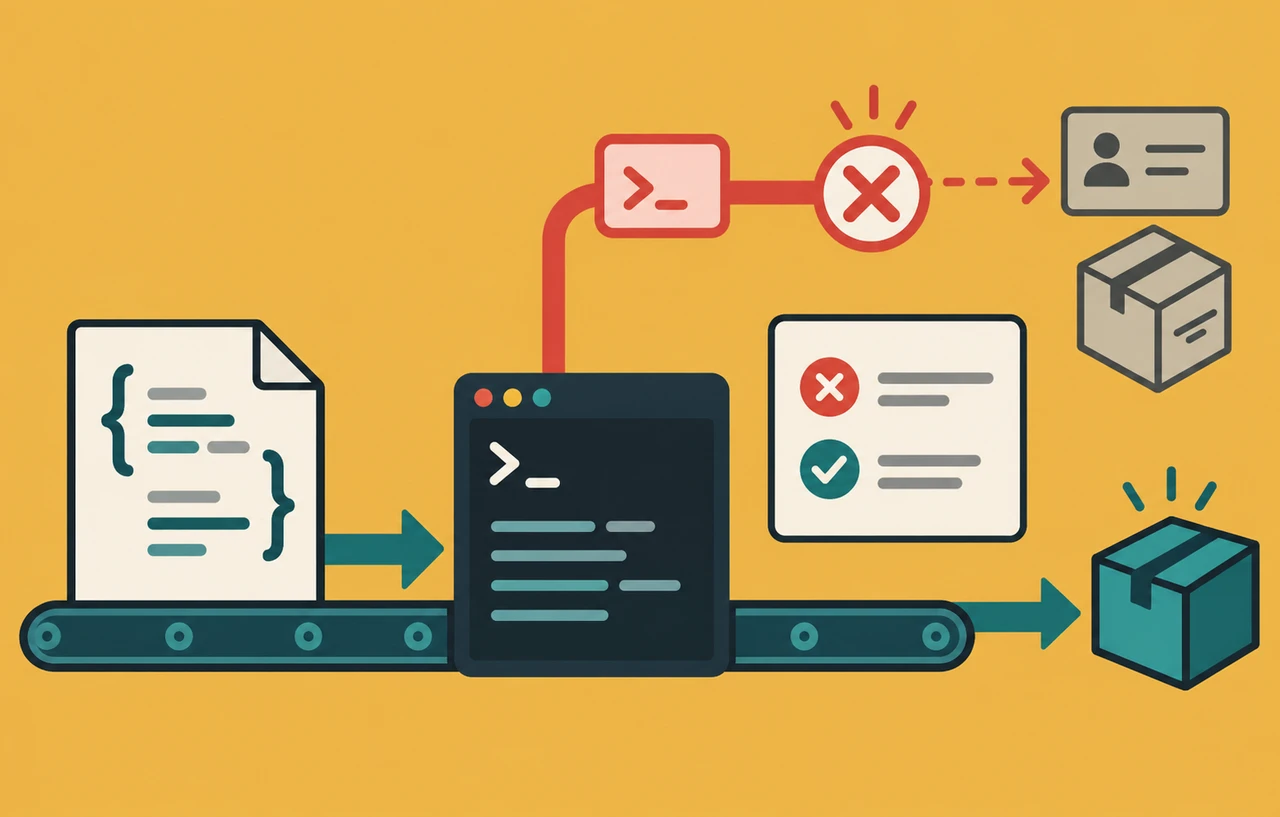
AWS SAM CLIのTerraformフックにコマンド注入|失敗したビルドも調査対象に
AWS SAM CLIのTerraformフックにOSコマンド注入の脆弱性CVE-2026-115414が公表。対象版と1.166.2への更新、ビルド失敗時にも残るリスク、設定・p…
-
StrandsのA2Aサーバーで会話履歴が混在|SDK更新と利用者分離を確認
Strands Agents SDKのA2Aサーバーに会話履歴が混在する脆弱性CVE-2026-115419が公表。Python・TypeScriptの対象版と修正境界、更新までの…
-
Splunk更新後もEdge Processorの再導入が必要|配布認証を切り替える条件
Splunk Enterpriseの10月21日修正では、Edge Processorの配布認証を有効にする前に全既存インスタンスの再導入が必要です。認証不要DoSの影響条件、旧コ…
-
ApigeeのDrupalポータルもPHP更新が必要|既存VMと自動復旧の作成元を点検
Google CloudがApigeeのDrupal開発者ポータル向けにPHP脆弱性対応を公表。Apigee本体との対象の違い、Marketplace既存VMと自動復旧用イメージの…
スポンサーリンク