
SECURITY NEWS
セキュリティニュース
脆弱性情報・インシデント・注意喚起など、Webサイトの運用に関わるセキュリティニュースの一覧です。影響範囲と対応の要点を、公式情報をもとに新しい順に掲載しています。
134件の記事
ARTICLES
ニュース一覧
新着順・121〜134件を表示
-
pgvector 0.8.7で境界外書き込みを修正!索引作成権限まで点検
pgvectorのIVFFlat索引構築で起きる境界外書き込みについて、開発元の公表内容と0.8.7への更新を整理します。RAGや類似検索を運用する担当者向けに、拡張の導入版・有効…
-
Firefoxの修正を端末まで届けるには?ブラウザーの境界を守る更新確認
Firefox 158で修正された脆弱性をもとに、Web運営者が管理端末で確認する更新の要点を整理します。サンドボックスやサイト分離の役割、通常版とESRの違い、再起動後の版確認、…
-
Ivanti Connect Secureで脆弱性の連鎖悪用を確認!更新と認証基盤の調査を分けて進める
Ivanti Connect Secureの脆弱性悪用について10月16日に更新された公的注意喚起を確認。対象版と修正版、入口の修正と侵入調査の違い、VPNが参照する認証情報の点検…
-
Next.jsの重大な脆弱性を修正!画像最適化とキャッシュ処理の影響を点検
Next.jsが画像最適化とキャッシュ処理の重大な脆弱性、Server Actionsのサービス妨害を公表しました。修正版15.5.28・16.4.1と機能ごとの影響条件を整理し、…
-
悪用が確認されたWindowsシェルの脆弱性に備えて10月更新を点検
Microsoftの2026年10月更新で対処されたWindowsシェルの脆弱性は悪用確認済みとIPAが注意喚起しています。Web運営者の作業端末も含めた対象確認、更新と再起動の完…
-
PAN-OS管理画面で悪用確認された脆弱性の影響条件と対策
PAN-OS管理画面の脆弱性CVE-2026-0322で限定的な悪用が確認されています。提供元とシンガポールCSAの一次情報をもとに、認証や到達性の条件、稼働版に応じた更新先、管理…
-
数分だけの改ざんをどう調べる?AOMEIの更新配信基盤を狙った攻撃
GTIG・MandiantとMETALが公表したAOMEIの更新配信基盤への攻撃を解説。数分だけの設定改ざん、チェックサムの限界、Web運営端末で残すべき証跡と更新機能の設計上の注…
-
Cisco Secure Email Gatewayで悪用確認された脆弱性の対策と調査手順
Cisco Secure Email GatewayのCVE-2026-76519で悪用が確認されています。影響条件とContent Scanner Toolsの修正を整理し、We…
-
TLS証明書の名前制約に検証差|BoringSSLなどの公表情報とWeb運用の確認点
JVNとCERT/CCが公表したTLSライブラリの名前制約に関する情報を整理します。修正済み・調整中・評価が分かれる報告を区別し、実行経路、更新の取り込み、拒否側のテストを確認する…
-
BeyondTrust Remote Supportのゼロデイ悪用で必要な修正と認証情報の点検
BeyondTrust Remote SupportのCVE-2026-102764について、提供元とMandiantがゼロデイ悪用を公表しました。対象版とBT26-05-RS、S…
-
EC-CUBEのAmazonPayプラグインで悪用確認|対象版と注文時の転送を点検
EC-CUBE公式AmazonPayプラグインのCVE-2026-103671で悪用が確認されています。対象版、CV1の更新制約、公式の修正案内、注文と決済の遷移確認、過去の影響の…
-
SiteGuard Server Editionの更新前に診断情報を保全すべき理由
SiteGuard Server EditionのCVE-2026-106931で悪用が確認されています。対象バージョンと統計機能、更新前の診断情報保全、一時回避と恒久対策、適用後…
-
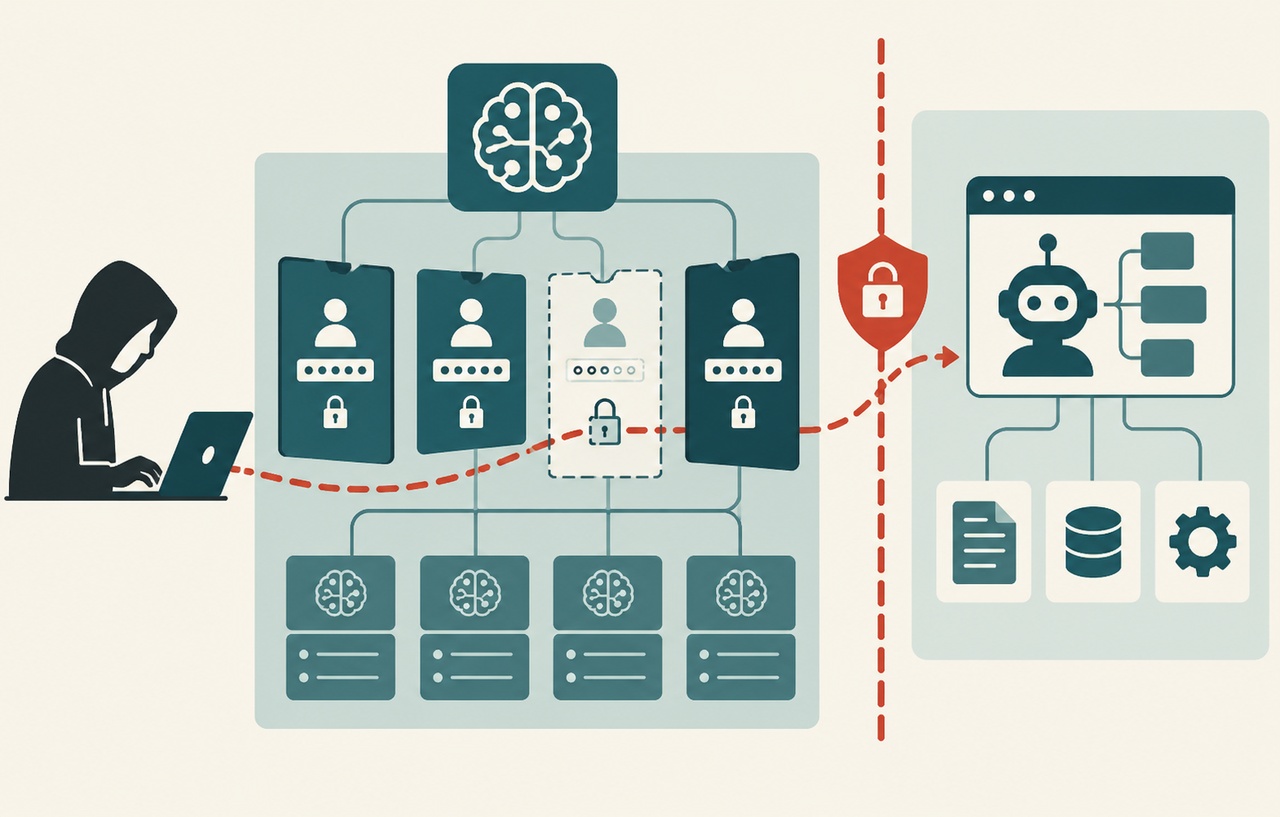
Bishengの認証回避をJVNが公表|3件の修正状況と旧SSO経路を点検
JVNがBishengの認証回避問題を掲載。3件のCVEごとの修正状況を区別し、旧SSO経路、利用者間の認可、AIの課金先、資格情報を点検する手順を解説します。
-
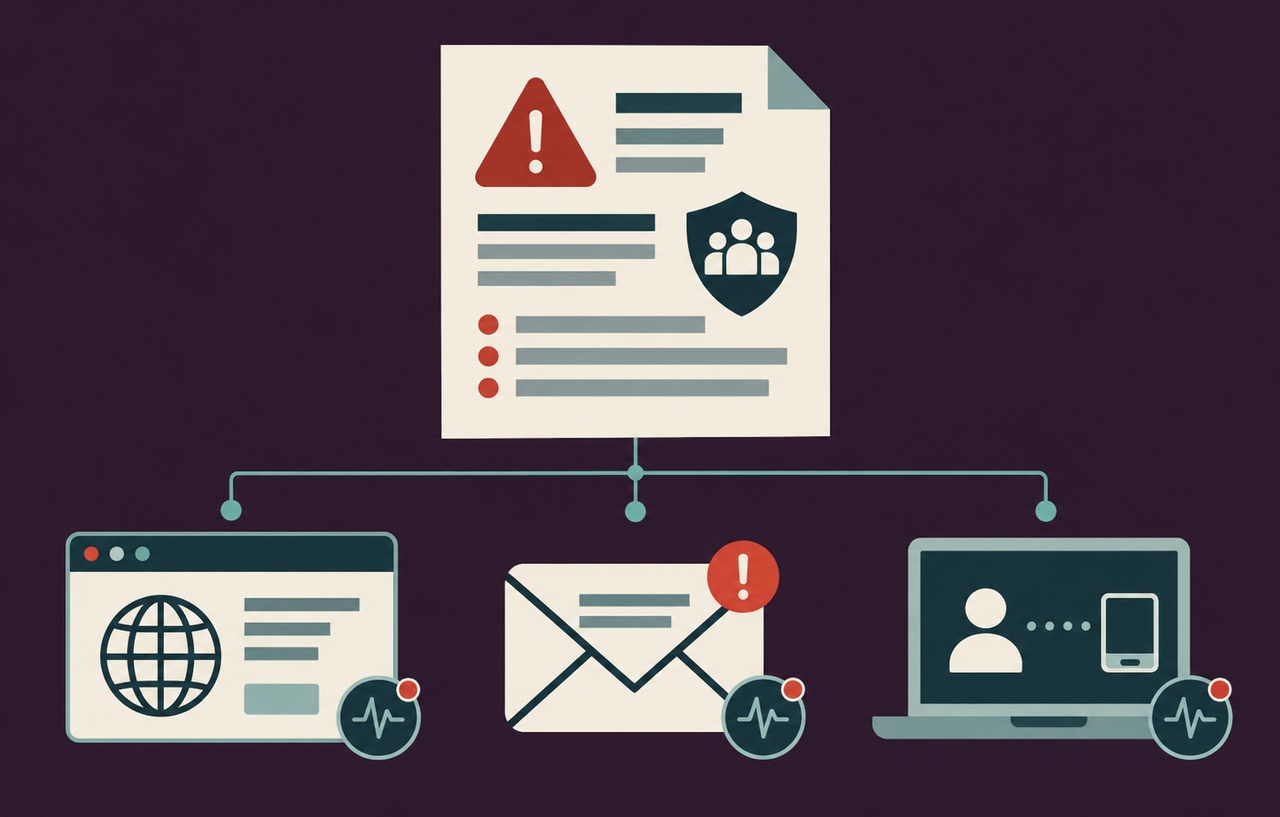
日本も参加したITG共同注意喚起|AIへの言及とWeb・メール防御の点検ポイント
2026年10月8日のITG関連共同注意喚起と、日本の10月9日発表を解説。AIへの言及の範囲を整理し、公開サービス、XSS、メール、継続アクセスを点検する方法を示します。
スポンサーリンク