この記事のポイント
- 対象
- ヤクルト本社公式ホームページ、給食サイト「たのしい給食」
- 影響
- 問い合わせフォーム利用者、給食サイト会員、報道関係者、応対社員の個人情報約4万件が漏えい。最終件数と対象期間は未確定。
- 推奨対応
- 公式の対象者向け連絡と追加案内を確認し、不審な電話・メール・SMSのリンクや添付を開かない。パスワード・口座・カード番号を尋ねる連絡に応じない。
- 公表日
目次
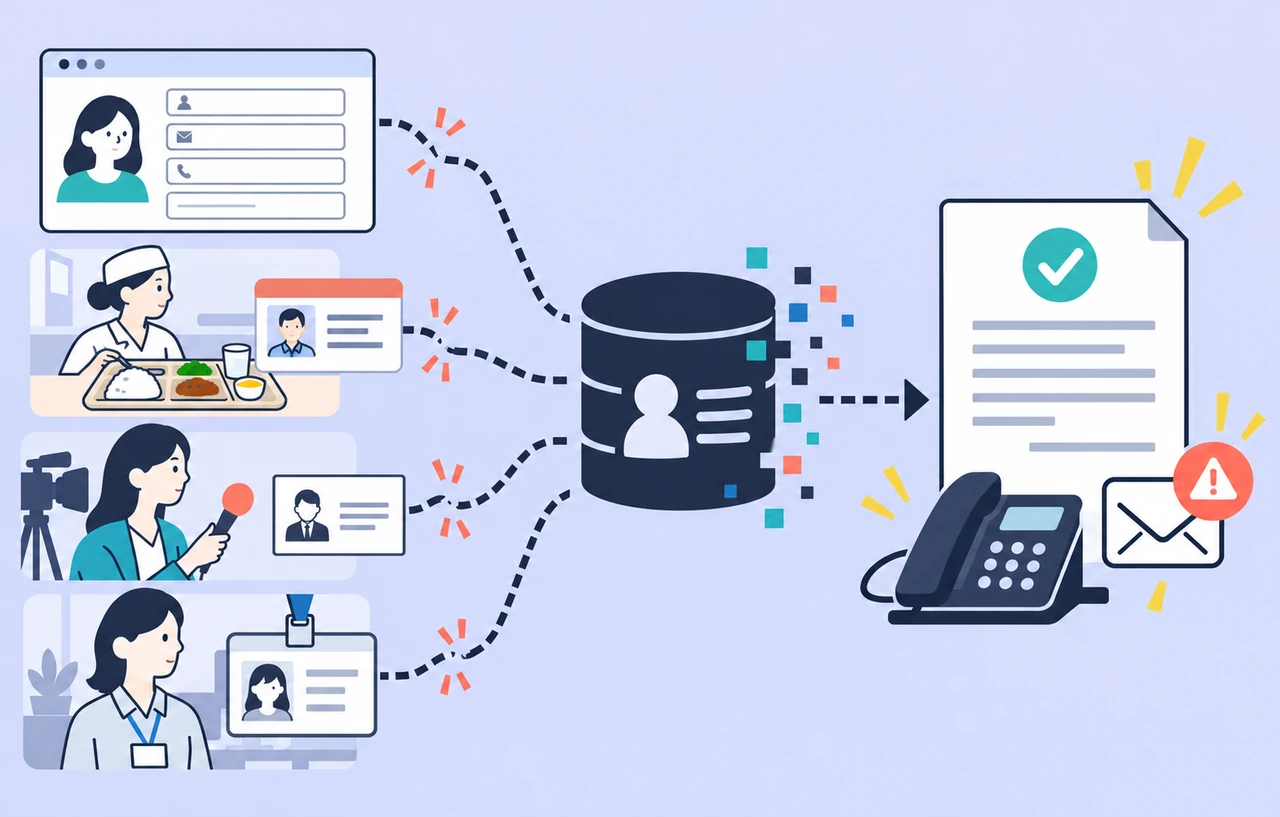
ヤクルト本社は2026年10月30日、公式ホームページへの不正アクセスにより、約4万件の個人情報が外部へ漏えいしたことを確認したと公表しました。対象は問い合わせフォーム利用者、給食サイト「たのしい給食」の登録会員、報道関係者、問い合わせに対応した社員です。対象者には準備が整い次第連絡するとしており、不審な電話・メール・SMSへの注意を呼びかけています。
今回の公式第2報は、10月26日の第1報で調査中だった顧客情報への影響を、漏えい確認へ更新したものです。約4万件は現時点の件数で、最終件数や対象期間は確定していません。約4万人と読み替えたり、ヤクルトのすべての購入者が対象と判断したりしないことが重要です。
スポンサーリンク
10月26日に確認・機能停止し30日に漏えいを公表
同社の10月30日付の適時開示資料によると、不正アクセスを確認したのは10月26日です。同日、被害拡大を防ぐためホームページの機能を停止しました。第1報は同日19時付で掲載され、第2報は10月30日9時付です。不正アクセスを確認した日と、実際に侵入が始まった日時は区別する必要があります。
10月30日の確認時点でも公式ページはメンテナンス中の表示で、詳細調査が続いています。個人情報保護委員会への第一報と警察への相談も行っています。適時開示では、この事件に起因すると考えられる不正利用や二次被害は同日時点で確認されていないと説明していますが、今後の被害がないことを保証するものではありません。
問い合わせ内容と勤務先情報などが対象
漏えいした項目は、利用したフォームや会員登録の種類によって異なります。一般の問い合わせをした人と給食サイト会員では、対象となるデータが同じではありません。公式第2報は次の四つの区分を示しています。
| 対象者 | 漏えいした情報 |
|---|---|
| メール問い合わせフォーム利用者 | 氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容 |
| 「たのしい給食」の登録会員 | 氏名、業態、勤務先、所属部署または受託会社、勤務先住所・電話番号、メールアドレス、暗号化された登録パスワード、任意入力の認知経路・関心商品・登録理由 |
| 報道関係者向けフォーム利用者 | 氏名、職業、メディア種類、媒体名、会社名・組織名、会社住所、電話番号、メールアドレス、問い合わせ内容、任意入力の部署名・役職名 |
| 一般・報道関係者の問い合わせに対応した社員 | 氏名 |
同社は、このホームページでは顧客のクレジットカード情報や銀行口座情報を預かっていないとしています。一方、給食サイトの登録パスワードについて、公表上の表現は「暗号化されたパスワード」です。確認した公式資料には保護方式の詳細がなく、復元された、または復元できないと断定することはできません。
スポンサーリンク
公式が求める注意と現在の問い合わせ先
ヤクルト本社は、懸賞の当選、配送、返金などを装った差出人不明の連絡に注意するよう求めています。同社がパスワード、口座番号、クレジットカード番号を尋ねることはないと明記し、身に覚えのない連絡にあるリンクや添付ファイルを開かないよう案内しています。
専用の問い合わせ窓口は準備中で、当面はヤクルトお客さま相談センターが受け付けます。公式掲載の電話番号は0120-11-8960、受付時間は土日・祝日を除く10時から16時です。対象者への連絡も準備が整い次第とされているため、連絡がまだ届いていないことだけで対象外とは判断できません。
ここからは本サイトの提案です。対象となるフォームや会員登録を利用した覚えがある場合は、受信メッセージ内の案内だけを信用せず、公式ページを自分で開いて確認してください。問い合わせ内容や勤務先を知っている連絡でも、正規の相手である証明にはなりません。業務用メールや勤務先情報を登録した人は、社内の担当窓口にも共有すると判断をそろえやすくなります。
給食サイトと同じパスワードを他のサービスで使い回している場合は、他サービス側を固有のものへ変更することを提案します。これは同社が一律の変更手順を公表したという説明ではありません。公式サイトの再開や会員向け案内は別に確認し、届いたメールへパスワードを返信する方法で対処しないでください。
侵入経路と最終的な被害範囲は未公表
確認した公式発表では、侵入経路、悪用された、攻撃者、の利用は示されていません。特定のや攻撃手法を原因として追加する根拠はありません。対象期間、区分別の件数、最終件数、再開時期も、確認できた資料では確定していません。
今回の対応で利用者が優先するのは、どの登録・問い合わせが対象になり得るかを確認し、不審な連絡への対応と公式の追加案内を追うことです。運用担当者にとっては、問い合わせ本文、勤務先、応対した社員名まで含めたデータの範囲が、通知と利用者保護の判断に関わる事例です。企業側の調査結果と、利用者が行う確認を分けて扱ってください。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ