目次
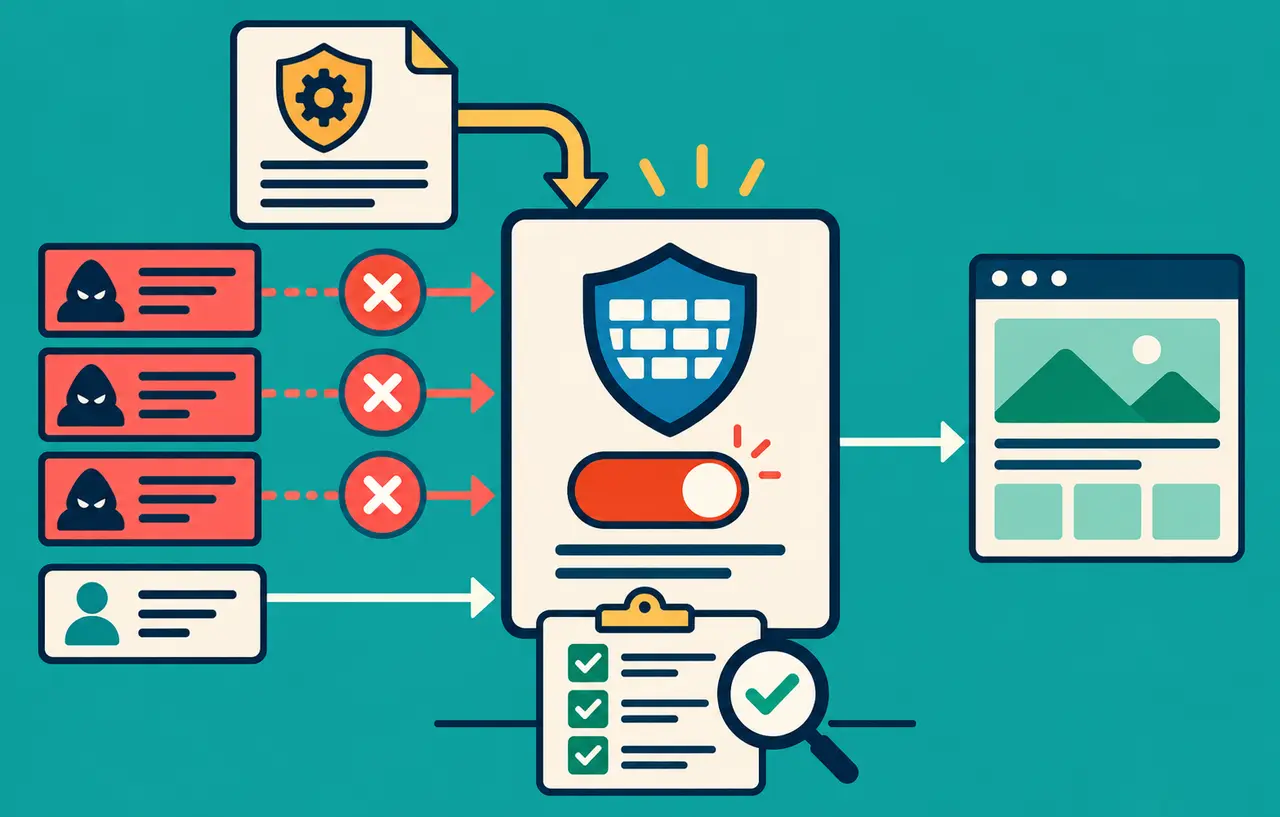
Claude Enterpriseでスキルやプラグインを組織へ配布するなら、自動スキャンを有効にするだけで導入審査が終わるとは考えないでください。Anthropicのスキャンは、第三者が作ったファイルをアップロードまたは編集した時点で悪意ある挙動の兆候を調べ、Pass、Warn、Failの3段階で結果を返します。一方、既存項目、MCPサーバー、MCP経由のスキルは検査対象外です。
この記事は新機能発表の速報ではありません。機能自体は2026年8月6日にベータ版として案内されました。本稿では、10月25日に確認した現行ヘルプの対象範囲、10月2日を境にした既定設定、組織ライブラリの公開ポリシーとの関係をもとに、安全な導入判断を整理します。画面名や提供条件は今後変わる可能性があるため、実際の組織設定も確認してください。
スポンサーリンク
自動スキャンが止めようとしている脅威
スキルやプラグインは、手順書のように見えても、同梱ファイル、フック、コネクター、サブエージェントを通じてClaudeができる操作を広げます。攻撃者や信頼できない配布元が、便利な処理に見せかけてデータを外部へ送る、意図しないコマンドを実行させる、与えられた権限を別用途へ使う、といった経路が脅威になります。
Anthropicのスキル/プラグイン検査ガイドによると、検査は第三者製のスキルとプラグイン、そのプラグインに同梱されたスキル、プラグインの一部として配布されるフックを対象にします。アップロード時だけでなく編集時にも実行されるため、最初に承認した版と更新版を同じものとして扱わない運用に向いています。
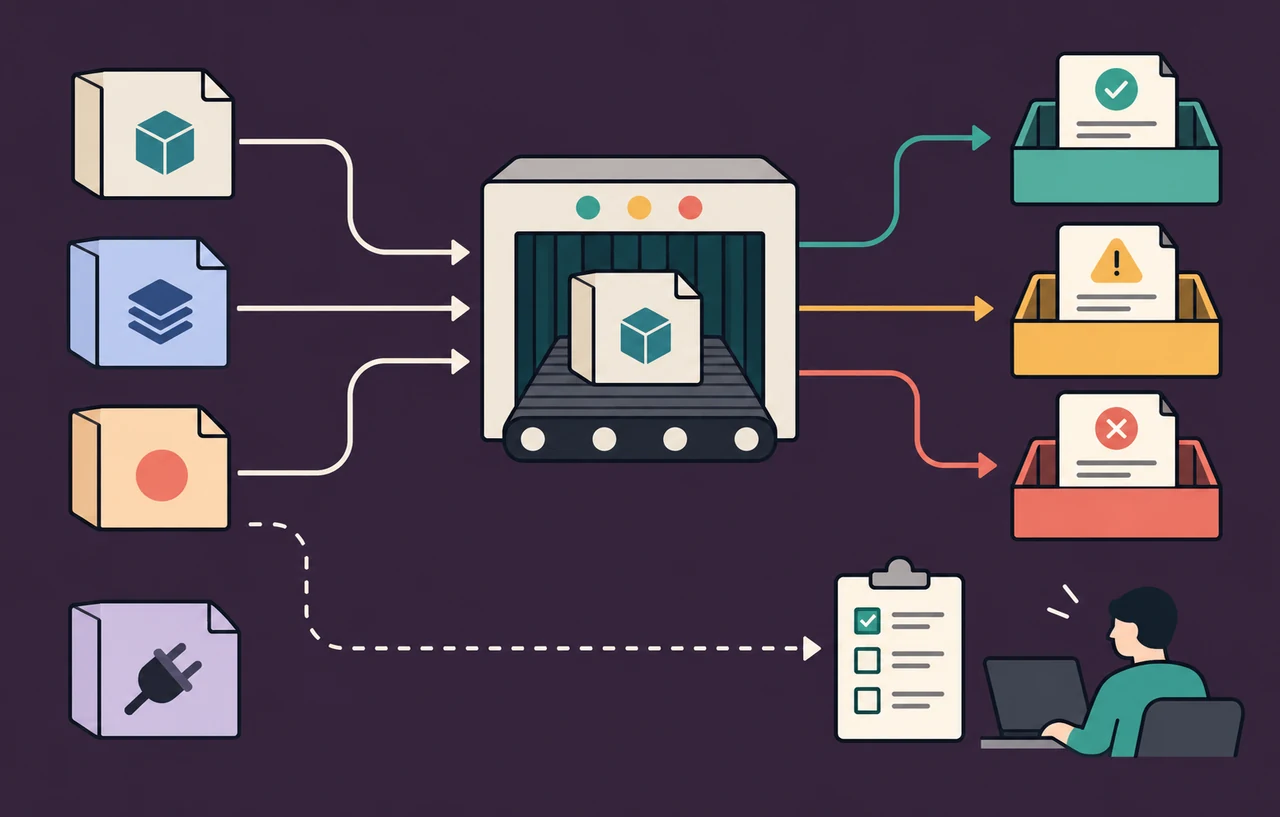
結果は次の3種類です。Passは対象となる悪意の兆候が見つからなかった状態、Warnは完全には確認できず配布元や内容に応じた判断が必要な状態、Failは悪意ある内容を検出し、通常は利用を止める状態です。FailやWarnを「Allow anyway」で許可できるのは、Owner、Primary Owner、またはLibrariesを管理できる役割などに限られます。この上書きはその版だけに適用され、新版は再度検査されます。
Passが保証する範囲は限定されている
Passは「安全性を完全に証明した」という意味ではありません。公式ガイドは、第三者のスキルやプラグインが与えられたアクセスを悪用し、データを不適切な場所へ移すような脅威を主な対象として説明しています。悪意がなくても組織の意図と違う動作、過剰な権限、誤った処理、業務上のデータ境界違反が残る可能性があります。
| 結果・状態 | 意味 | 次に確認すること |
|---|---|---|
| Pass | 対象とする悪意の兆候を検出しなかった | 権限、通信先、データ範囲、業務上の意図を確認 |
| Warn | 完全には確認できず、配布元などに応じた判断が必要 | 全ファイルと差分を読み、検証環境で動作を確認 |
| Fail | 悪意ある内容を検出し、利用をブロック | 理由を修正して新版を提出。例外許可は記録と期限を設定 |
| 対象外 | 自動スキャンが実行されない | 手動審査、許可リスト、実行権限、監査ログで補う |
本サイトの提案は、Passを導入可否の一材料にし、権限審査を別に残すことです。顧客管理システムのコネクターを含むプラグインなら、読み取りだけか更新もできるか、全顧客か担当範囲だけか、会話中に取得した情報を別アプリへ渡せるかを確認します。検査結果が同じでも、与える資格情報と利用者の役割が違えばリスクは変わります。
スポンサーリンク
見落としやすい4つの対象外
第一に、スキャンを有効にする前から組織に存在したスキルとプラグインは自動で再検査されません。有効化によって既存項目が止まることもありません。したがって、設定をオンにした日を境に、既存インベントリーを抽出し、配布元、版、利用者、最終更新、接続先を手動で棚卸しする必要があります。
第二に、Claude自身で作ったスキルは対象外です。公式説明ではClaudeの組み込み保護を利用するとされていますが、生成された内容が自社の業務要件や最小権限を満たす保証とは分けます。自作だから信頼済みとせず、第三者製と同じレビュー表で同梱ファイルと実行内容を確認します。
第三に、接続済みMCPサーバーを通じて共有されるスキルとMCPサーバー本体は、現時点でこのスキャンの対象外です。MCPは別の信頼モデルで扱われます。ツール説明、入力スキーマ、認証方式、実行できる操作、接続先、更新履歴を点検し、スキルのPassをMCPまで広げないでください。更新後の差分確認は、MCPツールの説明文とスキーマ変更を確認する運用も参考になります。
第四に、CMEK、ゼロデータ保持(ZDR)、HIPAA構成を使う組織ではスキャンが提供されません。これらは高い保護要件を持つ構成ですが、別の保護機能があるからプラグイン審査が不要になるわけではありません。利用条件により自動検査を使えない場合は、公開ポリシーをRequires reviewにし、許可した配布元と版だけを組織へ提供するなど、代替手順を明文化します。
公開ポリシーとスキャンを別の制御として設定する
Anthropicの組織向けスキル管理ガイドでは、公開ポリシーとしてRequires review、Open、Offを選べます。Requires reviewは提出ごとに管理者が承認し、Openは組織ライブラリへ人の承認なしで公開でき、Offは一般利用者の組織公開を止めます。自動スキャンはこの公開ポリシーとは別の制御です。
Enterpriseでスキャンが有効な場合、Openでも新しい項目はPassするまで他の利用者へ表示されません。ただし、Pass後は人の内容審査なしで公開され得ます。機密データへ触れるプラグイン、本番変更を行うコネクター、顧客への送信や削除を含む処理では、Requires reviewを維持し、自動スキャンを追加の検査として使う方が判断を残しやすくなります。
管理者レビューでは、提出された固定版の全ファイルと、公開済み版からの差分を確認できます。Possible duplicateは補助情報であり、承認を自動で止めません。提出者自身の項目は、設定によってレビューを通らず公開される経路もあるため、誰が組織全体へ公開できるか、Librariesの管理権限を誰に与えるかを役割設計に含めます。
スポンサーリンク
10月2日以前の選択を含めて設定を確認する
現行ガイドでは、2026年10月2日より前に設定を選ばなかったEnterprise組織は、スキル/プラグイン検査が既定でオンと説明されています。以前にオンまたはオフを選んだ組織は、その選択が維持されます。「Enterpriseだから自動的に有効」と決めつけず、Organization settingsのPlugins & skillsにあるPolicyで実状態を確認してください。
設定確認はトグルを見るだけで終わりません。カスタムロールを使う場合は、Skill and plugin security scanningの能力が対象ロールにあるかも確認します。InventoryとRequestsでは各項目の結果を確認できます。結果、版、提出者、承認者、例外許可の理由を、後から追える形で残します。
導入時は既存項目と新規経路を分けて進める
- Policyで自動スキャンとPublishingの現在値を記録する。
- Inventoryから既存スキル、プラグイン、配布元、版、利用者を棚卸しする。
- MCPサーバーとMCP経由のスキルを別表にし、自動スキャン対象外と明記する。
- 本番変更、外部送信、顧客データ参照を伴う項目はRequires reviewと人の承認を残す。
- Warn/Failの例外許可には対象版、理由、承認者、期限、取り消し条件を付ける。
- 更新版の差分と再スキャン結果を確認し、旧版利用者の切り替えを追跡する。
Anthropicのプラグイン利用ガイドによると、組織へ公開されたプラグインを更新すると、新版は同じレビューを通り、承認されるまで利用者は承認済みの旧版を使い続けます。この仕組みは変更中の版を即時配布しない点で有効ですが、旧版に問題が見つかった場合の停止判断までは自動化しません。緊急時の無効化、利用者通知、代替手段を事前に決めます。
ローカルMCPを含むプラグインやデスクトップ拡張では、利用者の端末上で通常のプログラムと同じ権限で動く場合があります。AnthropicのCowork安全利用ガイドも、不慣れなMCPとプラグインを慎重に扱い、要求する権限を評価するよう案内しています。自動スキャン結果と、OS上のファイル、ネットワーク、資格情報への実アクセスを分けて検証します。
一般的な選び方から組織の強制条件へ進める
既存記事のAIコーディングでスキルやプラグインを選ぶ際の安全確認では、配布元、実行処理、通信、認証範囲、更新差分を確認する一般原則を扱いました。今回の機能を使える組織では、その原則をPolicy、Requests、Inventory、カスタムロールという具体的な管理面へ落とし込めます。
最終的な判断は「スキャンがオンか」ではなく、「どの入口がスキャンされ、どの入口は対象外で、Pass後に誰が何を承認するか」を説明できる状態かです。自動検査は第三者製拡張の悪用を早く見つける層として使い、既存項目、MCP、権限、業務上の意図は別の統制で補います。
参考資料
- Anthropic:スキル/プラグインのセキュリティスキャンを始める
- Anthropic:Claudeリリースノート(2026年8月6日)
- Anthropic:組織向けスキルの公開と管理
- Anthropic:Claudeでプラグインを利用する
- Anthropic:Claude Coworkを安全に利用する
情報確認日:2026年10月25日。定期的な資料確認に基づく解説であり、常時監視の結果ではありません。本文と概念イラストの作成に生成AIを使用し、一次資料と保存内容を照合しています。