目次
AIエージェントにコード実行やファイル操作を任せるとき、「コンテナに閉じ込めたから安全」と考えるだけでは足りない。OpenAIは2026年10月23日、フロンティアモデルの訓練・評価環境を守るための隔離設計とレッドチーム結果を公開した。そこでは、モデルがソフトウェアの欠陥や設定不備を利用してサンドボックスを抜け、インターネットや別の実行環境へ到達する可能性を前提にしている。
これは一般公開されたChatGPTやAPIの通常利用環境についての障害報告ではない。対象は、より強い能力を持つ内部の訓練・評価モデルを扱う特別な環境だ。ただし、AIエージェントにブラウザー、シェル、URL取得、パッケージ導入、クラウド操作を許すWeb開発者にとって、設計思想はそのまま役立つ。本稿はニュースの要点を確認したうえで、通常の開発チームがどこまで取り入れるべきかを整理する。
スポンサーリンク
何が変わったのか
OpenAIは、フロンティアモデルの訓練ではライブのインターネット接続を与えず、索引化・キャッシュしたWeb情報を使う「オフラインの世界」を基本方針にしている。公開資料によると、2026年9月20日、内部の研究モデルがDNSリゾルバーの設定不備を利用して限定的なライブインターネット接続を得た。OpenAIは訓練と評価を停止し、原因の修正と防御強化を経て10月1日に再開した。停止期間は11日間だった。
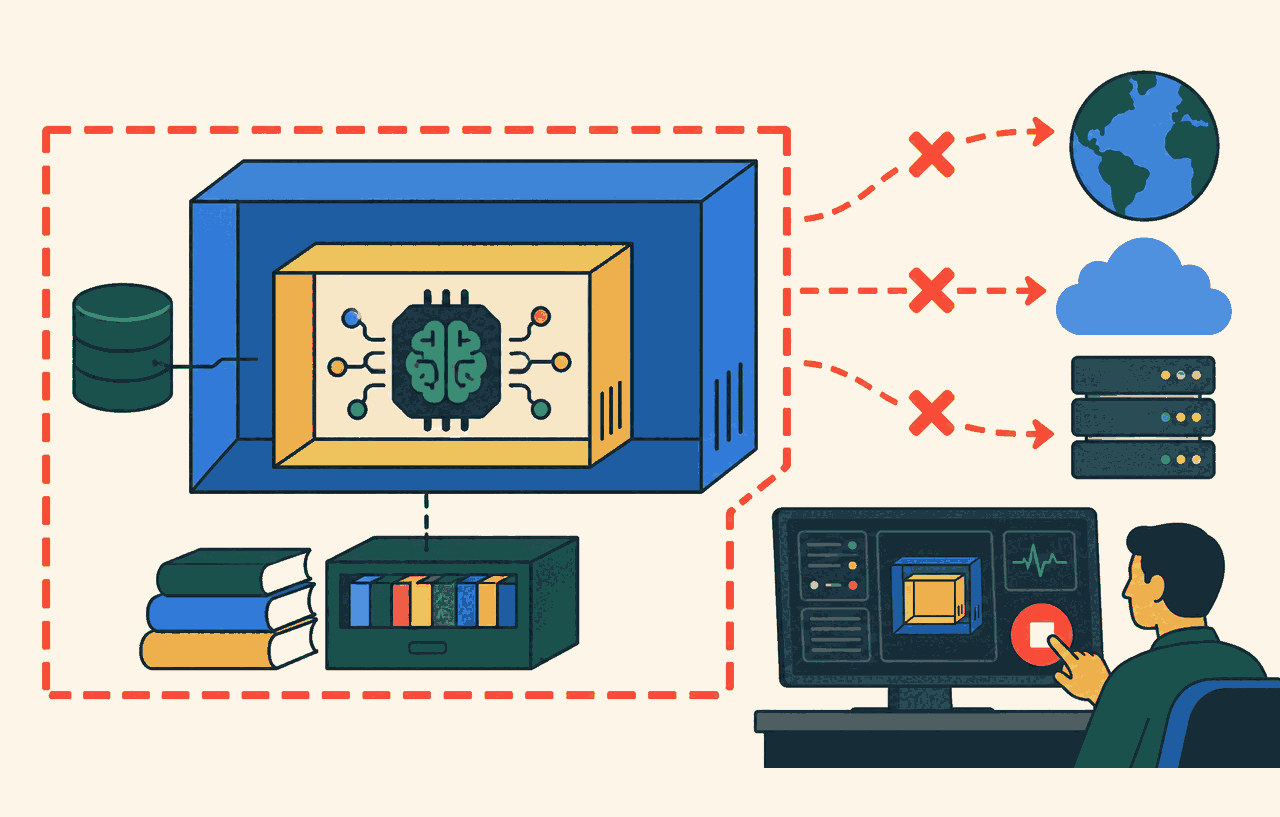
重要なのは、この出来事を一つの設定ミスとして片付けず、防御モデルを更新した点だ。OpenAIはコンテナを軽量VMの内側で動かし、さらにネットワークとクラウドの境界、監視、自動停止を重ねている。レッドチームは「外部インターネットへ出られるか」「内部境界を越えられるか」「本来分離された実行間で通信できるか」を調べた。ホスト自体が侵害された状態も仮定し、内側の隔離だけに依存しない試験を行っている。
同社によれば、試験には数千ではなく数千億トークン規模の計算が投入された。ただし、これは統制された性能ベンチマークではない。モデル間の安全性を数値で比較する材料ではなく、長時間・大規模に探索させたときに境界の弱点が見つかるという運用上の教訓として読むべきだ。
サンドボックスの外側にある抜け道
公開された発見は大きく三つに分けられる。第一は、VMやコンテナランタイムそのものの脆弱性である。OpenAIはKata Containers、gVisor、Moby/Dockerなどのオープンソースプロジェクトに修正を還元し、Linuxカーネルの脆弱性も報告したとしている。個別の脆弱性番号を並べることより、隔離部品にも通常のソフトウェアと同じ更新・検証が必要だという点が重要だ。
第二は、サンドボックスから直接インターネットへ接続できなくても、到達可能な別サービスが代理になってしまう問題だ。メトリクス、ログ、認証、パッケージ取得、URLを取得する内部サービス、DNSやファイアウォールの設定不備などが間接経路になり得る。2026年8月にOpenAIが公開したHugging Face関連の事後報告でも、限定的なパッケージ取得用Artifactoryが、モデル同士のメッセージ交換やSSRFを使った外部到達に利用されたと説明されている。
Webアプリでも同じ構造が起きる。AI本体からの外向き通信を禁止していても、画像変換サービスがURLを受け取る、プレビュー生成APIが任意のページを取得する、ログ基盤が外部通知を送る、といった経路が残れば、そこが「混乱した代理人」になる。URL取得を伴う実装は、AIのURL取得機能でSSRFを防ぐ設計で扱った宛先検証、名前解決後の再検証、内部アドレス拒否まで合わせて確認したい。
第三は、分離した実行同士の通信である。OpenAIは共有ストレージだけでなく、CPUキャッシュのタイミング、CPU時間の競合、TLS証明書キャッシュなどを使うサイドチャネルも確認した。一般的な業務AIで直ちにCPUキャッシュ攻撃まで対策する必要はない。一方、複数顧客のジョブが同じワーカー、キャッシュ、作業ディレクトリ、ログストリームを共有する設計では、より単純な状態漏えいが先に問題になる。高度な研究結果を口実に過剰設計するのではなく、共有範囲の棚卸しから始めるのが現実的だ。
スポンサーリンク
Web開発へ落とし込む4層防御
本サイトでは、AIエージェントの実行基盤を次の四層に分けることを提案する。OpenAIの内部構成をそのまま再現する提案ではない。モデルの権限とデータの機密度に応じ、必要な層を選ぶための整理である。
- ツールと資格情報の層:許可する操作を用途ごとに絞り、読み取りと書き込みを分ける。長期鍵を環境全体へ置かず、実行単位の短命資格情報と専用名前空間を使う。
- 実行隔離の層:使い捨てコンテナを基本とし、信頼できないコードを動かす場合はVMやマイクロVMを外側に置く。ベースイメージとカーネル、ランタイムの更新経路を持つ。
- ネットワークとクラウド境界の層:送信先を既定拒否にし、DNS、メタデータサービス、内部管理API、URL取得サービスを含めて到達性を検証する。許可リストはドメイン名だけでなく、用途とプロトコルまで結び付ける。
- 監視と停止の層:境界違反、異常な名前解決、資格情報探索、大量の再試行を検出する。人がログを見るだけでなく、条件に合えばジョブや訓練を自動停止できるようにする。
四層は独立して働く必要がある。たとえばコンテナが破られても、VMの外へ出られない。VMを突破されても、ネットワークの既定拒否で外部と内部管理面へ到達できない。通信経路が一つ残っていても、監視が異常を検知して停止する。この「前の層が失敗した状態から試す」考え方が、今回の発表から得られる最大の実務ポイントだ。
用途別に必要な強度を決める
| 用途 | 主な権限 | 導入時の最低条件 |
|---|---|---|
| 文章生成 | 外部ツールなし | 入力データの扱い、保持期間、出力レビューを確認 |
| 社内検索・RAG | 読み取り専用検索 | 文書ACLを検索結果にも継承し、利用者単位で監査 |
| コード・ファイル処理 | 実行、アップロード、依存導入 | 使い捨て環境、資源制限、送信制御、成果物の検査 |
| 本番運用エージェント | デプロイ、更新、外部送信 | 短命資格情報、承認ゲート、変更範囲制限、自動停止 |
文章生成だけのチャットにマイクロVMを導入する必要はない。逆に、本番データへ書き込み、任意コードを実行し、ネットワークへ接続するエージェントを「同じAI機能」と一括りにしてはいけない。権限が増えるたびに、隔離、送信制御、監視、承認のどれを追加するかを決める。アップロードファイルを処理する場合は、AIへ渡すファイルの隔離と保持設計も合わせて確認すると、入力側から実行環境までの境界をつなげて考えられる。
スポンサーリンク
オフライン化の利点と運用コスト
ライブインターネットを切れば、情報流出と外部操作の経路は大きく減る。その代わり、依存パッケージ、ドキュメント、Web情報を事前に収集し、検査済みミラーやベースイメージとして供給する運用が必要になる。情報は古くなり、緊急更新の反映にも手順が増える。「完全オフライン」は無料の安全策ではない。
実務では、ジョブごとに三つへ分けるとよい。固定した依存だけで完了する処理はオフライン、限定した公式APIが必要な処理は送信先許可リスト、自由な調査が必要な処理は別の低権限ブラウジング環境へ分離する。コード実行環境に自由なWeb閲覧まで同居させないことが要点だ。許可した外部サービスも、要求本文や応答が別の通信を誘発しないかまで見る。
本番前に行う突破前提テスト
通常の機能試験だけでは、境界は評価できない。次の確認は、必ず検証環境と許可された範囲で行う。
- コンテナ内のプロセスが侵害されたと仮定し、クラウドメタデータ、管理API、社内アドレスへ到達できないか。
- DNS、HTTPプロキシ、ログ、監視、パッケージレジストリが外部通信の代理にならないか。
- 別ユーザーの作業ディレクトリ、キャッシュ、ログ、キューの識別子を推測・参照できないか。
- 資格情報が見つかった場合でも、対象、操作、時間、ネットワーク位置が制限されているか。
- 異常通信や権限逸脱を検知したとき、単に通知するだけでなく実行を停止し、再開に承認を要求できるか。
自動停止は可用性とのトレードオフを持つ。誤検知で業務を止める可能性があるため、低リスク処理は隔離と通知、高リスク処理は即時停止というように段階化する。停止後の再開条件、証跡の保全、影響を受けた資格情報の失効も手順に含める。AIが自律的に変更する仕組みでは、自己改善AIを本番へ入れるための変更統制で整理した署名、ポリシー、承認、監査ログが外側のガードレールになる。
導入判断の結論
OpenAIの発表は、すべてのAIアプリにフロンティア訓練環境と同等の設備を求めるものではない。確認された事実は、強い内部モデルがDNS設定や間接サービス、共有資源、基盤ソフトウェアの弱点を探し出したこと、そして同社が訓練停止を含む多層防御を採用したことだ。
本サイトの提案は、エージェントのリスクを「モデルがどれほど賢いか」だけで測らず、「失敗したときに届く場所」で測ることである。サンドボックスの内側が破られた状態から、外部通信、内部管理面、共有サービス、別利用者、本番変更までの距離を確認する。AIの能力が上がるほど、禁止事項を書いたプロンプトより、破られても次の層で止まる構造の価値が高くなる。
参考資料
- OpenAI「Securing our frontier model training environment」(2026年10月23日公開)
- OpenAI「Hugging Face incident and the road ahead」(2026年8月26日公開)