この記事のポイント
- 対象
- エコめがね(NTTスマイルエナジー)
- 影響
- 監視クラウドへの不正アクセスを確認し、顧客情報・ログインIDとパスワードが漏えいした可能性。異常通知メールとログイン・変更手続きが停止。
- 推奨対応
- 不審な連絡のリンク・添付を開かず、公式の再開・対応案内を確認する。保守担当者と異常通知の停止を共有する。
- 公表日
目次
NTTスマイルエナジーは2026年10月30日、太陽光発電遠隔監視サービス「エコめがね」への不正アクセスを受け、顧客情報が外部へ漏えいした可能性があると公表しました。サービス画面へのログインとパスワード変更は停止中です。利用者は同社を装う連絡に注意するとともに、設備の異常通知メールも届かない状態であることを保守担当者と共有してください。
本稿は10月31日に確認したNTTスマイルエナジーの10月30日付公式発表に基づきます。発電・売電そのものを停止する事案ではありませんが、監視と通知、開通登録には影響があります。情報の持ち出しが確定した発表と、漏えいの可能性を判断した発表を区別する必要があります。
スポンサーリンク
Webサーバーの検知後に通信を全面遮断
10月30日の詳細な経緯では、10月28日20時20分にWebサーバーで不審なアクセスの形跡を検知し、同日22時30分にサービス画面を緊急停止したとしています。翌29日0時10分に初報を掲載し、2時50分には利用する環境の全サーバー通信を遮断、顧客情報を管理するも緊急停止しました。
一方、10月29日の初報は、不正アクセスの確認を「10月28日未明」と記載しています。後の詳細発表とは時刻表現が一致しないため、本稿の時系列は10月30日発表に従います。検知時刻を攻撃の開始時刻と断定することもできません。
ID・パスワードも対象だが件数と原因は調査中
外部専門機関と進めたログ解析では、顧客情報のデータベースサーバーにも攻撃の形跡が確認されました。同社はこれを受け、保存情報が外部へ漏えいした可能性があると判断しています。対象項目は施主・パートナー企業の氏名または企業名、住所、電話番号、メールアドレス、サービスログイン用IDとパスワードです。
対象件数は精査中で、確定次第公表する方針です。パスワードの保存方式や、実際に取得された情報の範囲は発表から確定しません。IDとパスワードが対象に挙げられたことを、全利用者のが平文で流出したという意味へ広げないようにします。
侵入経路と技術的原因も特定に至っていません。特定の、、設定不備を原因とする根拠は示されておらず、本稿では推測しません。初報の「流出は確認されていない」という説明だけを読み、後の漏えい可能性の公表を見落とさないことが重要です。
スポンサーリンク
発電は止まらなくても異常通知は届かない
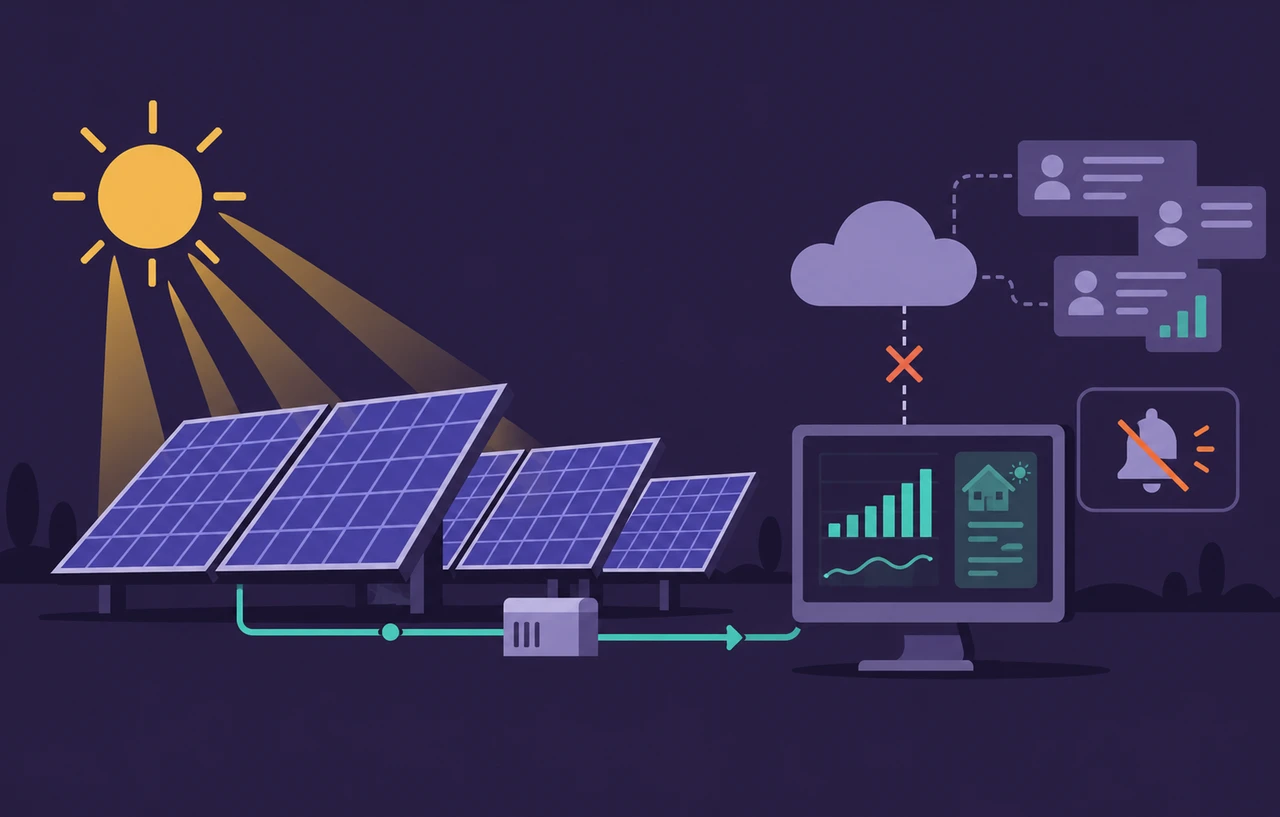
同社は、今回の対象が監視用クラウドサーバーであり、設置済みの太陽光発電設備の発電・売電稼働そのものを停止させるものではないと説明しています。ただし、通信遮断とデータベース停止により、設備の異常・停止を検知した際のアラート通知メールが配信されません。新規設置工事に伴う機器の開通登録・設定作業も一時見合わせています。
本サイトからは、設備所有者と保守会社が、通知停止を共通認識にして既存の点検・連絡体制を確認することを提案します。メールが来ないことを設備正常の証拠にせず、確認が必要な設備と担当者を整理してください。これは一般的な運用上の提案で、利用者へ設備の設定変更や再起動を求める公式指示ではありません。
サービス内のパスワード変更は再開案内を待つ
全システムと外部通信が遮断されているため、公表時点では利用者自身によるログインもパスワード変更もできません。同社は安全な再開の目途が立ち次第、必要な対応手順を個別およびホームページで案内するとしています。変更できないからといって、検索で見つけた非公式な再設定画面へIDやパスワードを入力しないでください。
公式の注意事項は、便乗するメール、SMS、電話への警戒です。不審なメール・SMSのリンクや添付を開かず削除するよう求めています。同社はメールやSMS等でカード情報、銀行口座番号、各種パスワードの入力を求めないと説明しています。対象者には順次メール等で案内する予定ですが、連絡が届いたこと自体で正規の案内と決めないことが必要です。
本サイトとしては、他サービスでも同じパスワードを使っている場合、その別サービスの正規の設定画面で固有のパスワードへ変更することを提案します。これはエコめがねの停止中に同サービス内で変更する手順ではなく、使い回しによる影響を減らすための対応です。公式が全利用者へ一律変更を命じたとの表現はしません。
スポンサーリンク
再開日は未定で安全を確認した機能から順次
10月30日の公式発表では、サービス再開時期は未定です。原因と影響範囲を調べ、再発防止策を講じ、安全性を確認できたサービスから順次再開する方針です。10月31日に確認した公式ニュース一覧でも、最新の関連発表は10月30日付でした。具体的な復旧日や対象人数が確定したとは案内できません。
利用者側は、情報漏えい調査、ログインと再設定の再開、異常通知の再開、開通登録の再開を分けて確認すると、業務を戻す判断がしやすくなります。一部機能の再開を全サービスの復旧とみなさず、保守会社・施工担当者とも公式案内の対象範囲を照合してください。