この記事のポイント
- 対象
- 佐賀大学の事務情報システム
- 影響
- ランサムウェア被害を確認。学生・教職員・元学生等約8万人分と患者情報に外部流出の可能性があり、患者情報の人数は調査中。
- 推奨対応
- 大学や関係機関を装う不審なメール・SMS・電話に注意する。患者・家族は附属病院の公式ページから問い合わせ案内を確認する。
- 公表日
目次
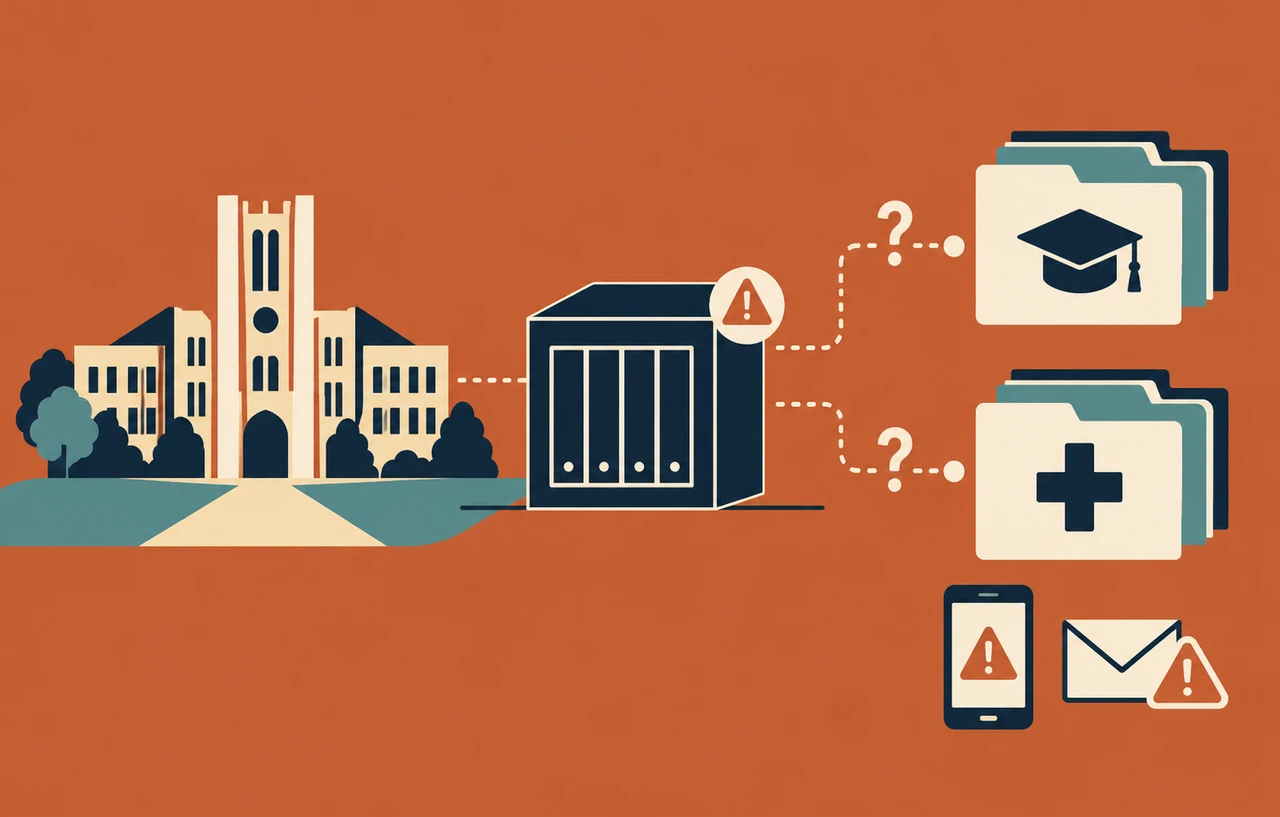
佐賀大学は2026年10月30日、9月に発覚した事務情報システムの被害について、学生・教職員・元学生など約8万人分の個人情報と、患者情報が外部へ流出した可能性を否定できないと公表しました。患者情報の対象人数は調査中です。関係者は大学や病院を装う連絡に注意し、患者・家族からの問い合わせは病院の公式案内から確認してください。
本稿は10月31日に確認した佐賀大学の10月30日付発表と、附属病院の案内に基づく事件ニュースです。今回新しく示されたのは情報流出の可能性と対象情報であり、約8万人全員の情報流出が確定したという発表ではありません。
スポンサーリンク
約8万人分と患者情報の人数を分けて読む
大学が約8万人分としたのは、学生、教職員、元学生、元教職員、関係者等の情報です。氏名、生年月日、性別、住所、電話番号、メールアドレス、パスワードが対象項目として挙げられています。現在の在学生や在職者だけに対象を限定した案内ではありません。
これとは別に、患者情報は対象件数を調査中としています。対象項目は診療科、傷病名、受診日等の要配慮個人情報です。患者数まで判明したかのように約8万人へまとめたり、患者情報が全件含まれると説明したりすることはできません。
パスワードの保存方式や、どのシステムのが含まれるかの詳細は、確認した発表に記載されていません。平文での流出や、大学・病院の全アカウントが侵害されたとの断定は避ける必要があります。侵入経路についても調査が続いており、特定のや機器を原因とする説明は示されていません。
9月24日にNASで被害を把握し事務用端末を停止
9月25日の初報によると、9月24日8時42分、事務部門からNAS内のファイルがされているとの連絡がありました。大学は事務情報システムのファイル暗号化を確認し、対象のNASをネットワークから隔離しています。この時刻は被害を把握した時刻で、侵入開始時刻が確定したという意味ではありません。
9月28日の経過発表では、被害拡大を防ぐため9月24日16時45分に事務用端末の利用を止め、CSIRTを中心に関連端末の調査・回収やサーバー復旧を進めたと説明しています。9月27日11時3分に事務用端末の利用を再開し、翌28日から通常業務を再開しました。警察へ相談するとともに、関係部署・事業者と対応を進めています。
10月30日の発表では、文部科学省等への報告に加え、外部専門事業者へ調査を依頼したことも説明しました。業務再開後も侵入経路と影響範囲を調べ、その結果として個人情報の流出可能性を公表した経緯です。事務用端末を使えることと、情報の持ち出し調査が終わることは別の判断になります。
スポンサーリンク
診療システムへの影響と患者情報の流出可能性は別
9月の発表は、教育・研究・診療業務に関係するシステムへの影響は確認されていないと説明していました。一方、10月30日の発表では患者情報の流出可能性が対象に含まれました。システムへの影響の有無についての当時の説明だけで、患者情報にも問題がないと判断しないことが大切です。
佐賀大学医学部附属病院の10月30日追記も、患者情報を含む個人情報の外部流出の可能性を否定できないと案内しています。同院は、この事案による二次被害を現時点で確認していないとしています。ただし、これは流出がなかったと確定したという意味でも、今後の不審な連絡を心配する必要がないという意味でもありません。
患者・家族は病院の公式案内から問い合わせる
附属病院は、受診した患者と家族向けに問い合わせフォームを案内し、事実関係を調査して回答するとしています。調査には時間を要するとも説明しています。問い合わせを行う場合は、本稿の病院公式ページへのリンクから案内を確認し、そこに掲載された窓口を利用してください。
大学が求めているのは、不審なメール、SMS、電話等への注意です。大学や関係機関を名乗っていても、身に覚えのない連絡のURLや添付ファイルを開かず、不審なサイトへ個人情報やパスワードを入力しないよう呼びかけています。今回の発表には、全関係者へ一律にパスワード変更を求める具体的な手順は記載されていません。
本サイトからは、大学等で使うものと同じパスワードを別サービスでも使っている場合、その別サービスの正規の設定画面で固有のものへ変更することを提案します。これは使い回しによる影響を減らす提案であり、大学が認証情報の悪用を確認した、あるいは特定の変更メールを送っているという説明ではありません。
運用担当者が今回の経過から確認したいのは、業務の復旧状況、情報流出調査、本人向け窓口をそれぞれ更新して案内する体制です。事務用ストレージにも患者情報などの機微なデータが含まれ得るため、主システムの稼働確認だけで利用者への説明を完了させず、保存データ単位の調査結果を追う必要があります。これは本サイトの運用上の示唆で、今回の原因を保存設計の不備と認定するものではありません。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ