IT用語
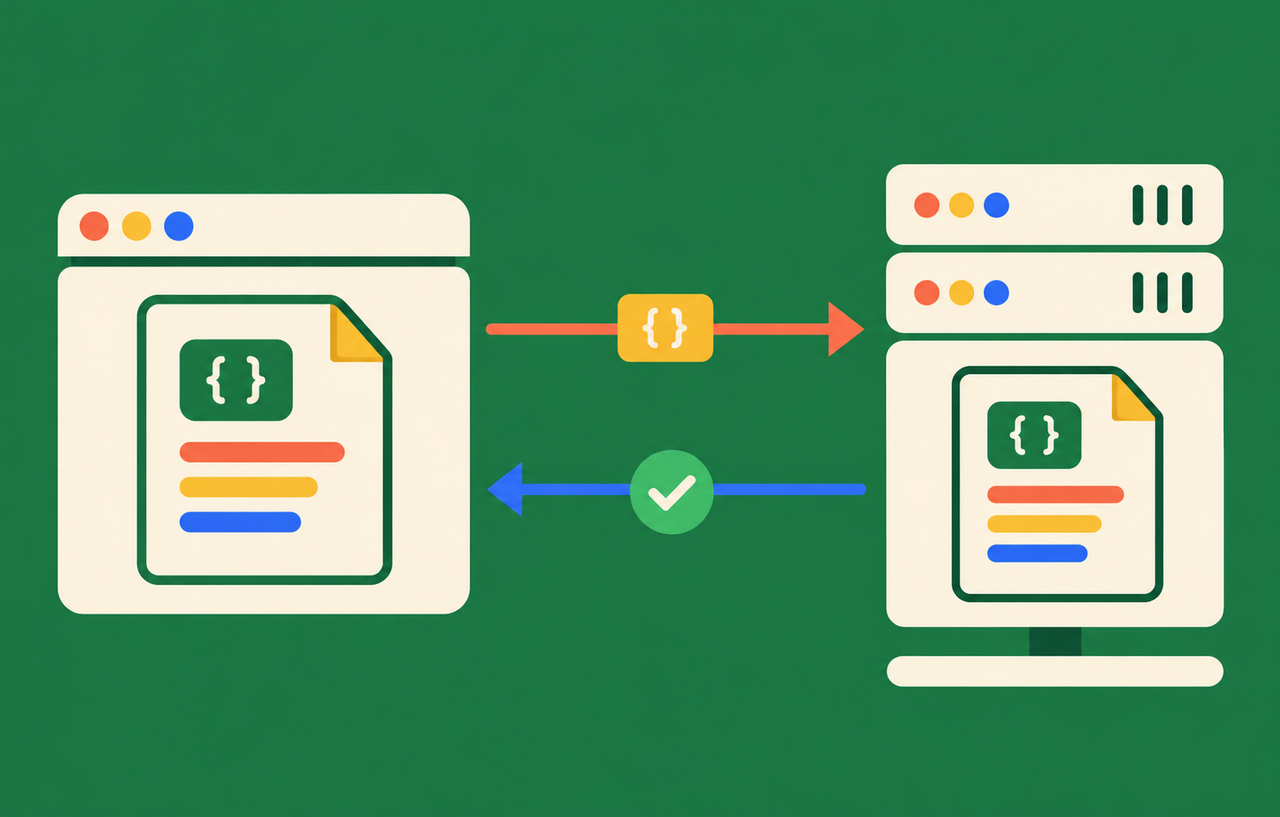
Webで、スキーム(httpsなど)・ホスト名・ポート番号の組み合わせ。ブラウザーはオリジンが同じかどうかで、ページ間のアクセスを制限する。
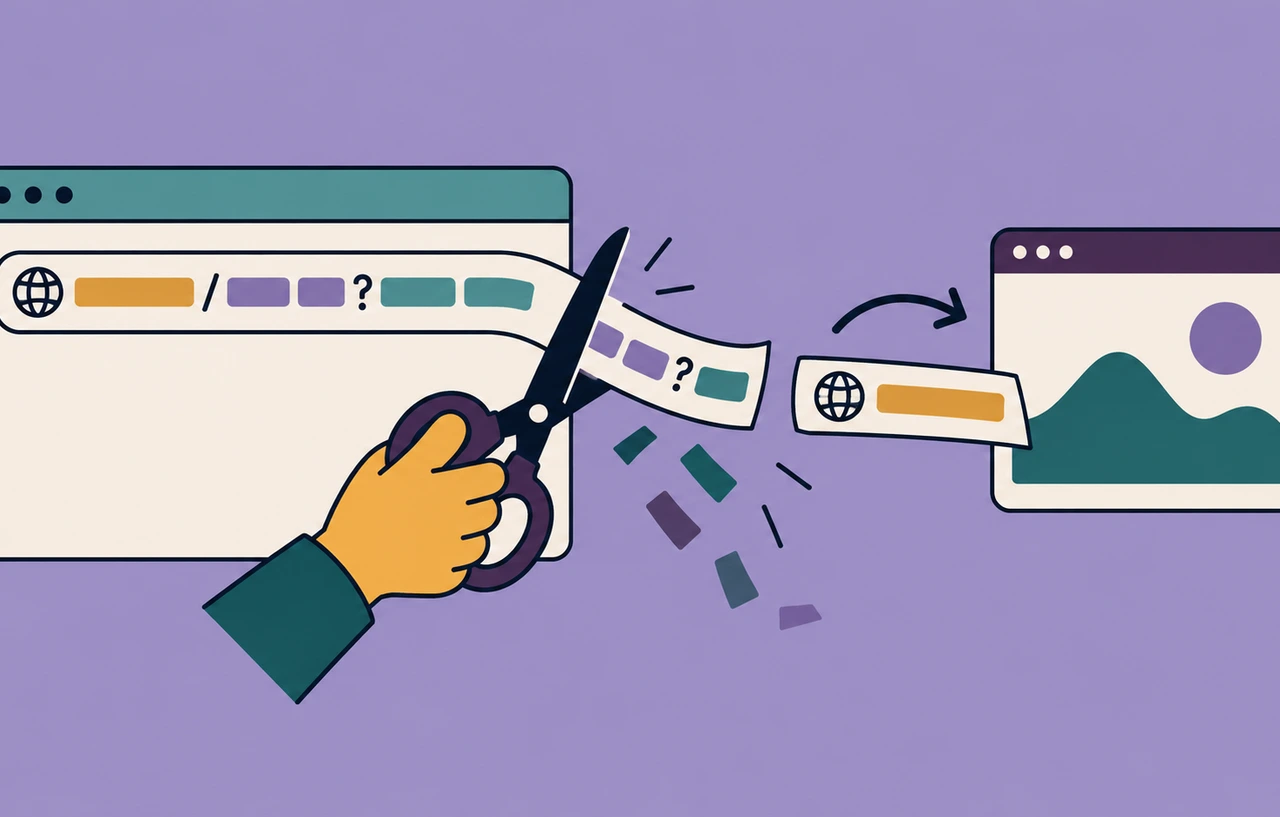
オリジンは、Web のコンテンツがどこから来たかを表す単位で、スキーム(https など)・ホスト名・ポート番号の 3 つの組み合わせで決まります。たとえば「https://example.com」と「https://www.example.com」はホスト名が違うため、別のオリジンです。
同一オリジンポリシー
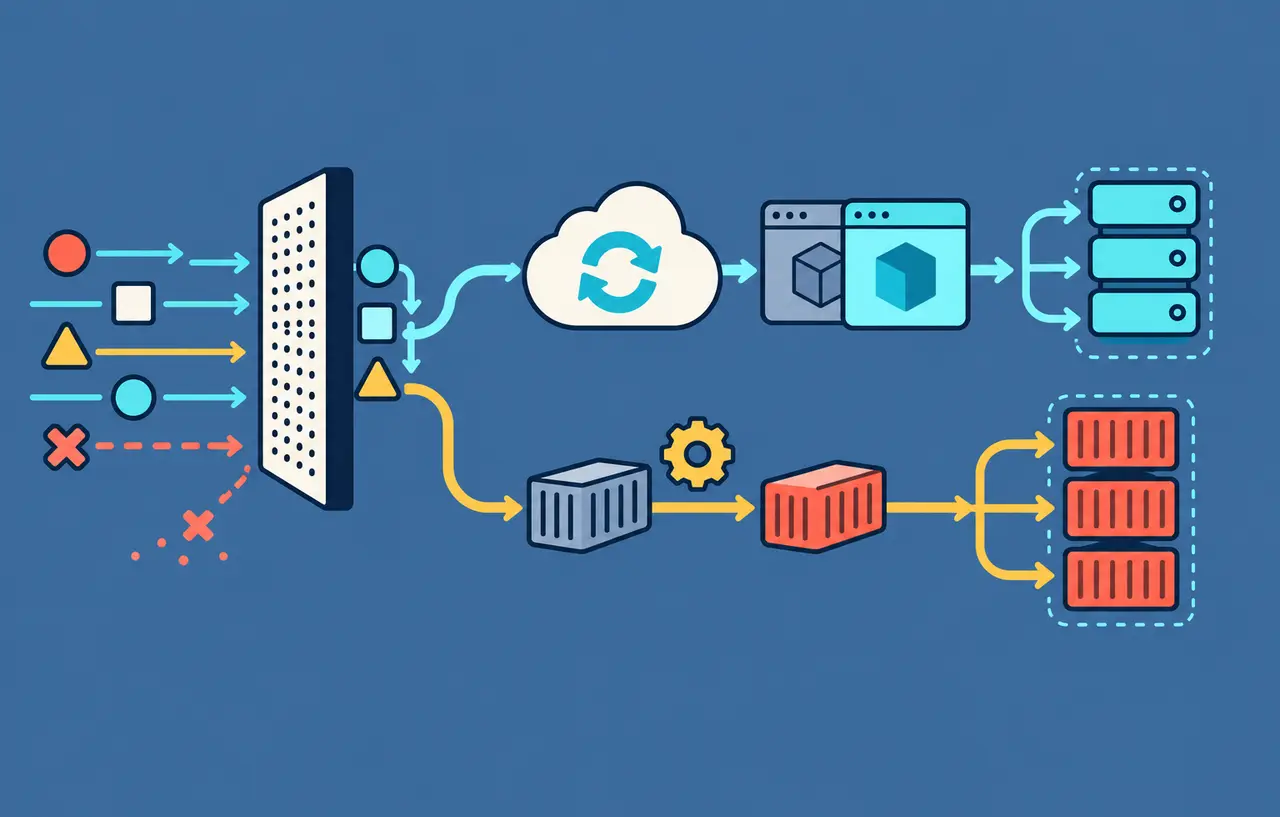
ブラウザーは、あるオリジンのページで動く JavaScript が、別のオリジンのデータを自由に読めないように制限しています。これを同一オリジンポリシーと呼びます。ログイン中のサイトの情報を、ほかのサイトのスクリプトから読み取られるのを防ぐ、Web のセキュリティの土台となる仕組みです。
別のオリジンとやり取りするとき
- サーバー側が CORS のヘッダーで、アクセスを許可するオリジンを指定する
- Cookie の送信範囲は、オリジンとは別のルール(ドメインや SameSite 属性)で決まる
- CSP で、スクリプトや画像を読み込んでよいオリジンを制限できる
注意点
- CORS で「すべてのオリジン」を許可すると、同一オリジンポリシーの保護を自分で外すことになる
- サブドメイン も別のオリジンになるため、許可する範囲を確認する
- CDN の文脈では、配信元のサーバーを「オリジン(オリジンサーバー)」と呼ぶこともある