IT用語
実際の攻撃者の手法を使って、システムに侵入できるか、目的を達成できるかを試すテスト。
ペネトレーションテスト(侵入テスト)は、専門家が実際の攻撃者と同じような手法を使って、システムやネットワークに侵入できるか、侵入したあとに情報の窃取などの目的を達成できるかを試すテストです。
脆弱性診断との違い
脆弱性診断 は、弱点をできるだけ網羅的に洗い出すことが目的です。ペネトレーションテストは、「顧客情報を盗み出せるか」などの目的を決め、複数の弱点を組み合わせたり、設定の不備や人の油断を突いたりしながら、実際に攻撃が成り立つかを確かめます。
進め方の例
- 目的と範囲、期間、やってはいけないことを事前に取り決める
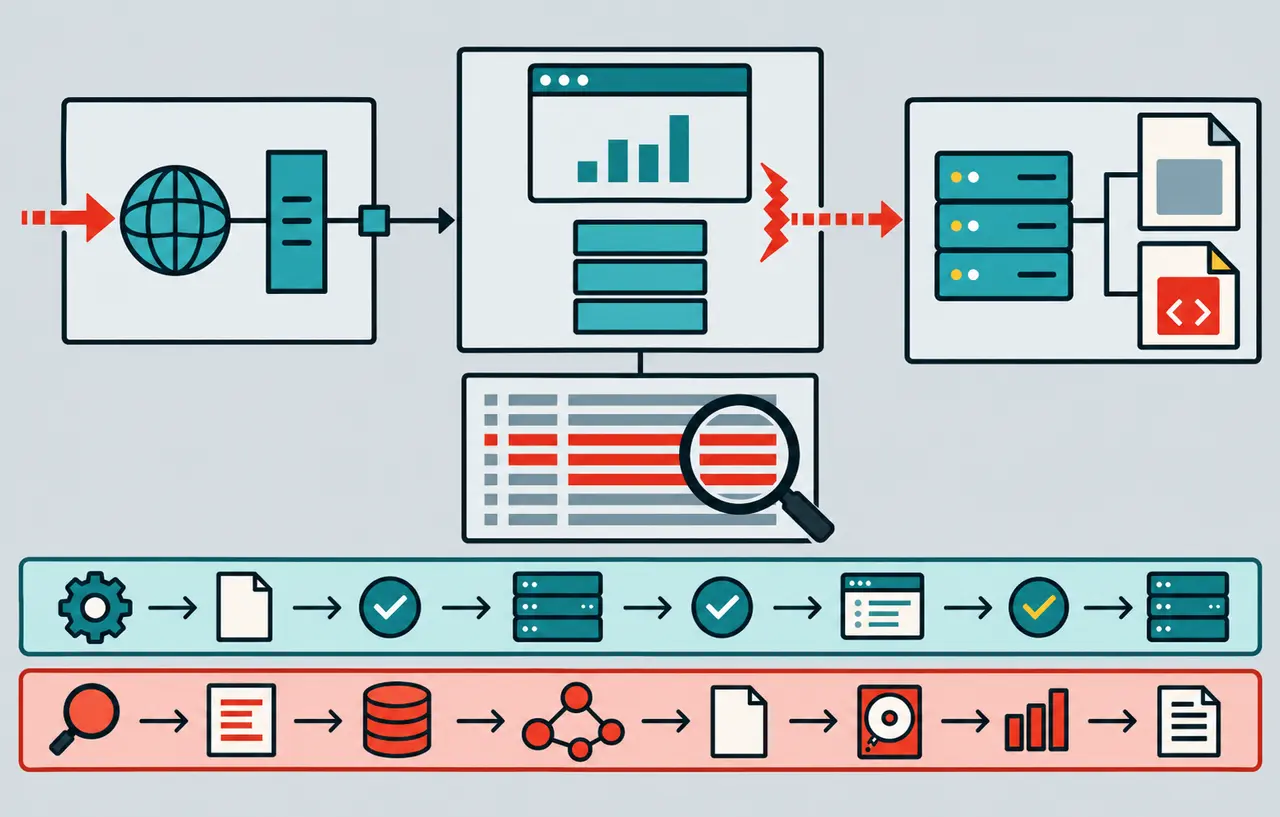
- 情報収集、侵入、権限の拡大などを、取り決めの範囲で試す
- 結果と、見つかった問題の対策を報告する
関連する取り組み
- レッドチーム演習:攻撃側のチームが、検知や対応の体制も含めて組織全体を試す
- バグバウンティ:外部の研究者に脆弱性を探してもらい、報告に報酬を払う仕組み
注意点
ペネトレーションテストは、システムの持ち主の許可を得て、取り決めた範囲で行います。許可のないテストは、不正アクセスにあたります。