この記事のポイント
- 対象
- PICKS、SHOGUN BURGER公式アプリのモバイルオーダー
- 影響
- PICKS全体で8,312人、9,992注文の情報漏えい。会員登録なしの注文も含む。SHOGUN BURGER単独の人数は未公表。
- 推奨対応
- 個別通知と利用ブランドの公式案内を確認する。再開後は再ログインが必要。不審なメール・SMSからパスワード等を入力しない。
- 公表日
目次
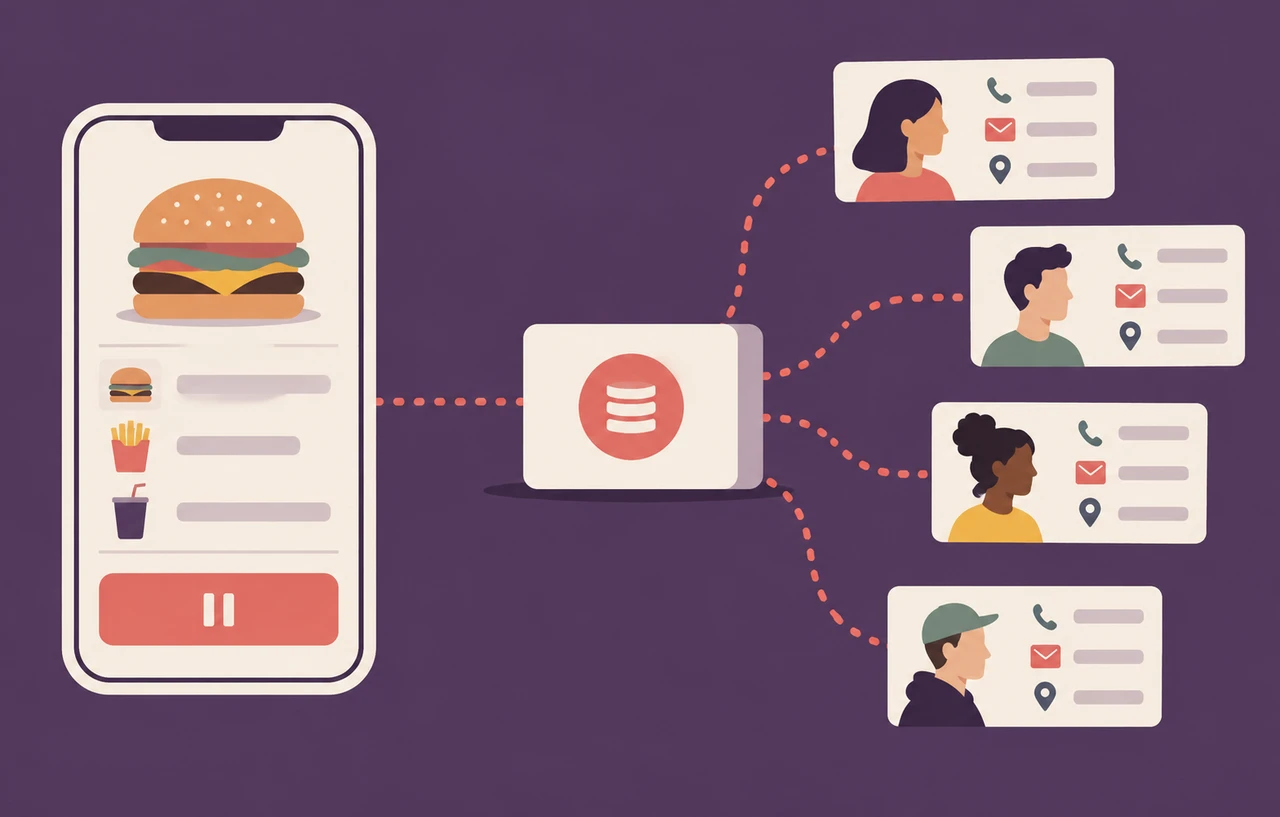
株式会社DIRIGIOは2026年10月30日、モバイルオーダーサービス「PICKS」の顧客情報管理システムが不正アクセスを受け、個人情報が外部へ漏えいしたと発表しました。対象は重複を除いて8,312人、注文9,992件です。会員登録なしで注文した利用者も含まれます。利用者は個別通知と利用先の公式案内を確認し、不審なメールやSMSからを入力しないよう注意が必要です。
同じ基盤を利用するSHOGUN BURGERも10月30日、公式アプリに関する情報漏えいとモバイルオーダーの一時停止を公表しました。PICKS全体の人数は同ブランド単独の人数ではありません。本稿は11月1日に確認した公式発表に基づく事件ニュースです。
スポンサーリンク
10月27日に発覚し全サービスを停止
DIRIGIOの公式発表によると、10月27日12時30分頃、顧客情報を管理するシステムへの不正アクセスの可能性を確認しました。調査で、第三者が同社を経由して侵入し、情報を持ち出していたことが判明。同日15時に被害拡大を防ぐためPICKSの全サービスを停止しました。
この時刻は不正アクセスの可能性を確認した時点です。公表資料から、攻撃が始まった日時や継続期間までは確定できません。API経由の侵入と修正は説明されていますが、具体的な脆弱性の種類や攻撃者の属性は示されていません。認証回避やなどの手法を推定して原因と扱うことはできません。
8,312人と9,992注文は別の単位
PICKS全体で示された漏えい項目は氏名とメールアドレスです。一部利用者については電話番号、生年月日、性別、会員ID、住所、注文内容や注文メモも含まれます。注文内容には商品、金額、日時、状態が挙げられています。項目は利用サービス・店舗や登録内容によって異なり、全対象者のすべての項目が漏えいしたという説明ではありません。
DIRIGIOはクレジットカード番号を保持しておらず、カード番号の漏えいはないとしています。また、発表時点でログインパスワードの漏えいと、今回の件に起因する不正利用などの二次被害は確認されていません。「確認されていない」と「将来も起きない」は区別して読む必要があります。
ガネーシャによるSHOGUN BURGERの発表では、一部利用者の情報漏えいが判明したとしたうえで、氏名、メールアドレス、電話番号、生年月日、性別、注文内容などを漏えいした可能性のある情報として挙げています。対象となる可能性のある顧客は特定済みと説明していますが、ブランド単独の人数は公表していません。
スポンサーリンク
基盤の再開とブランドの提供状況を分ける
DIRIGIOはサービス停止、脆弱性の修正、全利用者のログアウトと認証情報の更新を実施したとしています。その後、安全性を確認して10月29日10時から順次サービスを再開しました。再開後の初回利用には再ログインが必要です。個人情報保護委員会への報告と警察への相談、監視体制の強化も説明しています。
一方、SHOGUN BURGERの10月30日付発表は、公式アプリによるモバイルオーダーを停止中としています。運営会社が原因調査と外部診断ツールによる診断を進め、安全性を確認したうえで再開を判断するという内容です。PICKS全体の順次再開から、個々のブランドのアプリも利用可能になったと読み替えないでください。
利用者が確認する通知と問い合わせ先
DIRIGIOは、漏えいが確認された利用者へ同社または導入事業者から順次個別連絡するとしています。SHOGUN BURGER側も運営会社からの個別案内を予定しています。会員ではない場合も対象になり得るため、登録の有無だけで対象外と判断せず、利用した店舗・サービスの案内を確認してください。
両社は不審なメール、SMS、電話への注意を呼びかけています。DIRIGIOはメールや電話でパスワードを尋ねることはないと明記しました。記載されたURLへのアクセス、添付ファイルの開封、会員情報やパスワードの入力を避けるよう求めています。問い合わせ先はDIRIGIOのrestaurant@picks.funで、受付は土日祝日を除く10時〜17時です。
本サイトからの提案として、通知が届いた場合は本文のリンクだけを頼りにせず、公式サイトや普段のアプリから案内を確認してください。注文内容を知っている連絡でも、それだけで送信者が正規だと判断しないことが大切です。これは漏えい項目から考えられる注意点で、今回そのような詐欺を確認したという意味ではありません。
スポンサーリンク
導入企業は通知と再開の責任分担を確認する
導入事業者にとっては、自社アプリの名称と顧客情報を管理する委託先を対応付けることが実務上の確認点になります。本サイトでは、対象者の抽出、個別通知、問い合わせ対応、再開の判断を誰が行うか整理することを提案します。基盤全体の人数を自社の被害人数として転記せず、提供元と自社で確定した範囲を分けて利用者へ説明する必要があります。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ