この記事のポイント
- 対象
- セブン銀行の在留カード提出サイト、セブン銀行の口座解約受付サイト
- 影響
- 在留カード提出サイトの最大150件程度の券面情報に漏えいのおそれ。口座解約受付サイトと合わせて停止中。主要サービスへの影響や本件による不正取引・情報の不正利用は発表時点で確認されていない。
- 推奨対応
- 提出履歴と書類不備の案内を確認し、不審な電話・メール・SMSに注意する。停止中の手続きや再開状況は銀行の公式窓口で確認する。
- 公表日
目次
セブン銀行は2026年11月11日、在留カード提出サイトと口座解約受付サイトへの不正アクセスを公表しました。在留カード提出サイトに保存されていた最大150件程度の券面情報が外部へ流出した可能性があります。対象となる可能性がある利用者は提出履歴や書類不備の案内を確認し、銀行を装う電話・メール・SMSに注意してください。
発表時点で両サイトは停止中ですが、ATM取引、インターネットバンキング、デビットサービスなど主要サービスに影響はないとしています。口座保有者全員の情報が漏えいしたという発表ではありません。以下はセブン銀行の公式発表に基づく、11月11日時点の整理です。
スポンサーリンク
確認された侵害と漏えいの可能性を分ける
銀行が不正アクセスの形跡を確認したのは11月9日です。発覚後、対象システムの停止と攻撃元からのアクセス遮断などを実施しました。11月11日は公表日であり、攻撃が始まった日と同じとは限りません。
侵害が確認されたのは二つの受付サイトです。一方、漏えいの可能性が示された情報は在留カード提出サイトにある券面情報です。口座解約受付サイトについても同じ情報が流出したと広げて解釈しないようにしてください。
また、銀行は本件に起因する送金、口座解約、データの書き込み・改ざんなどの不正な処理は確認されていないと説明しています。情報の不正利用も発表時点では未確認です。不正アクセスの発生、情報流出の可能性、不正取引の有無は、それぞれ異なる確認事項になります。
対象となる可能性がある利用者の条件
公式発表が示す対象範囲は、在留カード提出サイトで手続きをした人のうち書類不備の案内を受けた人、または2026年10月16日から11月9日までに同サイトで手続きした人です。前者には期間条件が付記されていないため、後者の期間に該当しないという理由だけで対象外と判断しないことが大切です。
最大150件程度は対象となる可能性のある件数であり、150件すべての流出が確定したという意味ではありません。対象期間も利用者の手続き条件として示されたもので、攻撃者が活動していた期間を特定する情報ではありません。
公式の対象情報の表現は「在留カードの券面情報」です。本稿では個々の項目の流出状況や、カード以外の書類への影響を推測しません。提出履歴が分からない場合や、自分が対象か確認したい場合は、公式のお知らせに掲載された窓口から銀行へ問い合わせてください。
スポンサーリンク
再提出を促す不審な連絡に注意
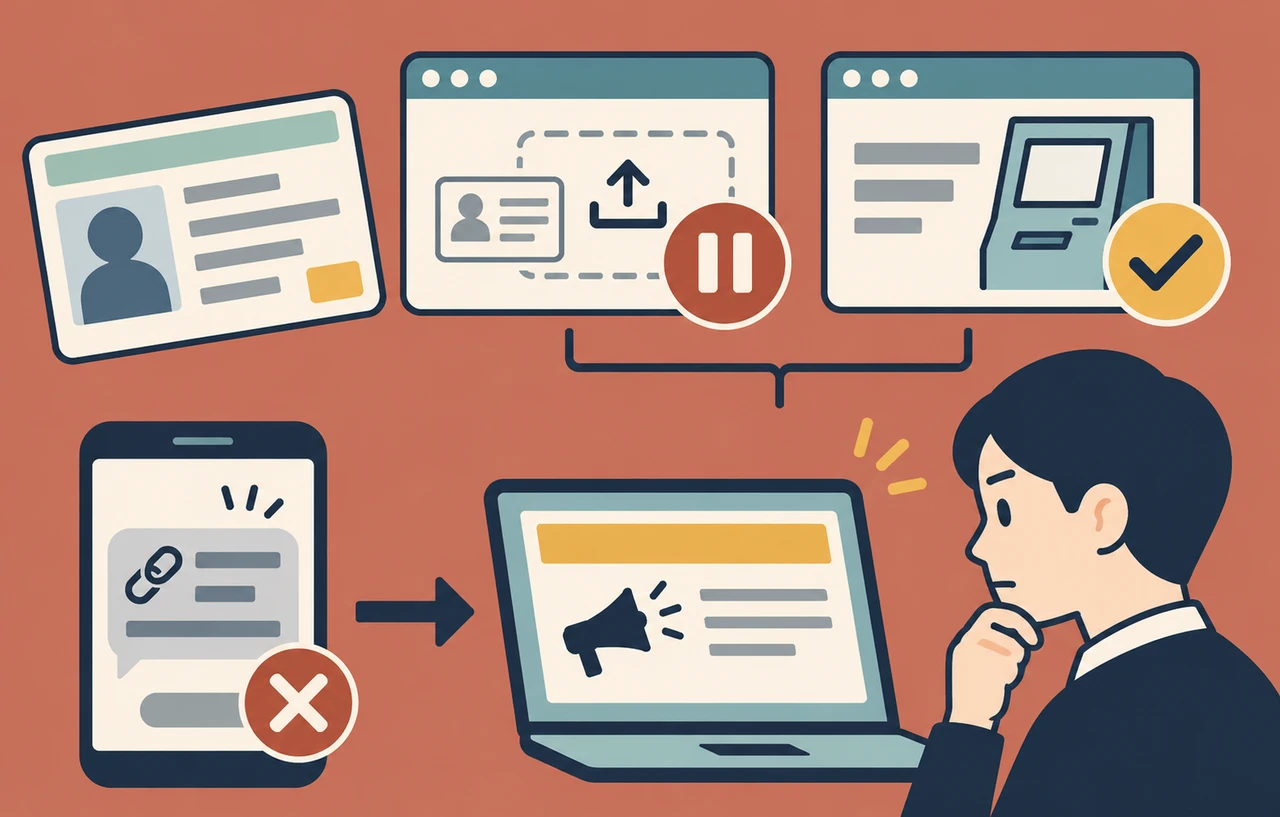
銀行は、同行を装う電話や電子メール、SMSによる二次被害に注意を求めています。メールやSMSで暗証番号、パスワード、認証コードを尋ねることはないと明示しており、心当たりのないリンク、添付ファイル、個人情報の入力を避けるよう案内しています。
本サイトの提案として、在留期限や書類不備を口実に再提出を急がせる連絡を受けても、その連絡に書かれたリンクから操作を始めず、普段使っている公式サイトやアプリから案内を確認してください。今回そのような詐欺が実際に確認されたという説明ではなく、銀行の注意喚起を日常の確認方法に落とし込むための提案です。
問い合わせ先も、受信した連絡の中だけで判断しないようにします。公式発表にはダイレクトバンキング内の問い合わせフォーム、未利用者向けフォーム、チャット、電話の案内があります。日本語と英語のお知らせでは窓口の電話番号や受付案内が異なるため、自分が利用する言語の公式ページから確認するのが確実です。
停止中の手続きと未判明事項
停止対象は在留カード提出サイトと口座解約受付サイトです。銀行は安全性を確認でき次第、再開する予定としていますが、発表には具体的な再開日時はありません。主要サービスが利用できることと、この二つの受付手続きが再開していることを混同しないでください。
提出や解約を急ぐ場合は、利用できない画面で何度も試すのではなく、銀行の公式窓口で手続き方法を確認することを本サイトは提案します。発表に記載のない代替提出先や、個別の期限延長を本稿が保証することはできません。
銀行は原因と影響範囲の特定を進め、再発防止策を講じるとしています。具体的な侵入経路、悪用された、認証情報の窃取、委託先との関係などは公表資料からは確定できません。原因が未公表の段階でや設定不備と決めつけないことが必要です。
スポンサーリンク
本人確認書類を扱うWeb運用への示唆
今回の発表は、主要な取引サービスへの影響がない一方で、周辺の書類受付サイトから情報が流出するおそれを示した事例です。Web運用担当者にとっては、本人確認や解約の受付も含めて、保存する情報とサービスの管理範囲を把握する契機になります。
本サイトの提案として、自社では受付サイトごとの管理責任者、保存情報、保管期間、削除の確認方法、緊急停止時の利用者案内を整理しておくとよいでしょう。これはセブン銀行でそれらに不備があったとの指摘ではありません。公表された事実を超えて原因を推定せず、自社の運用点検に生かすための確認事項です。
当面、利用者は対象条件の確認と不審連絡への警戒を優先し、再開や追加調査の結果は銀行の案内で確認してください。在留外国人の利用者が内容を確認できるよう、公式の英語版お知らせも公開されています。