この記事のポイント
- 対象
- チームスピリットの開発用サーバーとデータ保管先のクラウド環境
- 影響
- 重複を除く28,824件の個人情報が流出。サービス本番とは別に保管していた顧客企業の従業員の勤怠記録の一部も含まれる。
- 推奨対応
- 契約企業は個別連絡で対象者と対象項目を確認する。不審な連絡のリンクや添付ファイルを開かず、公式発表に掲載された窓口を利用する。
- 公表日
目次
チームスピリットは11月6日、開発用サーバーの一部に不正アクセスがあり、確認できた範囲で重複を除く28,824件の個人情報が流出したと発表しました。対象には、勤怠・工数管理サービス「TeamSpirit」の現契約・旧契約企業の担当者や利用者の一部、資料請求などをした人の一部、同社の従業員や退職者が含まれます。契約企業は、担当部署で個別連絡を受けられるようにし、自社の対象者と対象項目を確認してください。
スポンサーリンク
開発サーバー内の認証情報からクラウドへ
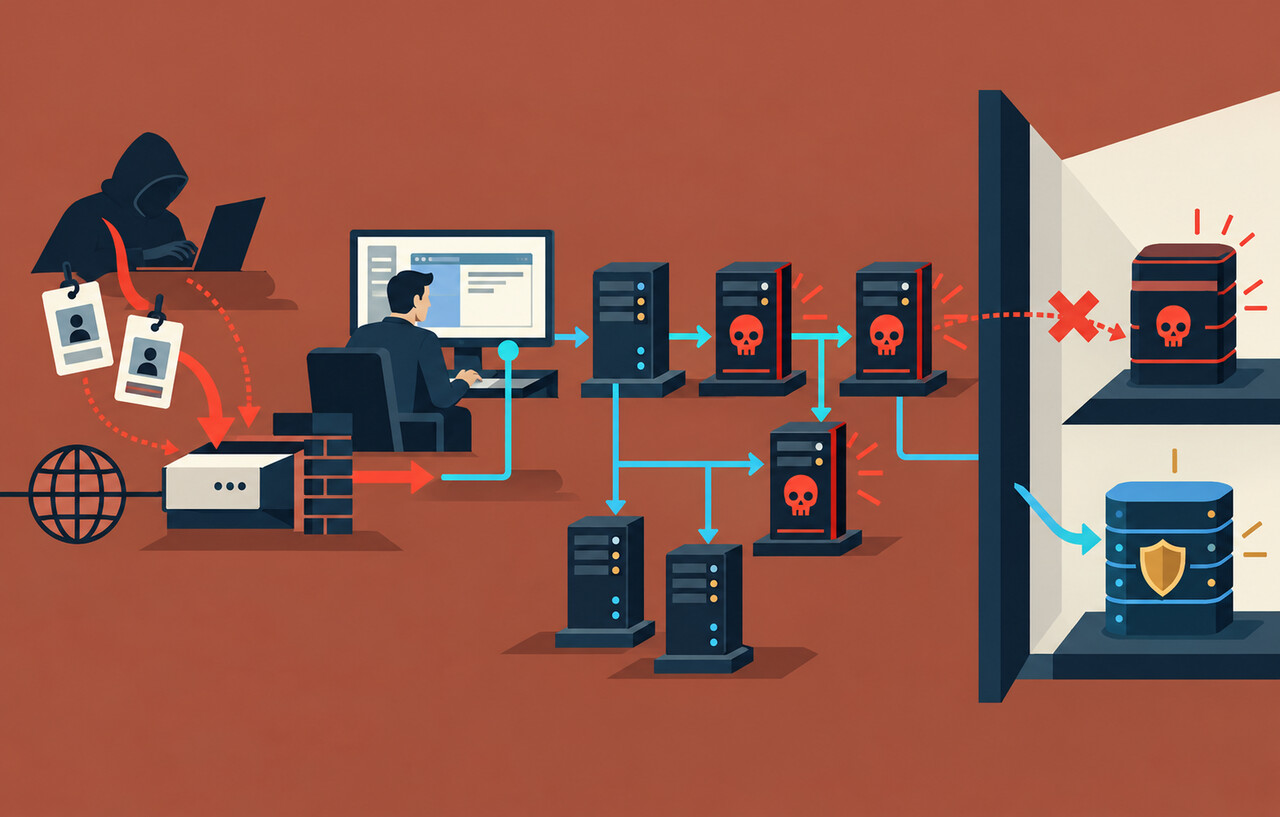
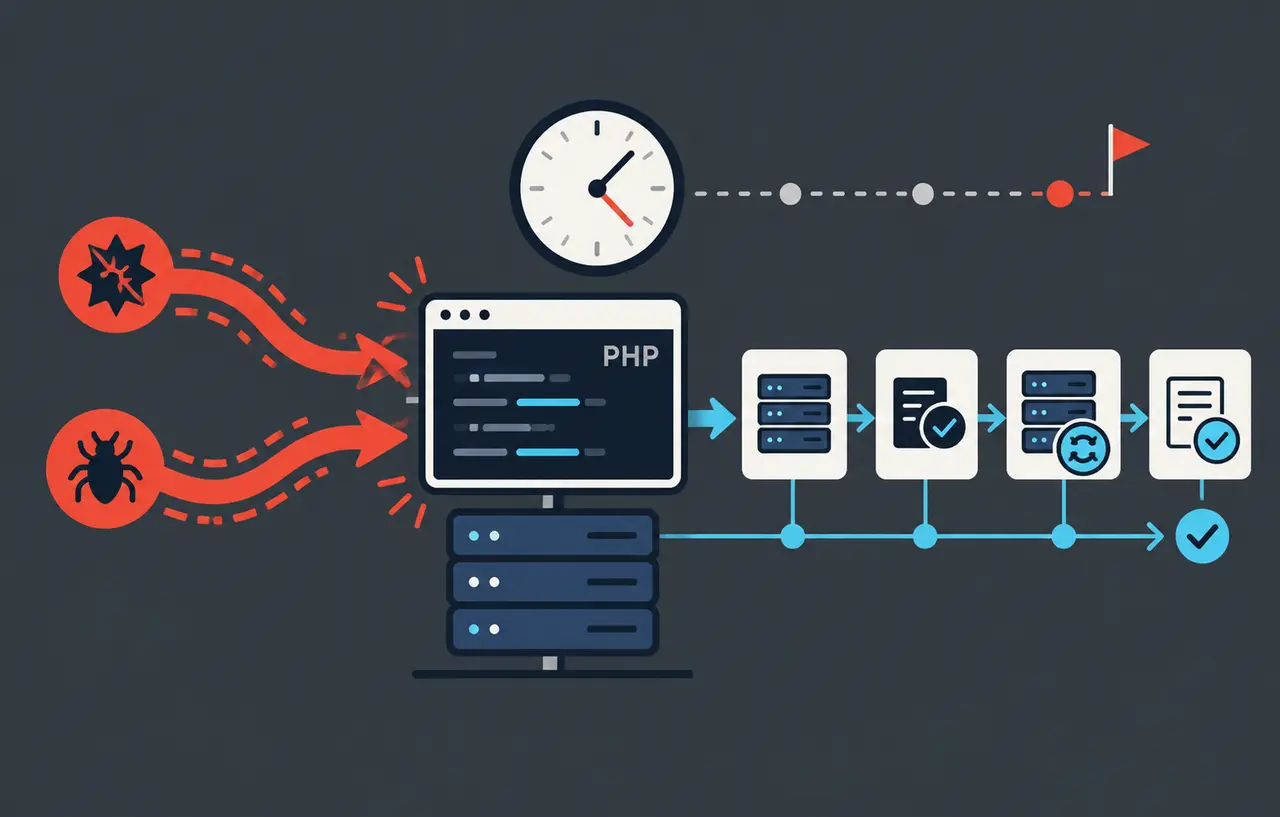
チームスピリット:11月6日の不正アクセスと情報漏えいに関するお知らせによると、第三者は10月27日にソフトウェア開発用サーバーへ不正ログインし、そこに保管されていたを使って、同社が利用する環境からデータを取得しました。同社は当日にサーバーを停止して外部からの接続経路を遮断し、10月30日に個人情報保護委員会への報告を完了したとしています。
同社は開発用サーバーの設定と情報管理の不備が重なったことを原因に挙げ、未知のによるものではないと説明しています。不正ログインの詳しい手法は公表していません。流出が疑われる認証情報の無効化は発表時点でおおむね完了し、外部の専門機関の支援を受けた対策と調査は継続中です。第三者がクラウド環境にアクセスするために使ったのは、開発用サーバーに保管されていた認証情報です。契約企業の利用者に関する流出項目にログインIDが含まれることとは分けて把握する必要があります。
流出した勤怠記録はサービス本番とは別の保管分
現契約・旧契約企業については、担当者や利用者の氏名、メールアドレス、ログインIDなどのほか、問い合わせ・依頼の記録や、顧客企業の従業員の勤怠記録の一部が流出項目に含まれます。契約や利用環境に関する企業情報の一部も対象です。資料請求やセミナー申し込みなどをした人と、チームスピリットの従業員・退職者では対象項目が異なります。個人情報の総件数とは別に、同社は要配慮個人情報が35件含まれることも明らかにしました。
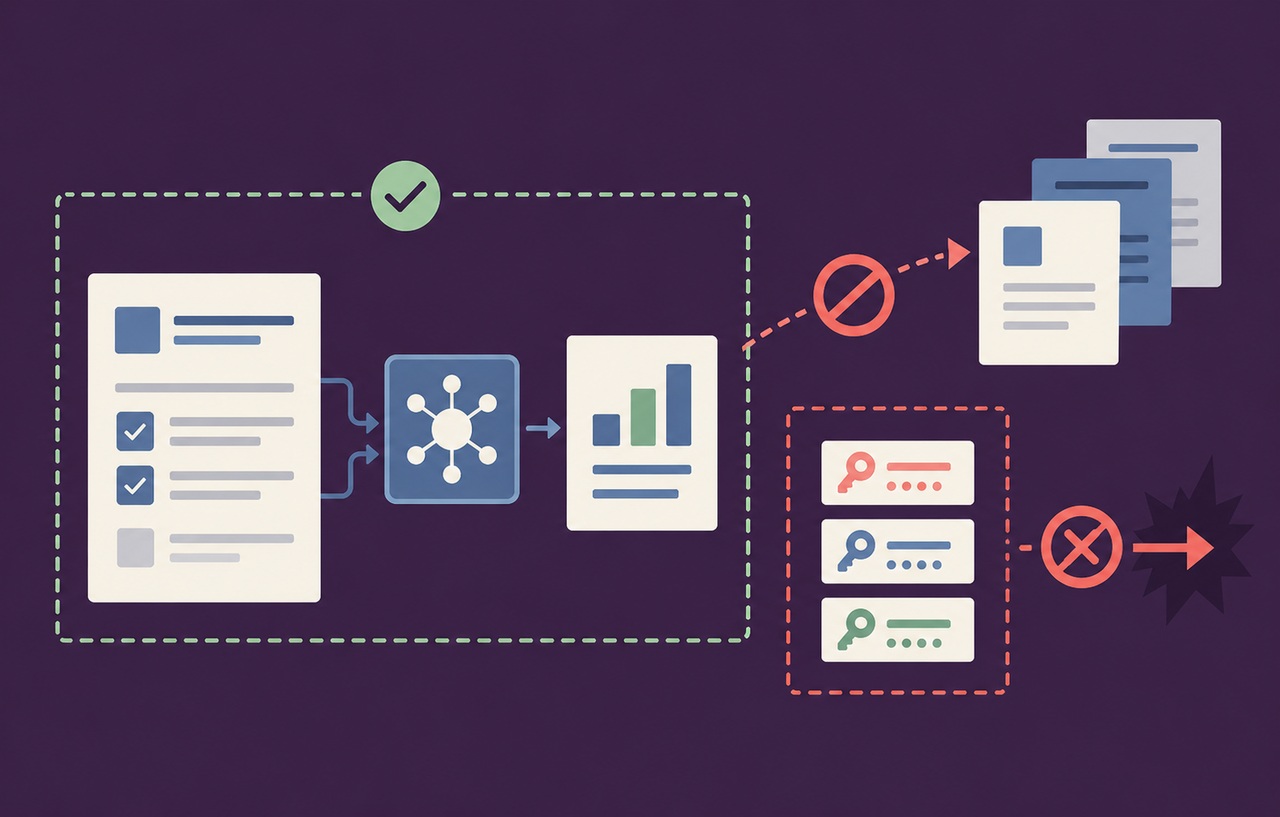
流出した勤怠記録は、サービスの提供・維持のためにチームスピリットが本番とは別の環境で保管していたものです。顧客企業がTeamSpirit上で日常的に運用する勤怠・工数などのデータへの不正アクセスは、発表時点で確認されていません。つまり、本番環境でのアクセスが確認されていないことと、提供元が別途保管した自社従業員の記録が対象かどうかは、別々に確認すべき点です。流出情報の不正利用や外部サイトへの公開などの二次被害も、同日時点では確認されていません。
スポンサーリンク
個別連絡は公式窓口と照合する
同社は11月6日から個別の連絡を順次始め、対象者ごとに流出項目を知らせるとしています。連絡先が確認できない場合は、公式発表が個別連絡に代わります。不審なメールやSMSに書かれたURLを開いたり、添付ファイルを開いたり、IDやパスワードを入力したりしないよう同社は求めています。同社がメールや電話でパスワードなどを尋ねることはありません。問い合わせ先は公式発表に掲載されている不正アクセス対応窓口(support-2026@teamspirit.com)です。
契約企業では、人事・労務と情報システムの担当者が個別連絡を照合し、契約窓口の連絡先情報だけが対象なのか、利用者の識別情報や従業員の勤怠記録も含むのかを分けて整理すると、社内で誰に何を知らせるべきか判断しやすくなります。既に利用を終了した企業でも、契約当時の担当者の連絡先に案内が届く可能性があります。担当が変わっている場合は、旧窓口に案内がないか確認し、受信内容に疑問があれば公式発表から窓口をたどります。
提供元に自社の影響を問い合わせる際は、対象となる従業員の範囲、記録の対象期間、データの種類を分けて尋ねるのが本サイトの提案です。たとえば「勤怠データは本番にある」という認識だけで社内対応を終えず、問い合わせや保守の過程で提供元に保管された記録も対象かを確認します。11月6日の発表では顧客企業ごとの対象項目は一律に示されていません。社内周知では全体の28,824件を自社の件数に置き換えず、個別に確認した事実と今後確認する事項を分けます。