
CATEGORY
AI
ChatGPTやClaudeなどの生成AIを、Web開発や日々の業務に取り入れる方法を解説します。AIを使うときのセキュリティ上の注意点や、AIを狙った攻撃の動向も扱います。
117件の記事
ARTICLES
記事一覧
新着順・76〜90件を表示
-
Claude Code Reviewが一般提供|三つの深度と6〜10分の待ち時間を評価する
Claude CodeのCode ReviewがTeamとEnterprise向けに一般提供されました。Quick・Standard・Deepの選び方、6〜10分に短縮されたレビュ…
-
AIが見つけたPHP脆弱性をどう直したか|世界規模の調整から学ぶ運用
OpenAIがPHPの重大脆弱性対応で、AIによる発見から専門家の検証、修正、インフラ事業者との調整までを公表しました。発見数ではなく、誤検知の除去、パッチ配布、適用確認までをつな…
-
Confidential G4が一般提供へ|AIの機密データを処理中も守る設計
Google CloudのConfidential G4が一般提供となりました。AIのモデルやプロンプトを処理中も保護する仕組みとアテステーションの役割、対応構成、制約、費用、鍵を…
-
Google CloudでOpenAIモデルを使う前に確認したい評価と契約
OpenAIのGPT-6 Astra・GPT-6.1 Sol・GPT-6 LunaとCodexがGoogle Cloudへ加わります。限定プレビューと一般提供予定を区別し、既存のG…
-
アプリ解析からAPIを攻撃!JPCERTの新報告で点検する認可とSSRF
JPCERT/CCがAIを用いた攻撃インフラの調査結果を公開しました。APK解析によるAPI探索やSSRF検査の観測を整理し、アプリ内の秘密、サーバー側認可、リダイレクト先の検証、…
-
Copilotのモデル廃止にどう備える?ポリシーAPIで移行を管理
GitHub Copilotで6モデルが廃止されモデルポリシーAPIが一般提供されました。代替モデルの評価から企業・組織・チーム・エージェントアプリへの段階展開まで、Web開発チー…
-
GitHub AI Scanが一般提供に!検出できてもマージを止めない点に注意
GitHubのAI Scanが一般提供され、PHPやTerraformなどの変更を対象にCodeQLを補完します。フォークやDependabotのPRが対象外となる条件、マージを阻…
-
GitHubのPackage Firewallが公開プレビューに!npmを入れる前の防御を設計
GitHub Package Firewallの公開プレビューはnpmの取得経路で新規パッケージや既知の危険を検査します。Enterprise Cloud向けの提供条件、クールダウ…
-
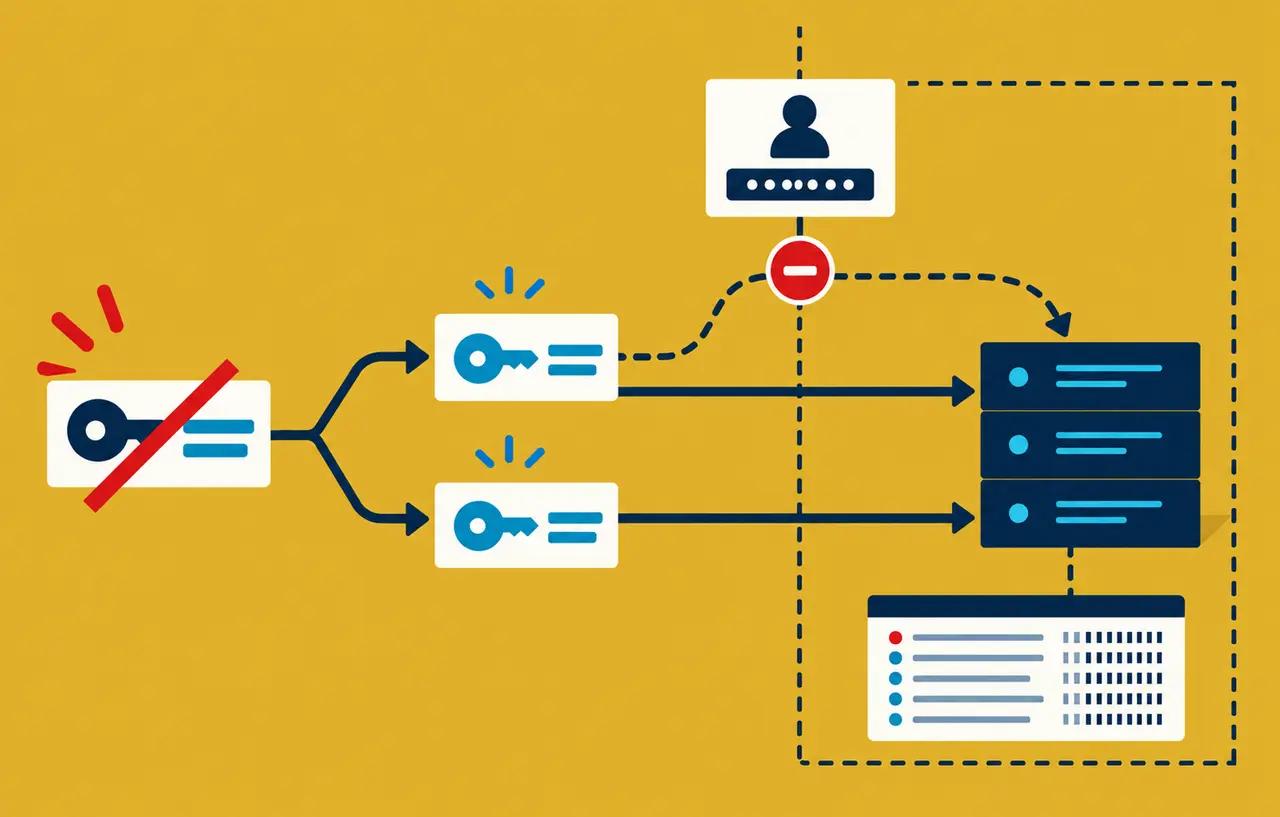
Xerj Console APIで認証回避!親トークン失効後も残る後継資格情報を点検
AIエージェント向け検索基盤XerjのConsole APIに認証回避の脆弱性が公表されました。既存APIトークンから親の失効後も残る後継資格情報を作成できる仕組みと、管理面の隔離…
-
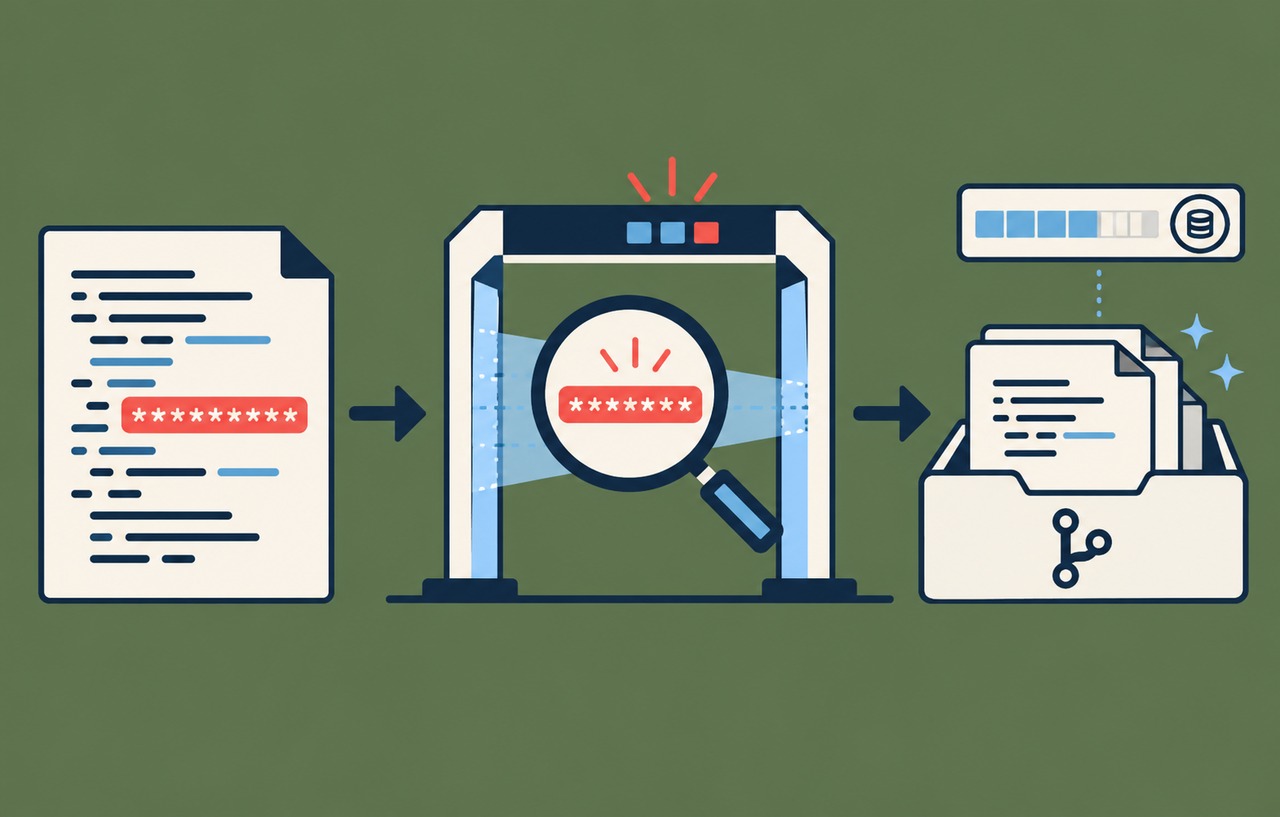
GitHubのAI秘密情報検出を導入する前に確認したい範囲と課金
GitHubの秘密情報検出モデルの更新を基に、AIによるアラート、送信前の防止、コードレビューの違いを整理します。プレビューと既存機能の提供・課金条件、検出範囲の限界、無効なデータ…
-
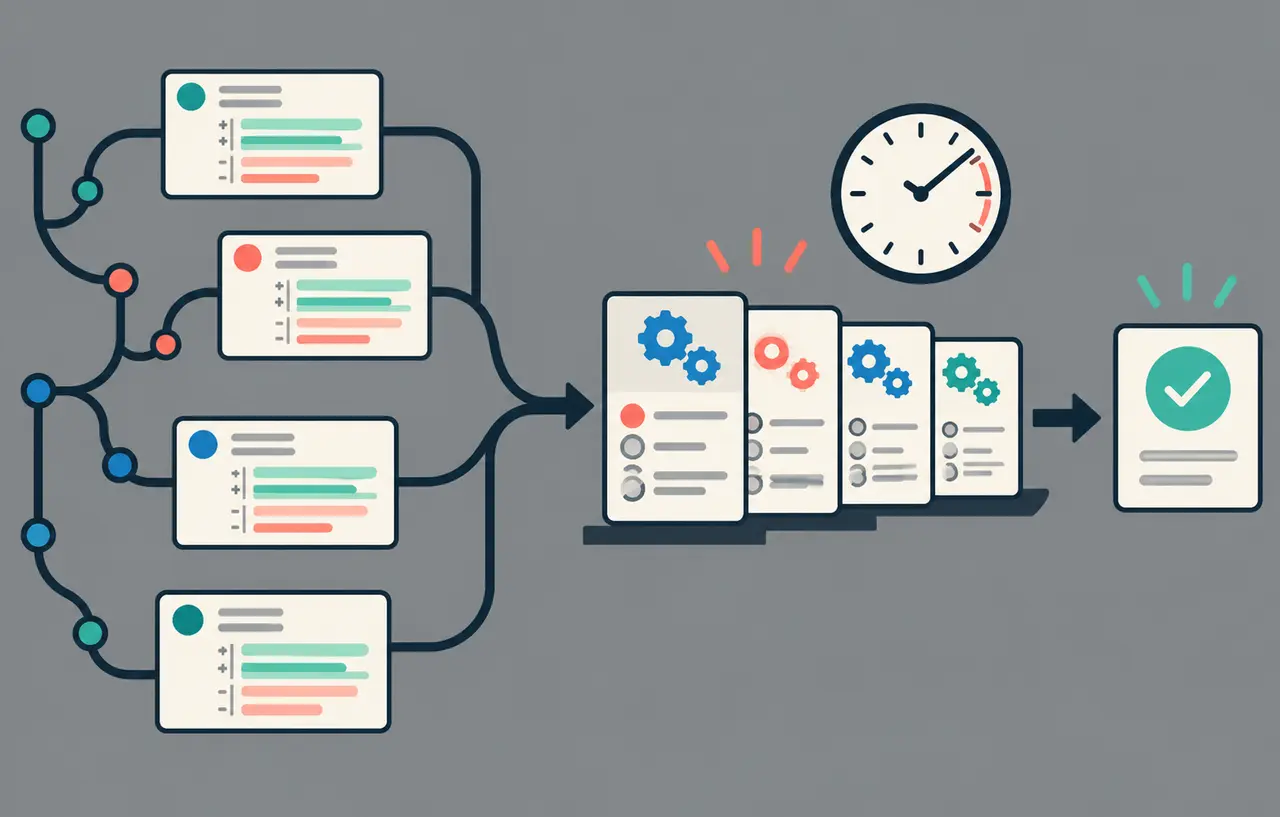
AI開発の待ち時間はどこにある?Scionの事例から見直すGitとCI
AIコーディングで変更が増えると、Gitの取得やCIの待ち時間が開発全体の制約になります。Anthropicの社内基盤Scionの事例を手がかりに、浅い取得・部分取得・sparse…
-
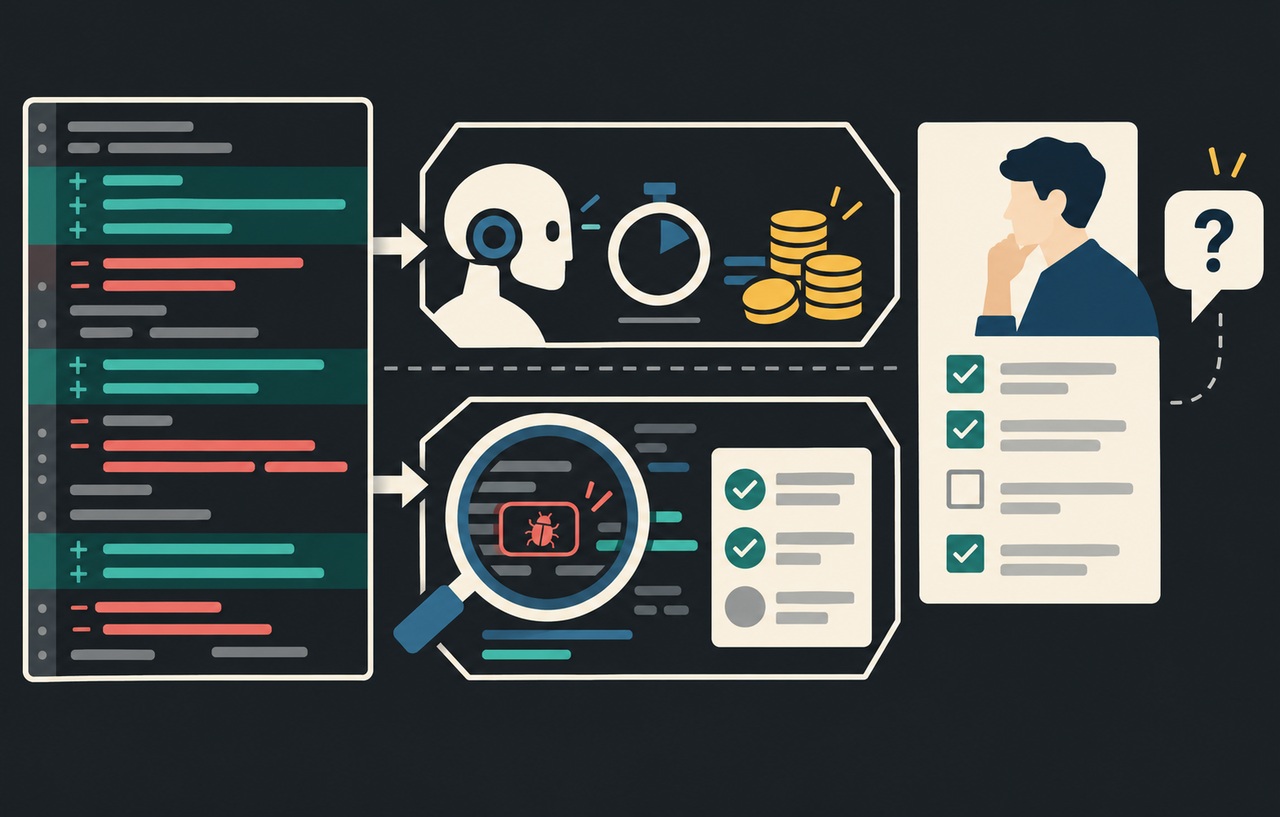
AIセキュリティレビューは安さだけで選べない?Cloudflareの改善報告から考える検証
CloudflareのAIコードレビュー改善報告をもとに、費用削減と安全性の評価を分けて考えます。指摘が減る理由、見逃しの確かめ方、推論設定や入力範囲の比較、処理失敗と問題なしの区…
-
MiniMax M3.1 FlashはWeb開発で使える?API単価と推論設定から考える採用判断
MiniMaxは10月19日にM3.1 Flashを公開しました。公式のAPI料金、推論の深さ、互換APIの注意点を確認し、Web開発の小さな修正や反復作業でどう試すかを整理します…
-
MicrosoftがAIエージェントの監督を拡張!検出・権限調整・実行時保護の確認点
Microsoftは10月19日、Project Perceptionを社内AIエージェントの継続監督へ拡張する方針と機能を発表しました。動作中のリスクに応じた権限調整を軸に、Co…
-
ARTEXの使用確認で何が分かった?国内企業へのAI攻撃と防御の優先順位
GMOイエラエは10月19日、国内企業を狙った侵害事案の攻撃元でARTEXの使用を確認したと公表しました。調査で確認された範囲と推定を分け、韓国の事例との違い、CVE管理やWAFだ…
スポンサーリンク