この記事のポイント
- 対象
- エディオンのECサイト
- 影響
- ログファイルの個人情報に漏えいのおそれ。対象人数は重複を含み一部は精査中。
- 推奨対応
- 同社を装ったメール・SMS・電話に注意し正規窓口で確認する。
- 公表日
目次
エディオンは2026年11月6日、ECサイトを設置するサーバーへの不正アクセスにより、ログファイルに記録された個人情報の一部が漏えいした可能性があると公表しました。利用者には同社を装ったメール、SMS、電話への注意を求めています。公表時点では不正な通信を遮断し、ECサイトは通常どおり利用できると説明しています。
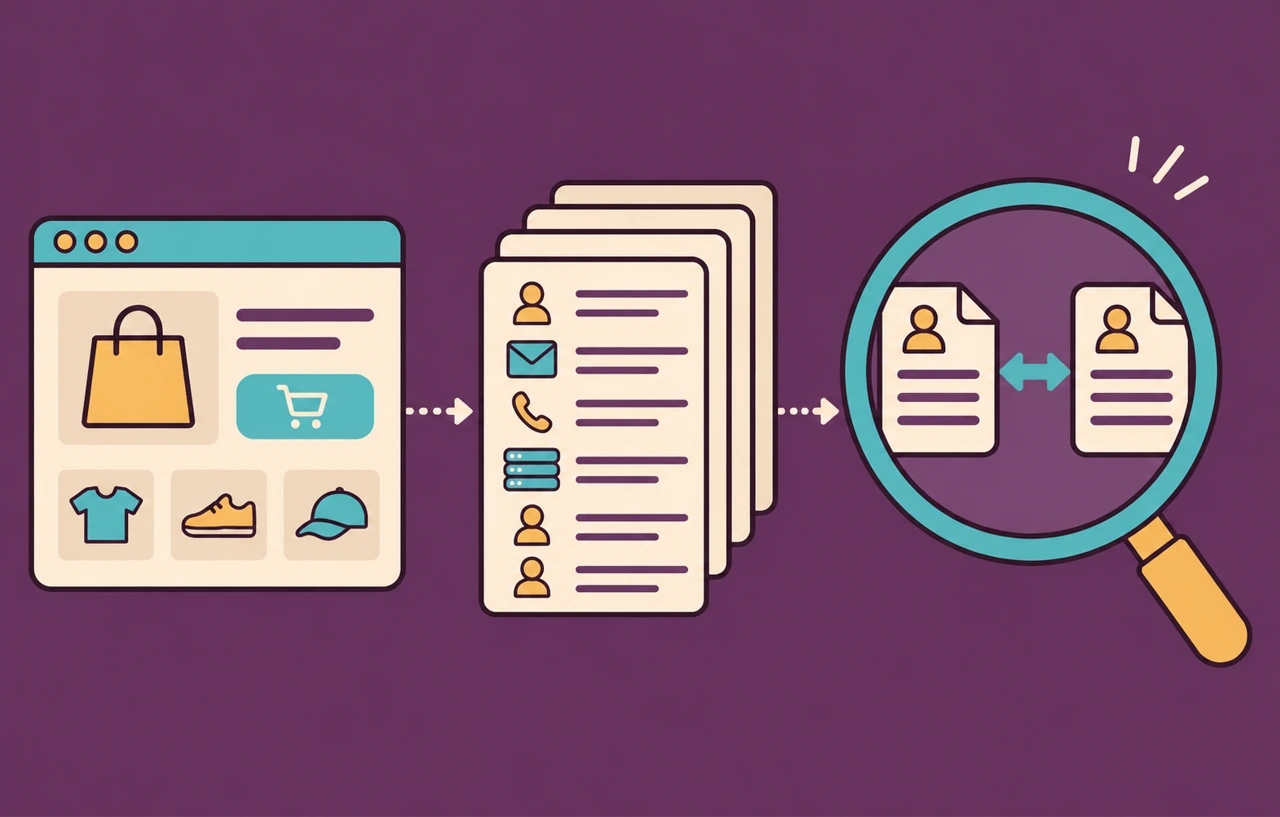
影響範囲は「最大9,554人で全項目が流出」とは読めません。複数の情報が結び付いたログ、別ログとの照合で情報を組み合わせられる注文ログ、氏名などと結び付かないログの三つに分かれ、人数の重複や件数精査中の情報があります。以下はエディオンの11月6日付公式発表に基づく整理です。
スポンサーリンク
11月5日に漏えいの可能性を確認
同社は11月5日18時30分ごろ、外部からの不正アクセスと個人情報漏えいの可能性を確認しました。この日時は確認時点であり、攻撃の開始日時とは区別が必要です。発表は翌6日に行われました。
侵害されたのは、ECサイトの稼働状況や通信処理を一時的に記録するログファイルを格納したサーバー領域の一部です。同社はシステムのを突いたアクセスと説明していますが、具体的な製品名、脆弱性番号、侵入経路の詳細は公表資料にありません。被害や特定のによる攻撃と断定する根拠はありません。
顧客の会員情報などを管理する本体については、不正アクセスと情報漏えいは確認されていないとしています。ただし、DB本体の侵害が確認されていないことと、ログ内の個人情報に影響がないことは別の話です。
三つのログ区分と人数を分けて読む
第一の区分は、複数の情報が紐づいた状態で記録されていたログです。最大4,131人が該当し、氏名、メールアドレス、電話番号、生年月日、性別、住所、お客様番号が挙げられています。実際に記録されていた項目は顧客によって異なります。
第二の区分は、氏名、お客様番号、注文番号、注文金額を含む注文情報のログで、最大9,554人が対象です。注文日時などを手掛かりに別のログと照合できた場合、メールアドレス、電話番号、郵便番号、都道府県・市区町村までの住所コード、クレジットカード有効期限、エディオンのギフトカード番号などと組み合わせられる可能性があります。
これは、9,554人全員について全項目が結び付いたことを示すものではありません。公式資料も、照合できた場合の最大の情報であり、すべての顧客について組み合わせられるものではないと注記しています。第一と第二には同じ顧客が含まれるため、両区分の実際の人数は単純合計の13,685人を下回ります。
第三の区分は、氏名やお客様番号と紐づかないログです。メールアドレス、電話番号、カード有効期限、郵便番号、住所コード、ギフトカード番号が記録されており、件数は精査中です。そのため、上の二つの数字だけで事件全体の対象者数を確定することはできません。
スポンサーリンク
カード番号と有効期限は別の情報
同社は、クレジットカード番号とログインパスワードは対象ログに含まれていないと説明しています。一方、有効期限やギフトカード番号は記録項目に含まれます。「カード番号は含まれない」という説明を、決済に関係する情報が一切ないという意味に広げないことが大切です。
今回の発表は情報漏えいの可能性を示すもので、すべてのログの持ち出しや不正決済が確認されたとの発表ではありません。不審な請求や連絡があれば正規窓口で確認することが実務上の備えになりますが、カードの一律再発行やパスワードの強制変更を同社が今回要請したとは記載されていません。
公式の対応と利用者が確認すること
エディオンは対象機能への不正通信を遮断し、サーバーへのの強化など同様の手口を防ぐ技術的対策を完了したとしています。個人情報保護委員会へ報告し、外部専門機関から現在の運営継続について安全性が保たれているとの評価を得たと説明しています。今後はアクセス管理と監視体制を強化する方針です。
利用者への公式の依頼は、同社を装った不審なメール、SMS、電話への注意です。本サイトとしては、注文確認や返金を名目にの入力を求められても、受信したリンクから手続きせず、普段利用する公式サイトや正規窓口で確かめることを勧めます。注文番号などを知っているように見えるだけで、相手を正当と判断しないようにしてください。
Web運用者にとっては、顧客DBだけでなくログも情報資産として扱う必要性を示す事件です。障害調査用の記録に何を残すか、誰が読めるか、別ログと照合して個人を特定できるかを確認することが本サイトからの提案です。ただし、この提案はエディオンで特定の設定不備があったと推定するものではありません。