IT用語
誰が、どの情報や機能に、どこまでアクセスできるかを決めて制限する仕組み。
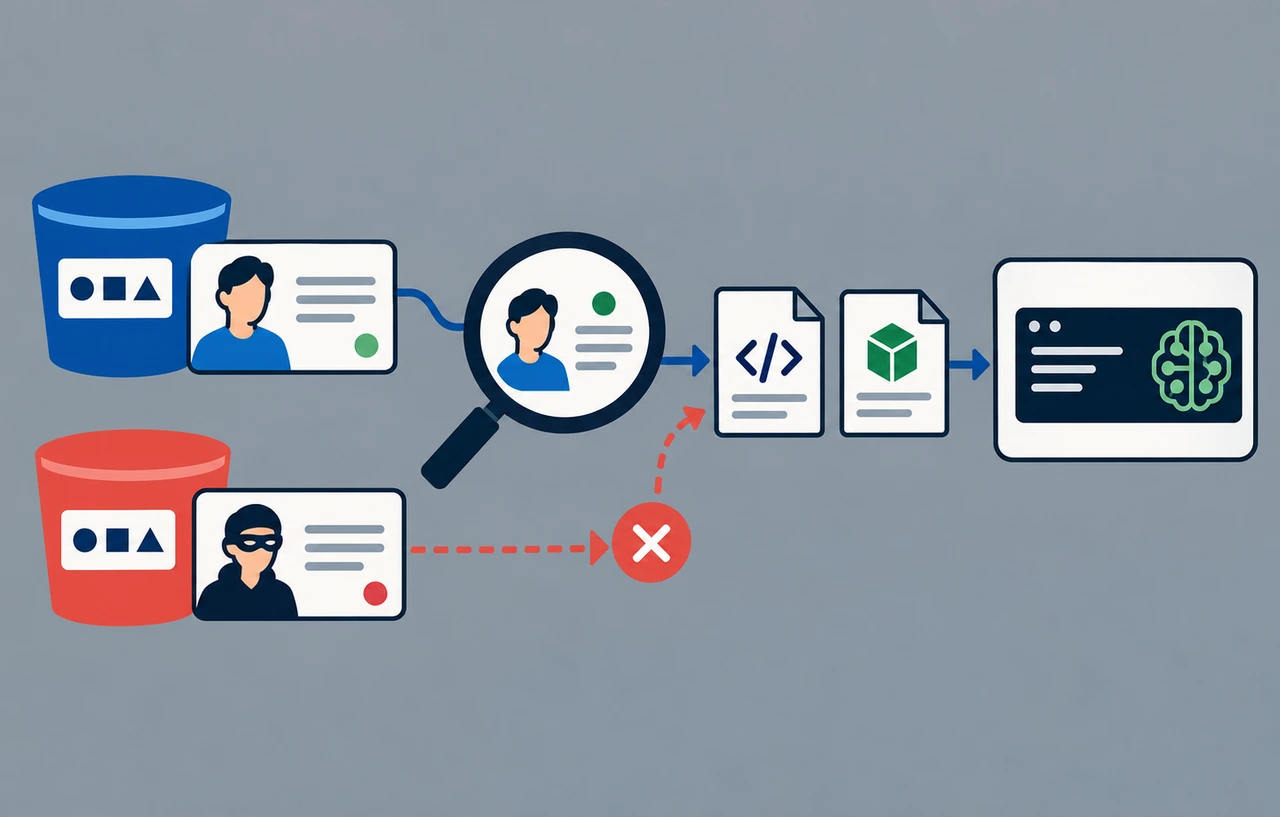
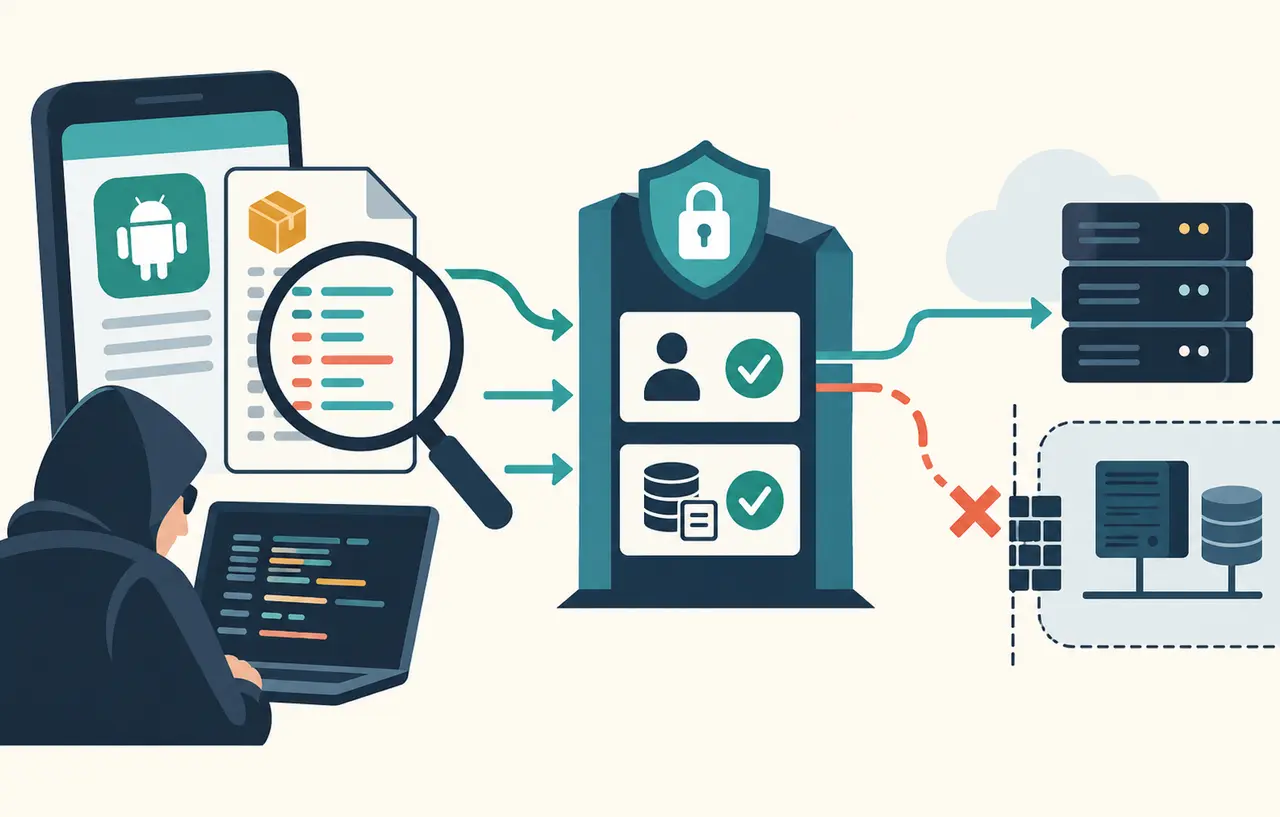
アクセス制御は、誰が、どの情報や機能に、どこまでアクセスできるかを決めて制限する仕組みです。本人確認である 認証 のあとに、「その人に何を許すか」(認可)を判断して適用します。
主な方式
- ユーザーやグループごとに権限を設定する(WordPress の「管理者」「編集者」などの権限グループもその一つ)
- 役割(ロール)に権限を割り当て、ユーザーに役割を付ける
- IPアドレスや接続元のネットワークで、管理画面などへのアクセスを制限する
不備があると起きること
アクセス制御の不備は、Webアプリケーションで最も多いリスクの一つとして OWASP Top 10 でも上位に挙げられています。URL の ID を変えるだけで他人のデータが見られる、一般ユーザーが管理者の機能を使える、といった問題につながります。