IT用語
サーバーに攻撃者が指定した宛先へリクエストを送らせ、本来は外から届かない内部のシステムにアクセスする攻撃。
- 別名・略称
- サーバーサイドリクエストフォージェリ
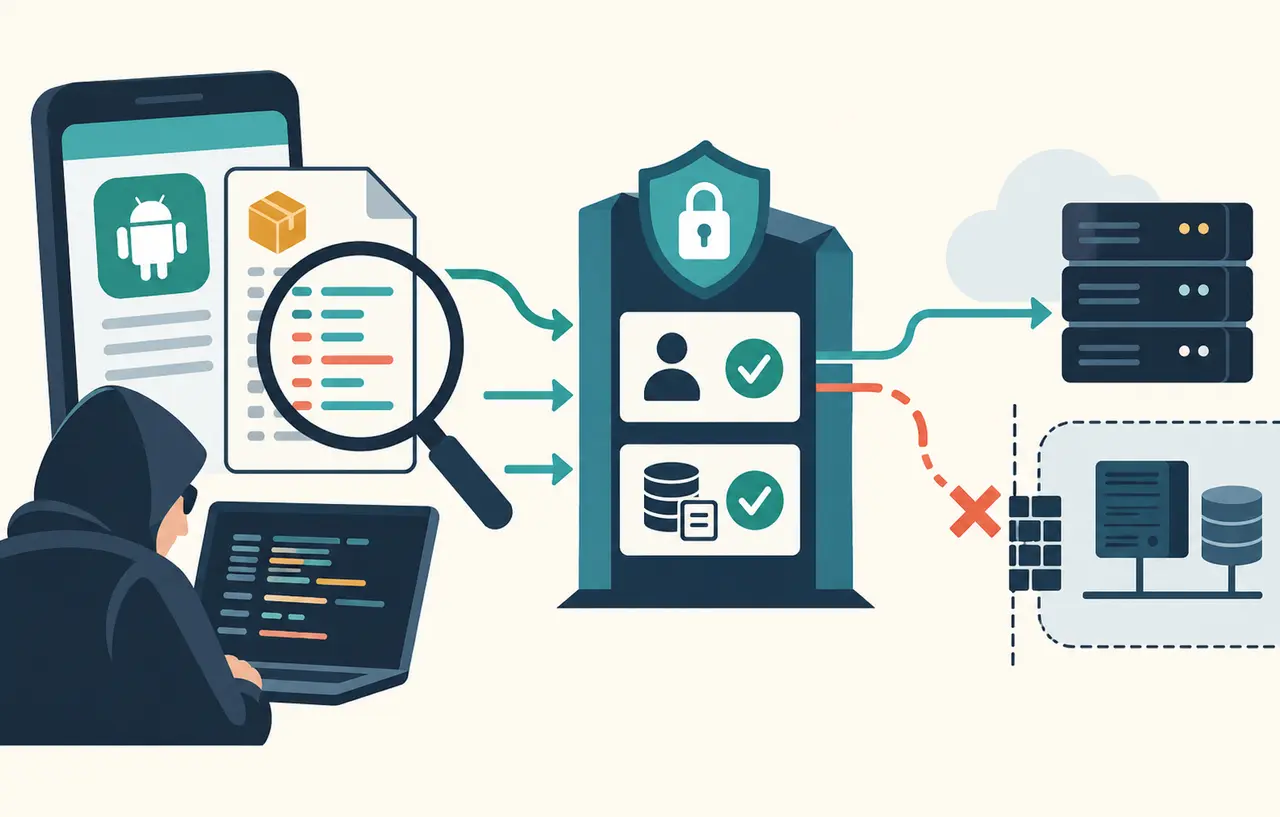
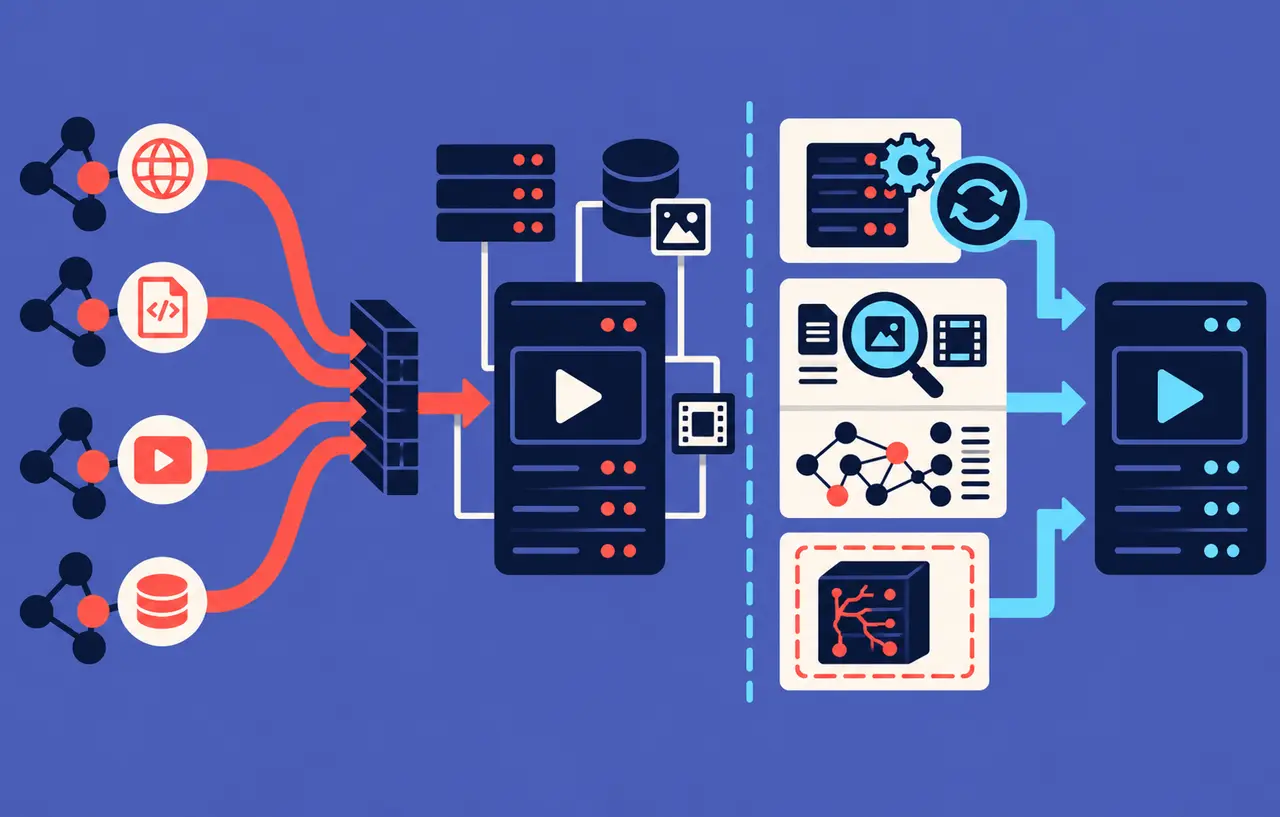
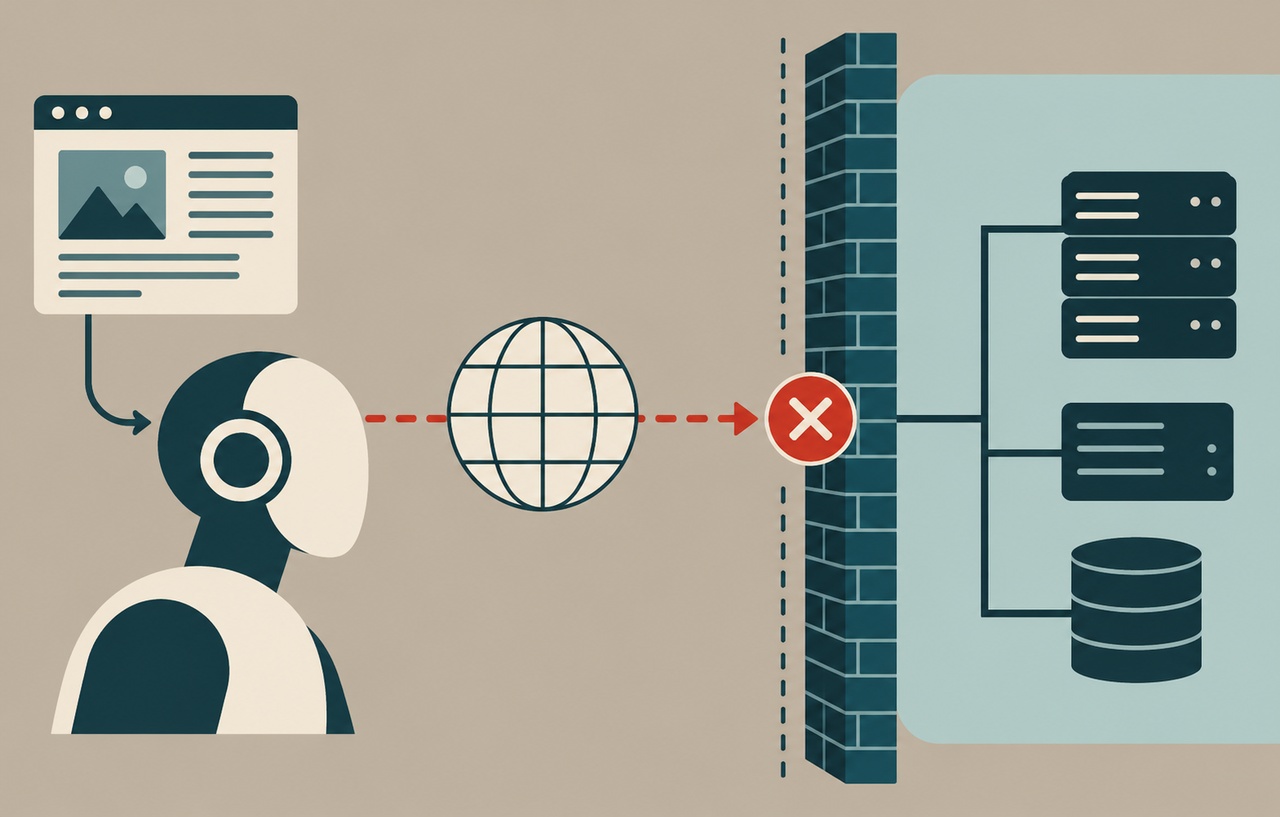
SSRF(サーバーサイドリクエストフォージェリ)は、Webアプリケーションのサーバーに、攻撃者が指定した宛先へリクエストを送らせる攻撃です。サーバーを踏み台にすることで、本来は外部から届かない内部のシステムやサービスにアクセスされてしまいます。
起きやすい機能
- URL を指定して画像やページを取り込む機能(OGP の取得、画像の取り込みなど)
- Webhook の送信先を利用者が設定できる機能
- PDF の生成やプレビューで、外部の資源を読み込む機能
起きる被害
- 社内のネットワークにある管理画面や データベース へのアクセス
- クラウドのメタデータ(サーバーの認証情報など)の取得
- 内部のサービスを使った、ほかのシステムへの攻撃
対策
- アクセスできる宛先を、許可したドメインや IPアドレスだけに限る
- 内部の IPアドレス(127.0.0.1 や 10.0.0.0/8 など)やメタデータの宛先への接続を拒否する
- リダイレクト で宛先を変えられないよう、リダイレクト先も確認する
- クラウドでは、メタデータのサービスを保護する設定(AWS の IMDSv2 など)を使う