この記事のポイント
- 対象
- アイデアログの開発・検証環境
- 影響
- 会場ベストサーチ経由の問い合わせ・登録情報に漏えいのおそれ。JR西日本ホテルズ7施設が影響を調査中。
- 推奨対応
- 不審メールのリンクや添付ファイルを開かず、個人情報・決済情報を入力しない。公式サイトの続報を確認する。
- 公表日
目次
JR西日本ホテルズは2026年11月6日、宴会・会議室等の問い合わせサービス「会場ベストサーチ」を通じて対象ホテルへ問い合わせ・登録した人の氏名や連絡先等が漏えいした可能性を公表した。運営するアイデアログの開発・検証環境への不正アクセスに伴うものだ。ホテルや運営会社を装う不審な連絡に注意し、メールから個人情報や決済情報を入力しないよう求めている。
今回確認されたのは不正アクセスと情報漏えいのおそれであり、実際の漏えいや対象件数は調査中だ。宿泊予約全体や全宿泊客の被害が確認されたという発表ではない。対象かどうかは、ホテルを利用したことだけでなく、どのサービスを通じて問い合わせたかを分けて確認したい。
スポンサーリンク
対象は7ホテルへの会場問い合わせ・登録
JR西日本ホテルズの11月6日付公式発表が挙げるのは、ホテルグランヴィア京都・大阪・岡山・広島、奈良ホテル、大阪ステーションホテル、オートグラフ コレクション、ホテルヴィスキオ尼崎の7施設である。これらが利用する会場ベストサーチの運営元から、11月4日に報告を受けたという。
ホテル側は、関係する情報の有無、対象件数、影響範囲を確認している。氏名と連絡先等という説明を、住所、カード番号、パスワードなどすべての項目の流出確認へ広げることはできない。対象期間や件数が確定したとの記載もなく、新たな事実は公式サイトで案内する方針だ。
本番とは別の環境に個人情報が含まれていた
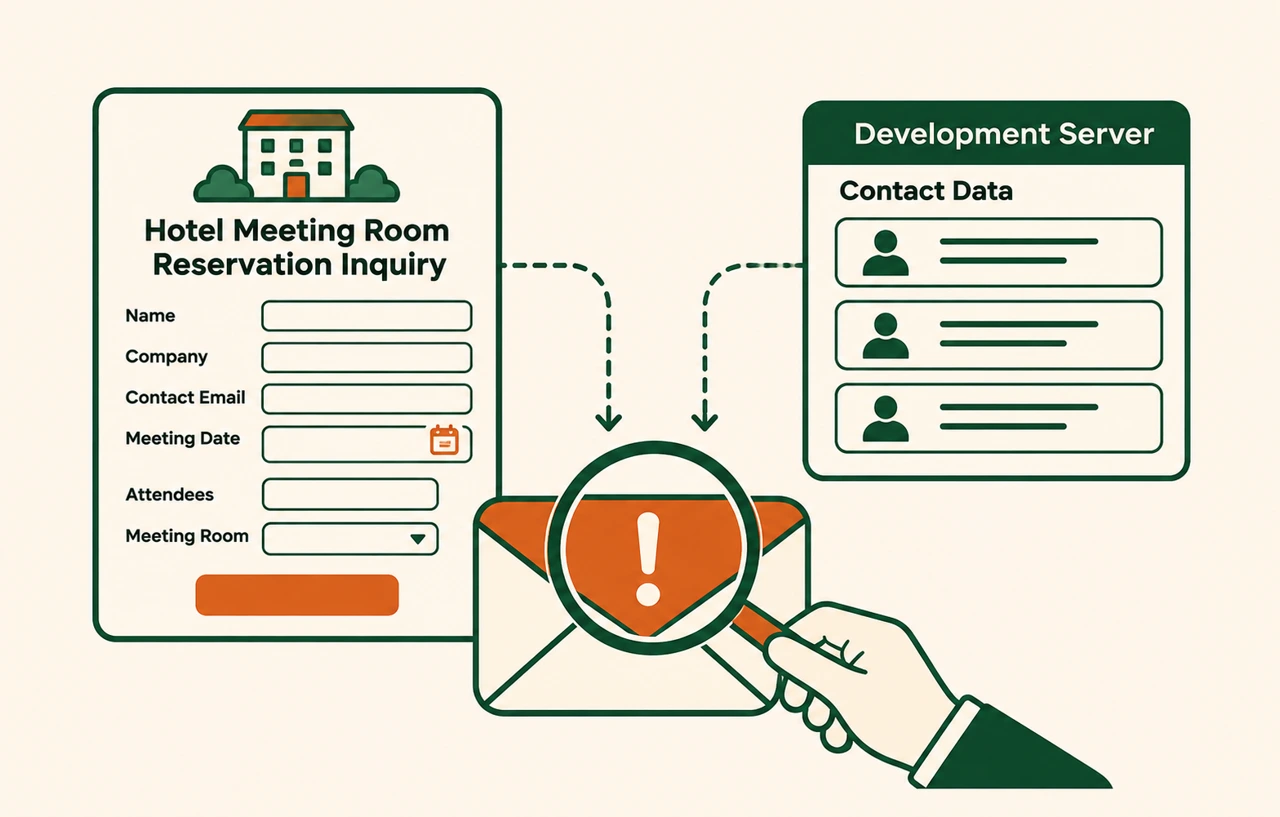
アイデアログの11月4日付発表によると、不正アクセスを確認したのは10月30日である。「会場ベストサーチ」「スペなび」の本番とは別の開発・検証環境で発生し、本番への不正アクセスは同社の調査で確認されていない。確認日を侵入開始日と読み替えないことが必要だ。
同環境にはテストデータのほか個人情報が含まれていた。一方、ログイン用のメールアドレスとパスワードの項目はダミーに置き換えており、実際のは含まれないと説明する。カード情報も自社システムでは保有・保存しないという。これらは、環境内のすべての個人情報がダミーだったという意味ではない。
同社は外部接続と認証に関する設定不備が原因と考え、経路遮断、認証情報変更、アクセス制限の見直しを進めている。個人情報保護委員会窓口への連絡と警察への届出は完了した。原因は調査中であり、具体的な製品のやとの関係を推測する根拠はない。
スポンサーリンク
不審なメールから本人確認や支払いを進めない
公式の注意喚起は、ホテルやアイデアログを装う不審メール・電話への警戒である。JR西日本ホテルズは、不審メールのURLや添付ファイルを開かず削除し、リンク先で個人情報、カード情報、ID・パスワードを入力しないよう案内している。今回の情報を使った二次被害が確認されたとの発表ではない。
ここからは本サイトの確認提案だ。問い合わせを担当した総務部門や幹事は、利用したサービスと連絡先を既存の記録で確認する。誰かから「対象者確認」を求めるメールが届いても、その返信で名簿や本人確認書類を送らない。必要な問い合わせは公式告知に掲載された窓口から行う。
会場名や担当者名が合っていることだけでは、連絡の正当性は判断できない。予約内容の変更や送金先変更を求められた場合は、普段の連絡経路や公式サイトで確認した窓口へ別途照会する。これは不審連絡への対応提案であり、今回、予約金を狙う具体的な攻撃が発生したとするものではない。
委託元は環境とデータ項目を分けて確認する
開発・検証環境の侵害と、本番サービスへの侵害は区別する必要がある。同時に、本番が侵害されていなくても、別環境に実際の個人情報が残っていれば利用者への影響は調査対象になる。環境の用途と、保管されたデータの性質を別々に確認することが今回の実務上の論点だ。
本サイトとしては、委託元が自社のデータ項目、複製先、確認された期間、対象者の抽出状況、通知の予定を分けて問い合わせることを提案する。「認証情報はダミー」という回答だけで、氏名や連絡先まで影響がないとは判断しない。回答が調査中なら、確定した範囲と次の確認予定を記録しておきたい。
現時点で必要なのは、漏えい確定と決めつけた一律の対応ではなく、問い合わせ経路を振り返り、公式の続報を確認し、不審な連絡から追加の情報を渡さないことだ。利用者の影響確認と、運営元の技術的な再発防止は進み方が異なる。片方の説明をもう片方の完了と扱わずに追う必要がある。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ