この記事のポイント
- 対象
- ラフールサーベイ旧システム(他社経由の提供を含む)
- 影響
- 182社・24,232人分の従業員情報を取得。一部にストレスチェックと医師面談・面接指導記録を含む。
- 推奨対応
- 提供元の個別案内を確認し、パスワードや金銭を求める不審な連絡に注意する。
- 公表日
目次
ラフールは2026年11月9日、「ラフールサーベイ」の旧システムへの不正アクセスにより、利用企業182社、従業員24,232人分の情報が第三者に取得されたと公表しました。一部にはストレスチェックの回答・結果や、医師による面談・面接指導の記録も含まれます。利用企業と従業員は、ラフールまたはサービス提供元からの個別案内を確認し、本件を装うメールや電話に注意してください。
対象は他社を通じた提供サービスも含みます。ラフールの公式発表によると、侵害されたのは新システムへの移行前に使用していた環境です。同社は現行システムでの不正アクセスを否定し、サービスを継続しています。旧環境での情報取得と、現在のサービスの利用可否を分けて確認する必要があります。
スポンサーリンク
氏名や部署だけでなく回答と医師の記録も対象
取得された主な情報は従業員番号、氏名、所属部署、サーベイの回答と結果です。一部の人については、ストレスチェックの結果・回答、医師による面談・面接指導の記録が含まれると説明しています。全員について全項目が取得されたという発表ではありません。対象企業数と人数は今後の調査で変わる可能性があります。
住所、電話番号、パスワードは、公表時点の調査では取得対象として確認されていません。また、情報の公開や悪用といった二次被害も確認されていません。これは今後の悪用が起きないという保証ではなく、11月9日付発表で確認された範囲です。従業員の回答や健康に関係する記録を含むため、企業内での被害確認でも、必要以上に回答内容を共有しない配慮が求められます。
7月の移行後も旧環境から個人情報が取得された
ラフールは7月30日のメンテナンスで新システムへ移行しました。しかし調査では、7月24日から10月25日まで旧システムのファイル保管領域から不正なファイル取得があったことを確認しています。このうち個人情報を含むファイルの取得日は7月24日と8月8日の2回です。移行前だけでなく、移行後の取得も含まれています。
10月27日にエンジニアがログを確認する中で不正アクセスの疑いを発見し、同日中に不正利用されたアクセスキーを無効化しました。翌28日には攻撃に使われた海外からの通信を遮断し、29日にファイルの不正取得が判明しました。発見日、情報取得の判明日、実際の取得日、公表日は異なります。
スポンサーリンク
2019年公開のテスト環境イメージからキー取得と推定
旧システムでは、ラフールのエンジニアがアクセスキーをプログラム内へ直接記載していました。同社は、そのプログラムを含むテスト用実行環境のイメージが2019年、当時の開発委託先であるフランジア(現Sun Asterisk)の開発者によってインターネット上へ公開され、第三者がキーを入手したものと推定しています。委託元である自社の管理も十分ではなかったとしています。
キーが露出したとする経緯は同社の推定として扱う必要があります。公開先の具体的なサービス、攻撃者が入手した日時、攻撃者の属性は、今回確認した発表では明らかにされていません。特定のコンテナサービスの侵害や被害と読み替えることはできません。
現行システムは別の管理単位と一時認証情報で運用
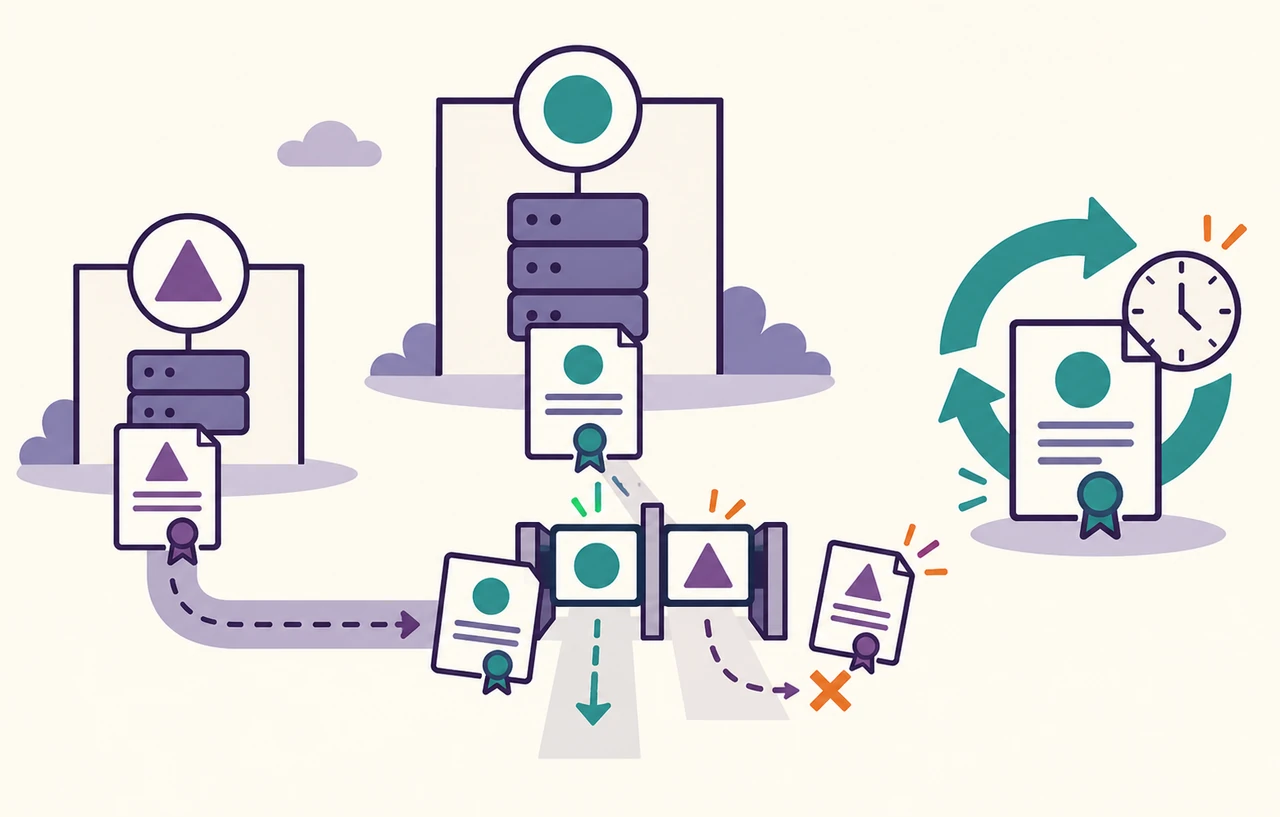
現行システムは、旧システムと別の上の管理単位で動き、今回不正利用されたアクセスキーでは接続できないと説明しています。プログラムへキーを直接書く方式も廃止し、短時間で自動的に無効になる一時的なを使う方式へ切り替えています。
同社は11月4日、現行システムの設定とアクセス記録を確認し、今回の攻撃元によるアクセスや操作の記録がないことを確かめたとしています。現行環境への影響を否定する説明と、旧環境で情報が取得された事実は両立します。現行サービスの継続だけを見て、過去のデータへの対応が不要になったとは判断しないでください。
スポンサーリンク
利用企業と従業員が確認すること
情報取得が確認された企業には、ラフールまたはサービスの提供元が順次個別連絡するとしています。案内がない企業は情報取得が確認されていない企業に当たるとの説明ですが、調査は続いています。利用企業は自社が直接契約しているか、他社経由かを確認し、正規の窓口から対象範囲の案内を受け取るようにしてください。
ラフールは、メールや電話でパスワードや金銭を尋ねることはないと注意を呼びかけています。調査や本人確認を装う連絡が届いた場合、連絡内の指示だけで応じず、公式発表に記載された事務局へ確認してください。同社は警察と個人情報保護委員会へ報告し、外部調査機関への調査依頼を予定しています。
本サイトの実務上の提案は、システム移行の完了条件に、旧環境のデータ、残存キー、外部公開した実行環境イメージの確認を含めることです。今回の事案では、新環境を分離しても旧環境の情報取得が残りました。新サービスの稼働確認と、旧資産へのアクセス終了を別の確認項目にすると、移行後の保管データを見落としにくくなります。