この記事のポイント
- 対象
- CROSS POINT
- 影響
- 導入企業1社の一部会員情報を第三者がAPI経由で取得。対象人数とキー流出経路は未公表。
- 推奨対応
- 全導入企業のAPIキーは再発行済み。利用企業は公式案内と連携状態を確認する。
- 公表日
目次
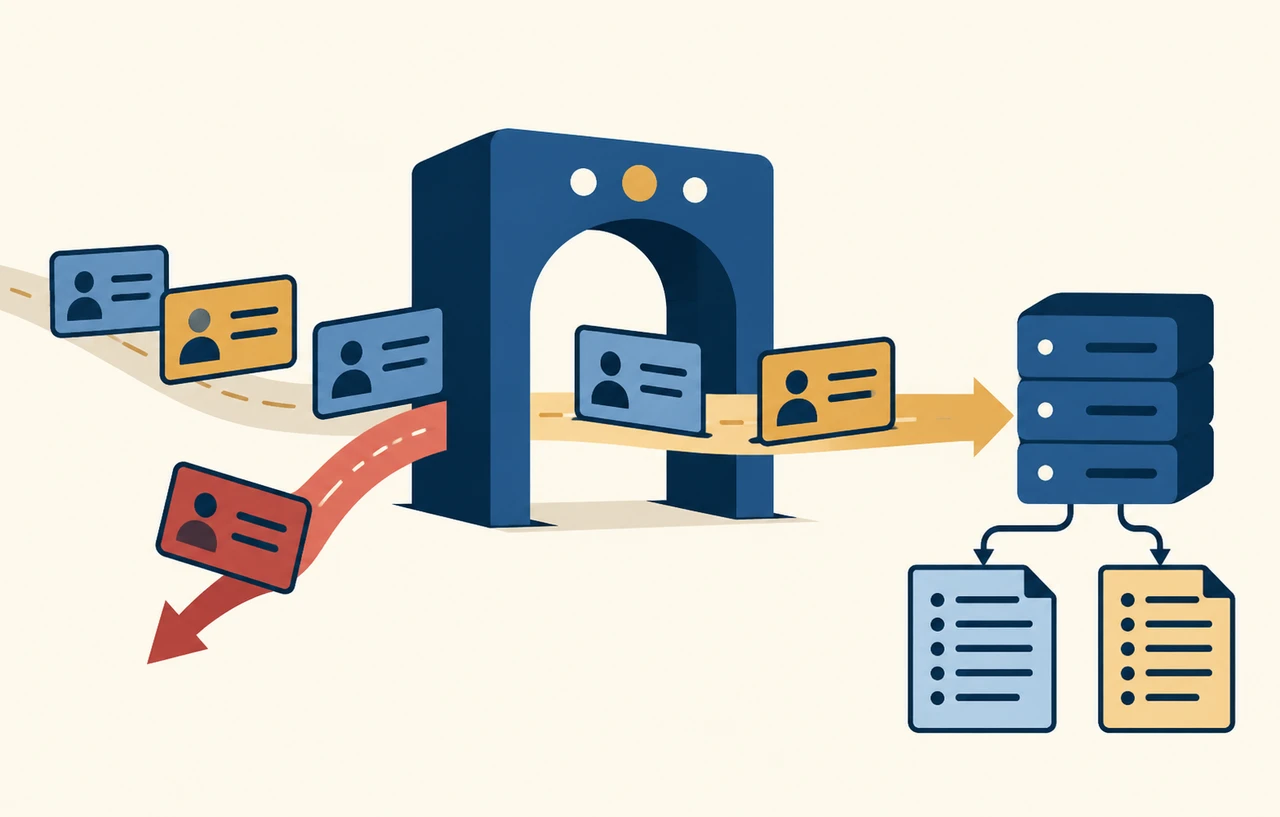
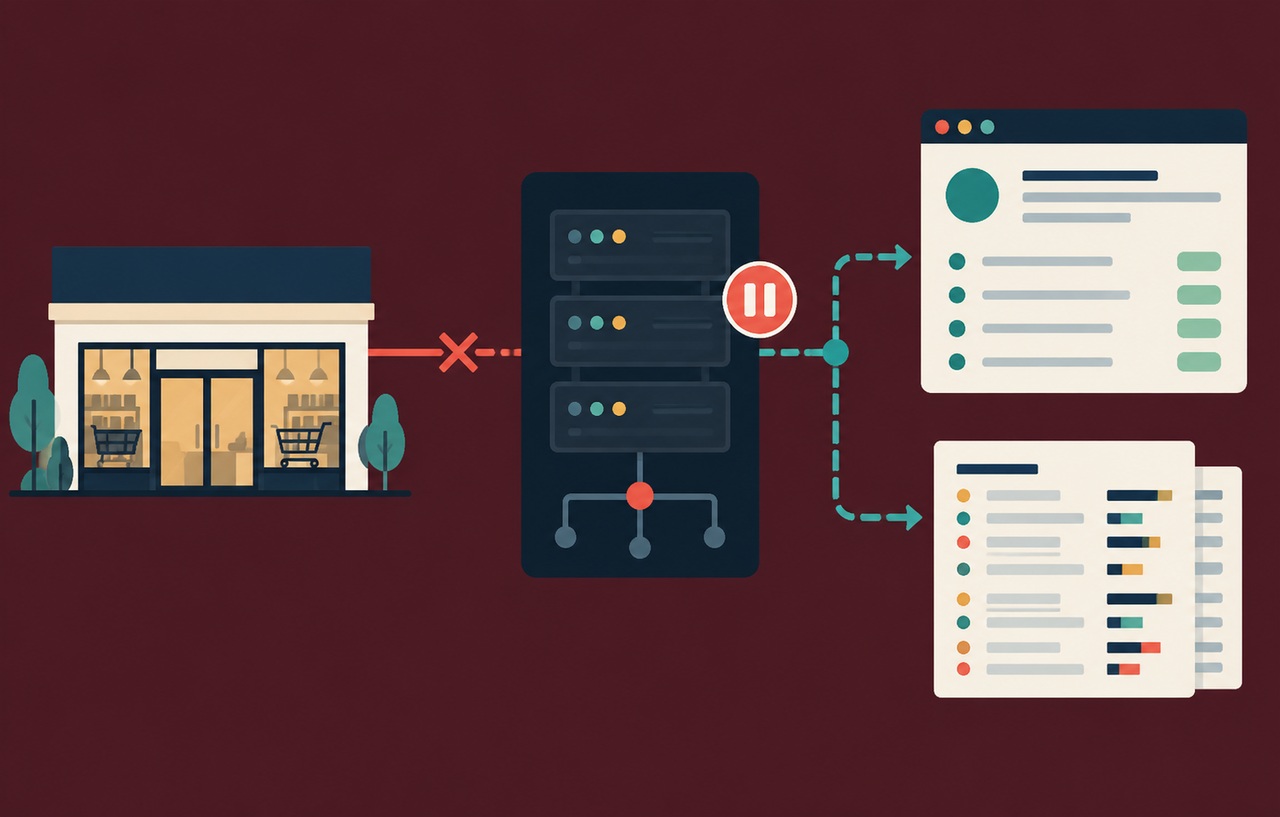
アイルは2026年11月10日、ポイント・顧客情報管理サービス「CROSS POINT」の導入企業1社で、会員情報取得を通じて第三者が一部会員情報を取得したと公表しました。外部に流出した企業専用の正規APIキーが使われたとしています。全導入企業のは11月9日22時15分に無効化・再発行済みです。
利用企業とPOS・ECなどの連携システム担当者は、まず提供元から届く正式な案内と自社の接続状態を確認する必要があります。被害企業名や対象件数は今回の発表では示されていません。すべての導入企業で漏えいが起きたという発表ではなく、アイルは他社で情報漏えいの痕跡は確認していないと説明しています。
スポンサーリンク
検知は11月7日未明 公表と発生を分けて読む
アイルの公式発表によると、不正アクセスの検知は11月7日未明です。調査の結果、会員情報取得APIを使った情報取得を確認しました。11月10日は公表日であり、不正アクセスが始まった日や全情報が取得された日として扱うことはできません。
同社は内部への直接侵入や改ざん、プログラムのに起因するものではないと説明し、当該企業専用の正規キーの悪用を原因として挙げています。一方、キーが外部へ流出した経路は発表されていません。公開、委託先、端末感染などの具体的経路を推定する根拠はありません。
対象情報にはポイントと購買統計も含まれる
公表された対象項目は、氏名、生年月日、性別、郵便番号、住所、電話番号、携帯電話番号、メールアドレスと携帯メールアドレスです。会員番号、会員ランク、保有ポイント、実店舗カード番号、ネットショップ会員IDも含まれます。購買統計では累計購入金額、購入回数、初回・最終購入日などが挙げられています。
これらは発表された対象情報の種類であり、全会員について全項目が取得されたという意味ではありません。対象人数や各人の取得項目は、今後の影響範囲の調査と利用先企業の案内を待つ必要があります。保有ポイントが対象に含まれることと、ポイントの不正利用が確認されたことも別です。
クレジットカード情報とログインパスワードは、当該システムが保持しておらず流出対象外とアイルは確認しています。この事件だけを根拠にカード情報やパスワードの流出を断定したり、すべての利用者へ一律の再発行を求めたりする内容ではありません。
スポンサーリンク
全社のキーを交換した対応と残る確認
アイルは判明後、問題となったキーを直ちに無効化・再発行し、不正アクセス元を遮断しました。の詳細調査と監視強化も進めています。さらに同じ手口への対策として、被害が確認されていない利用企業を含め、全社のAPIキーを交換しました。
再発防止策には、APIの管理体制強化、定期的な、APIの最小化を挙げています。同社は事象への対策は完了したとする一方、当該企業と原因究明・影響範囲の調査を継続するとしています。遮断の完了と調査の完了を同じ意味で受け取らないことが重要です。
連携担当者と会員が確認すること
以下は公式発表の追加指示ではなく、本サイトの運用上の提案です。連携担当者は、新しいキーを受け取る正規の連絡経路と担当者を確認し、POS、EC、会員アプリ、定期バッチなどの接続先を棚卸しします。認証エラーがないことに加え、会員照会やポイント連携の業務結果を確認し、停止中の処理が残っていないかを調べます。
再実行が必要な場合、認証失敗の処理と、応答が不明でも実行済みかもしれない処理を分けてください。連携の回復を急いで更新操作を一括再送すると、二重処理の原因になり得ます。実際の再送可否は各システムの仕様と処理履歴で判断し、APIキーの値を調査用チケットや共有ログへ貼り付けない運用が必要です。
会員側では、利用先企業の公式サイトやアプリで通知を確認することを提案します。氏名やポイント残高を知っている相手からの連絡でも、それだけで正規と判断せず、普段の公式窓口から内容を照合してください。これは二次被害を避けるための一般的な提案で、今回、偽通知やポイント不正使用が発生したと確認されたという意味ではありません。
現時点で未公表なのは、被害企業名、対象件数、キーの流出経路、個別会員の具体的な影響です。新しい案内が出た際は、この四点と必要な利用者対応が変わったかを確認します。導入企業全体へのキー交換を、全社での漏えい確認と取り違えないことが今回の判断の要点です。