この記事のポイント
- 対象
- とくモニ!
- 影響
- 会員42,900人と取引先819社の担当者が対象。会員情報等が流出し、偽の復旧メールも確認されています。
- 推奨対応
- 停止中の本人確認・復旧要求に応じず、公式案内を確認。口座の不審取引と他サービスの使い回しパスワードを点検してください。
- 公表日
目次
ストラテジックマーケティングは、運営する覆面調査・モニターサイト「とくモニ!」への不正アクセスと個人情報の外部流出を公表しています。10月31日の更新では、同社を装ってアカウント復旧や本人確認を求める偽メールを実際に確認したと発表しました。利用者はメール内の復旧ページを使わず、公式のお知らせで状況を確認してください。
サービスは一時停止中で、会員自身によるログイン、パスワード変更、退会、本人確認、アカウント復旧はいずれもできない状態です。停止中にもかかわらず、こうした操作を求める連絡は公式案内と矛盾します。本記事は11月2日に確認した運営会社の発表に基づき、流出の説明と利用者への案内を整理します。
スポンサーリンク
不正アクセスと追加公表の経緯
公式発表によると、第三者が管理用システムへ不正アクセスして情報を取得したのは10月21日です。同社は翌22日の調査で把握し、侵入経路を遮断してサービスを停止しました。初回公表日は10月22日、情報項目を広げた更新は23日、偽メールへの注意を追加した更新は31日です。発生日と注意喚起の更新日を分けて捉える必要があります。
同社は個人情報保護委員会への報告に加え、管理用システムのアクセス制限と強化を実施したと説明しています。原因の調査と再発防止を進め、対策完了後にサービスを再開する予定ですが、確認した発表では再開時期は決まっていません。具体的な侵入手法やの番号は示されておらず、原因を推測することはできません。
対象人数と情報項目を分けて確認
対象は会員約34万人のうち42,900人と、取引先819社の担当者です。会員の情報として、氏名、ログインID、連絡先、生年月日、住所のほか、登録した謝礼の振込先口座、保有ポイント、モニター応募履歴が挙げられています。ただし、各会員についてすべての項目が対象とは限らず、情報の範囲は人によって異なります。
取引先側では会社名、担当者名、住所、ログインIDが対象項目です。同社は外部流出が判明したと説明する一方、個別の情報項目は流出した可能性のある範囲として示し、対象範囲の調査を継続しています。人数の公表だけから、全項目の流出が各人について確定したと読み替えないようにしてください。
クレジットカード情報は保有していないため流出しておらず、ログインパスワードの流出も確認されていないという説明です。銀行口座の情報が対象となり得ることと、カード情報や銀行の暗証番号が流出したことは別です。公表されていないまで漏れたと断定する根拠はありません。
スポンサーリンク
偽の復旧案内に応じない
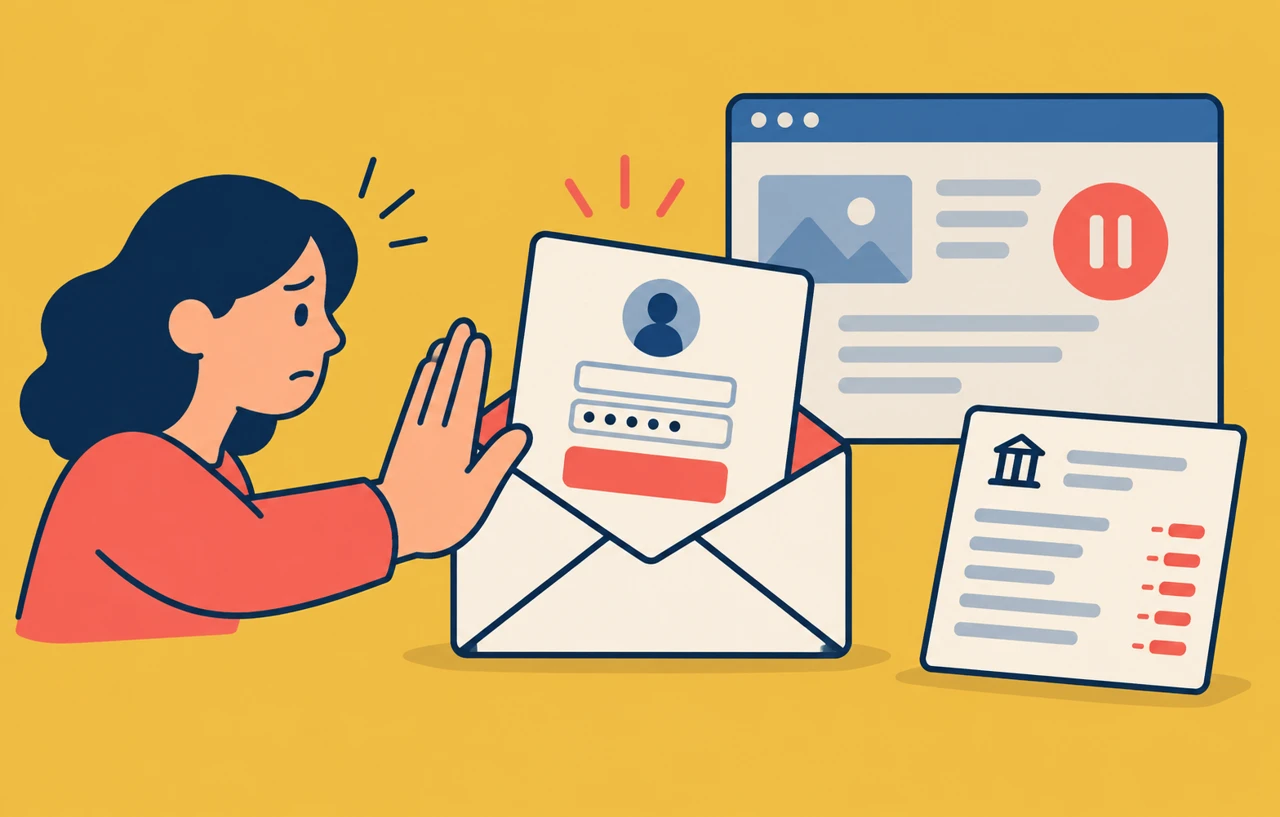
10月31日の更新は、漏えいのお知らせを装う二次的な誘導への具体的な警告です。偽メールは、復旧用ページでパスワード再設定や本人確認を求め、期限を示してアカウント削除をほのめかすなどして操作を急がせています。運営会社は復旧用の特設ページや専用サポート窓口を設置していないと明示しています。
公式は、不審メールのURLを開かず、個人情報を入力せず、返信しないよう求めています。正規の案内元としてcs@tokumoni.jpを示していますが、本サイトからは表示上の送信元だけで判断せず、運営会社の公式発表を自分で開いて案内と照合することを提案します。名前にサービス名が入っているだけの別にも注意が必要です。
偽メールが確認されたことと、今回の流出情報が実際に悪用されたことは区別します。公式は現時点で流出情報の悪用を確認していないと説明しています。確認した発表だけでは偽メールの送信者と侵入者の関係や、金銭被害の発生を確定できません。
銀行口座と他サービスの確認
運営会社は、口座情報を登録した会員に、身に覚えのない入出金がないか確認し、不審な取引があれば利用金融機関へ相談するよう案内しています。謝礼やポイントの払い戻しを理由に、口座情報や個人情報の入力・返信を求める連絡にも応じないよう求めています。暗証番号やネットバンキングのパスワードを電話等で教えないことも重要です。
同じパスワードを他サービスで使用している場合には、利用可能な他サービス側で変更することが公式の推奨です。「とくモニ!」の停止中に偽のページで変更するという意味ではありません。対象者への連絡は登録メール宛てに行われるため、受信した通知の有無と公式発表の更新を確認し、不明点は公式ページ掲載の窓口で相談してください。
取引先の担当者にとっても、業務上の関係を装った連絡への注意が必要です。本サイトは、通常と異なる本人確認や振込先変更の要求が来た場合、届いたメールへの返信だけで済ませず、既知の連絡経路で確認することを提案します。今回の対応判断では、停止中にできない手続きを把握し、正規の再開案内を待つことが要点です。