この記事のポイント
- 対象
- クロンオンライン診療、クロンスマートパスの利用者向け認証設定
- 影響
- 医療機関5施設6アカウントと患者14アカウントへの不正ログインを確認。3医療機関の患者73名分の情報が閲覧された。両集計の重複の有無は公表されていない。
- 推奨対応
- 医療機関は初期化されたパスワードを再設定し二要素認証を設定する。患者は他サービスと異なるパスワードを利用し使い回し先も変更する。不審なメール・SMS・電話で認証コード等を伝えない。
- 公表日
目次
MICINは2026年10月27日、「クロンオンライン診療」で一部の医療機関と患者のアカウントに第三者が不正ログインしたと公表しました。医療機関側は5医療機関の6アカウント、患者側は14アカウントが対象です。このうち3医療機関のアカウントから患者73名分の情報が閲覧されたとしています。
医療機関には、初期化されたパスワードの再設定との設定を求めています。患者には他サービスと異なるパスワードの利用や、使い回し先の変更、端末の機能の活用を推奨しています。サービス停止は予定しておらず、利用を継続できるという案内です。
スポンサーリンク
医療機関と患者のアカウントを分けて影響を確認
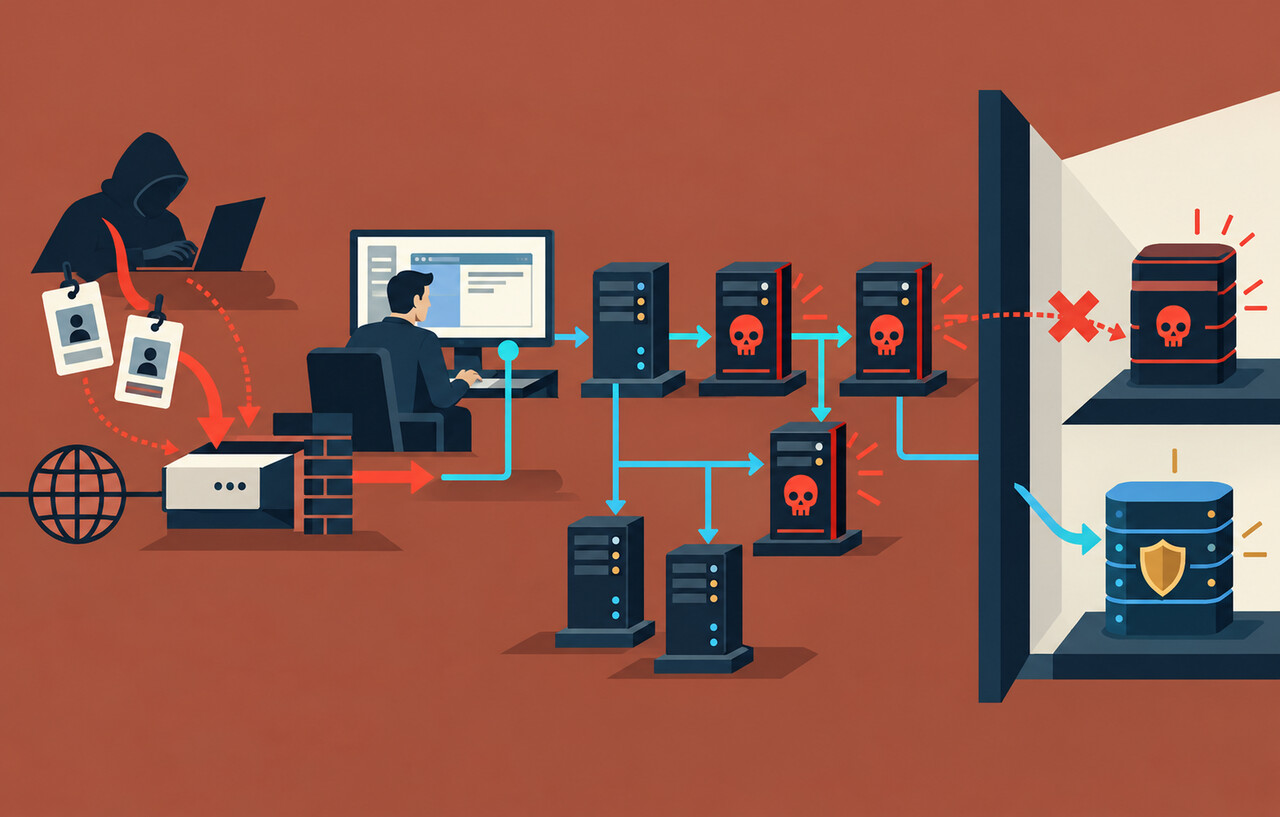
MICINの10月27日付公式発表によると、不正ログインの発生日は10月23日です。外部から入手したIDとパスワードの組み合わせを試すリスト型攻撃によるものとみられると説明しています。調査時点で同社のサーバーやへの侵入の形跡は確認していません。
医療機関のアカウントから閲覧された患者情報には、氏名、メールアドレス、電話番号、生年月日、住所、性別のほか、カルテ番号、診察券番号、受診状況、医師によるメモが含まれます。医療従事者についても氏名とメールアドレスが閲覧された可能性があるとしています。
患者のアカウントから閲覧された可能性がある情報は、氏名、メールアドレス、電話番号、生年月日、住所、性別、受診者コードです。一部の患者では処方箋画像、診察記録、サービス利用履歴も対象です。本人確認書類とパスワード情報は含まれず、クレジットカード情報はMICINが保持していないため対象外と説明しています。
「73名分」は医療機関アカウント経由で閲覧された患者情報の人数で、「14アカウント」は患者側の不正ログイン件数です。両者の重複がないことは示されていないため、単純に合算して87人の被害と扱うことはできません。また、情報項目の一覧が全対象者に共通するとも限りません。
発覚当日に遮断とパスワード初期化を実施
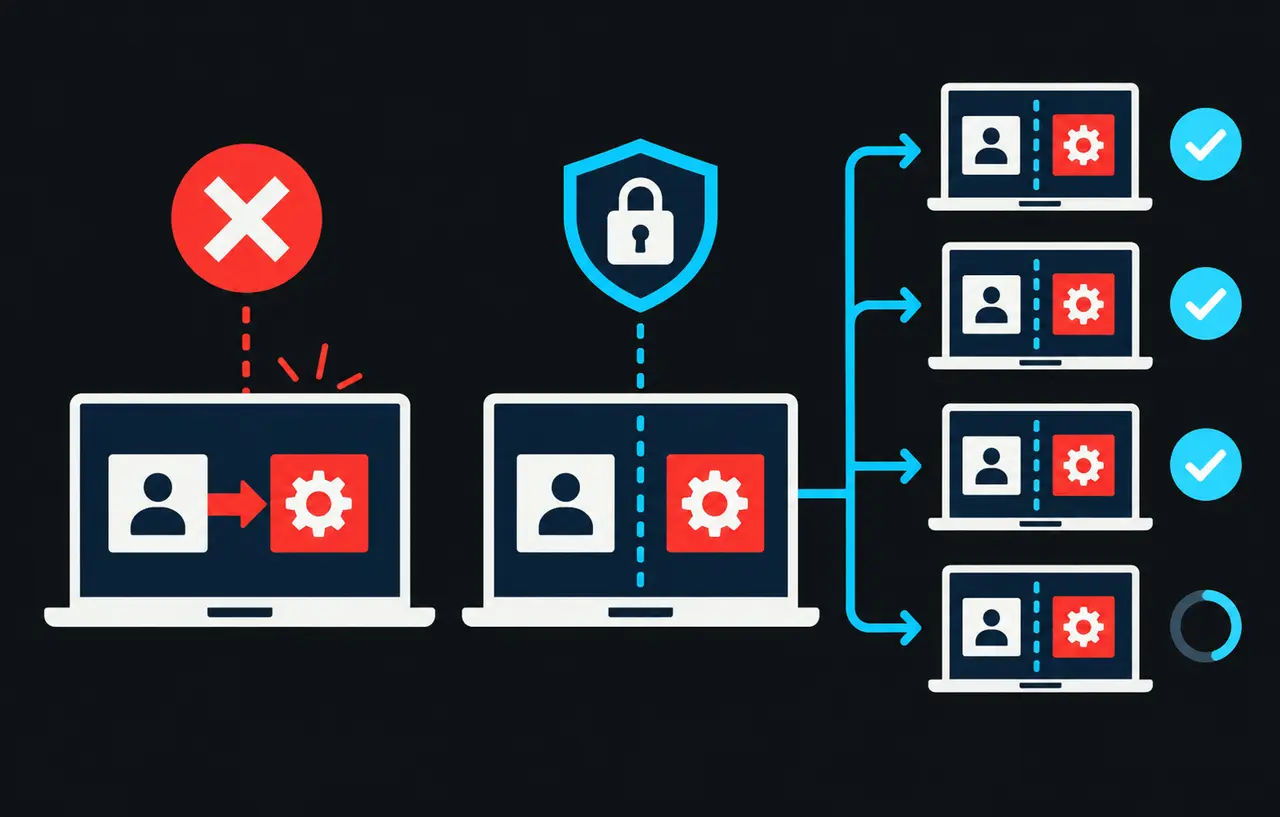
MICINは発覚当日に不正なアクセス元の通信を遮断しました。不正ログインが確認されたアカウントと、二要素認証を設定していないアカウントのパスワードを初期化し、全医療機関アカウントをログアウト処理したとしています。初期化の対象は、不正ログインを確認したアカウントだけに限定されていません。
対象の医療機関と患者へは個別に連絡し、個人情報保護委員会への報告も済ませています。不審なログインの監視を強化し、今後はログイン時のセキュリティ強化を予定しています。公表時点で不正決済などの二次被害は確認されていませんが、これを将来も被害が起こらないという意味には読み替えられません。
スポンサーリンク
医療機関は再設定と二要素認証の案内を確認
「クロンオンライン診療」「クロンスマートパス」を利用する医療機関には、初期化されたパスワードを他サービスと異なるものへ設定するよう求めています。二要素認証の設定方法は、MICINが送付した「【重要】再ログイン・二要素認証設定のお願い(オンライン診療クロン・クロンスマートパス)」という件名のメールで案内しています。
本サイトとしては、院内でアカウントの管理担当と利用者を確認し、再ログインできたことと二要素認証を設定したことを別々に記録することを提案します。第三者へパスワードを知らせたり、メールへの返信でコードを渡したりする手順を追加してはいけません。今回の公式発表は、そのような情報提供を求めていません。
患者は使い回し先と不審な連絡にも注意
患者には、クロンオンライン診療とクロンスマートパスのパスワードを他サービスと異なるものにするよう案内しています。同じパスワードを使う別サービスでも変更を推奨しています。リスト型攻撃という見解から、特定の他サービスが情報の入手元だったと推測することはできません。
MICINは、同社を名乗る不審なメール、SMS、電話への注意も呼びかけています。同社からパスワード、認証コード、クレジットカード情報を尋ねることはないと明記しています。本サイトの提案として、受診確認などを理由に情報入力を求める連絡が来ても、記載されたリンクから進まず、普段使う公式画面や案内済みの窓口から確認してください。
問い合わせ先は公式発表で患者用と医療機関用に分かれています。今回の資料にはの具体的な入手元や個別医療機関名の一覧は示されていません。未公表の組織を被害先として推測せず、対象者への個別連絡と今後の公式更新を確認する必要があります。本記事の確認日は10月29日です。