この記事のポイント
- 対象
- CBcloud「ピックゴー」、7NOW、出前館
- 影響
- 配送委託先への不正アクセスにより、注文者・届け先情報の一部が第三者に取得された。
- 推奨対応
- 不審なSMSやメールは、各サービスの公式サイトで案内と照合する。
- 公表日
目次
配送サービス「ピックゴー」の法人向けサービスで第三者による不正アクセスがあり、配送を委託していた「7NOW」と出前館の利用者情報の一部が外部に取得されました。両社は2026年11月3日に影響を公表しました。対象者への連絡は、7NOWが登録電話番号宛てのSMS、出前館が登録メールアドレス宛てです。連絡を受けた場合は、メッセージ中のリンクを開く前に、普段使うアプリや公式サイトから告知と照合してください。
スポンサーリンク
不正アクセスを確認したのは配送委託先
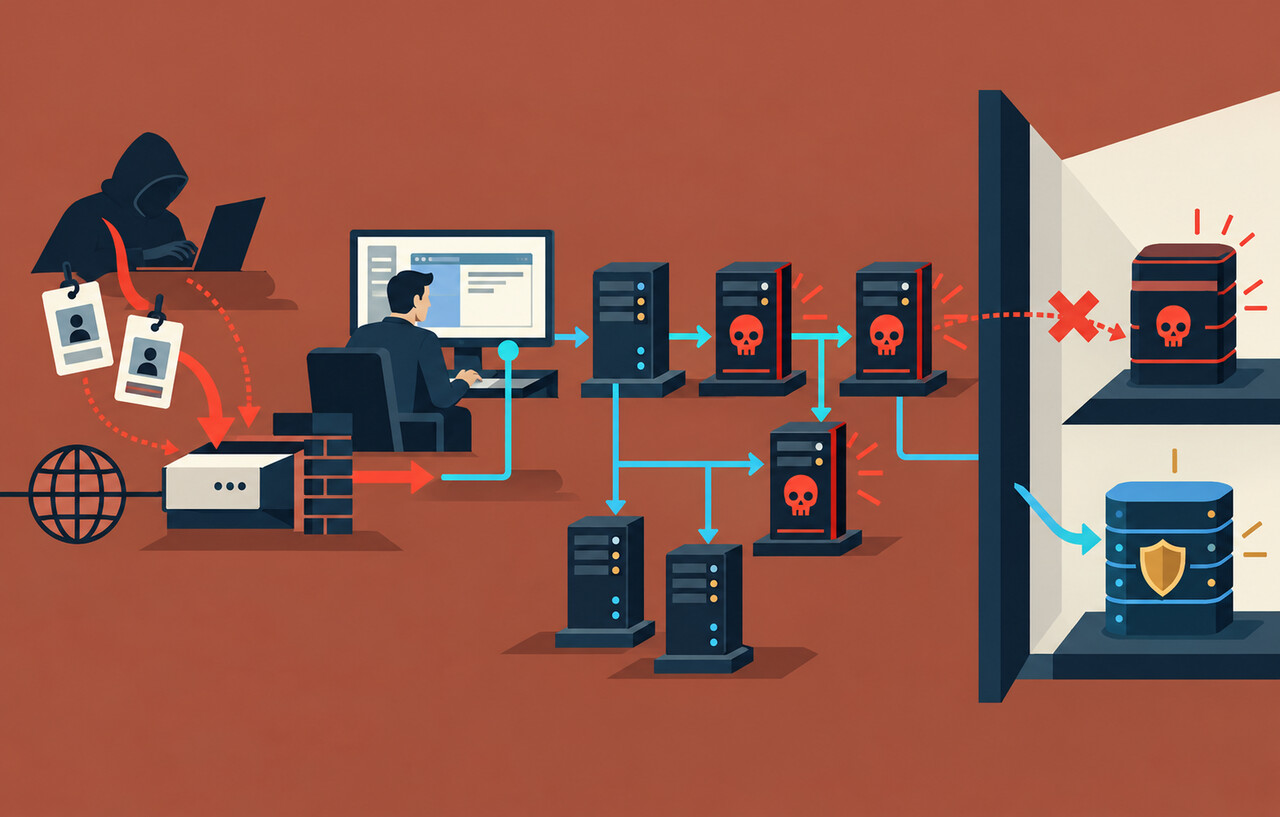
CBcloud「ピックゴー」への不正アクセス(第1報)によると、同社がピックゴーへの不正アクセスを確認したのは11月1日です。翌2日の第1報では、荷主やパートナードライバーの個人情報を含むデータが流出した可能性があるとして、対象範囲や件数を調査していました。その後、委託元2社はそれぞれの注文に関係する情報の一部が取得されたことを公表しました。委託先の第1報で調査中とされた範囲と、委託元が取得を確認した範囲は区別して読む必要があります。
CBcloudは不正アクセス元との通信を遮断し、不正に利用されたアカウントを停止し、悪用された不具合を修正したと説明しています。一部機能と日本国外からのアクセスも制限しました。不具合の技術的な詳細や、攻撃者がアカウントを使えるようになった経緯は、ここで参照した公式発表からは分かりません。
7NOWと出前館で件数の数え方が異なる
セブン‐イレブン・ジャパンの7NOWに関する公式案内によると、7NOWでは氏名のカナ表記のみが16万4,180件、氏名と住所が4,762件、氏名・住所・電話番号・郵便番号が209件です。3区分の合計は16万9,151件ですが、この数字を利用者の実人数とみなすことはできません。一部では注文日、注文店舗の名前や住所、商品名も取得されています。同社は7NOWが通常どおり稼働していると説明しています。
出前館の委託先に関する公式発表では、氏名799件、番地までの住所794件、電話番号・郵便番号33件が取得されたとしています。こちらは情報項目ごとの件数で、足し合わせても対象者数にはなりません。一部では店舗情報、注文メモ、商品名、料金明細も取得されています。出前館は11月2日の14時過ぎにCBcloudとの連携を止め、修正完了と自社側の通信状況を確認したうえで、同日21時ごろに連携を再開しました。
両社はクレジットカード情報やID・パスワードを今回の漏えい対象に含めていません。委託元のや連携設定についても、CBcloudの調査では流出や書き換えが確認されていません。料金明細が含まれる場合があることと、カード番号が取得されたことは別です。また、両社の発表時点で本件による不正利用の被害は確認されていません。
スポンサーリンク
注文内容を知っている相手でも公式窓口で確認する
出前館は、配送会社などを装う電話・メール・SMSに注意し、身に覚えのない請求や個人情報の入力・支払いの要求に応じないよう呼びかけています。CBcloudも、自社を名乗る不審な連絡でURLを開いたり、個人情報を渡したりしないよう案内しています。通知の手段が公表されているため、SMSやメールが届いたという事実だけで真偽を決めることはできません。
本サイトでは、再配達や返金などを名目に連絡を受けたときは、メッセージに書かれた番号に折り返さず、公式サイトの案内から窓口へたどることを勧めます。注文日や商品名が合っていても、今回取得された情報に注文の詳細が含まれる場合があります。注文者と届け先が異なる注文では、通知を受け取った人から届け先にも、注文を装う連絡に注意するよう伝えるとよいでしょう。
配送連携を運用する側が確認したいこと
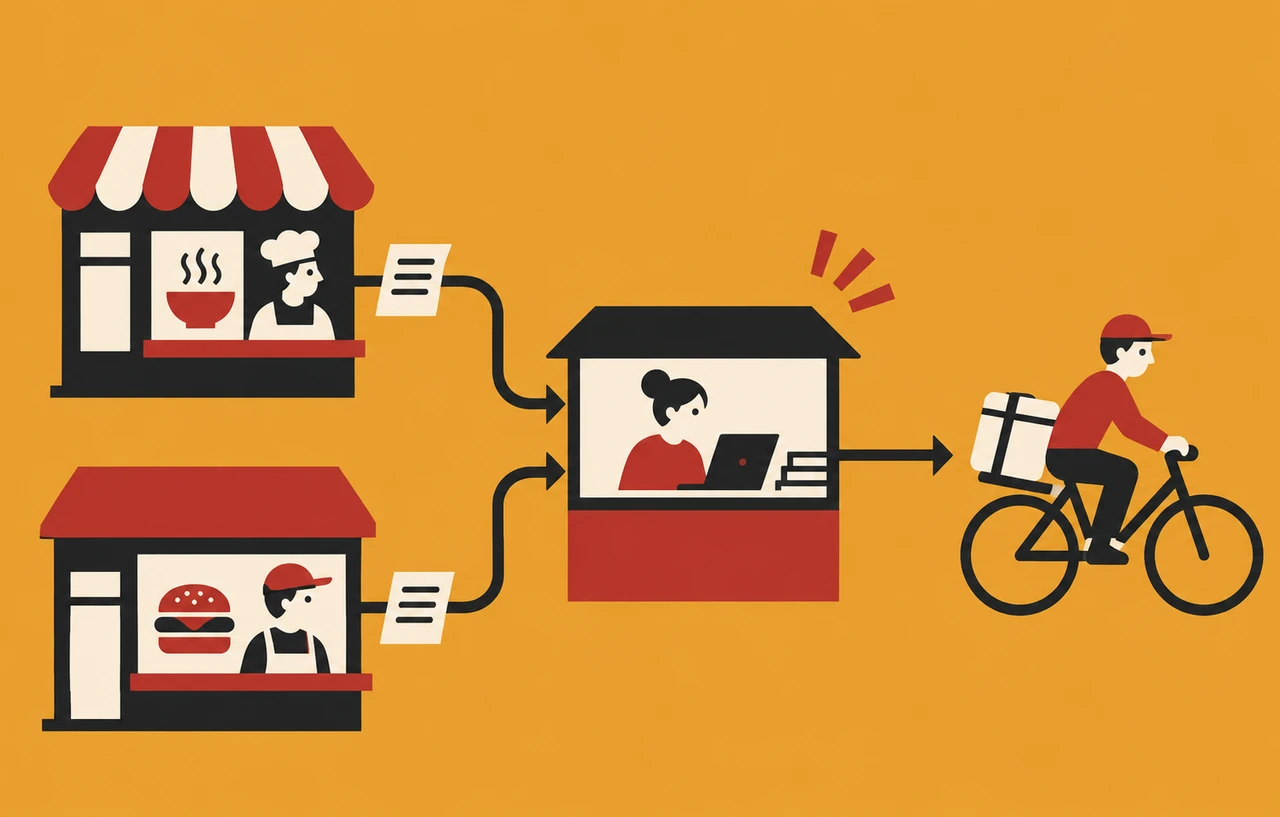
この事案では、配送先の情報が委託先に渡っていたため、注文サービスが利用できる状態でも、情報への影響が残りました。配送連携を運用する企業は、注文の受付と配送委託を別の経路として扱い、どの注文で委託先へ何を送ったかを確認できるようにしておくと、通知対象を絞りやすくなります。氏名や住所といった配送に必要な項目に加え、商品名や自由記述のメモを渡している場合は、用途と保存期間も委託先と照合してください。
委託先が不具合を修正したこと、連携の再開を判断したこと、過去に取得されたデータの影響調査が終わったことは、それぞれ別の確認事項です。出前館の発表では連携停止と再開の時刻が明示されています。自社で同様の事案に備えるなら、停止判断をする担当、再開前に確認する通信や処理の範囲、利用者に知らせる手段を事前に決め、再開後も影響調査の窓口を残しておきます。
スポンサーリンク
関連記事
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ