この記事のポイント
- 対象
- スーパーコンピュータ「富岳」の運用系、スーパーコンピュータ「理究」の利用者登録情報
- 影響
- 富岳の運用系に不正アクセスがあり、保存ファイルや認証システムの登録情報が持ち出されたか、その可能性があります。取得した認証情報の一部による別システムへの接続試行も確認されています。
- 推奨対応
- 富岳に保存していたSSH秘密鍵やアクセスキーなどを各接続先で無効にし、必要な認証情報を再発行してください。
- 公表日
目次
理化学研究所は2026年11月16日、スーパーコンピュータ「富岳」の運用系に不正アクセスがあり、利用者が保存していた理研外のサービスへのも持ち出し、またはその可能性がある情報に含まれると公表しました。取得された認証情報の一部による別システムへの接続試行も確認されています。富岳にやアクセスキーを保存していた利用者は、富岳の再開を待たず、接続先で旧認証情報を無効にしてください。
スポンサーリンク
不審な通信の検知から運用停止まで
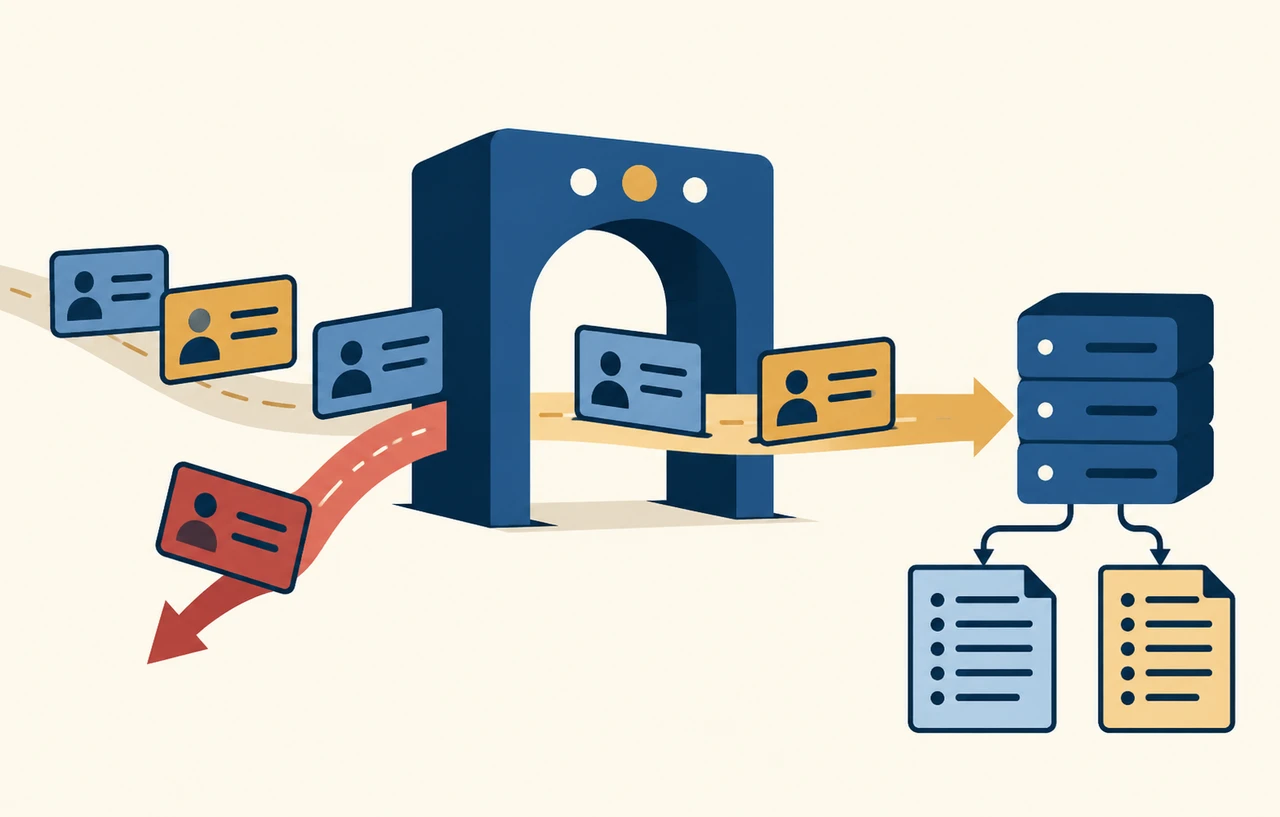
理化学研究所の11月16日付発表によると、調査で判明した侵入期間は11月10日から13日です。理研は12日に不審な通信を検知し、保守の委託先と調査を開始。13日午後4時33分に不正アクセスを確認しました。公開していた稼働状況ダッシュボードが足がかりとなり、第三者が運用系の内部ネットワークに侵入したとしています。具体的な侵入方法は調査中です。委託先のアカウントが侵害されたという発表でもありません。
理研は13日夜に侵入に使われたシステムを隔離し、14日午前4時30分に富岳の運用を止め、外部からのアクセスを遮断しました。管理用の鍵を交換し、15日午後4時18分の利用者通知と同時に、実行中・待機中の計算ジョブをすべて停止しました。計算科学研究センターの富岳の稼働状況ページも、安全確保を理由に公開停止を案内しています。これはダッシュボードの公開状況を示すもので、ジョブの復旧状況を示すものではありません。
認証システムの登録情報と保存ファイルは別
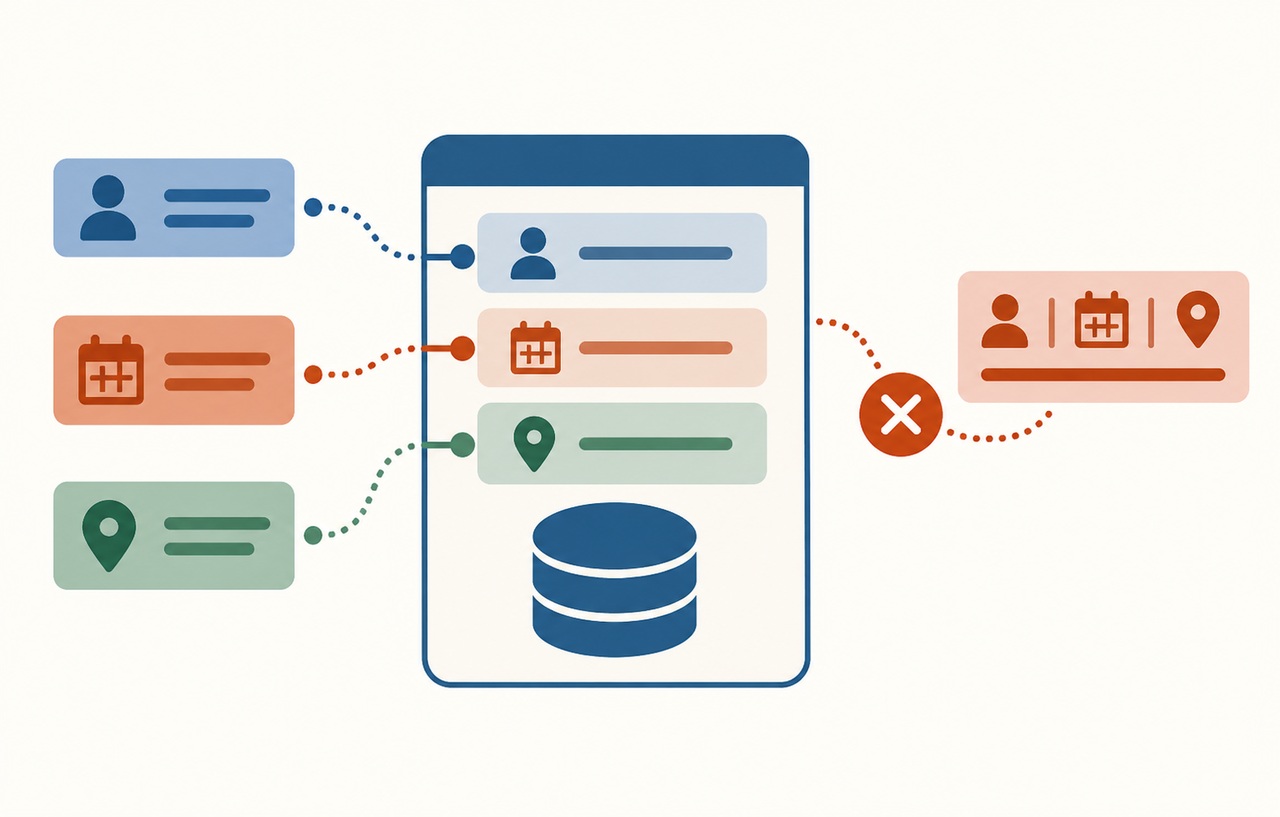
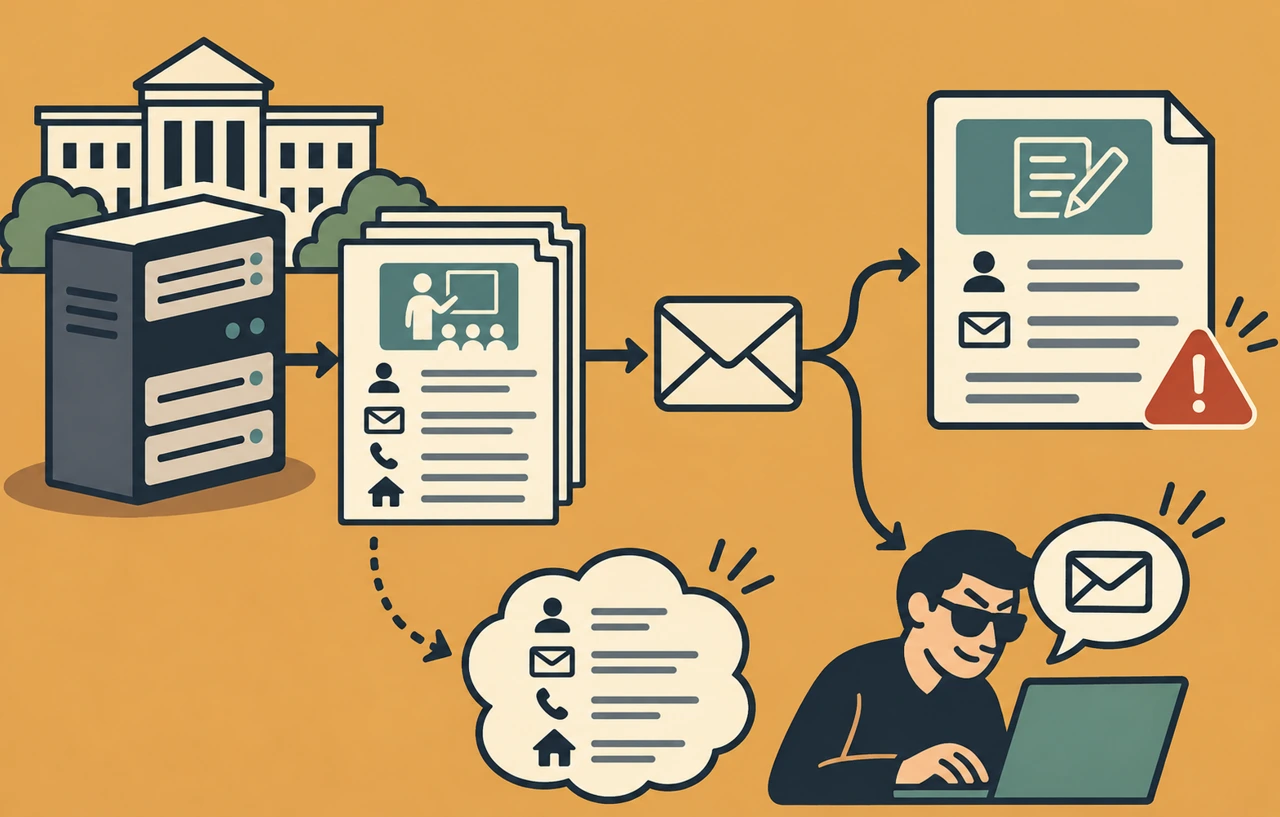
システムの登録情報では、富岳の利用者が最大4,222名で、氏名・メールアドレス・IDが対象です。「理究」の利用者は最大375名で、氏名とメールアドレスが挙げられています。理研の公表値はいずれも影響の可能性がある最大人数です。全員分の持ち出しが確定したという意味ではなく、理究の計算環境自体が富岳と同じ経路で侵入されたとも断定できません。
富岳のホームディレクトリの保存ファイルには、理研外のスーパーコンピュータやサービスへ接続するためのSSH秘密鍵やアクセスキー、研究データが含まれます。理研はファイルの一部と登録情報について持ち出しまたはその可能性を公表していますが、研究成果が外部へ流出したことを示す具体的な事実は、同発表時点で確認していません。別システムへの接続を試みたことは確認されていますが、その接続による二次被害の有無は関係機関と調査中です。
スポンサーリンク
富岳へのログイン用公開鍵を止めても接続先の鍵は残る
理研は全利用者の富岳ログイン用公開鍵を無効にしました。同時に、富岳に保存していた外部サービス向けの認証情報は、それぞれの接続先で無効にして必要に応じて再発行するよう求めています。富岳へ入るための鍵と、富岳から外部へ接続するための認証情報は、無効化する場所が異なります。富岳側での措置だけで、外部側に登録したや外部サービスが発行したアクセスキーも使えなくなるわけではありません。
所属組織の担当者には、理研からの連絡と手元の構成台帳を照合して、利用者が富岳側に保管していた可能性のある認証情報とその接続先を洗い出すことを勧めます。たとえばSSH秘密鍵なら、対応する公開鍵を受け入れている接続先の管理者に失効を依頼します。アクセスキーなら発行元で失効を確認し、正当な処理に必要なら新しいキーへ切り替えます。新旧の値を問い合わせメールに書き込まず、接続先、管理者、失効時刻、再発行を必要とする処理を記録します。これは運用上の提案で、理研が各組織へ個別の手順を指定したものではありません。
接続先を管理する側は、対象アカウントの認証記録と失効時刻を突き合わせ、普段の利用と異なる時刻や接続元での成功・失敗を確認すると、調査を始める範囲を絞れます。接続試行の記録だけで侵害を確定せず、認証成功や後続操作の記録を照合してください。ログが残っていない期間は、異常なしではなく観測できない期間として扱います。理研は、富岳や理研を装う不審メールにも注意を促しており、メールでパスワードを尋ねることはないと説明しています。
再開時期と研究ファイルの調査は別に確認
理研は一部サーバーへの不正なプログラムの設置など改ざんを確認し、脆弱性への対処、サーバーの再構築、ネットワーク構成の見直しなどを行ってから運用を再開する方針です。11月16日の発表では具体的な再開日を示していません。研究チームは計算ジョブの再実行計画と並行して、外部への認証情報の失効と研究ファイルの影響確認を進める必要があります。