この記事のポイント
- 影響
- 個人情報3058人分の漏えいを確認。別に最大8074人分に漏えいの可能性。Web・メールを停止し正規メールアドレスの不正利用も確認。
- 推奨対応
- 対象期間の利用履歴を確認し、不審メールのリンクや添付を開かず、公式資料の電話窓口で確認する。
目次
労働者健康安全機構(JOHAS)は2026年11月6日、岐阜産業保健総合支援センターへの不正アクセスで、3,058人分のメールアドレスなどの個人情報が漏えいしたと公表しました。別に、最大8,074人分の情報に漏えいの可能性があるとしています。研修の申込みや問い合わせ、メールのやり取りをした人は対象期間と情報の種類を確認してください。
同センターのに属するメールアドレスは、外部政府機関のサイトへの不正な登録・申請の試みにも使われました。公式発表は、不審なメールの添付ファイルや本文中のリンクを開かず削除するよう求めています。センター名や正しいドメインが表示されていても、それだけで連絡を信用しないことが必要です。
スポンサーリンク
10月27日に不正アクセスを受けWebとメールを停止
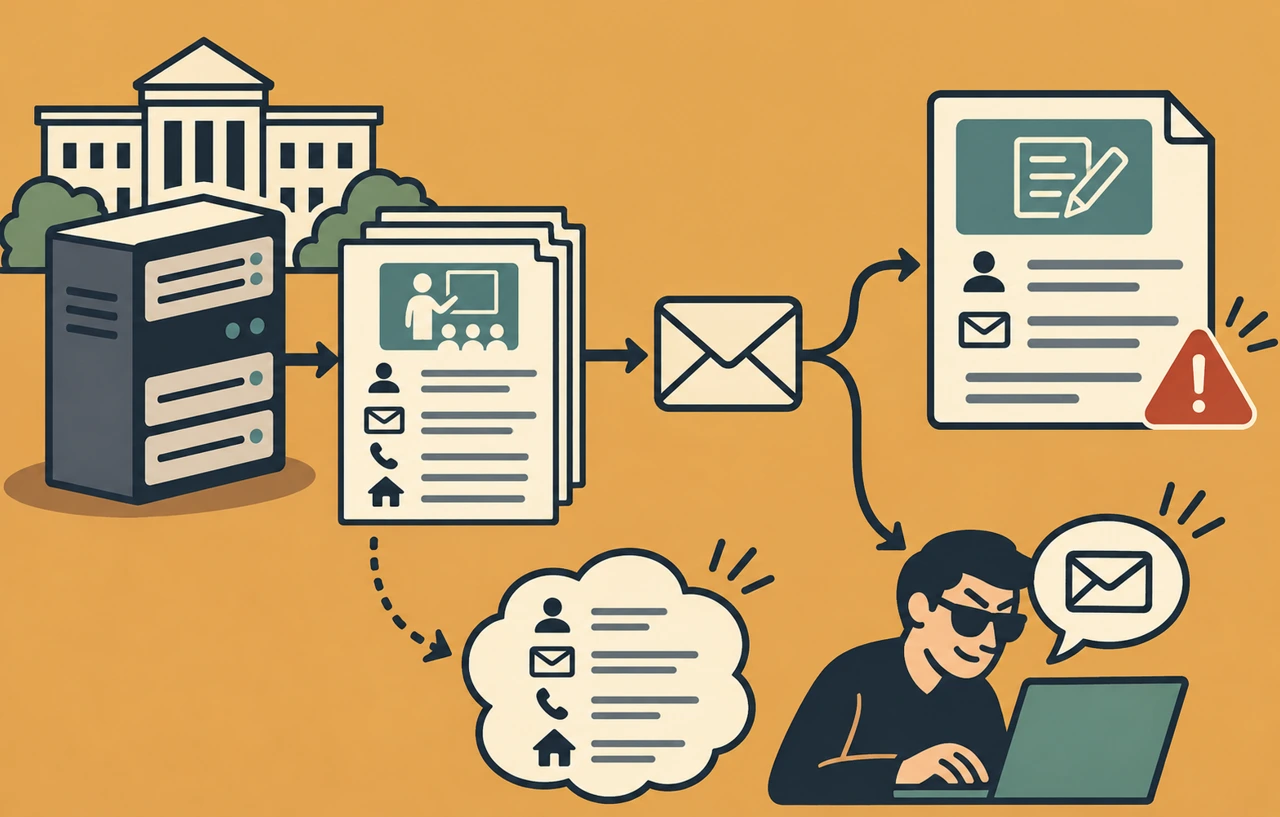
JOHASの公式発表によると、第三者の不正アクセスを受けたのは、センターが契約するメール・Webサービスを管理するサーバーです。10月27日からウェブサイト公開と同センタードメインのメールサービスを停止し、保管データへの外部アクセスを遮断しています。11月6日の説明では、専門調査会社による原因調査と情報の精査が続いています。
公表されたサーバーの用途と、侵入に使われた技術的原因は別の情報です。資料は特定のやを原因として挙げていません。Webとメールが停止していることを根拠に、暗号化被害や身代金要求があったと解釈することはできません。
確認済みの人数と可能性のある人数を足さない
3,058人は、調査で漏えいを確認したメールアドレスなどの個人情報の対象人数です。一方、最大8,074人は漏えいの可能性がある情報について示した人数です。重複を除いた総人数として両者を合計した数字は公表されておらず、11,132人の被害と数えることはできません。
可能性がある情報には、2015年8月以降の研修参加申込みが含まれます。産業医研修では氏名や勤務先、連絡先に加え医籍番号など、その他の研修では職種やコメントなどが対象項目に挙げられています。全利用者について全項目が流出したと確認されたわけではなく、実際に記載・登録した内容によって範囲が異なります。
このほか、2019年5月13日以降のホームページからの問い合わせ、2023年4月27日以降の各種サービス申込み、メールマガジン配信先も確認対象です。さらに2018年以降にセンタードメインのアドレスが送受信したメールについて、アドレス、本文、添付ファイル内の個人情報も可能性のある範囲に含まれています。
現在の登録者だけでなく、過去に研修や相談を利用した人にも関係します。ただし、本文や添付ファイルの全件持ち出しが確認されたという意味ではありません。JOHASは調査結果を踏まえ、関係者へ別途説明などの対応を行う方針です。
スポンサーリンク
政府機関への攻撃の試みと被害確認を分ける
複数のセンターメールアドレスから、複数の外部政府機関サイトに不正な登録・申請などが試みられたとしています。11月6日の発表時点では、その攻撃による被害は確認されていません。外部サイトへの侵入や情報窃取に成功したという発表ではありません。
また、漏えいした個人情報の不正利用も同発表時点では確認されていないとしています。この説明は将来の悪用が起きない保証ではなく、センターを装う連絡や不正な申請への警戒は必要です。誰が、どの手続きに、どのアドレスを使ったかという詳細は資料から確定できません。
利用者と連絡を受けた組織が確認すること
公式の依頼は、不審なメールのリンク・添付を開かず削除することです。本サイトからは、連絡内容に心当たりがなければ、メール中の連絡先に頼らず公式資料に記載された窓口から確認することを提案します。申込みや登録の通知が届いても、本人が行った手続きと一致するかを先に確かめてください。
公式資料は、利用者・登録者の問い合わせ先として岐阜産業保健総合支援センターの電話058-263-2311、平日9時から17時を案内しています。サイトとメールが停止した状況では、通常のオンライン連絡が届くと仮定せず、公式の代替窓口を利用する判断が必要です。
運用担当者にとっては、Web申込情報だけでなく過去の送受信メールや添付ファイルまで調査範囲が広がる事件です。これは本サイトの実務上の示唆ですが、保管データの所在と期間、メールとWebの管理権限、停止時の連絡先を一覧にしておくと、事故時に対象を確認しやすくなります。今回の直接原因を特定した対策として述べているものではありません。