
SECURITY GUIDE
セキュリティ対策・解説
Webサイトやサーバー、AIを安全に使うためのセキュリティ対策・解説記事の一覧です。攻撃の仕組みや具体的な対策の手順を、公式情報をもとに解説しています。
89件の記事
ARTICLES
対策・解説の一覧
更新順・46〜60件を表示
-
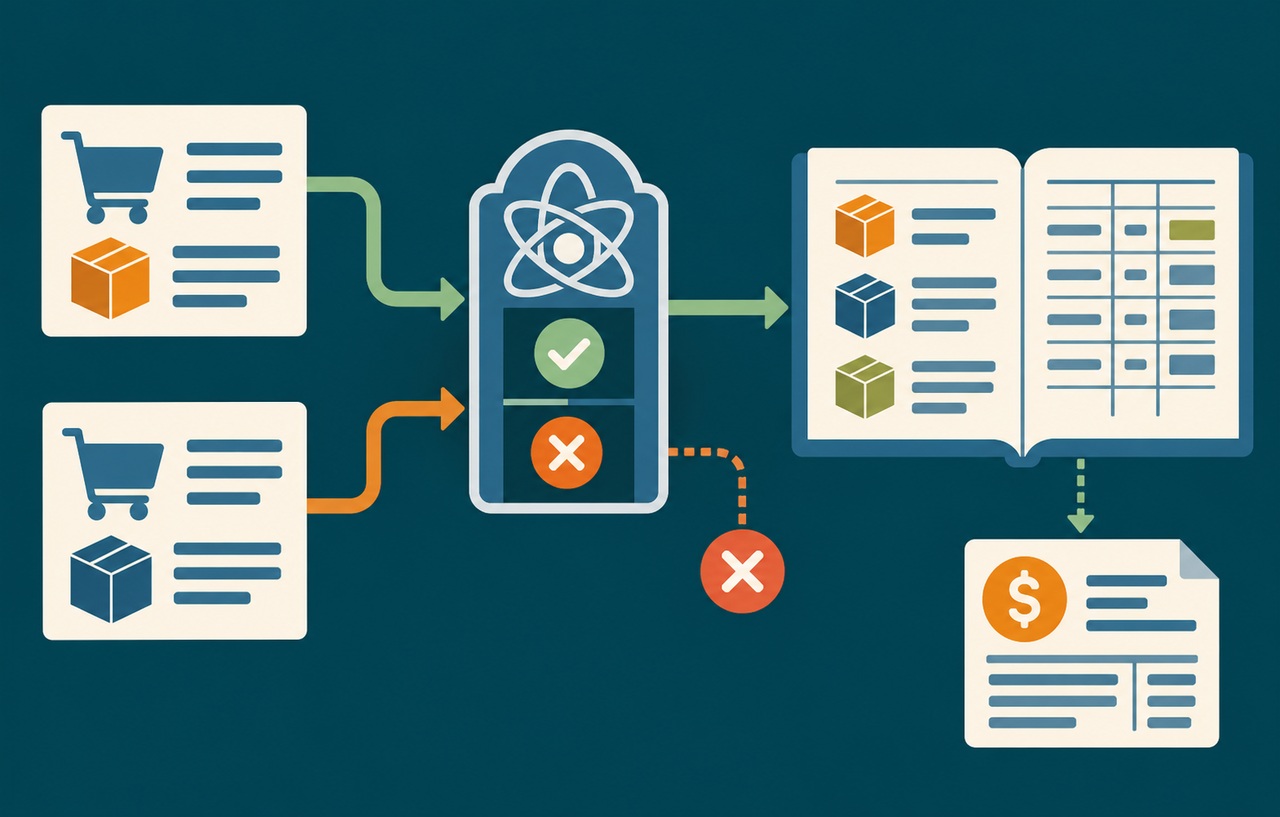
在庫やクーポンの二重処理を防ぐには?同時実行と再試行を分ける設計
在庫やクーポンの確認と更新を別々に行うと、同時の要求が同じ条件を通る場合があります。PostgreSQLの公式資料を踏まえ、条件付き更新、ロック、制約、再試行の使いどころを整理しま…
-
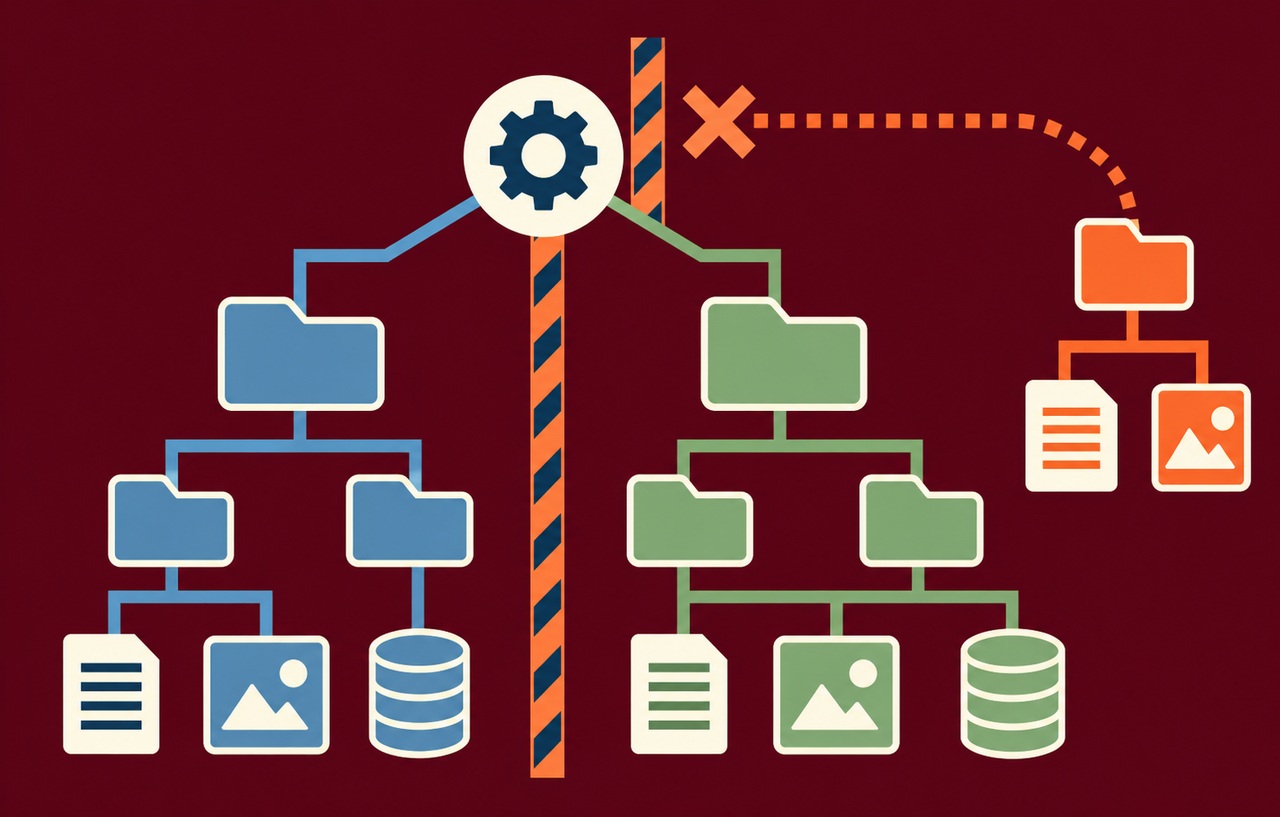
JavaScriptの設定が勝手に変わる?プロトタイプ汚染の入口と影響を点検
動的なプロパティの代入や深いマージを通じて、入力が共有のプロトタイプへ影響する場合があります。汚染を起こす処理と汚染した値を読む処理を分け、スキーマ、明示的な項目の選択、Mapなど…
-
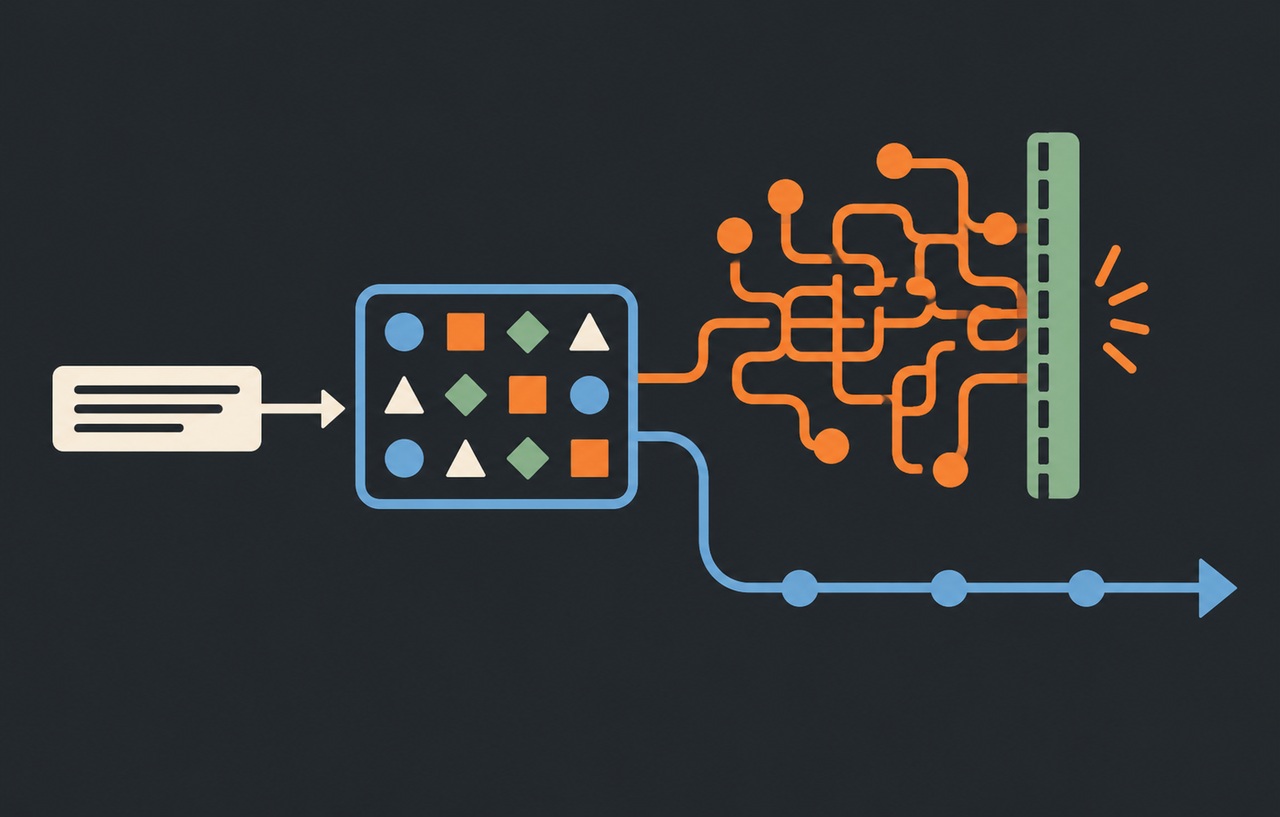
正規表現でサイト全体が遅くなる?ReDoSを防ぐ入力と実行時間の管理
正規表現の照合が長引くと、入力チェックがサービス停止の入口になる場合があります。Node.jsの公式資料をもとに、失敗する入力での処理量、入力長の制限、構文解析への置き換え、同期処…
-
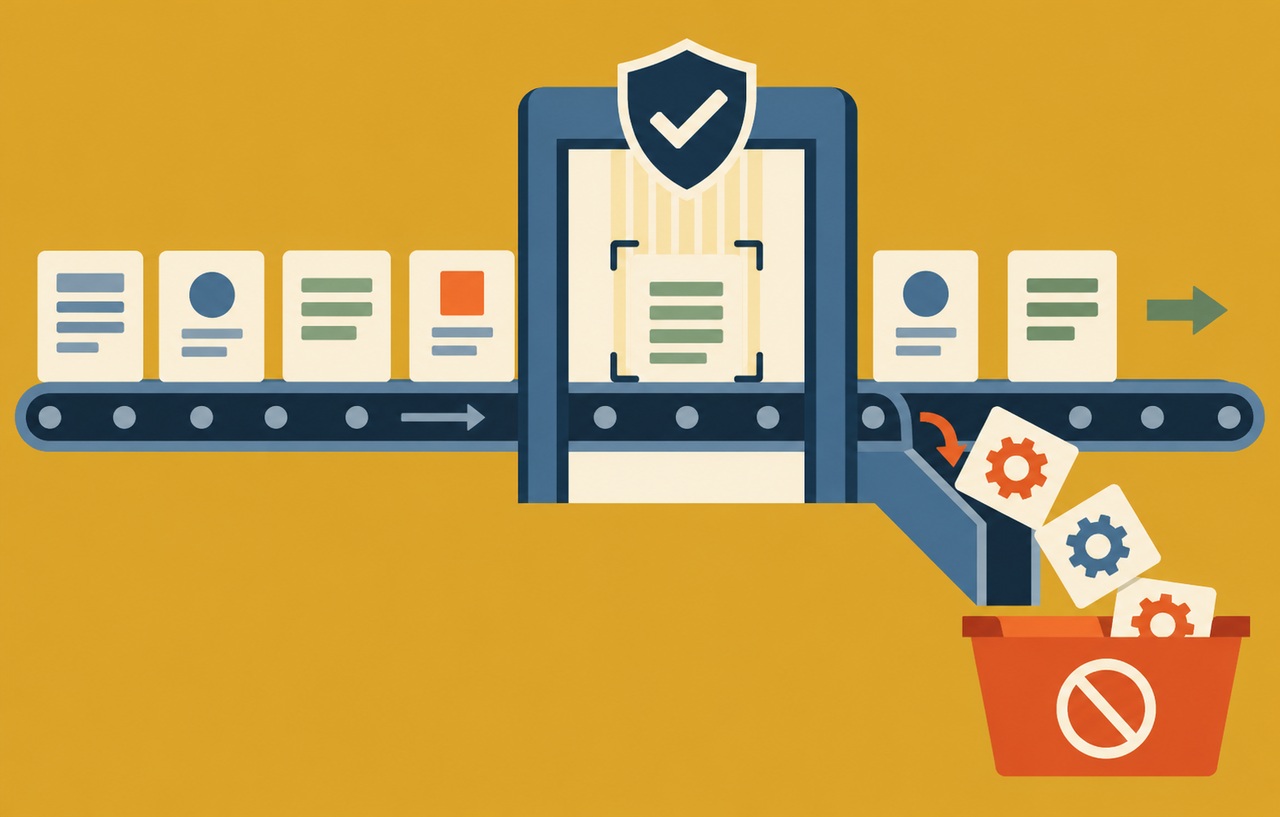
デシリアライズの入口を減らす|外部データをオブジェクトへ戻す前の点検
外部のデータをオブジェクトへ復元する処理では、復元後の検証では遅い場合があります。PHPの公式な注意事項を踏まえ、Cookie、キャッシュ、キュー、保存済みデータの入口を点検します…
-
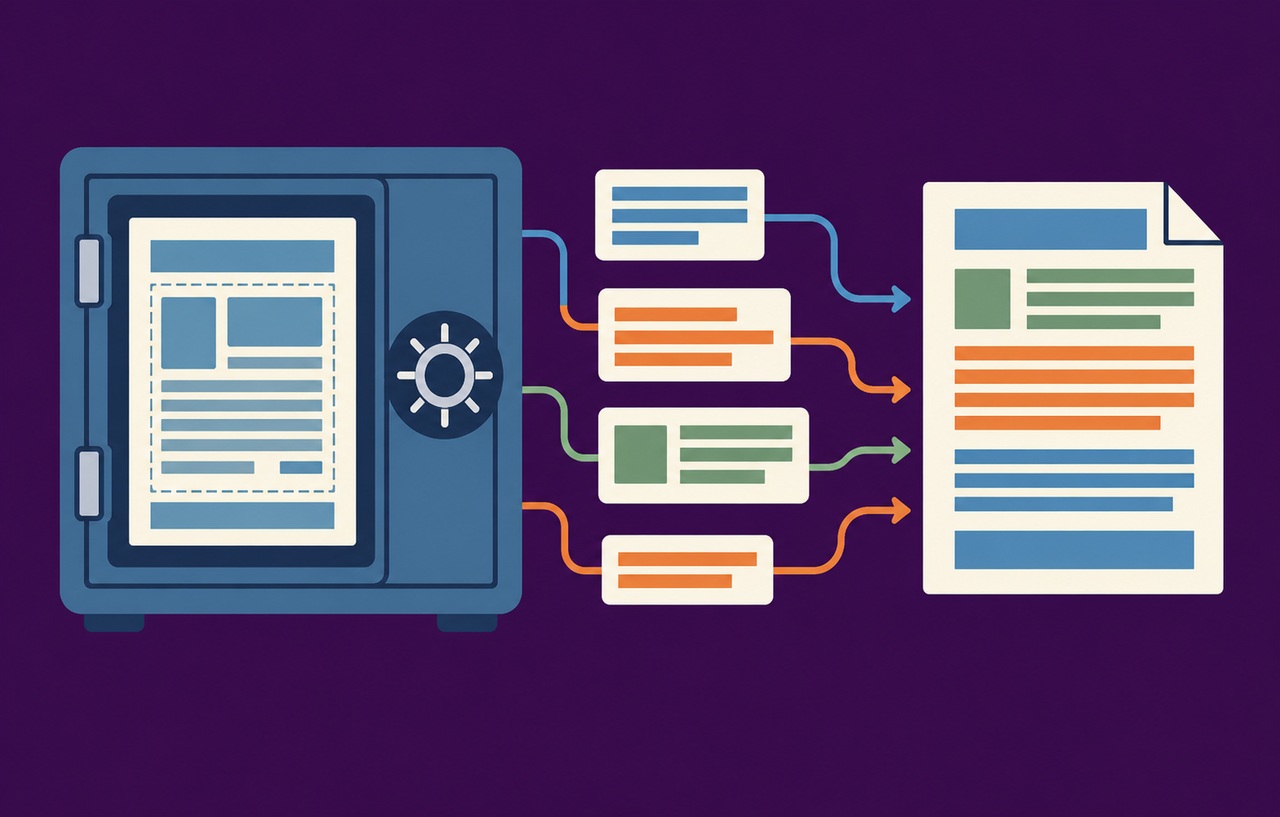
テンプレートへ入力を連結していない?SSTIを防ぐコードとデータの分離
メールや帳票のテンプレートへ利用者の入力を連結すると、表示用の文字列がサーバー側の構文として解釈される場合があります。SSTIとXSSの違い、固定テンプレートの選択、渡すデータの限…
-
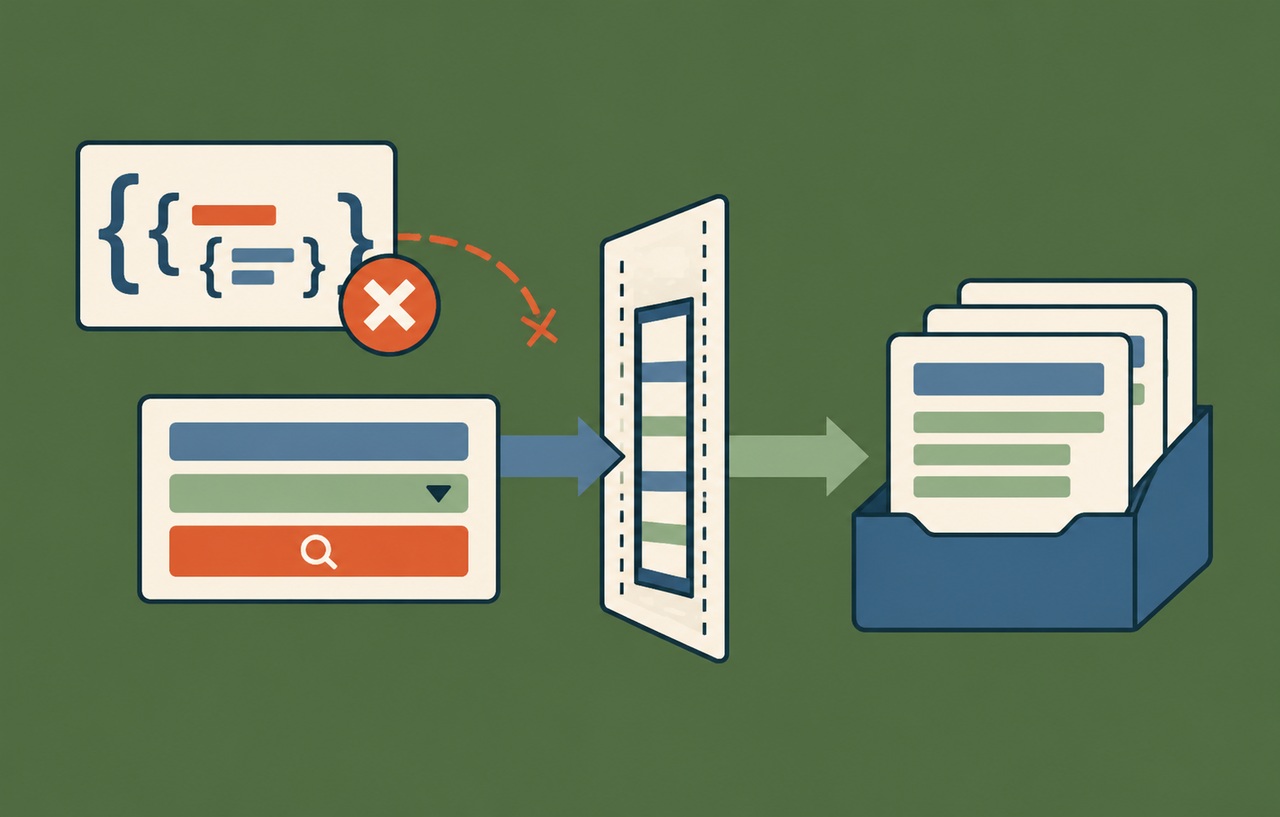
NoSQLならインジェクションは起きない?検索値と演算子を分ける実装
SQLを使わないデータベースでも、入力のオブジェクトを検索条件へ渡すと、利用者が問い合わせの構造を変えられる場合があります。NoSQLの型と演算子の検証、検索画面の安全な設計、組織…
-
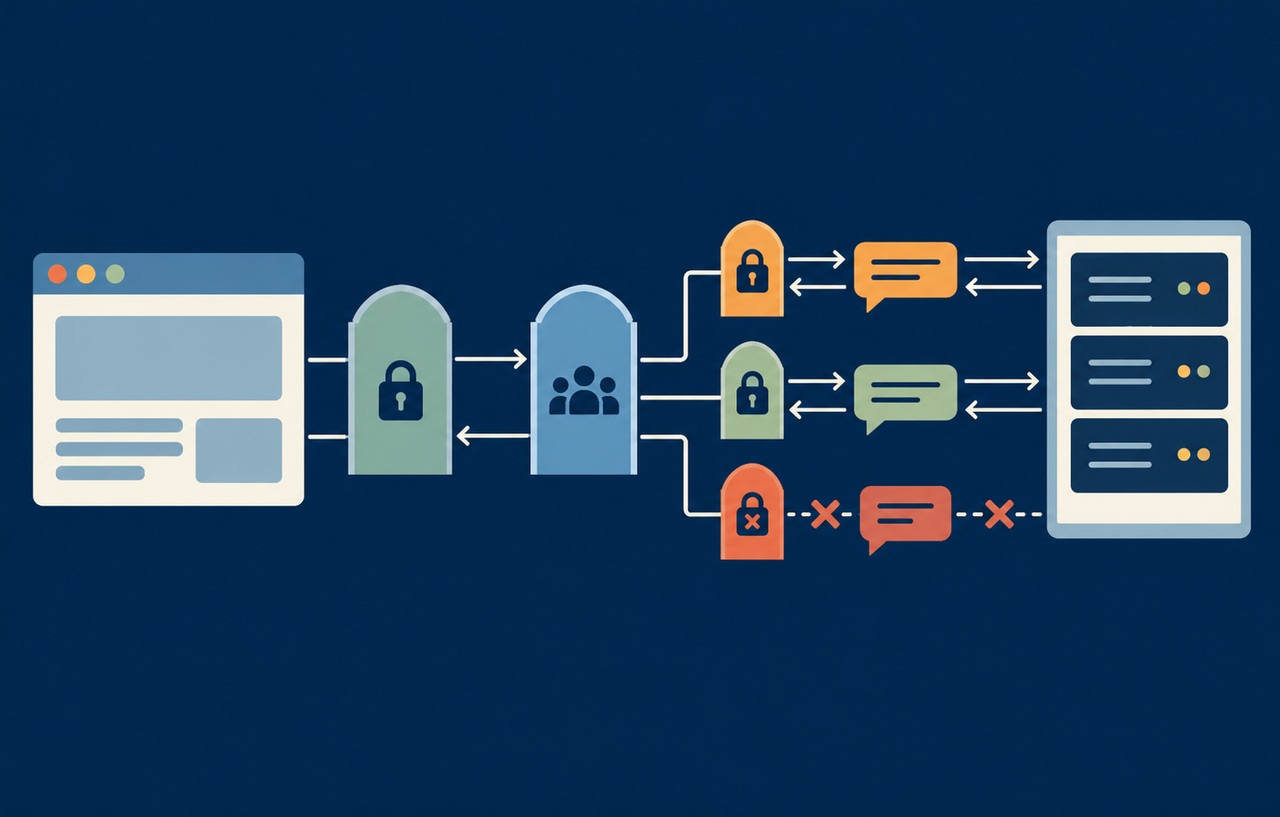
WebSocketの接続後も権限は変わる|購読・配信・切断まで守る設計
WebSocketは接続時のログイン確認だけでは守れません。Originの検証、チャンネルの購読権限、送信メッセージの認可、権限変更後の配信停止、接続数と処理量の制限を整理します。…
-
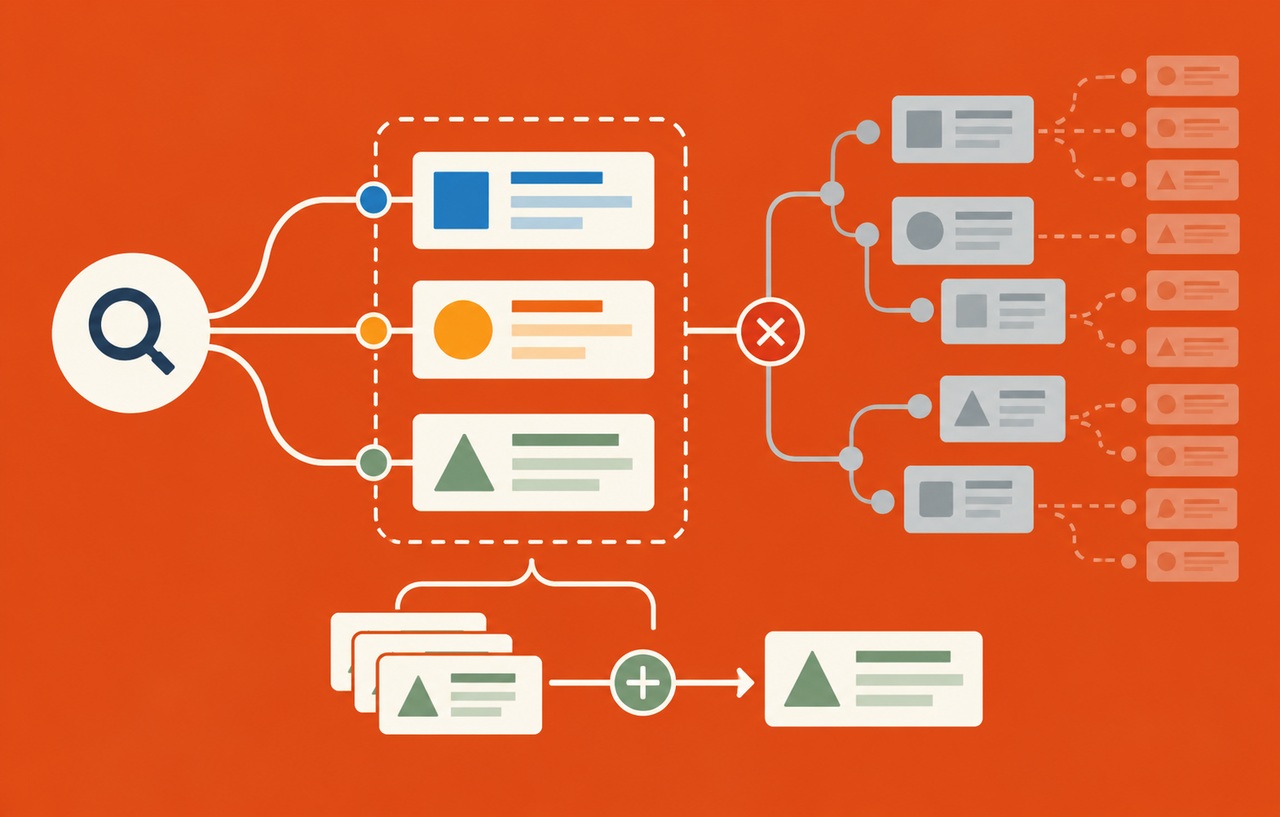
GraphQLを重い問い合わせから守るには?深さ・件数・コストを組み合わせる
GraphQLでは、HTTP要求の回数だけを制限しても一回の処理量を抑えられません。深さ、リスト件数、エイリアス、バッチ、コスト評価、許可済みの問い合わせを組み合わせ、認可と利用者…
-
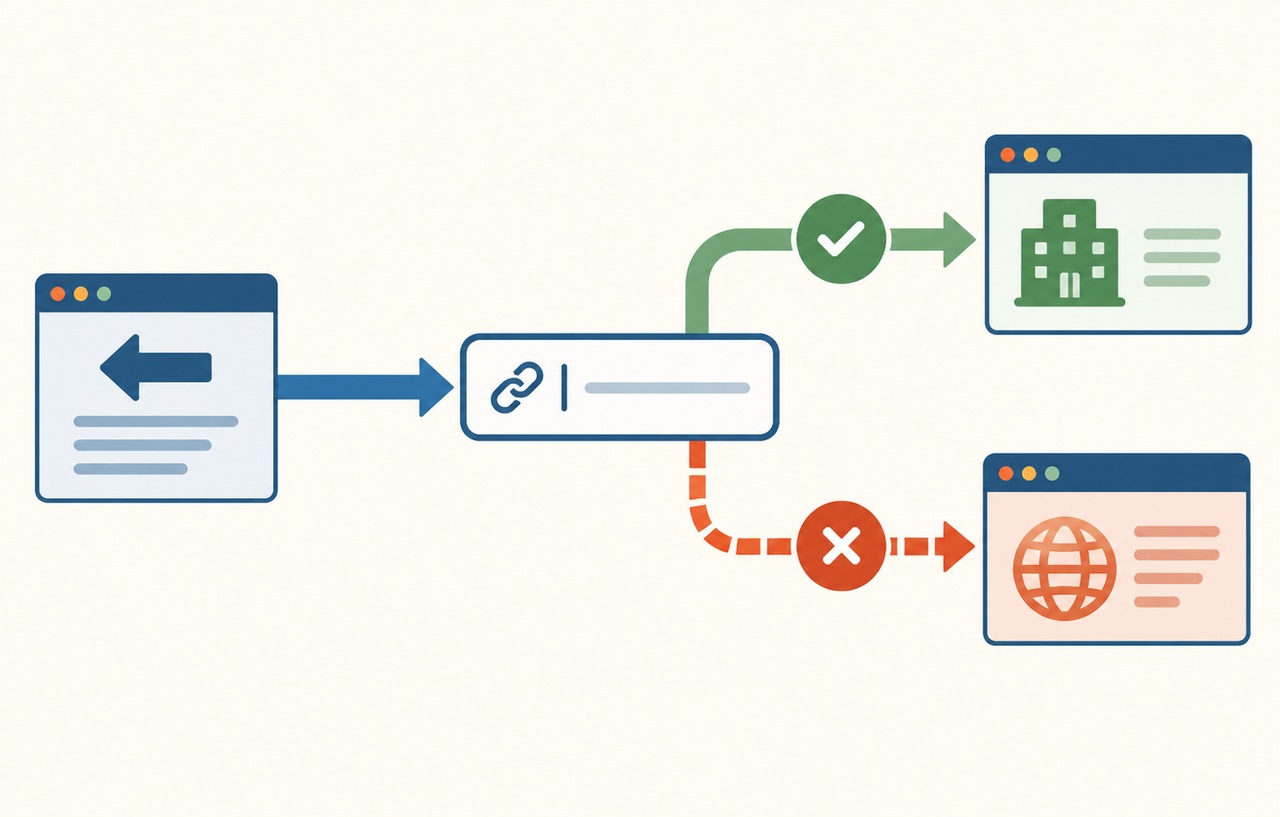
ログイン後の戻り先は安全?オープンリダイレクトを防ぐURL設計
ログイン後の戻り先や外部リンクの中継が、利用者を意図しないサイトへ送る入口になることがあります。URLの解析、許可する宛先、相対URL、内部の転送、認証連携との違いを整理し、文字列…
-
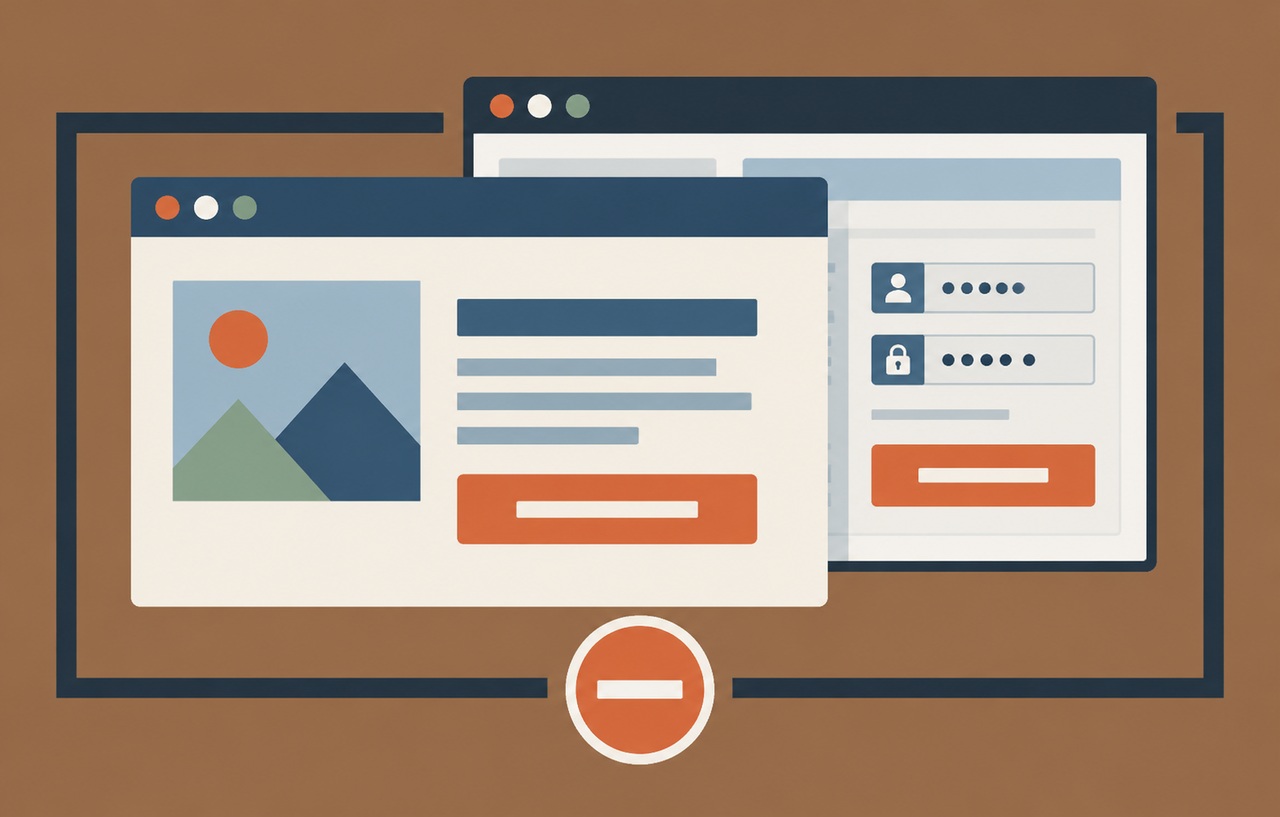
クリックジャッキングを防ぐには?埋め込み制限と正規の連携を両立する
正規の画面を別ページへ埋め込んで操作を誘導するクリックジャッキングに備えます。frame-ancestorsとX-Frame-Options、frame-srcとの違い、パートナー…
-
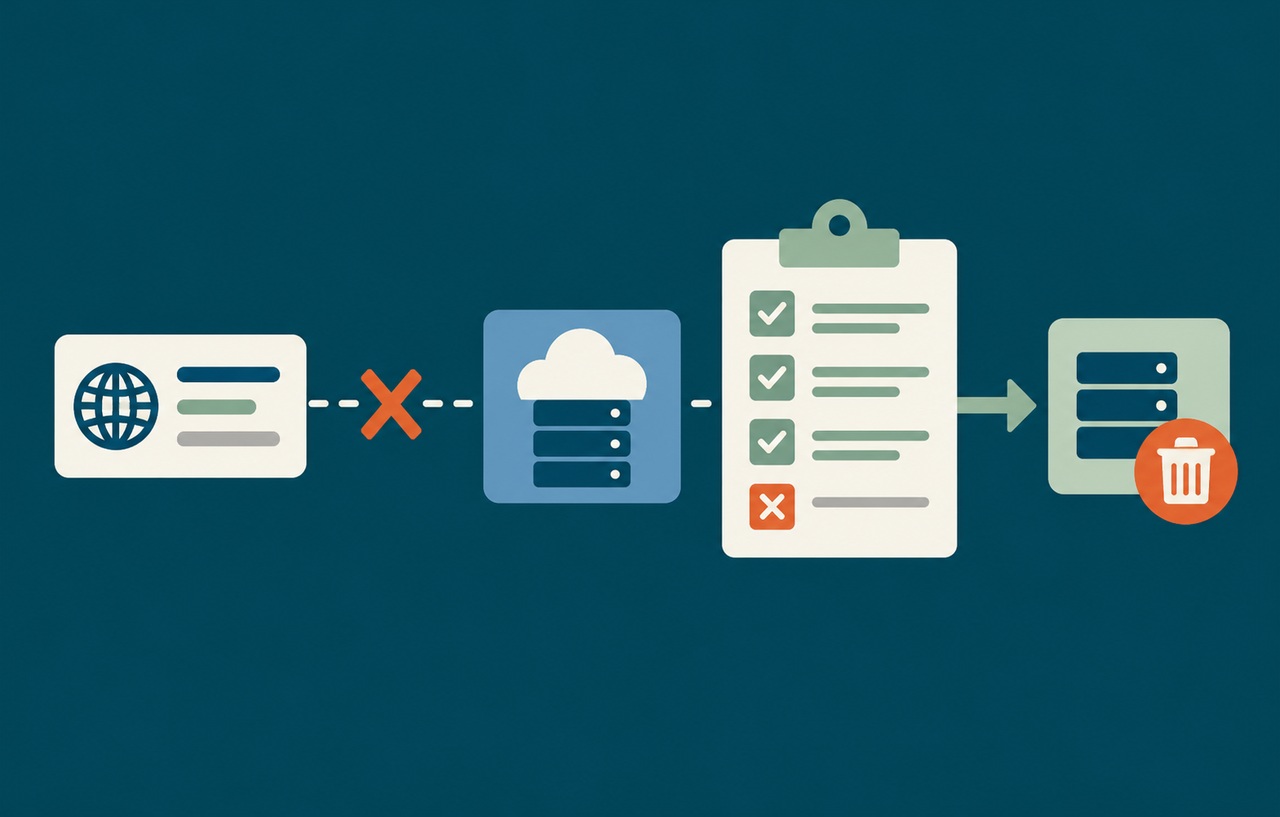
使っていないサブドメインを放置しない!外部サービス廃止時の安全な手順
外部サービスを削除しても、DNSの参照が残るとサブドメインの乗っ取りにつながる場合があります。成立条件の見分け方、DNSとクラウド資源の台帳、廃止の順序、Cookieや外部連携への…
-
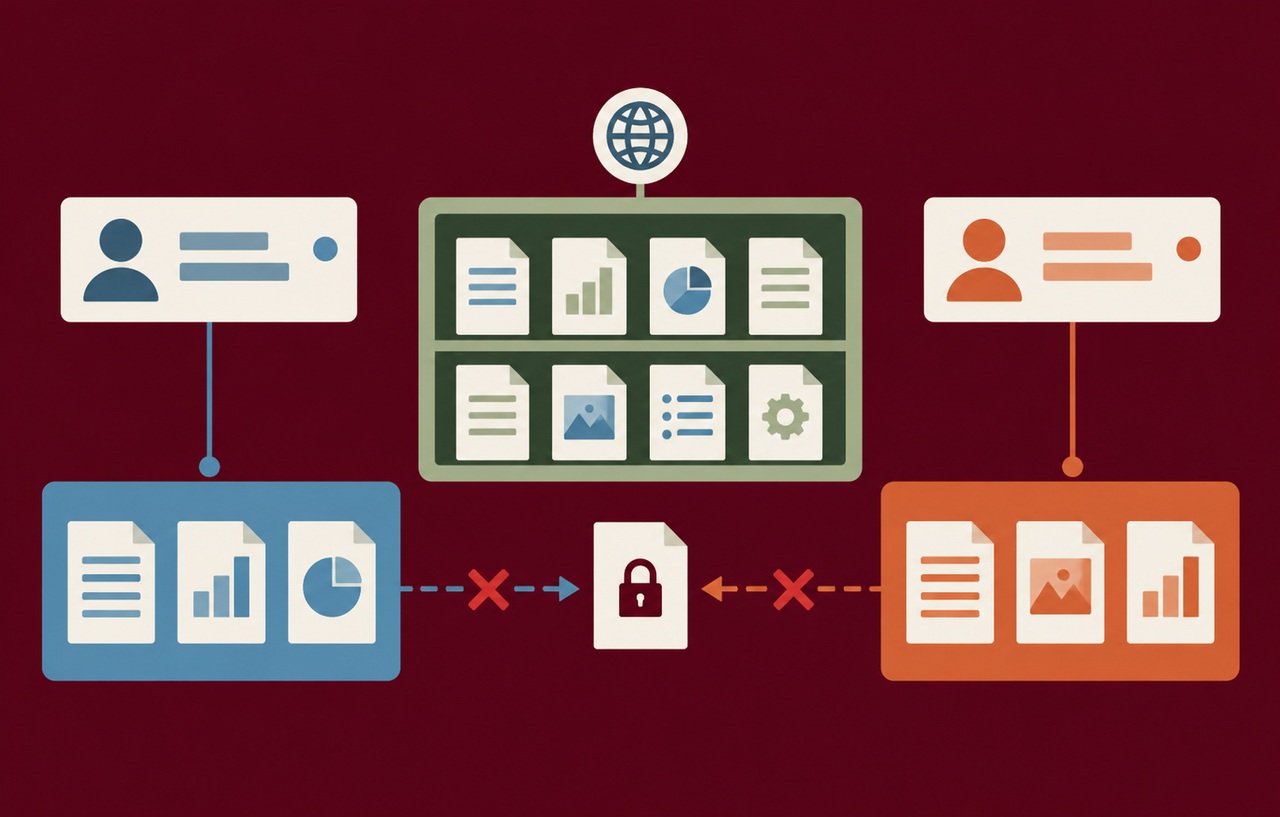
キャッシュから個人情報を漏らさないために|CDNと会員ページの境界を点検する
表示を速くするキャッシュが、別の利用者へ会員情報を返す原因になることがあります。private・no-store・no-cacheの違い、CDNの保存ルールとキャッシュキー、URL…
-
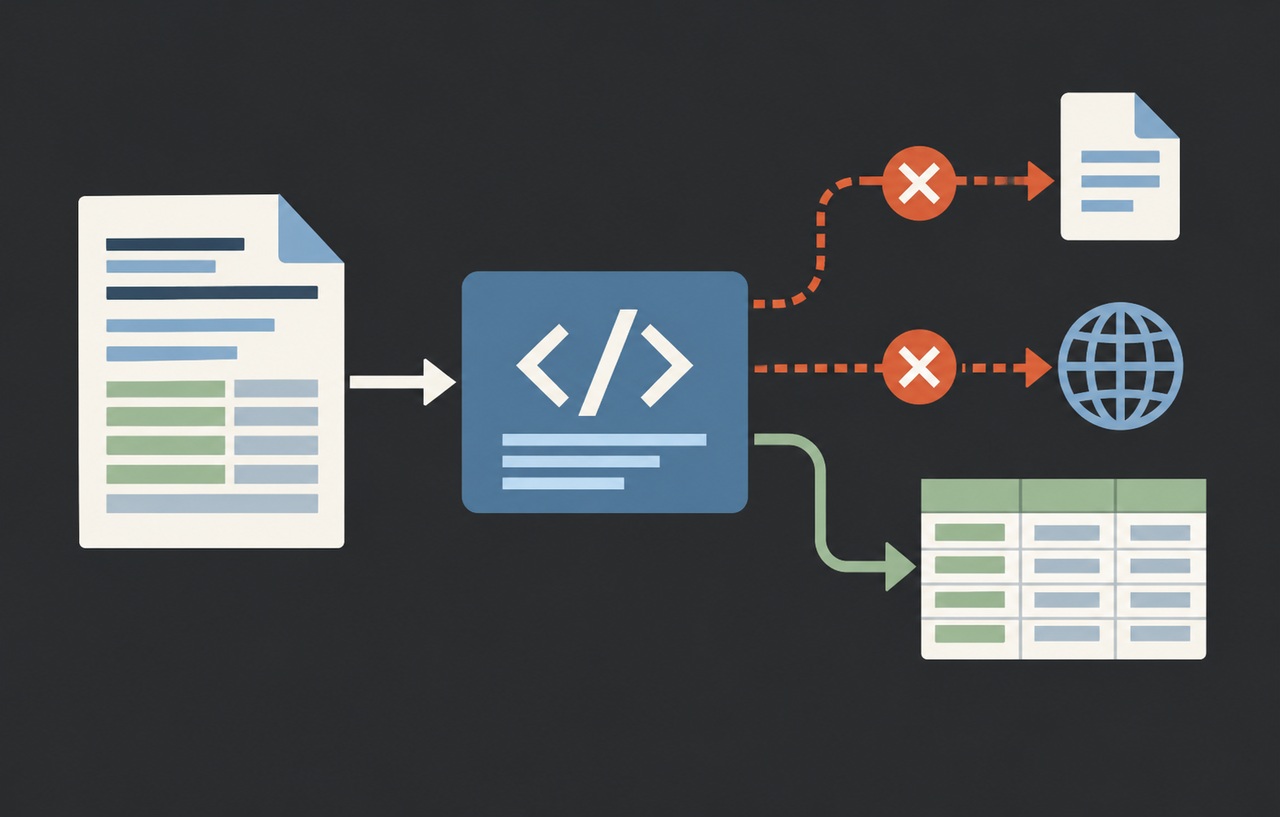
XMLを受け取るWeb機能のXXE対策|外部参照と解析資源を別々に制限する
XMLの外部実体参照は、解析するだけの処理から内部ファイルやネットワークへの経路を作ることがあります。DTD、外部参照、XInclude、解析後の変換を分け、ライブラリの設定確認、…
-
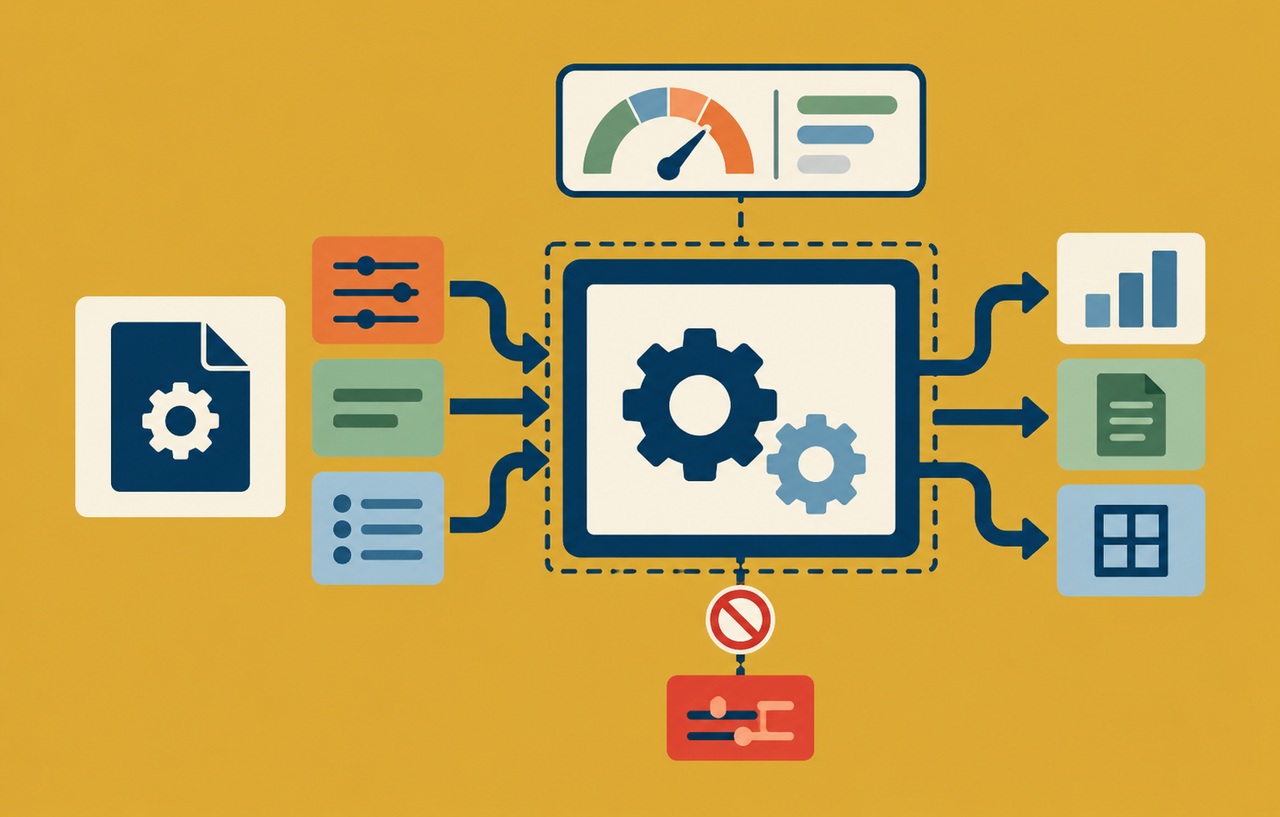
コマンドインジェクションを防ぐ実装|シェルを外した後も確認する引数と権限
外部入力をコマンドへ渡す処理では、特殊文字の除去だけに頼らない対策が必要です。OSコマンドを使わない選択、実行ファイルと引数の分離、オプションの制限、環境変数、実行権限、時間と出力…
-
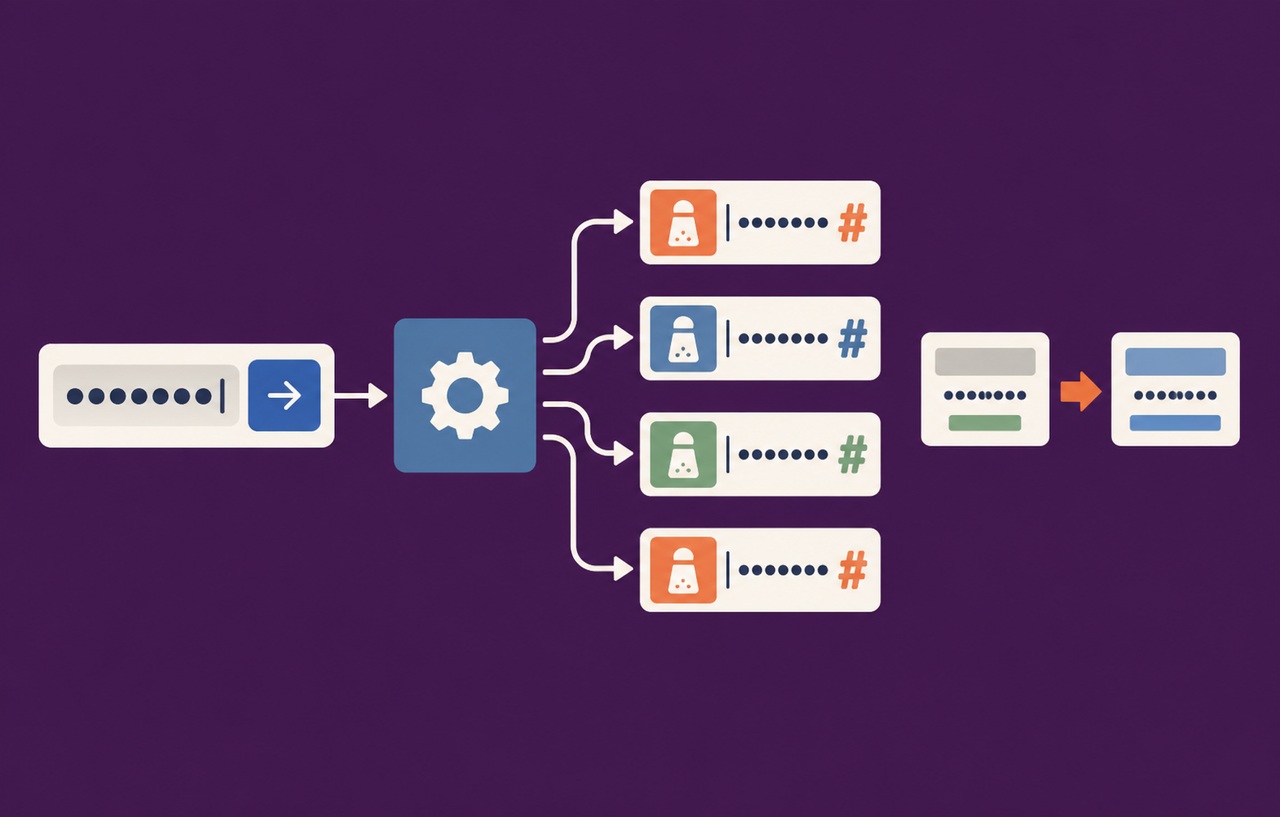
パスワードを安全に保存するには?ハッシュ方式と移行・負荷の考え方
パスワード保存は、暗号化や高速なハッシュを使えば完了するわけではありません。専用のハッシュ方式、ソルトとペッパー、認証時の再ハッシュ、既存アカウントの移行、同時ログイン時の負荷、バ…
スポンサーリンク