この記事のポイント
- 対象
- 使えるポータル、使えるねっとの一部共有サーバー・調査対象VPS
- 影響
- 契約管理ポータルの情報漏えいと一部共有サーバーの復元に伴うWeb更新・メールの消失
- 推奨対応
- ポータルのパスワードと2FAを再設定し、使い回した認証情報と業務データの欠落を確認する
目次
使えるねっとが11月7日に公表した不正アクセスでは、契約管理に使うポータルの情報漏えいに加え、共有サーバーを過去のへ戻したことによるデータ消失が発生しています。利用者はログインの再設定だけで対応を終えず、自社サイトとメールに欠落がないかを確認する必要があります。
同社の公式発表では、11月6日に管理サーバーの異常を検知し、調査を開始したと説明しています。侵入の経路や発生期間は調査中です。特定のやが原因だったとする発表ではなく、原因を推測して対策を決める段階ではありません。本記事は11月8日に取得した公式の速報に基づきます。
スポンサーリンク
ポータルとホスティング環境を分けて確認する
情報を整理する際は、契約・購入を扱う「使えるポータル」と、顧客がWebサイトやメールを運用する環境を別々に扱います。前者の顧客情報については漏えいが判明していますが、具体的な項目や取得範囲は調査が続いています。ポータルにはカード情報を保存していないと説明されており、そこからカード情報が流出したという意味ではありません。
共有サーバーでは一部への不正アクセスが確認されています。同社が11月2日時点のバックアップから復元したため、その取得後から11月7日早朝までのWeb更新データと送受信メールが失われました。一方、関連するVPS127件は調査対象です。この数字を、127件すべてで内部侵入やデータ流出が確認された件数として扱わないことが重要です。
再設定はポータルから始める
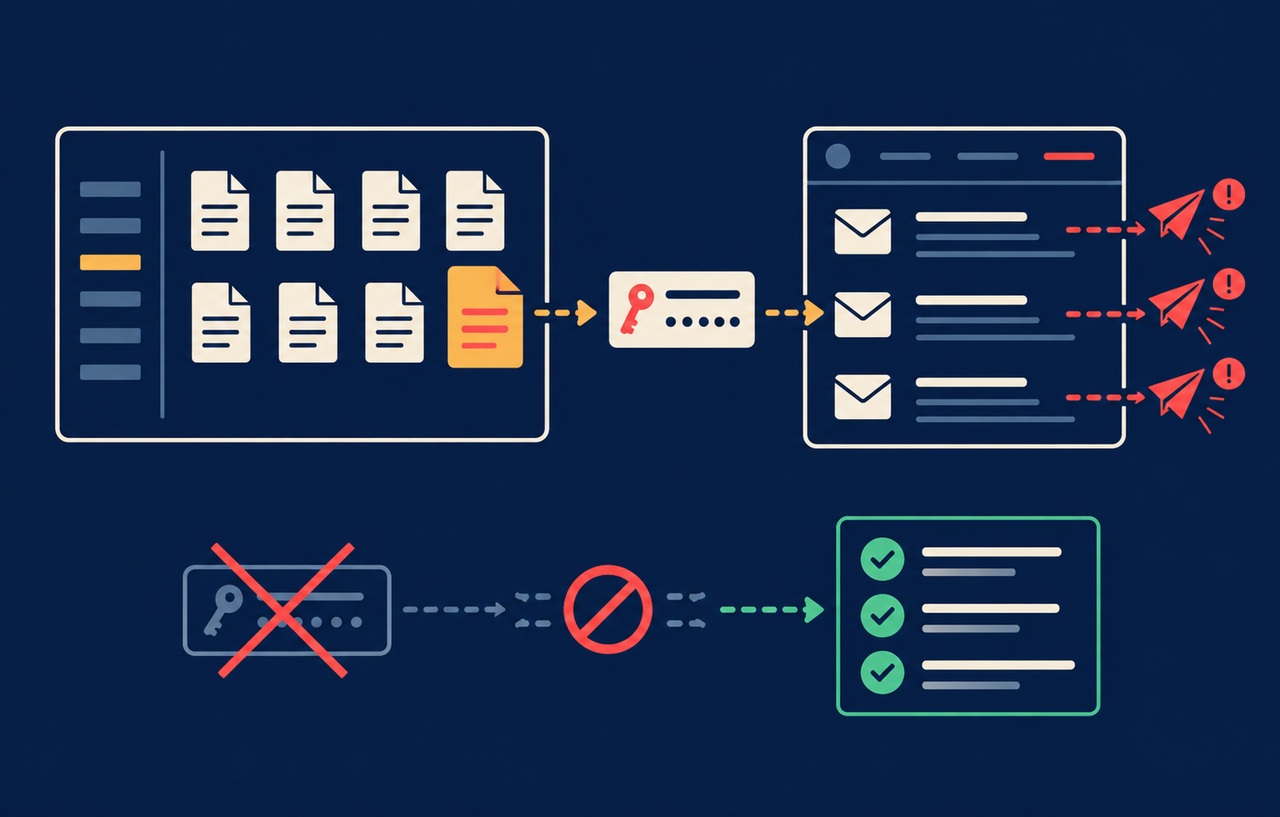
同社はポータルのパスワードをリセットし、再設定後にも設定し直すよう求めています。保存パスワードはされていても解読された可能性があるとして、同じものを使っている他サービス、特にメールのパスワード変更も案内しています。実際の手順は公式サイトから確認してください。
この依頼を社内へ展開する場合は、契約管理アカウントの担当者と、メール・Web運用の担当者を明確にすることを提案します。代理店や制作会社が管理している契約なら、誰が再設定を行うかを先に合わせます。複数人が別々に作業すると、認証設定の引き継ぎが不明になり、正規の保守が止まるおそれがあります。
不審な連絡への注意も公式の要請です。再設定を装うメールから急いで操作するのではなく、普段のブックマーク等から公式サイトへ進みます。認証コードやパスワードを返信で渡す必要はありません。社内で案内を転送する場合も、通知の真偽を確認できる公式の参照先を併記すると確認しやすくなります。
スポンサーリンク
復元後の表示だけでは業務データを確認できない
ここからは本サイトの運用上の提案です。共有サーバーの利用者は、ページが表示できることと、直近の更新が残っていることを別に確認します。対象期間の公開作業、画像追加、問い合わせ、注文など、自社が利用する機能ごとに最後に確認できる記録を整理し、手元の保存物と比較します。
メールについても、現在送受信できることだけでは過去の欠落は分かりません。端末に残したメール、送信済みの控え、取引先との連絡記録など、サーバー以外にある記録を確認します。欠落が疑われる連絡の再送を依頼する場合は、対象期間と受付先を明示し、顧客が同じ注文や問い合わせを何度も送る状況を避けます。
復旧のために再投入するデータは、現在の内容を保全したうえで差分を確認します。サイト全体を手元の古いコピーで上書きすると、復元後に受け付けた情報まで失う場合があります。事業者の追加案内を確認し、どこまで復元済みで、何を利用者側で補う必要があるかを相談してから進める方法が考えられます。
調査中の範囲を利用者へ正確に伝える
の利用者は個別案内の対象かを確認し、調査対象に含まれることと、サーバー内部の被害が確定したことを混同しないようにします。同社はシステム停止や接続制限、ソフトウェア更新、認証情報の見直し等を進めていますが、具体的な原因と不正利用の有無について調査を続けています。
自社の顧客へ説明するときは、事業者が確認した事実、自社で確認した欠落、まだ調査している範囲を分けることを提案します。漏えいの調査と、バックアップ復元に伴うデータの欠落は異なる問題です。片方の確認が済んでも両方が解消したとは扱わず、更新される公式案内と契約先への個別連絡を追って対応を引き継ぎます。