この記事のポイント
- 対象
- 良品計画「MUJIアプリ」
- 影響
- 退会者を含む最大約2,726万件のメールアドレス・生年月日・性別に外部流出の可能性。氏名・住所・電話番号・クレジットカード情報等は含まれず、公表時点で悪用被害は未確認。
- 推奨対応
- 順次届く個別連絡と公式発表を確認。不審なメールのURLを開いたり個人情報を入力したりせず、正規のアプリ・公式サイトや相談窓口で案内を照合する。
- 公表日
目次
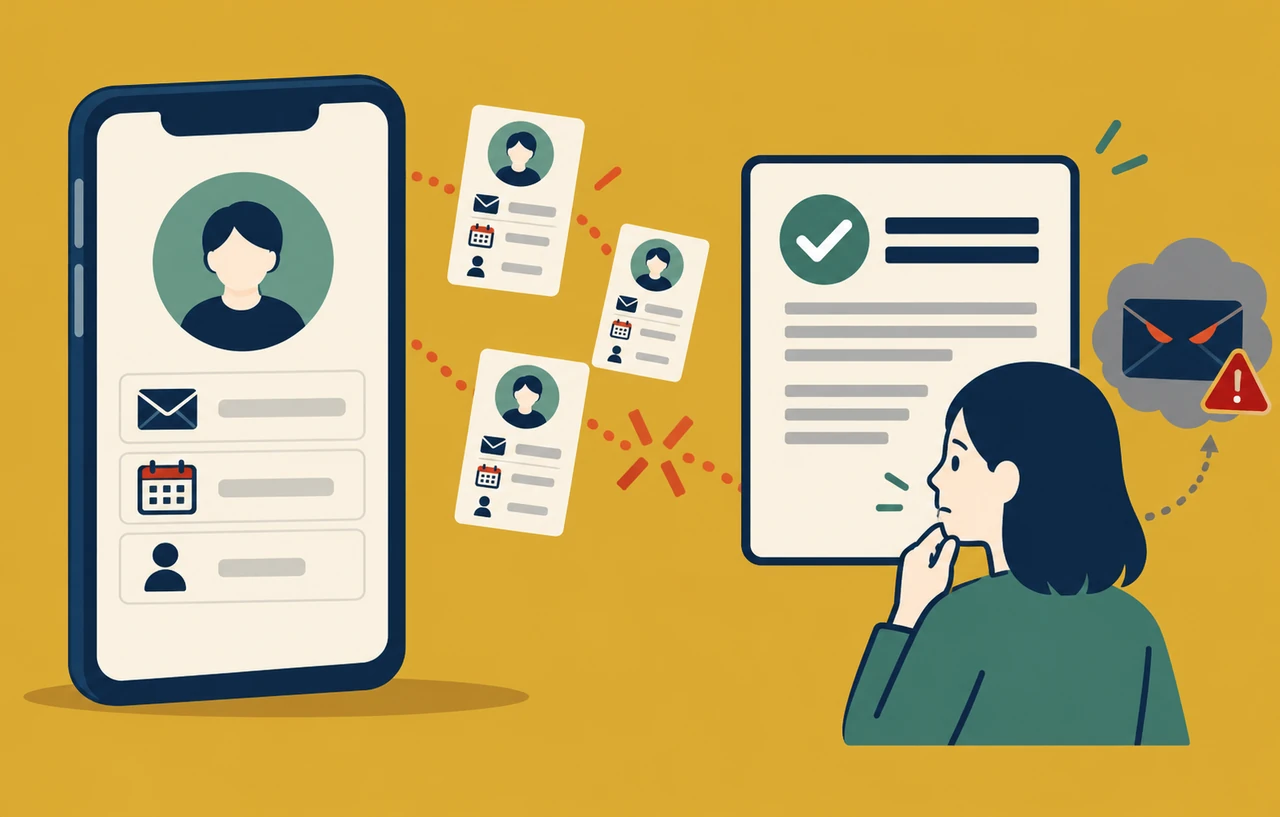
良品計画は2026年10月30日、無印良品の公式アプリ「MUJIアプリ」で保有する顧客情報の一部が、外部に流出した可能性があると公表しました。対象は退会者を含む最大約2,726万件です。利用者には、今後のなりすましメールに注意し、不審なメール内のURLを開いたり個人情報を入力したりしないよう求めています。
現時点で、MUJIアプリと無印良品ネットストアは正常に利用できるとしています。今回の案内は、全件の流出が確定したという発表ではありません。良品計画の10月30日付公式発表を基に、対象情報、通知の方針、利用者が確認する事項を整理します。
スポンサーリンク
対象情報はメールアドレス・生年月日・性別
流出した可能性があるとされた情報は、メールアドレス、生年月日、性別です。同社は、クレジットカード情報、氏名、住所、電話番号等は含まれないと説明しています。対象件数の大きさだけを見て、購入者の決済情報や住所まで流出したと広げて解釈しないことが重要です。
最大約2,726万件には、既に退会した利用者の情報も含まれます。「現在アプリを使っていない」「退会を済ませた」という理由だけでは、今回の対象外とは判断できません。一方、この件数は同数の人について流出を確認したという意味でもなく、同社が示した対象情報の最大件数として読む必要があります。
アクセスを遮断し修正を適用
良品計画は、外部からの不正アクセスを検知し、該当箇所へのアクセスを遮断するとともに修正を適用したと説明しています。今後も開発会社・関係会社と協力し、セキュリティ対策と監視体制をさらに強化する方針です。アクセスの遮断と、アプリやネットストア全体の停止を同じ意味にしないでください。
10月30日の発表では、不正アクセスの発生日時や検知日時、具体的な侵入経路、悪用された製品・脆弱性は示されていません。公表日を発生日と読み替えることや、最近の別の、委託先侵害、などを原因と推測する根拠はありません。
スポンサーリンク
流出の可能性と悪用被害の確認は別
同社は発表時点で、ダークウェブ等への当該情報の流出と、その情報を悪用した被害は確認されていないとしています。これは流出の可能性そのものを否定した説明ではなく、今後も被害が起きないという保証でもありません。確認済みの不正アクセス、情報流出の可能性、悪用被害の確認状況を分けて把握する必要があります。
情報が漏えいした可能性のある利用者には順次連絡する予定です。また、外部への情報流出が確認された場合は、プレスリリース等で速やかに公表するとしています。通知の具体的な完了時期や対象者ごとの詳しい範囲は、今回の発表では示されていません。今後の個別連絡と公式発表を確認してください。
不審なメールから追加情報を渡さない
公式が今回求めているのは、対象情報を悪用したなりすましメールへの警戒です。不審なメールを受け取っても、記載URLをクリックしたり個人情報を入力したりしないよう呼びかけています。10月30日の発表では、全利用者へのパスワード変更やカード再発行を一律に求めているわけではありません。
本サイトからの提案として、流出確認や手続きを名目にした連絡が届いたときは、メール中の誘導先だけを使わず、普段使う公式アプリや公式サイトを自分で開いて案内を照合してください。連絡に自分の情報が書かれていても、それだけで正規の通知と判断しないことが、追加の情報提供を防ぐ確認になります。
無印良品は以前から、公式の偽メール・偽サイトへの注意喚起で、クーポンやギフト券を装う等を案内しています。これは6月25日付の別の注意喚起で、今回の情報が既にそのような攻撃に使われた証拠ではありません。不審なサイトで情報を入力した場合や被害に遭った場合の相談先も、同ページで案内しています。
スポンサーリンク
問い合わせは公式窓口で確認する
今回の問い合わせ先は、良品計画のお客様相談室0120-64-0772です。受付は月曜日から土曜日の9時30分~17時で、日曜と年末年始を除きます。アプリやネットストアが正常に利用できるという案内と、情報流出の調査・通知が続くことは両立するため、利用できることだけを根拠に自分は対象外と判断しないでください。
会員情報を扱う運用担当者にとっては、退会後に保持する情報も通知対象となり得る点と、流出の可能性を伝えながら不審メールへの注意も同時に案内する点が判断材料です。これは本サイトの考察であり、良品計画の保存期間や削除処理に不備があったと断定するものではありません。まずは公表された情報の種類と確認状況をそろえて説明することが重要です。
関連記事
送信ドメインのなりすましに備えるSPF・DKIM・DMARCでは、運用担当者向けに表示名とされたの違いを説明しています。今回のMUJIアプリの侵入原因を示すものではありません。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ