この記事のポイント
- 影響
- 社内システムの旧バックアップの一部が外部に送信された。顧客環境のログイン情報や担当者の連絡先が含まれる可能性がある。
- 推奨対応
- 当時共有し現在も使う認証情報を再発行して旧情報を無効化し、11月14日以降の不審なログインやアクセスを確認する。
- 公表日
目次
アジャイルウェアは2026年11月18日、第三者の不正アクセスを受け、社内で使うシステムのの一部が外部へ送信されたと発表した。対象は2021年1月以前のバックアップで、顧客や取引先の担当者の連絡先に加え、導入・サポート時に同社が預かったり設定したりした顧客環境のログイン情報が含まれる可能性がある。該当するIDやパスワードを今も使っている場合、同社は個別連絡を待たず、再発行と旧情報の無効化、11月14日以降の不審なアクセスの確認を求めている。
スポンサーリンク
検証用サーバへの不正アクセスからバックアップの流出まで
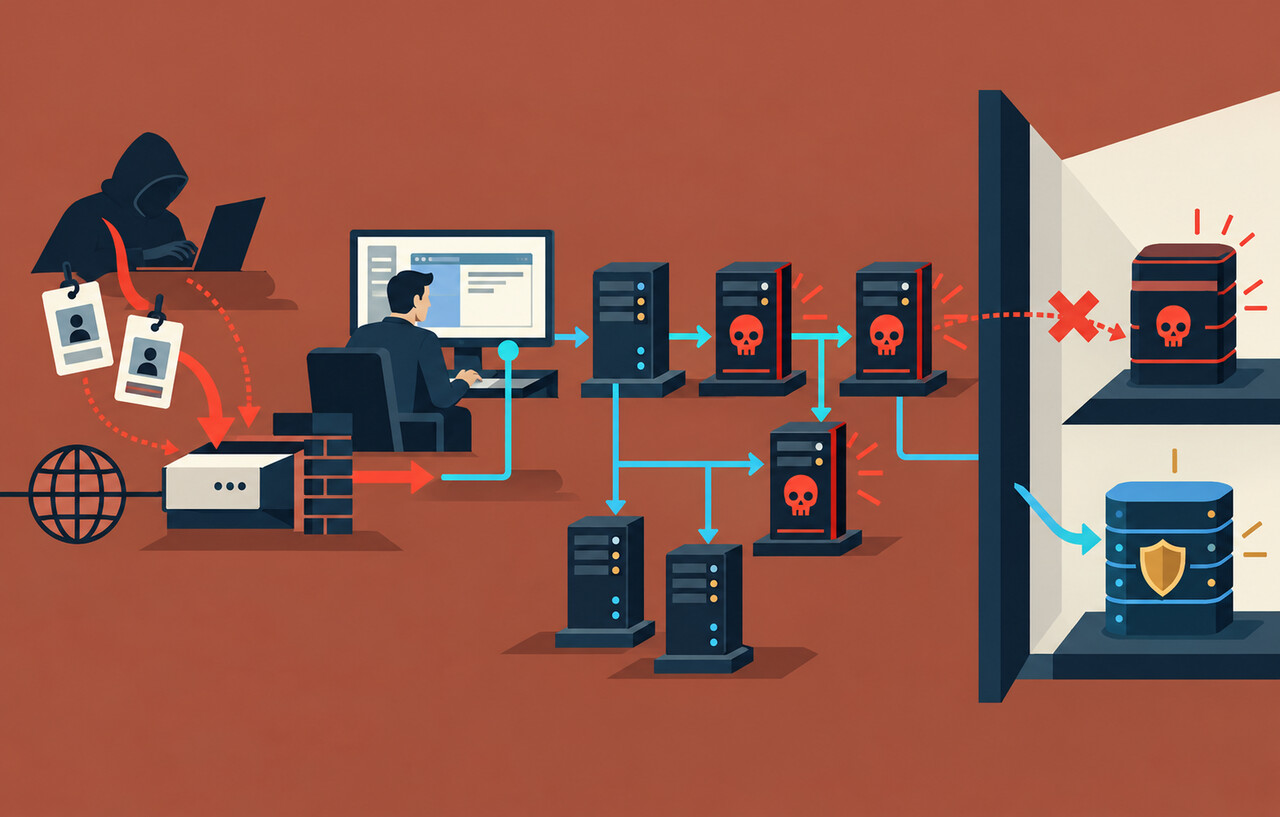
同社の11月18日の第一報によると、11月14日14時29分、同社が利用するサービスの監視機能が異常を検知した。調査の結果、期間限定で外部に公開していた検証用サーバを起点に、社内用サーバのが第三者に取得されたことが分かった。その認証情報が使われ、データ保管領域から問い合わせ対応用システムと社内管理用システムのバックアップの一部が外部に送られた。
同社の調査では、顧客が利用中のLychee Redmine環境から直接情報が取得された事案ではなく、当該環境への侵入や改ざんの形跡も確認されていない。一方、サポートの過程で預けた顧客環境の認証情報が社内のバックアップに残っていた可能性がある。確認すべきなのは、利用中のLychee Redmineに侵入されたかどうかに加え、当時サポートのために渡した認証情報が、現在どの環境で有効かだ。
2021年1月以前の情報が対象で契約終了済みでも該当し得る
同社は外部送信を確認した。そこに含まれる個人情報の具体的な項目や対象顧客は調査中で、担当者の連絡先やID・パスワードは含まれる可能性がある項目として挙げている。クレジットカード情報は含まれないとしており、第一報の時点では送信された情報の悪用の形跡も確認されていない。
同社によれば、2021年2月以降にLychee Redmineを契約した顧客の情報は対象のバックアップに含まれず、2021年1月以前から契約していた顧客についても、同年2月以降の情報は含まれない。Lychee Redmineとは別に開発や保守を依頼したことがある場合は、その契約で預けた情報が対象になる可能性がある。契約終了時に預かった情報を消去する手順が当時整っておらず、解約済みの顧客の情報もバックアップに残っていた場合があるという。
同社は検証用サーバのに対処し、取得された社内用サーバの認証情報を無効化した。対象となる可能性がある顧客への個別連絡は11月末を目安とし、未着でも対象外と確定したわけではないと案内している。調査を優先するため、11月18日に予定していたLychee Redmineの定期リリースは延期された。
スポンサーリンク
当時共有した認証情報が今も使えるかを確認する
運用担当者は、2021年1月以前の導入・保守案件を起点に、どの環境に対し、どのアカウントを委託先へ渡したかを確認するとよい。担当者の記憶だけに頼らず、当時の引き継ぎ資料やアカウント台帳、保守契約の記録を照合する。現在の契約一覧から外れた取引先も対象に含める。旧サーバーが廃止済みでも、同じ認証情報を後継環境で使い回していないか、旧アカウントが移行されていないかを確認する。
該当する認証情報が現役なら、新しい情報に切り替え、旧情報でできない状態まで確認する。保守用アカウントをもう使っていなければ、再発行の代わりに無効化できるかを管理者と判断する。あわせて、同社が指定した11月14日以降について、該当アカウントのログイン履歴や、権限変更など通常の運用と合わない記録がないかを確認する。保存期間の都合で記録が残っていない範囲は、不審な操作がなかったと扱わず、確認できた期間と分けて記録する。
同社は、メールや電話でパスワードを聞くことはないと明記している。連絡を受けた際は、メッセージに記載された新しい連絡先にそのまま返信する前に、公式発表に掲載された窓口や既知の担当窓口から確認する。個別通知が届いたら、対象として示された情報と自社の棚卸し結果を突き合わせ、未対応のアカウントが残っていないかを確かめたい。