IT用語
社内ネットワークも含めて何も信頼せず、アクセスのたびに利用者や端末を確認するというセキュリティの考え方。
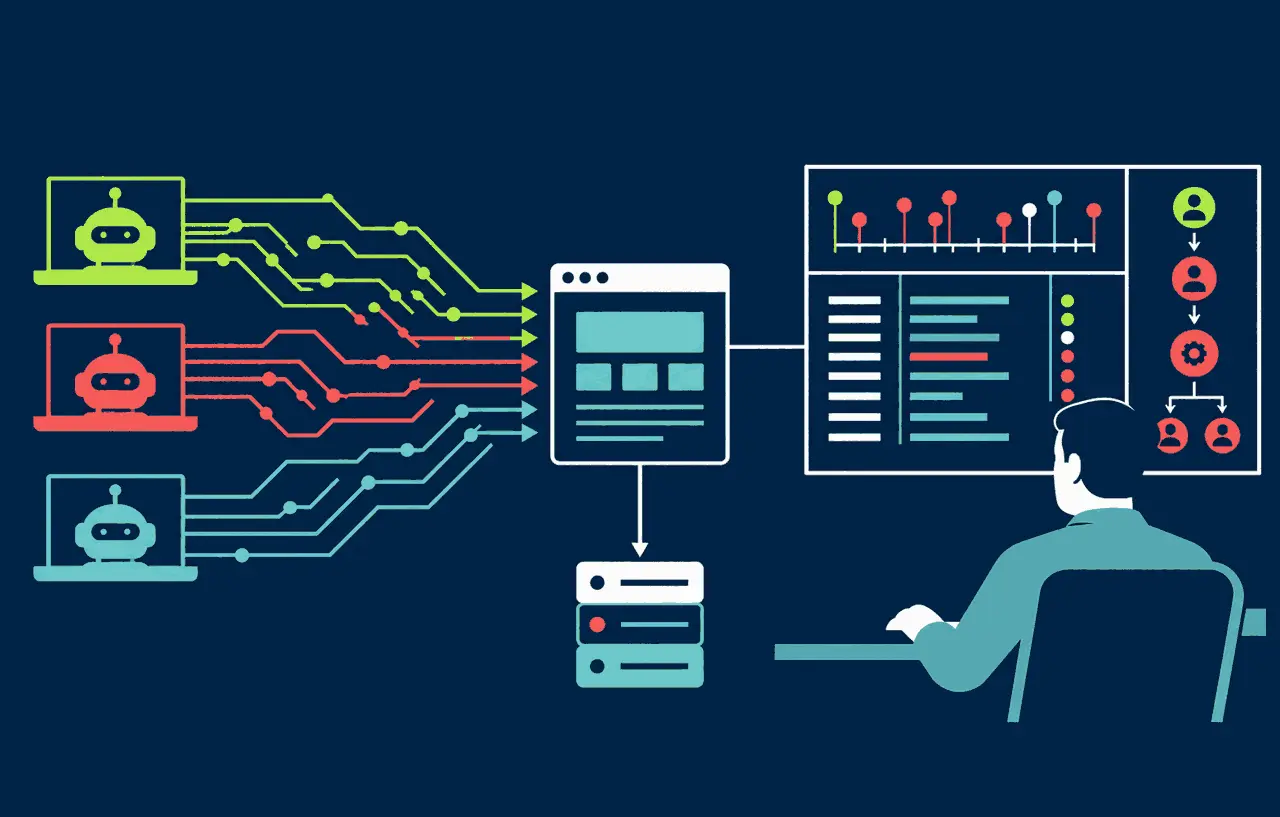
ゼロトラストは、「社内のネットワークの中は安全」という前提を置かず、どこからのアクセスであっても信頼せずに、アクセスのたびに利用者や端末、状況を確認してから許可する、というセキュリティの考え方です。
従来の考え方との違い
従来は、社内と社外の境界を ファイアウォール や VPN で守り、内側は信頼する「境界型」の考え方が中心でした。クラウドサービスの利用やテレワークが広がり、境界の内側に侵入されると被害が広がりやすいことから、ゼロトラストが注目されています。
主な要素
- 利用者の確認:多要素認証 などで、アクセスのたびに確かめる
- 端末の確認:会社が管理している端末か、OS が最新かなどを確認する
- 最小権限:必要な資源にだけアクセスを許可する
- 監視:アクセスの記録を集め、普段と違う動きを検知する
注意点
ゼロトラストは特定の製品の名前ではなく、考え方や設計の方針です。一度にすべてを置き換えるのではなく、多要素認証の導入や権限の見直しなど、できるところから進めるのが一般的です。