この記事のポイント
- 対象
- ScreenConnect
- 影響
- 一部パートナー環境への不正アクセスと不正ソフトウェアの展開。
- 推奨対応
- 対象拡張機能を停止し技術者PCを更新。別の信頼できる経路で侵害を調査。
目次
ConnectWiseは、一部のScreenConnectパートナー環境への不正アクセスを調査しています。11月13日3時45分(日本時間)の更新では、第三者製拡張機能の無効化に加え、技術者が使うクライアントを26.6.5以降にするよう求めました。管理画面の更新だけでは技術者PCの更新は完了しません。
遠隔保守を提供する事業者と、保守を委託する企業が対象です。疑わしい端末へScreenConnectで接続して調査することは避け、別の信頼できる手段を使ってください。本稿は進行中の事件に関するニュースであり、拡張機能を停止すれば既存の侵害も解消するという案内ではありません。
スポンサーリンク
約400環境は侵害の確定件数ではない
ConnectWiseの公式アドバイザリによると、第三者が開発したRMM+系列の拡張機能が入った約400のパートナー環境を特定し、クラウド環境では予防的に無効化しました。この数は拡張機能の導入数を表すもので、400環境すべてが侵害されたという意味ではありません。
提供元は第三者製拡張機能が悪用され、不正な遠隔アクセスソフトウェアの配布につながった可能性を調べています。ConnectWise自身のインフラの侵害や、最初の侵入がScreenConnect本体のによるものだったことを示す証拠は得ていないと説明しています。これは調査中の評価であり、侵入経路が最終確定したとの発表ではありません。
停止対象の拡張機能と既存セッションを確認
予防的な停止対象はLabtech Plus、RMM Plus、RMM+、RMM Plus Password Link、RMM+ Password Linkです。オンプレミス環境では運用者自身が直ちに無効化し、全利用者は停止状態を確かめ、追加案内まで再有効化・再インストールを控えるよう求められています。
公式案内は、信頼できる端末からScreenConnectの有効なWebと関連する基盤のセッションを失効させ、関係するを変更し、多要素認証を適用することも挙げています。パスワードの変更だけではすべての既存セッションは無効にならないため、変更作業とセッション失効は分けて確認する必要があります。
スポンサーリンク
技術者PCは26.6.5以降へ
9月8日付のScreenConnect公式セキュリティ告知は、特定条件下のリモートセッションで、許可やHostの確認なしにファイルの転送・実行が行われるクライアント側の問題を説明しています。対象は26.6.5未満で、サーバー自体がこの問題の影響を受けるわけではありません。
今回の事件に関する最新案内で、ConnectWiseは26.6.5以降のクライアントが、感染した端末から接続元の技術者PCへ広がろうとする攻撃手法を遮断すると確認しました。この対策はクラウド版・オンプレミス版の両方に必要です。管理画面のバージョン表示だけを確認せず、各技術者PCに入っているクライアントを確認します。
直ちに更新できない場合、9月の告知はAdministrationのSecurityからRolesを開き、各ロールとセッショングループに割り当てたTransferFiles権限を外す暫定策を示しています。旧表記ではTransferFilesInSessionの場合があります。必要なロールを漏れなく確認し、ファイル転送を制限しても更新の代わりにはならない点に注意してください。
侵入後の調査は別の管理経路で
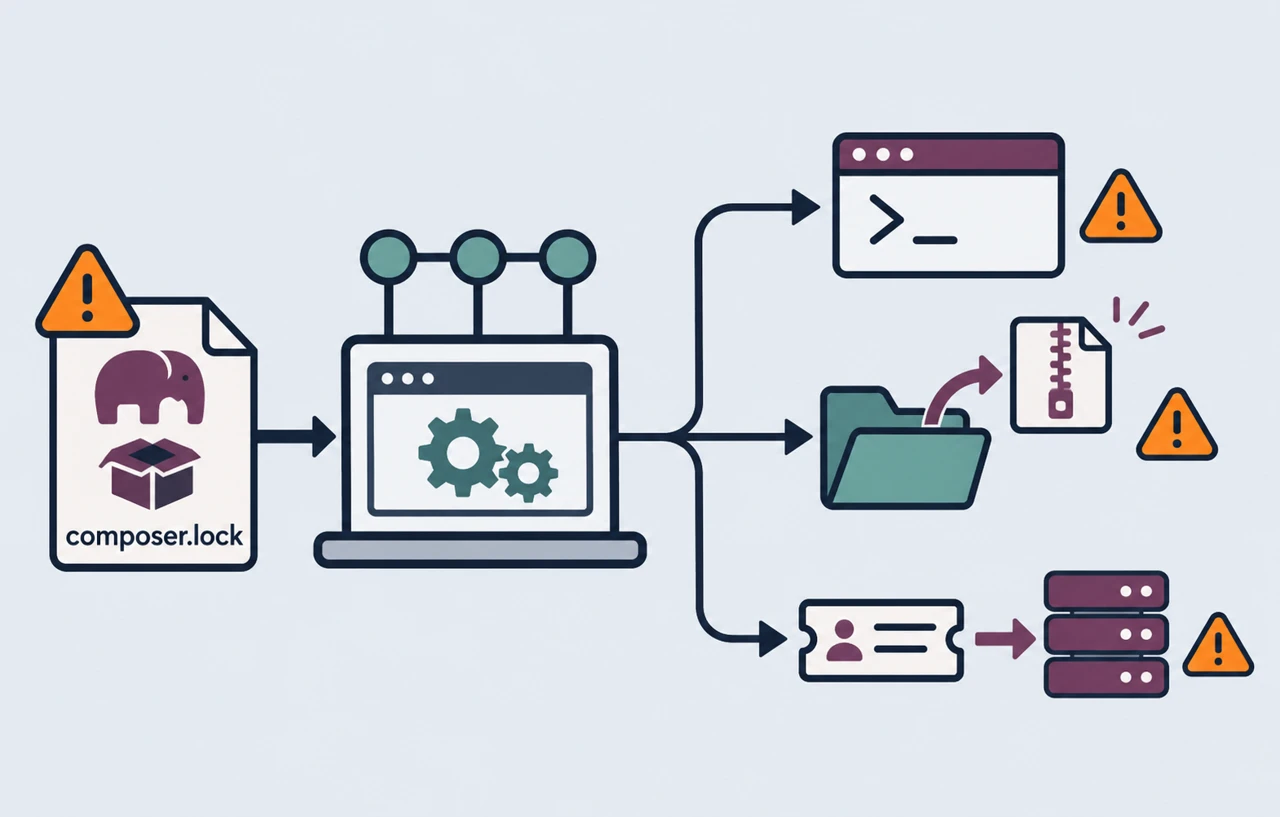
提供元が紹介する調査では、SCKitというツール群が感染端末から技術者PC、さらに他の端末へ広がるよう設計されていました。ただし、この拡散手法が成功した事例は現時点で観測されていないとしています。不正ソフトの展開が報告されたことと、自動的な横展開の成功は区別する必要があります。
ConnectWiseは、影響の疑いがある端末の調査や駆除にScreenConnectを使わず、の対応機能など別の信頼できる手段を使うよう案内しています。対象端末に接続した技術者PCも調査へ含めます。認証、拡張機能の導入、管理操作、Run Command、Toolboxの記録を保全・確認し、証拠を残してから待機中のコマンドやツール、不正ソフト、永続化の仕組みを除去します。
本サイトの提案は、保守委託先に「管理画面を更新したか」だけでなく、対象拡張機能の有無、技術者PCの版、セッション失効、接続済み端末の調査範囲を別々に確認することです。いずれか一つの完了を全体の復旧と扱わず、再接続前に対応結果を確認してください。
初報は11月12日7時45分、今回確認した更新は11月13日3時45分の日本時間です。全体の影響範囲と最初の侵入方法は調査が続いており、公開された痕跡との一致がないことだけで侵害を否定できません。本サイトは実環境での攻撃再現や、個別利用者の侵害判定を行っていません。