この記事のポイント
- 対象
- COMSBI(SaaS版)
- 影響
- SaaS版の一部導入先の個人情報とLINEプロフィール情報が漏えい。
- 推奨対応
- 対象項目と認証情報更新の状況を確認し、不審な連絡に注意する。
目次
ソニックムーブは11月12日、LINE連携サービス「COMSBI(版)」への不正アクセスで、導入先の一部企業・団体が管理する個人情報の漏えいを確認したと発表しました。利用者は企業やサービスを装うメール、SMS、LINEメッセージ、電話に注意し、心当たりのないURLや添付を開かないでください。サービスは引き続き利用できるとしています。
今回の対象はSaaS版です。同社は「COMSBI エンタープライズ基盤」とは別のシステムで動いており、エンタープライズ基盤の利用者には本件による影響はないと説明しています。製品名が似ていても、契約中のサービスと通知の対象を分けて確認する必要があります。
スポンサーリンク
運用・サポート用アカウントから複数社の情報を取得
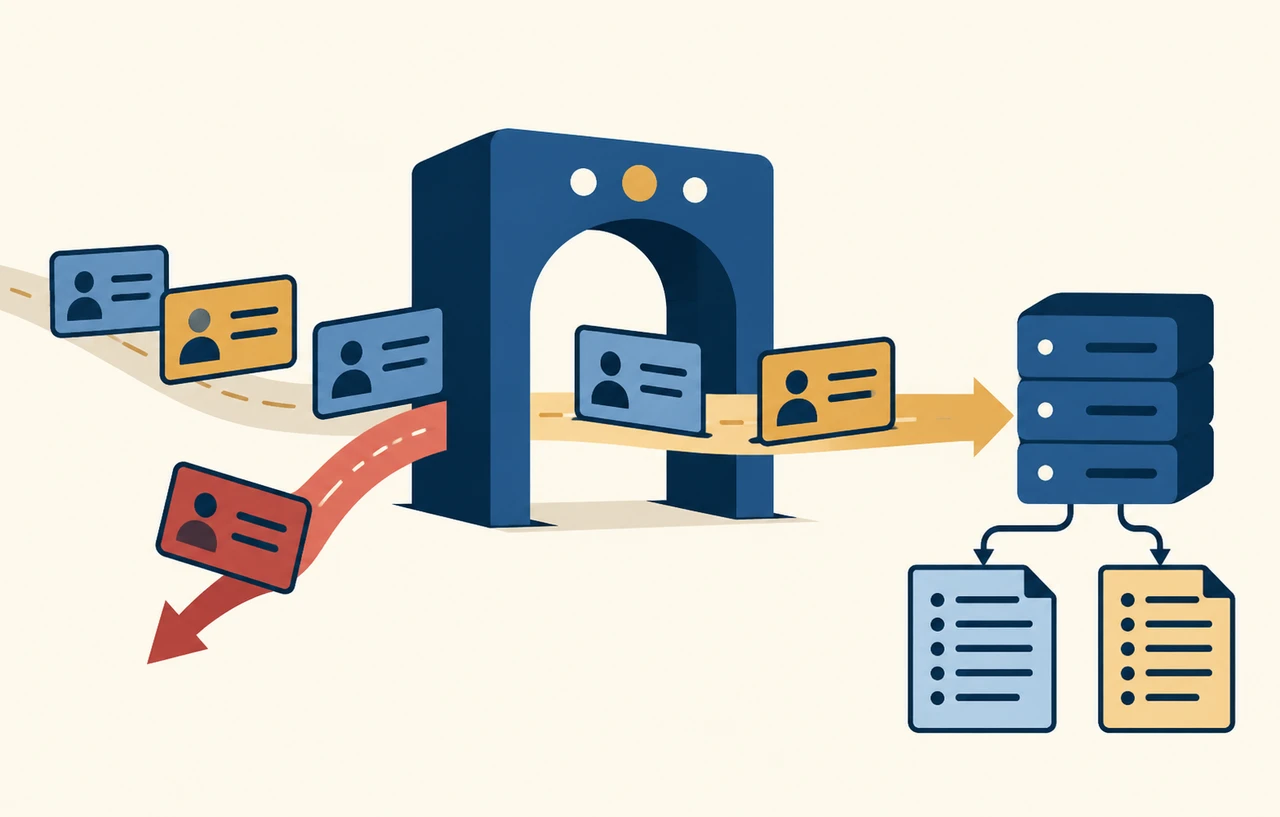
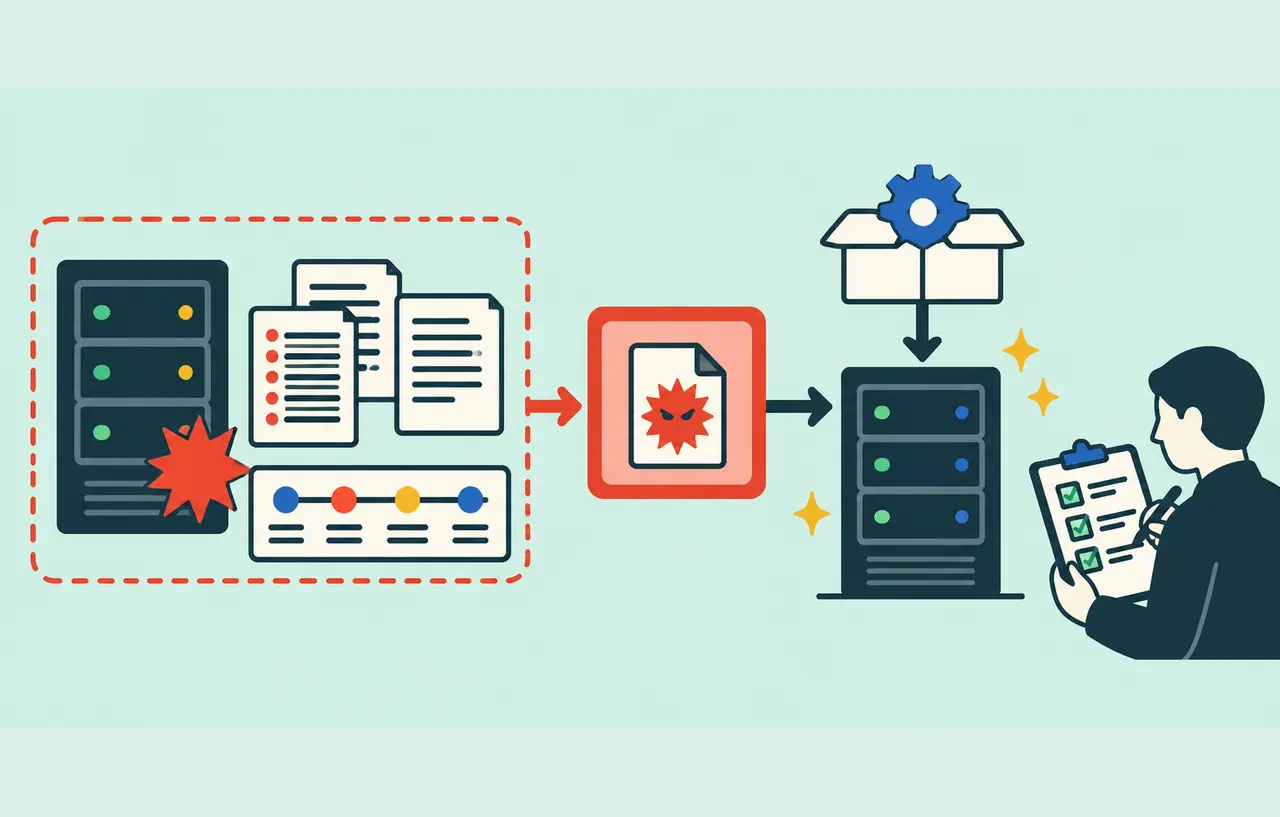
ソニックムーブの公式発表によると、第三者は11月9日深夜から10日朝にかけて、同社が運用・サポート業務で使う社内アカウントでログインしました。そのアカウントには複数の企業・団体の管理機能を操作できる権限があり、権限の範囲で情報が取得されました。
発表の時系列では、11月9日23時4分に一つのアカウントで取得が始まり、10日2時15分にはほかの複数のアカウントにも広がりました。同日7時36分に環境の異常を検知して不正に使われた権限を遮断し、9時頃から9時17分に攻撃元の遮断、パスワード変更、強制ログアウトを実施したとしています。
クラウド環境にも不正アクセスがあり、システムの設定情報とが取得されました。同社は認証情報の管理が十分でなかったと説明する一方、認証情報が第三者に渡った経緯は調査中です。、特定の、などが原因だったとは現時点で確定できません。
顧客情報とLINEプロフィール情報が対象
漏えいした情報として、氏名、電話番号、メールアドレス、住所、生年月日、性別などを挙げています。企業・団体によって保有する項目が異なるため、利用者全員について同じ項目が流出したとは限りません。対象の企業・団体には項目を個別に報告するとしています。
LINE公式アカウントの友だちに関する情報には、LINEの表示名、プロフィール画像、ステータスメッセージ、LINEユーザーIDが含まれます。これらと、運用環境から取得された認証情報は別の情報として説明されています。公開された発表には被害人数や対象企業の総数は示されていません。
同サービスはクレジットカード情報を保持していないと説明しています。ただし、カード情報がないことを、ほかの個人情報も対象外であるという意味には広げられません。通知を受けた企業は、自社が登録していた項目と提供元の個別報告を照合する必要があります。
スポンサーリンク
遮断後も認証情報の更新を継続
同社は攻撃元と権限の遮断、社内アカウントのパスワード変更と強制ログアウトを実施しました。LINE公式アカウント連携用などの認証情報は順次更新中としています。また、短時間の大量取得を制限し、社内SaaSの権限見直しと強化も行ったと説明しています。
再発防止として、管理画面のの必須化、接続元制限、社内アカウントとクラウド環境の権限・認証情報管理の見直し、検知・遮断機能の強化を進める方針です。これらは発表時点での実施済み対応と今後の対策が混在するため、すべてが完了済みとは扱いません。
利用者と導入企業が確認すること
公式の注意案内は、不審な連絡と心当たりのないリンクや添付を避けることです。同社からパスワードや認証情報を尋ねることはないとしています。LINEの表示名などを知っている相手でも、それだけで正規の連絡と判断せず、普段使う公式サイトや窓口から確認してください。
本サイトの提案として、導入企業はSaaS版の利用有無、対象のデータ項目、連携用認証情報の更新状況を提供元へ確認し、顧客への説明をそろえることが有用です。サービスの継続利用が可能という案内と、漏えい範囲の調査が完了したという判断は別です。認証情報の流出経路や全体規模など、未公表の部分を推測で補わず、追加の公式案内を確認してください。