
SECURITY NEWS
セキュリティニュース
脆弱性情報・インシデント・注意喚起など、Webサイトの運用に関わるセキュリティニュースの一覧です。影響範囲と対応の要点を、公式情報をもとに新しい順に掲載しています。
135件の記事
ARTICLES
ニュース一覧
新着順・91〜105件を表示
-
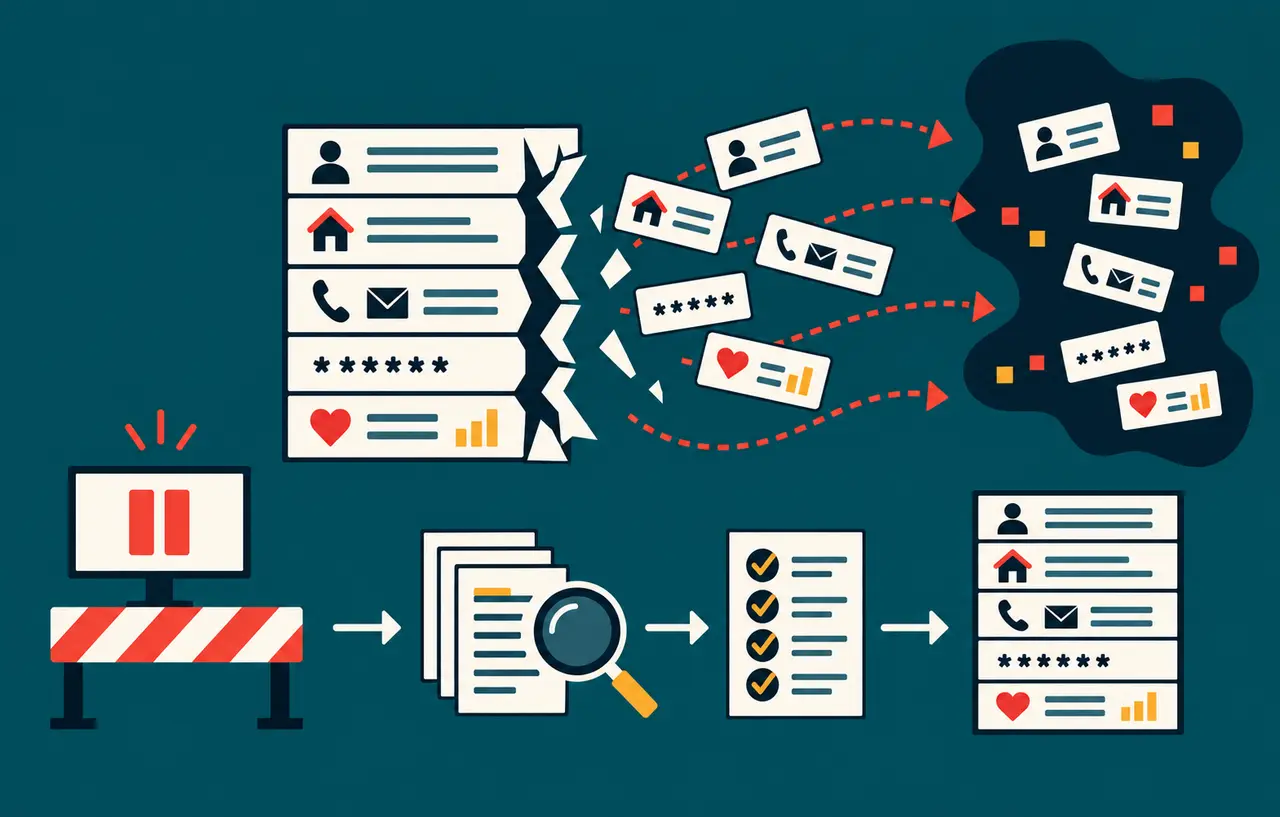
ふるさとチョイスで445万件超の情報流出!停止中に利用者と運営者が確認すべきこと
ふるさとチョイスで会員情報445万4,097件の流出が確認されました。公表済みの項目と調査中の範囲を分け、ハッシュ化パスワードへの対応、標的型詐欺への警戒、サービス停止中に運営者が…
-
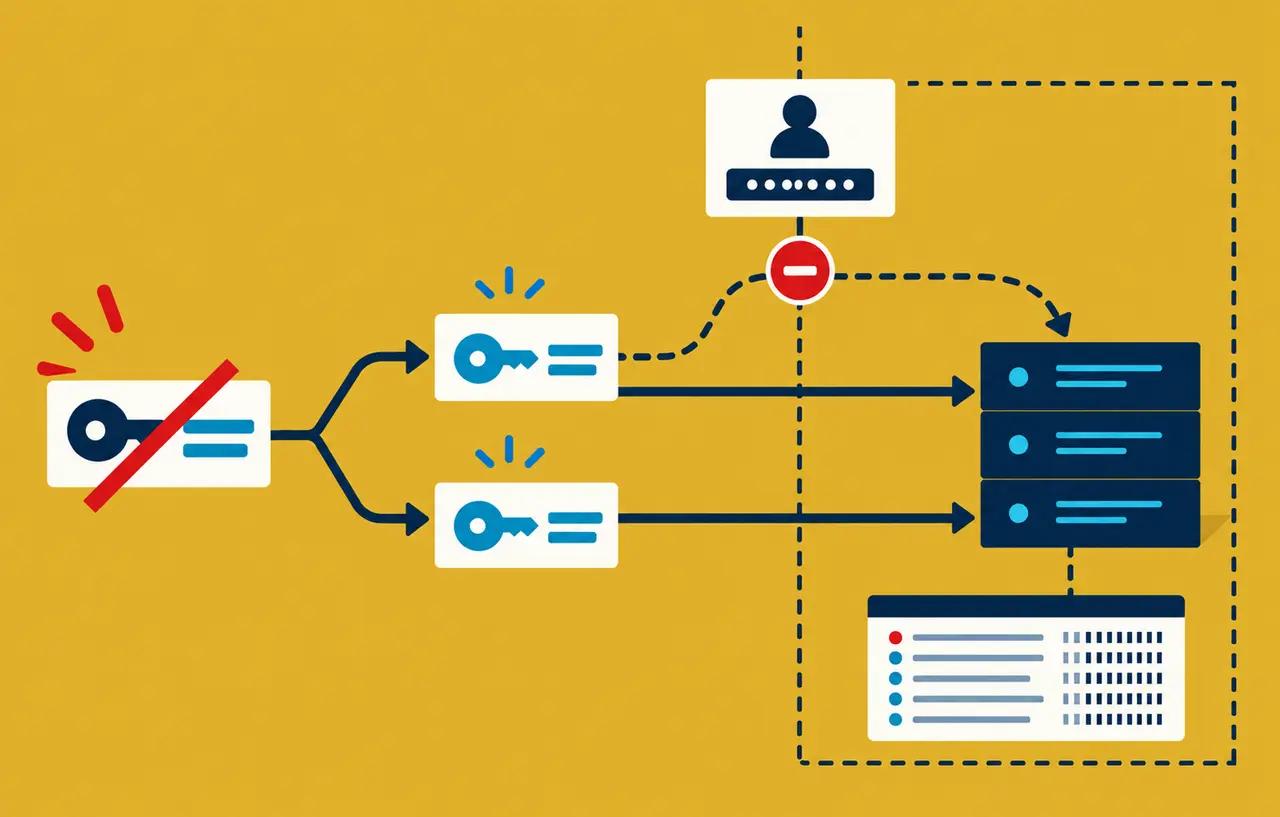
Xerj Console APIで認証回避!親トークン失効後も残る後継資格情報を点検
AIエージェント向け検索基盤XerjのConsole APIに認証回避の脆弱性が公表されました。既存APIトークンから親の失効後も残る後継資格情報を作成できる仕組みと、管理面の隔離…
-
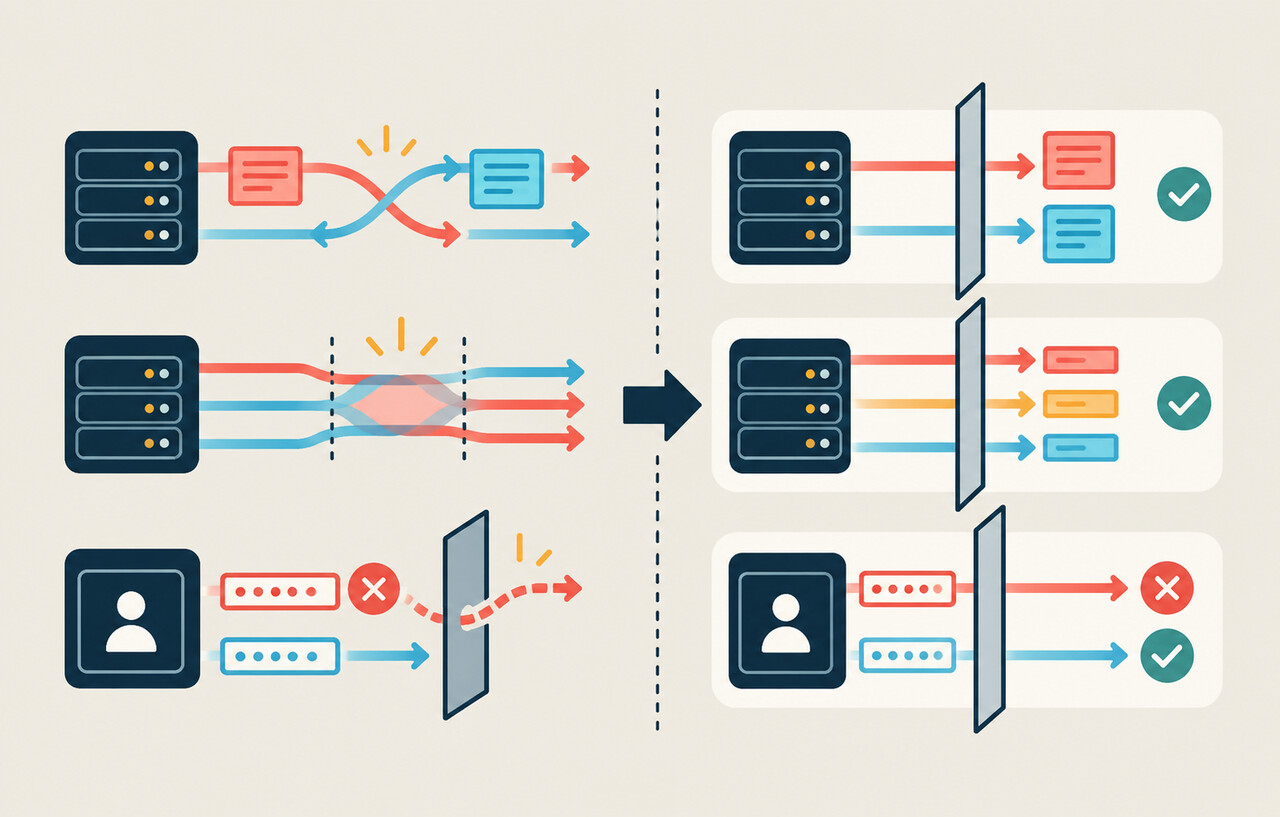
Apache Tomcatで認証回避と通信混在の脆弱性!9系から11系まで更新判断
Apache Tomcatで認証回避や応答混在など8件の脆弱性が公表されました。9系・10.1系・11系で異なる影響条件と修正版を整理し、AJP・HTTP/2・JNDIRealmの…
-
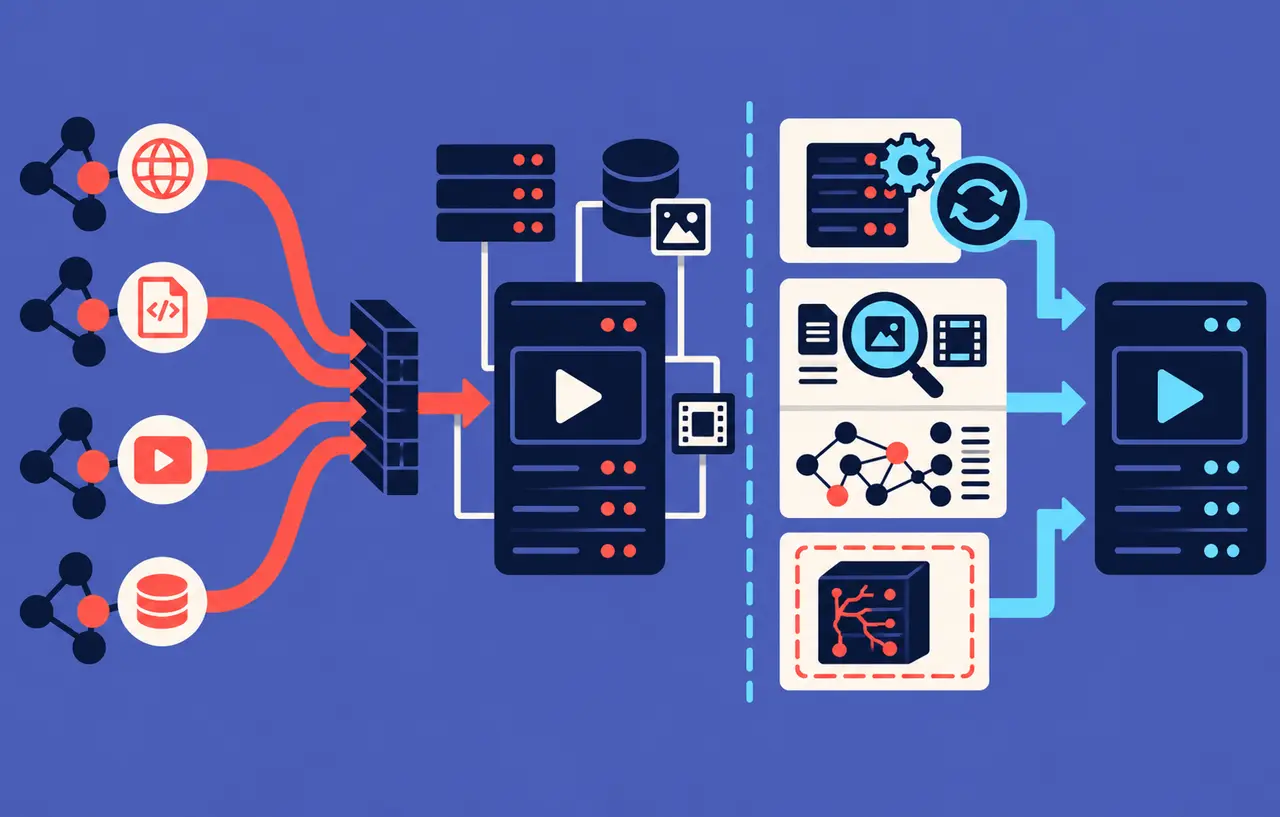
Plex Media Serverの連鎖攻撃が広く悪用!更新と侵害確認を急ぐ理由
Plex Media Serverの4件の脆弱性が連鎖し、未認証の遠隔攻撃からコード実行に至る悪用が広がっています。PlexとCISAの一次資料を基に、影響バージョン、更新だけでは…
-
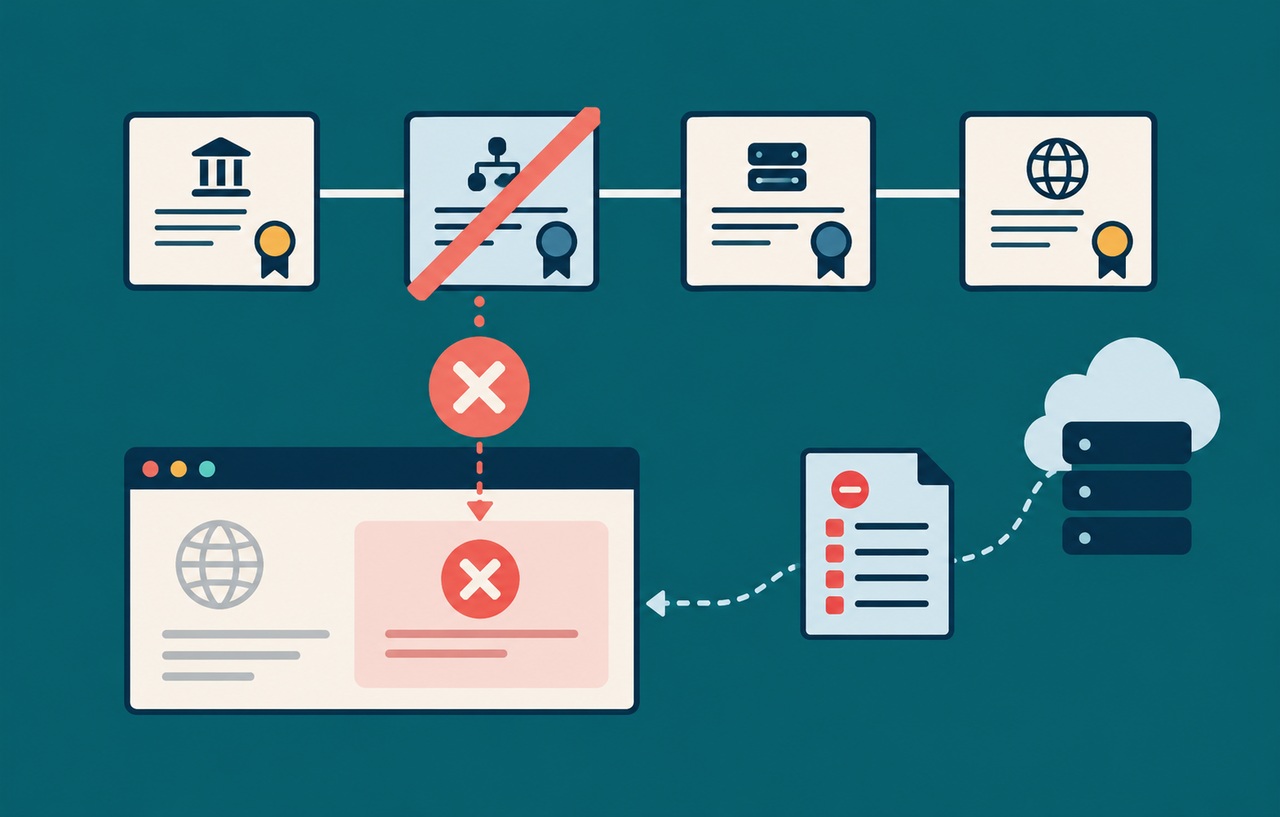
Firefoxが不正な証明書への対策を追加!OneCRL配信が届かない端末も更新を確認
Mozillaが10月20日に公表したeMudhraの中間証明書に関する対策を整理します。OneCRLによる遮断とFirefox・ESRの更新の役割、Remote Settings…
-
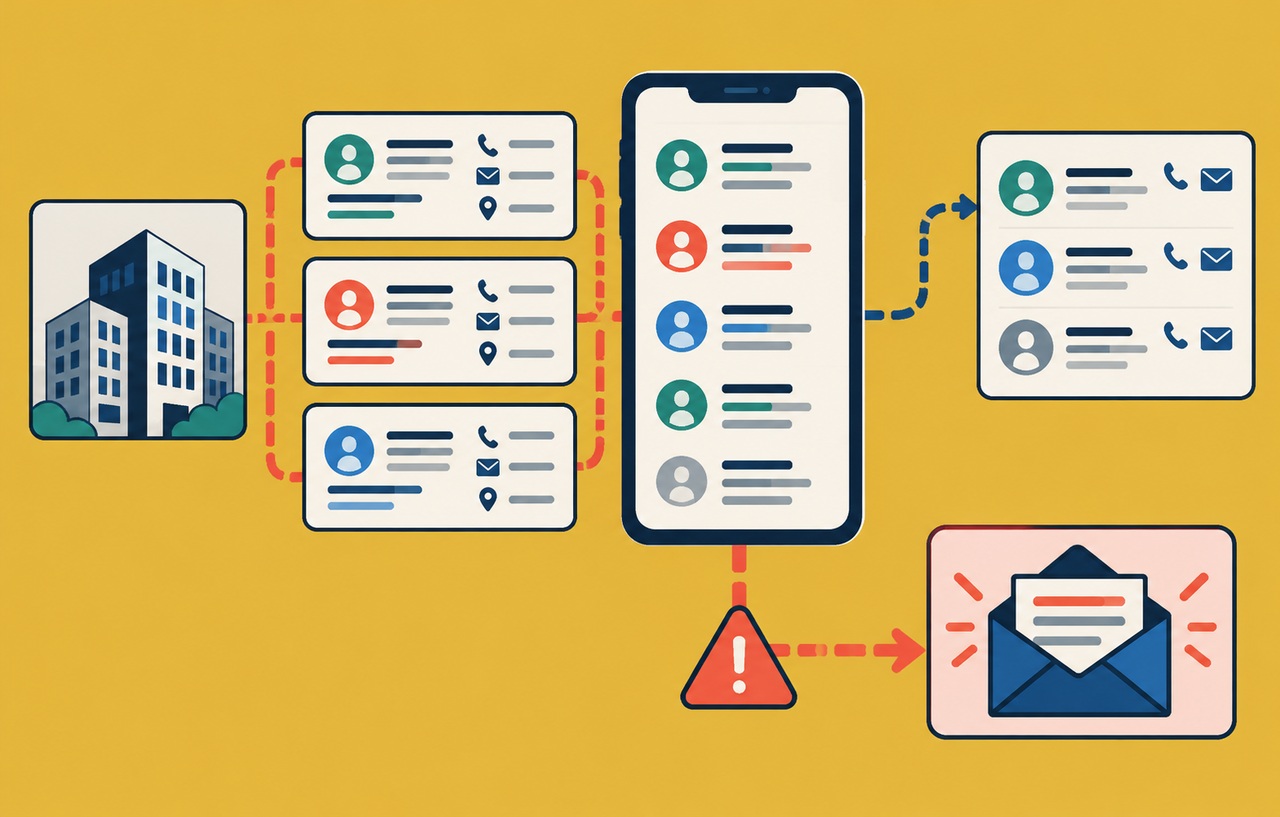
LIXILの業務用アプリで3379名の情報漏えいを確認!取引先会員データの点検事項
LIXILが公表したL-ポケットとLite版の情報漏えいについて、対象者や情報項目、停止措置と調査の状況を整理します。会社名や部署を含む会員データのリスク、退職者情報の保管、便乗し…
-
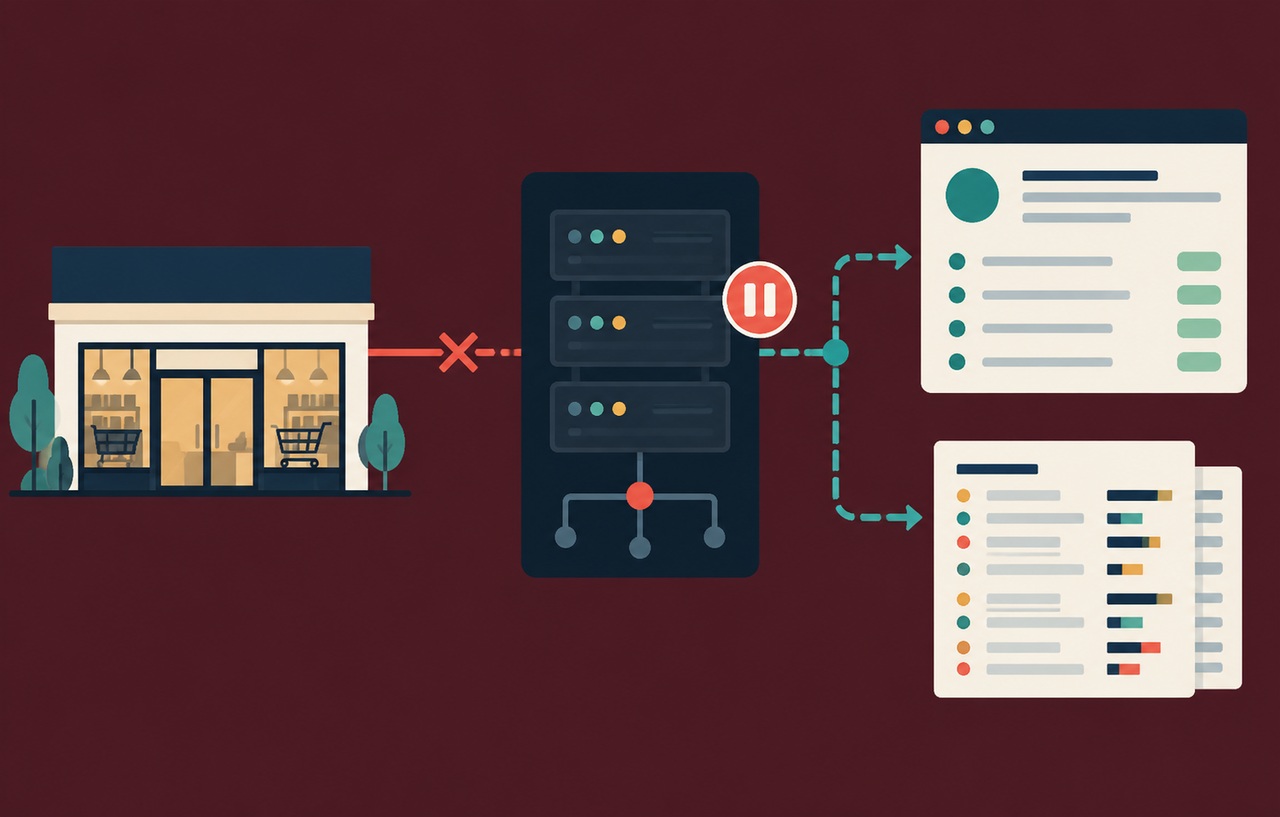
Joshinが不正アクセスで一部サービスを停止|遮断と復旧をどう切り分けるか
Joshinが公表した不正アクセスによる一部サービス停止について、検知日と公表日、調査中の情報を分けて整理します。Web運営者向けに、通信遮断の影響、受付済み処理の確認、独立した障…
-
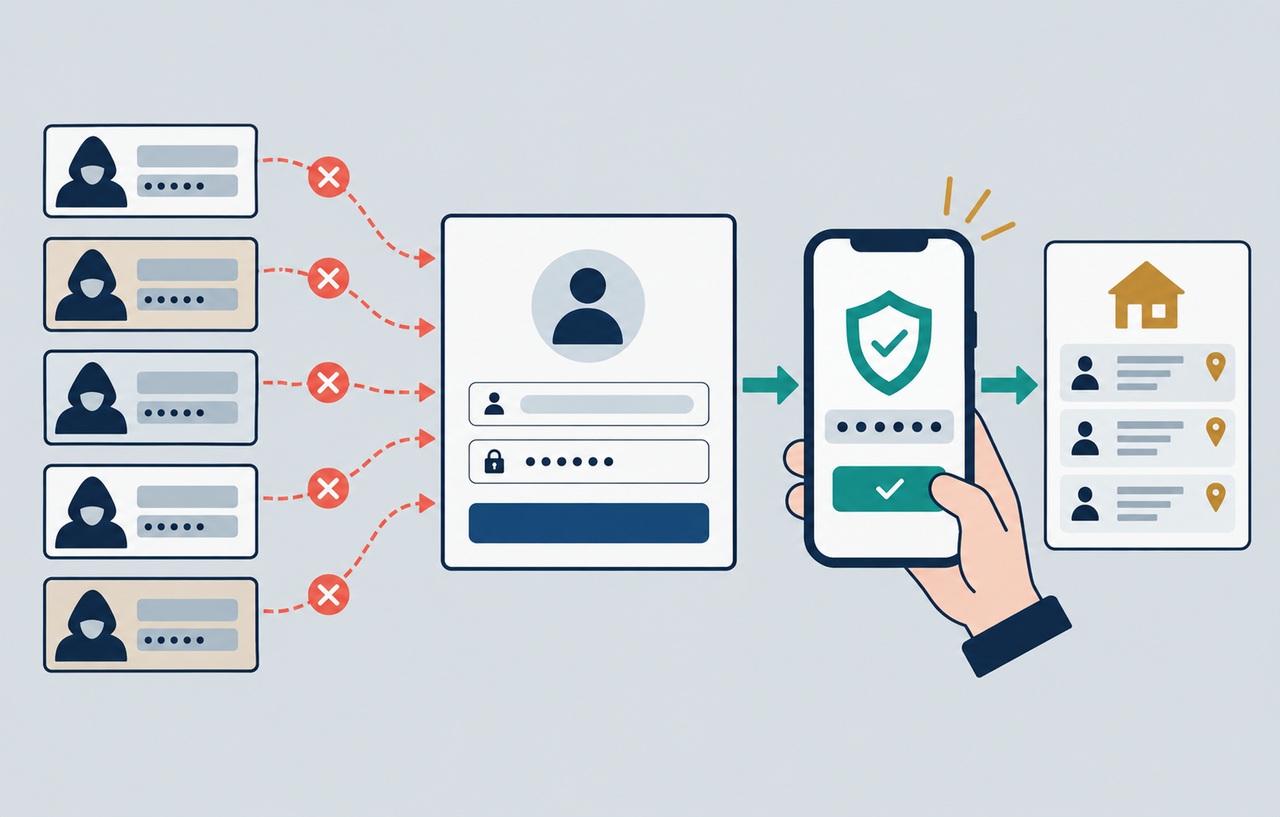
ゆうIDが2段階認証を必須化!不正ログインの公表から見直す会員サイトの守り方
ゆうIDの不正ログインに関する日本郵政の公表と、10月20日からの2段階認証必須化を整理します。外部で漏えいした認証情報の使い回し、住所録への影響、利用者が行う確認に加え、Web運…
-
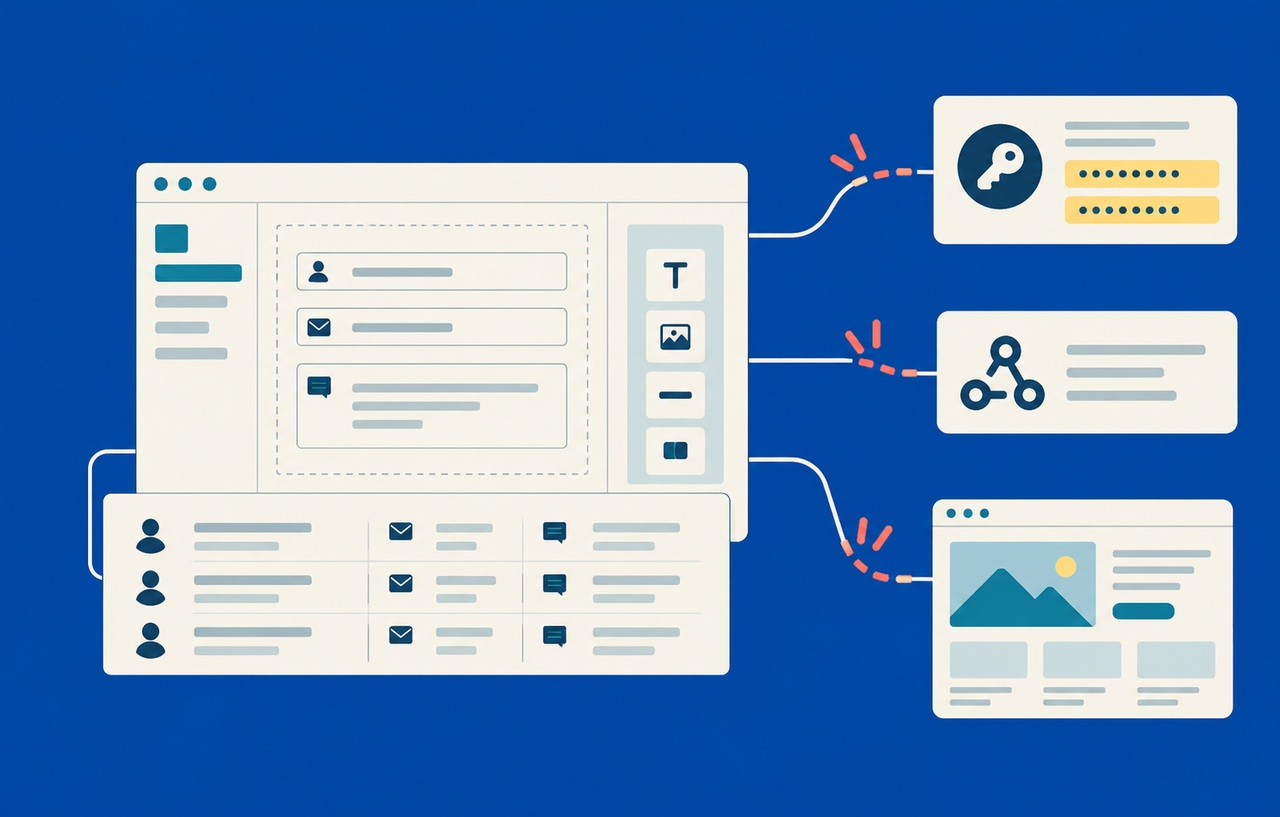
Studioの不正アクセスで何を点検する?フォーム回答と外部連携の対応を整理
Studioの不正アクセスに関する公式発表をもとに、フォーム回答や外部連携の影響範囲を整理します。暗号化済みデータの扱い、プレビューURL、APIキー、Google連携などの対応を…
-
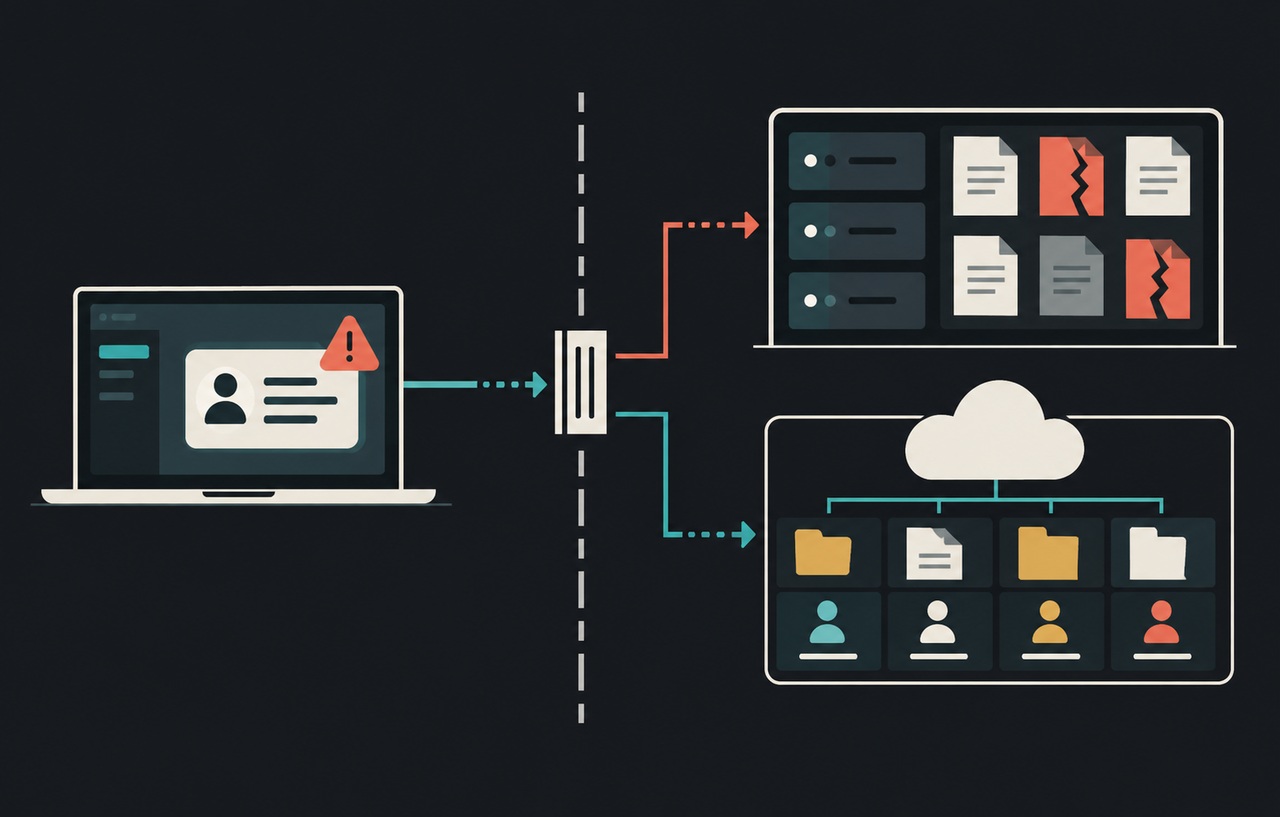
NECが委託先経由の不正アクセスを公表|正規アカウントと共有ストレージの点検
NECは10月20日、開発・保守の委託先で盗まれた正規アカウント情報が悪用され、顧客システムの障害と情報漏えいを確認したと公表しました。確認済みの被害と未公表の範囲を分け、Web保…
-
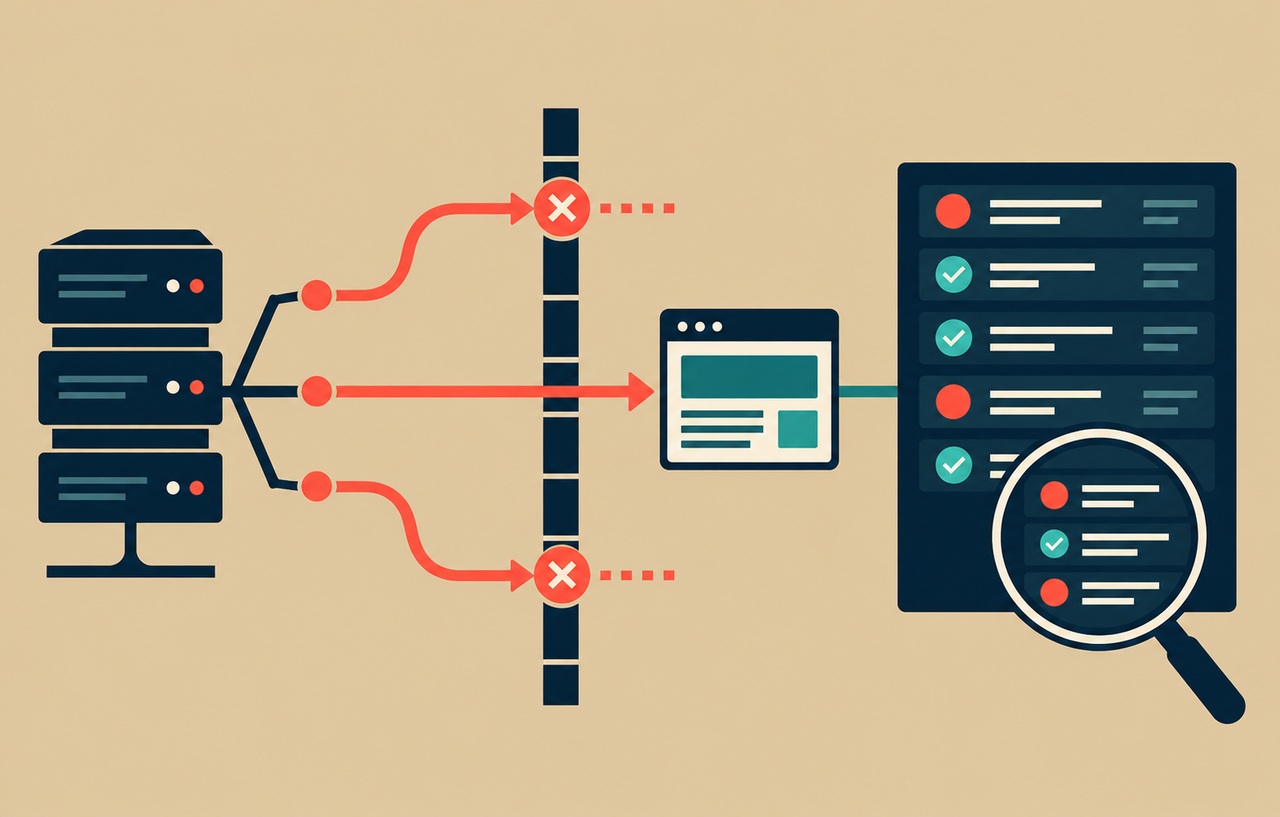
ARTEXの使用確認で何が分かった?国内企業へのAI攻撃と防御の優先順位
GMOイエラエは10月19日、国内企業を狙った侵害事案の攻撃元でARTEXの使用を確認したと公表しました。調査で確認された範囲と推定を分け、韓国の事例との違い、CVE管理やWAFだ…
-
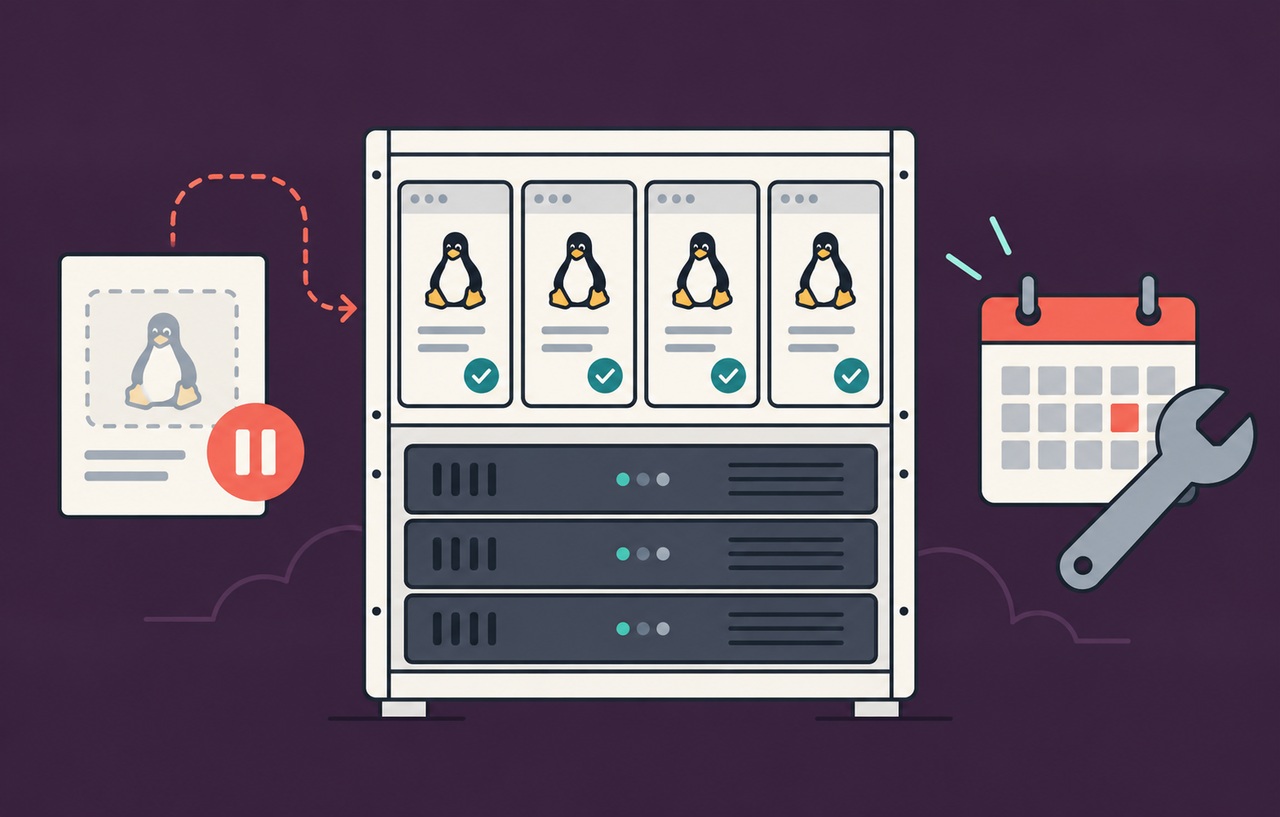
さくらのクラウドが脆弱性対応の保守予定を案内!新規プロジェクト停止と稼働中の確認点
さくらのクラウドは10月19日、LinuxカーネルのCVE-2026-99999に関するメンテナンス予定を追記しました。新規プロジェクトの作成停止と既存リソースの稼働を区別し、事業…
-
銀のさらなどで最大約650万件の漏えい可能性|家族・届け先情報も確認対象に
ライドオンエクスプレスは銀のさら・釜寅・すし上等の登録情報について、最大約650万件の漏えい可能性を公表しています。確定件数ではなく、家族や届け先の情報も対象になり得ます。10月1…
-
GETTIISで会員情報流出を公表|パスワード変更と主催者側の確認点
リンクステーションは10月19日、Gettii-Liteへの不正アクセスによりGETTIISの会員情報が外部流出したと公表しました。対象件数や項目別の範囲は調査中です。ハッシュ化パ…
-
Siemens Software Centerの悪用を確認!署名付きファイルの隣に潜むDLLを点検
Siemensは10月19日、Software CenterのDLLサイドローディング脆弱性の悪用を確認したと発表しました。初回公表は10月15日で、修正版は4.0.9.8以降です…
スポンサーリンク