
TAG
#認証・認可
認証・認可に関する記事の一覧です。
190件の記事
ARTICLES
記事一覧
新着順・181〜190件を表示
-
【WordPress】管理者を増やす前に見直したい権限と外部連携の安全対策
WordPressの人向けアカウントと外部連携を分けて棚卸しし、必要な権限だけを付与する方法を解説します。標準ロールの選び方、アプリケーションパスワードと2段階認証の違い、許可・拒…
-
AIコーディングで安全性をどう確かめる?設計からスキル・プラグインの選び方まで
AIコーディングの安全性を、生成コードと実行権限の両面から解説。Codexのサンドボックスとスキル、Codex Security、Claude Codeの公式拡張、Semgrep連…
-
PAN-OS管理画面で悪用確認された脆弱性の影響条件と対策
PAN-OS管理画面の脆弱性CVE-2026-0322で限定的な悪用が確認されています。提供元とシンガポールCSAの一次情報をもとに、認証や到達性の条件、稼働版に応じた更新先、管理…
-
Bishengの認証回避をJVNが公表|3件の修正状況と旧SSO経路を点検
JVNがBishengの認証回避問題を掲載。3件のCVEごとの修正状況を区別し、旧SSO経路、利用者間の認可、AIの課金先、資格情報を点検する手順を解説します。
-
WebhookからAIを動かす前に|署名検証・再送・順序の安全対策
決済や外部サービスの通知をAI処理につなぐとき、署名検証だけでは足りない理由を解説。raw body、重複、順序、キュー、業務上の確認を整理します。
-
AIに承認した内容がそのまま実行される?公開・送信・削除の安全設計
AIエージェントの承認を対象・引数・版と結び付け、変更後の再確認、期限、二重実行防止、実行直前の権限検査まで設計する方法を解説します。
-
MCPが接続できれば安全?トークンの宛先と権限を確認する
MCP連携で見落としやすいトークンの宛先、下流APIとの分離、PKCE、失効と権限検査を、WordPressへのAI連携を例に整理します。
-
国内の不正アクセス注意喚起を踏まえた管理APIの認可と点検手順
JPCERT/CCの2026年10月の注意喚起を起点に、管理APIの棚卸し、機能・対象・項目ごとの認可、拒否テストと初動対応を整理します。
-
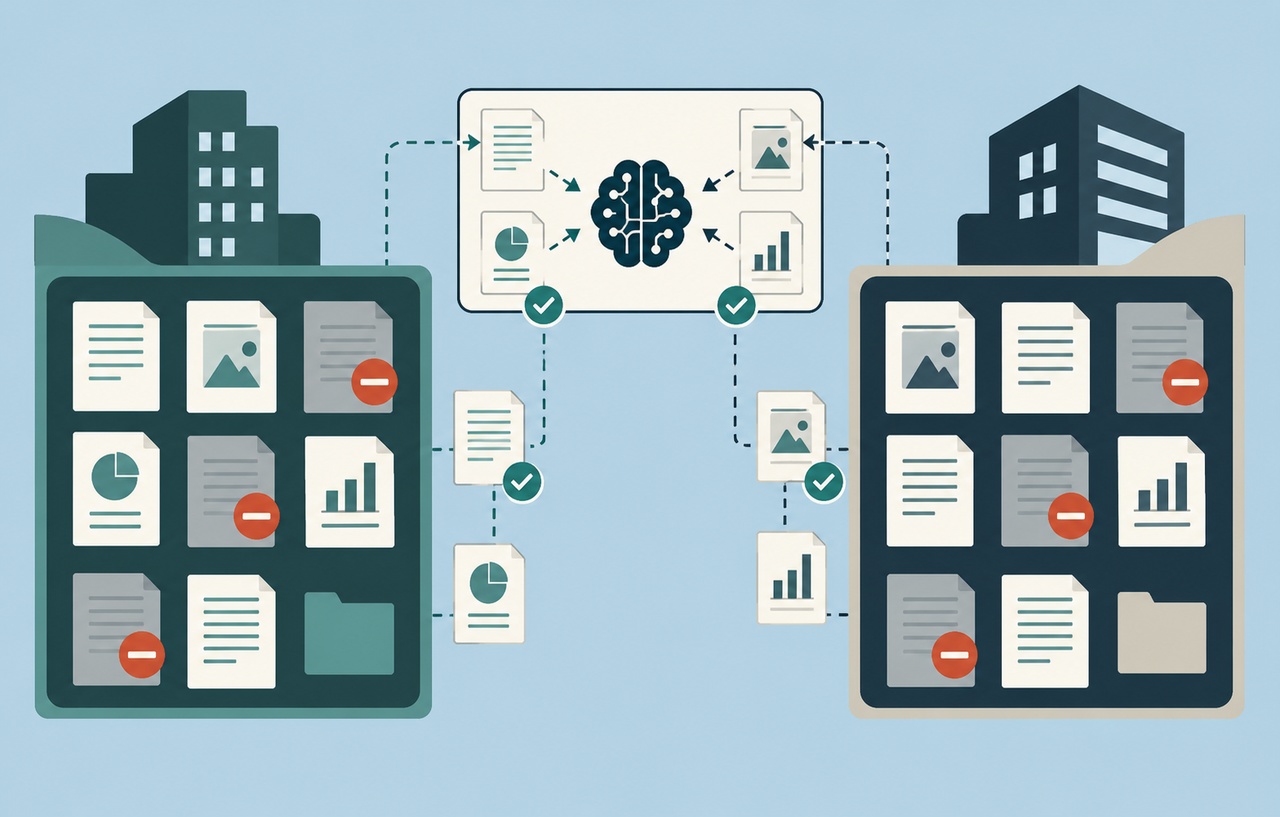
社内文書を読むAIは権限を引き継いでいる?RAGの情報漏えいを防ぐ設計
社内文書や顧客資料をRAGにつなぐとき、元の閲覧権限は維持されていますか。検索前の認可、チャンクの権限情報、顧客分離、権限取消とキャッシュの扱いを解説します。
-
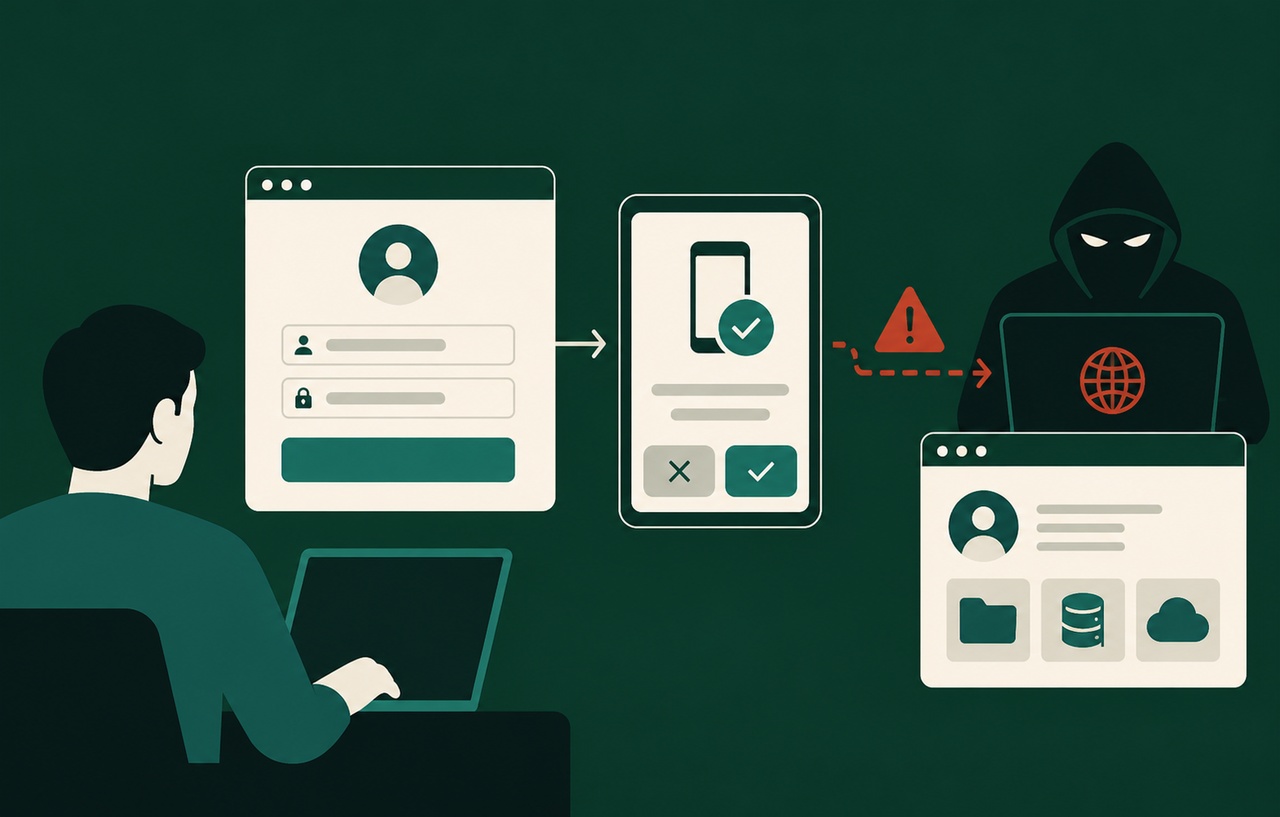
本物のログイン画面でも要注意|デバイスコード・フィッシングとMFAの限界
MicrosoftのEvilTokens分析をもとに、正規のログイン画面で承認しても不正アクセスにつながる条件を解説。MFA・パスキー・トークンの違いと、Web運営者が確認したい対…
スポンサーリンク