
TAG
#認証・認可
認証・認可に関する記事の一覧です。
190件の記事
ARTICLES
記事一覧
新着順・166〜180件を表示
-
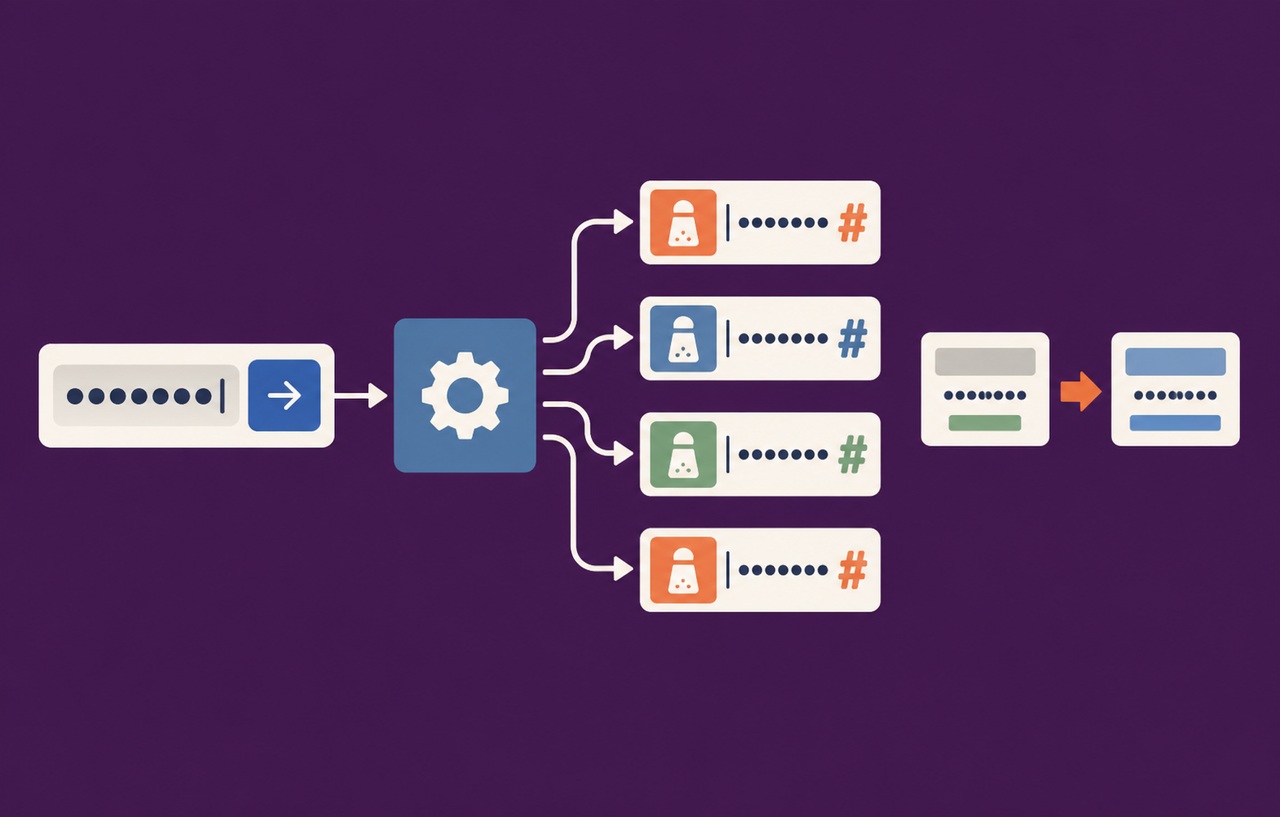
パスワードを安全に保存するには?ハッシュ方式と移行・負荷の考え方
パスワード保存は、暗号化や高速なハッシュを使えば完了するわけではありません。専用のハッシュ方式、ソルトとペッパー、認証時の再ハッシュ、既存アカウントの移行、同時ログイン時の負荷、バ…
-
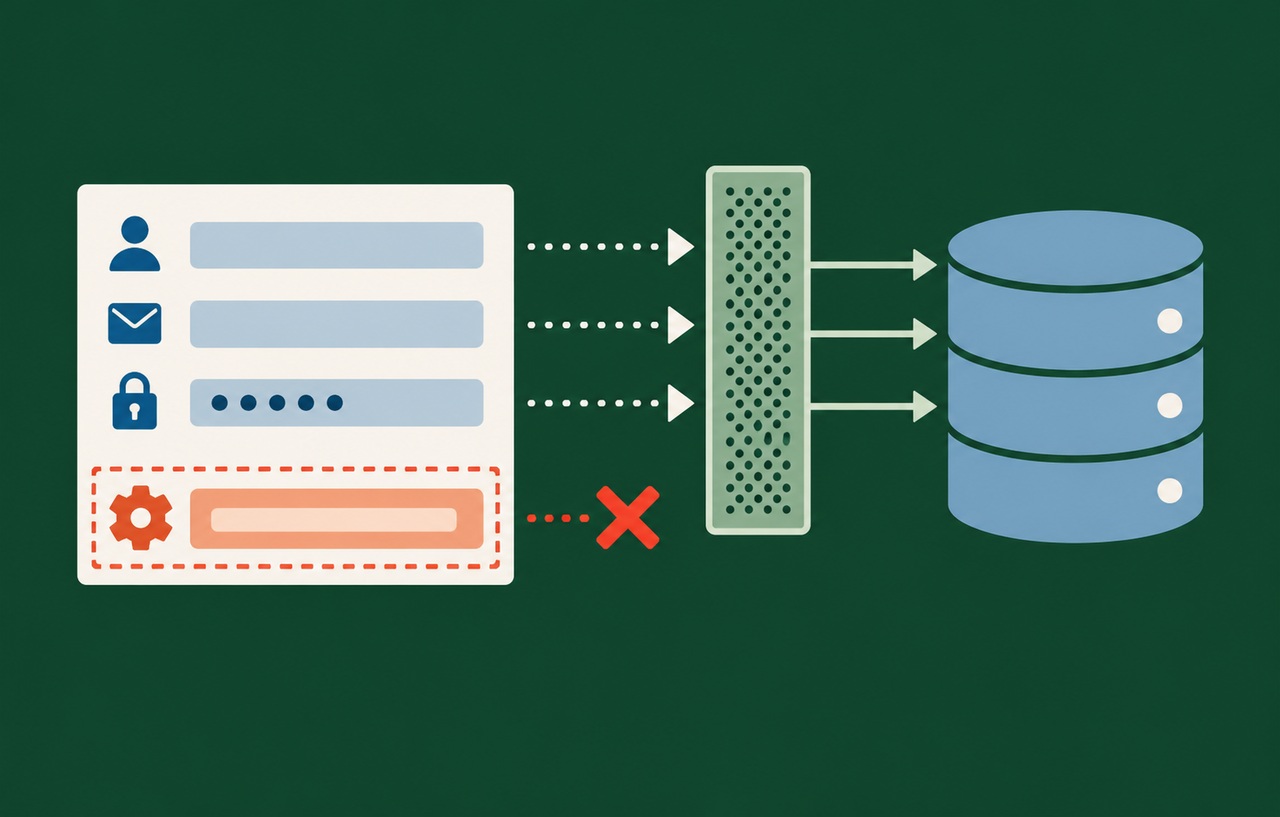
画面にない項目まで更新されていない?マスアサインメントを防ぐ設計
入力されたJSONやフォームを、そのままモデルへ保存していませんか。マスアサインメントによる権限・所有者・公開状態の意図しない変更を防ぐため、更新項目の許可リスト、DTO、入れ子の…
-
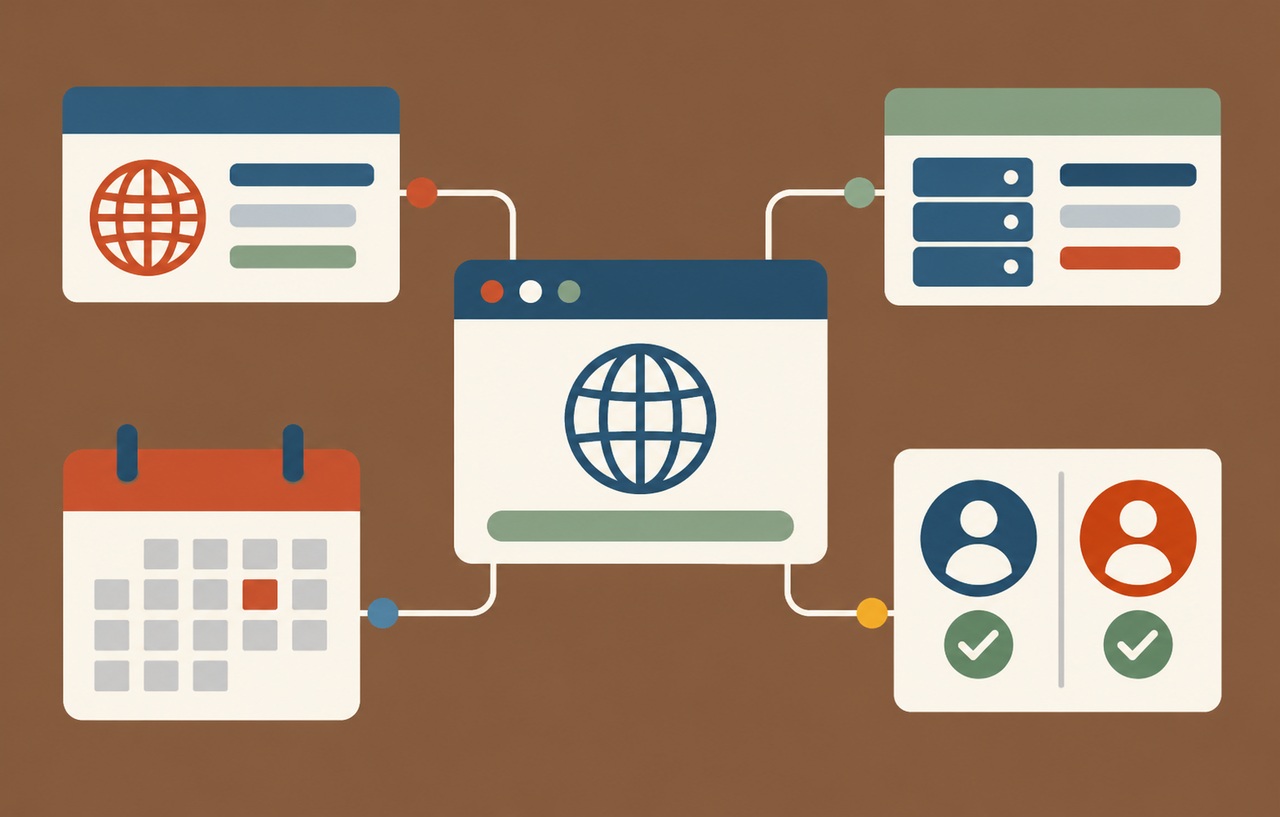
ドメインを奪われない運用へ!レジストラ・DNS・更新期限の守り方
ドメインの保護には登録事業者のログイン対策だけでなく、DNS変更権限、更新期限、復旧先の管理が必要です。移管ロックとDNSSECの役割を分け、担当者の退職やカード失効も想定した手順…
-
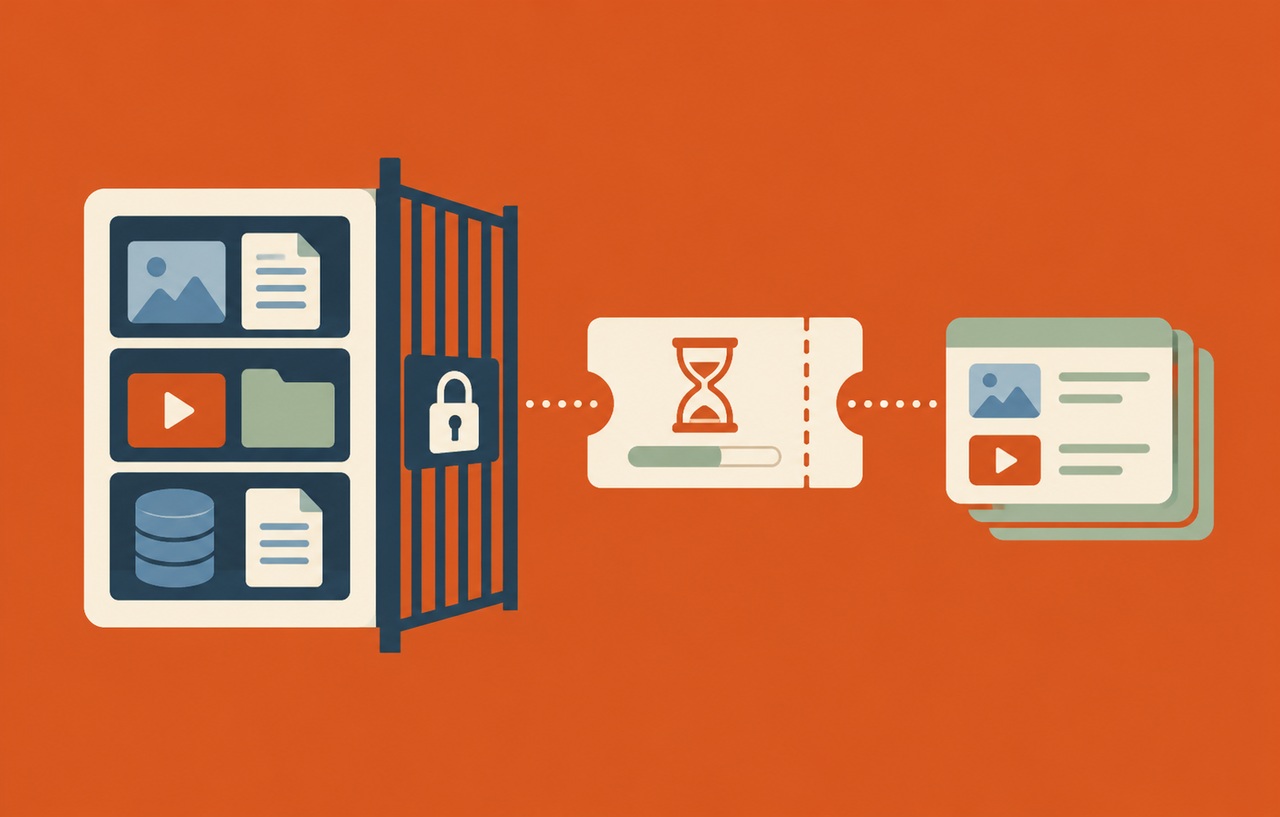
S3を非公開にするだけで安心?共有リンクと配信経路まで確認する
S3の公開アクセスを遮断しても、署名付きURLやCloudFrontの設定によってデータへ届く経路は残ります。Block Public Access、IAM権限、署名付きURLの期…
-
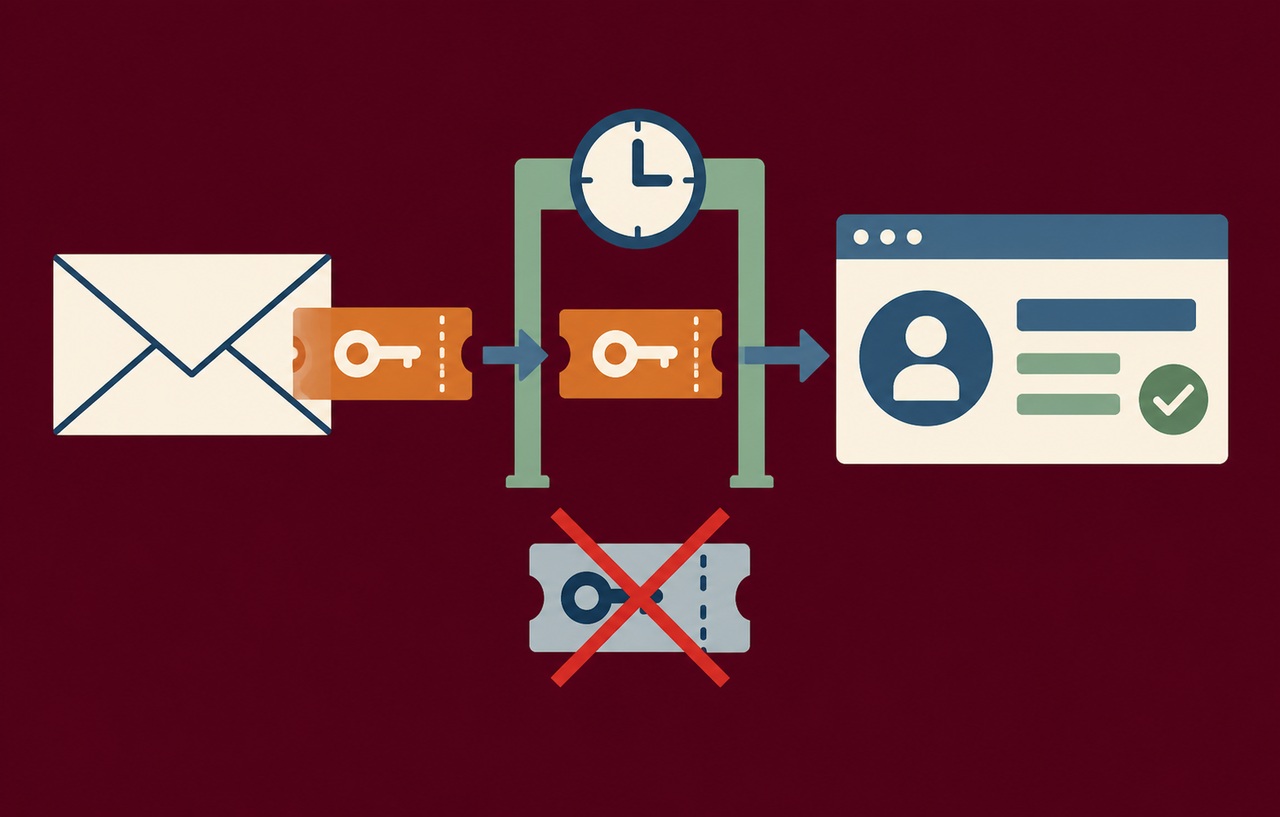
パスワード再設定を安全にするには?トークン・メール・本人確認の境界
パスワード再設定はログインと同じく重要な認証の入口です。トークンの期限と一度限りの利用、登録有無を漏らさない応答、メール送信の制限、既存セッションの失効を整理します。リンクの先読み…
-
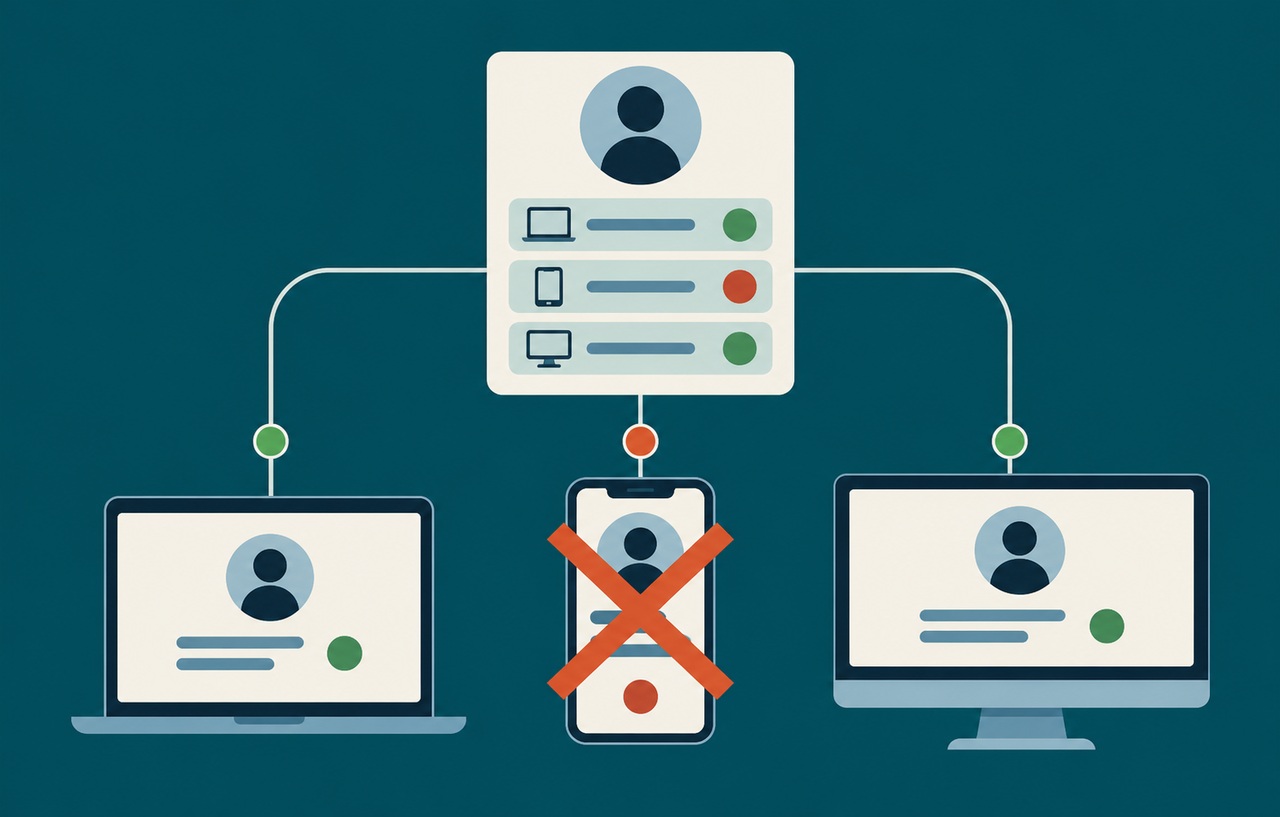
ログアウト後も使えるセッションを残さないための失効設計
ログアウト画面の表示やCookie削除だけで、認証状態が失効したとは限りません。サーバー側セッションとトークン、ログイン時のID更新、複数端末、更新用トークン、キャッシュを分け、旧…
-
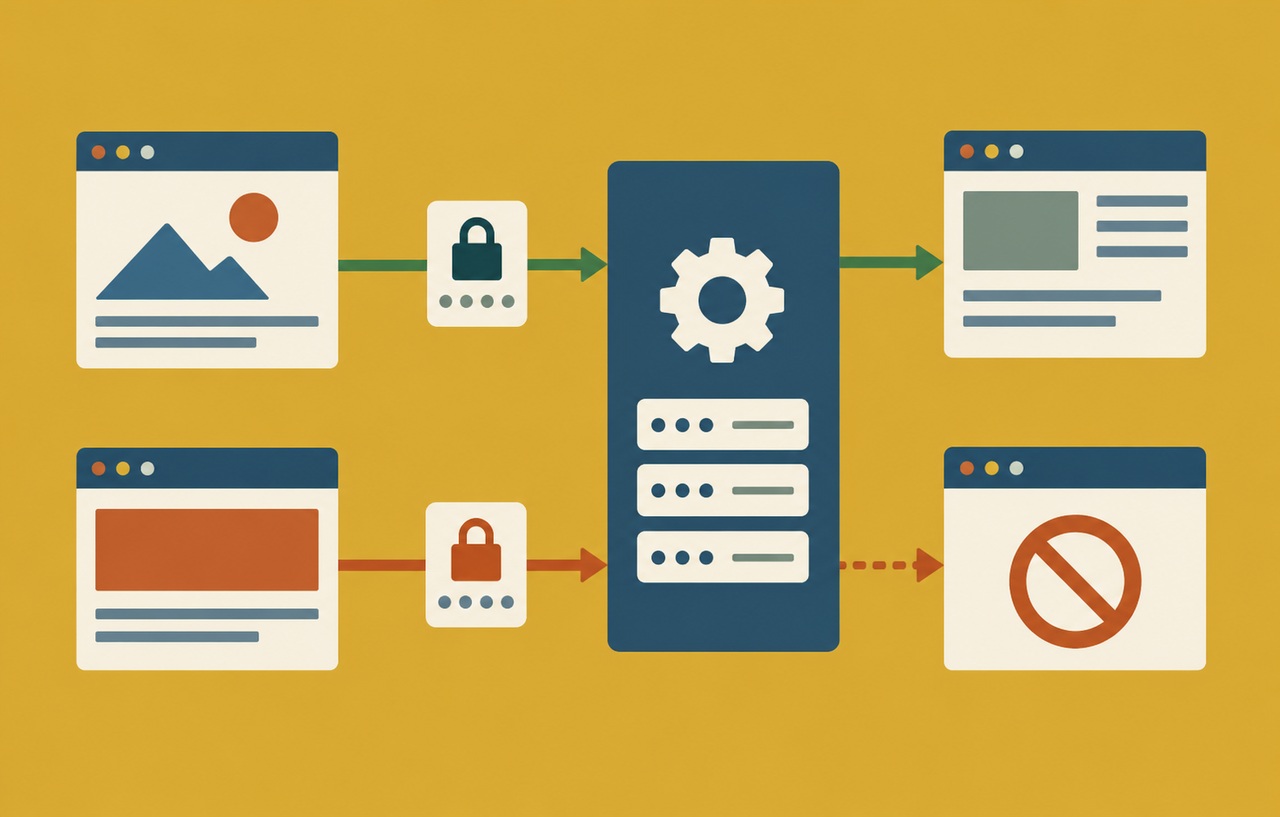
CORSの許可範囲を安全に設計する|認証・認可と混同しないAPI設定
CORSはAPIの認証・認可とは別に、ブラウザーが異なるオリジンの応答を読める条件を制御します。資格情報付き要求、許可リスト、プリフライト、Varyとキャッシュを整理し、CORSエ…
-
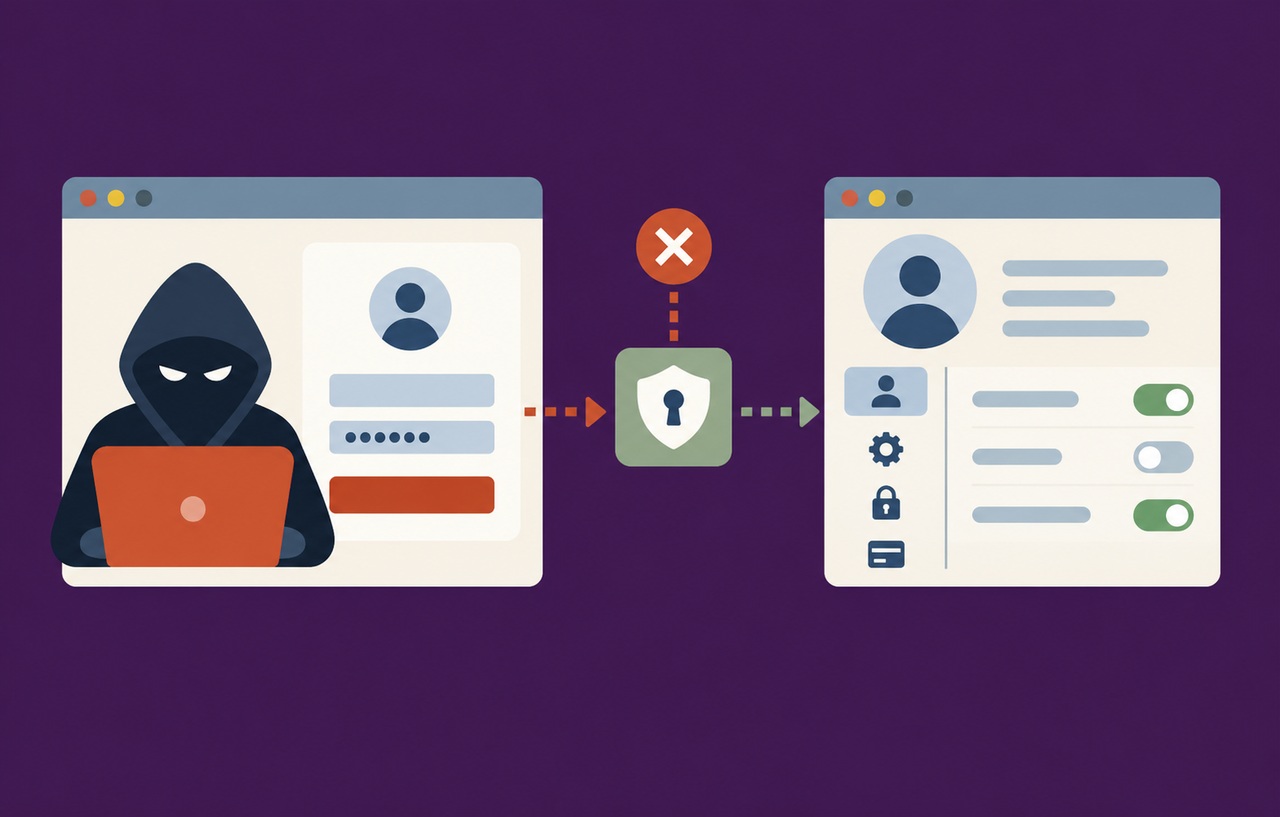
CSRF対策はSameSiteだけで十分?更新操作を守るトークンと送信元確認
ログイン済みのブラウザーを悪用するCSRFを、Cookieの送信、更新操作、本人の権限に分けて解説します。SameSiteの限界、CSRFトークン、Origin確認、別サブドメイン…
-
Veeamの閲覧ロールからコード実行の可能性|12.3.2 P4への更新を確認
Veeam Backup & Replication 12.3.2 P4で修正されたCVE-2025-64393を中心に、Backup Viewer権限からのコード実行リスクを解説…
-
KibanaのFleetでデータ流路を横取りする脆弱性に対応するには?
KibanaのFleetで公表されたCVE-2026-102406を解説します。共有環境の別チームのデータ流路を変更できる条件、対象版と修正版、カスタム統合パッケージの権限制限を整…
-
Splunkの重大な脆弱性で見直す補助APIと更新後の追加設定
Splunk EnterpriseのSVD-2026-1001をもとに、Patroni REST APIの認証欠如と修正版への対応を整理します。検索ヘッドの補助サービス、系列ごとの…
-
GitLab AI Gatewayの重大な修正で確認したい本体とは別の更新対象
GitLab Self-Hosted AI GatewayのCVE-2026-90970について、認証済み利用者とカスタムフローの条件、修正版19.2.4・19.3.2・19.4.…
-
pgvector 0.8.7で境界外書き込みを修正!索引作成権限まで点検
pgvectorのIVFFlat索引構築で起きる境界外書き込みについて、開発元の公表内容と0.8.7への更新を整理します。RAGや類似検索を運用する担当者向けに、拡張の導入版・有効…
-
【WordPress】改ざんが疑われたら何をする?削除や復元の前に決める初動対応
WordPressで意図しない転送やユーザー追加に気付いた際の初動を解説します。症状と時刻の記録、公開制限、ログなどの保全、連絡担当の整理から、認証情報の失効と復旧判断までを整理。…
-
【WordPress】アップロードの安全対策を強化!保存先と権限を見直す
WordPressで画像や添付資料を扱う際の安全対策を解説します。書き込み権限を安易に広げず、メディアとフォームの入口、保存先、直接URLでの閲覧、スクリプト実行を分けて確認。形式…
スポンサーリンク