この記事のポイント
- 対象
- まとまるEC店長の受注管理サービス
- 影響
- 氏名・住所・注文商品名に漏えいの可能性。実際の注文情報を用いた偽返金メールからLINE登録への誘導が報告されている。対象件数や侵入経路は調査中。
- 推奨対応
- 利用店舗は購入者へ不審なメールのURLを開かずLINE登録や個人情報入力をしないよう案内する。提供元の続報と自店舗の問い合わせを照合する。
- 公表日
目次
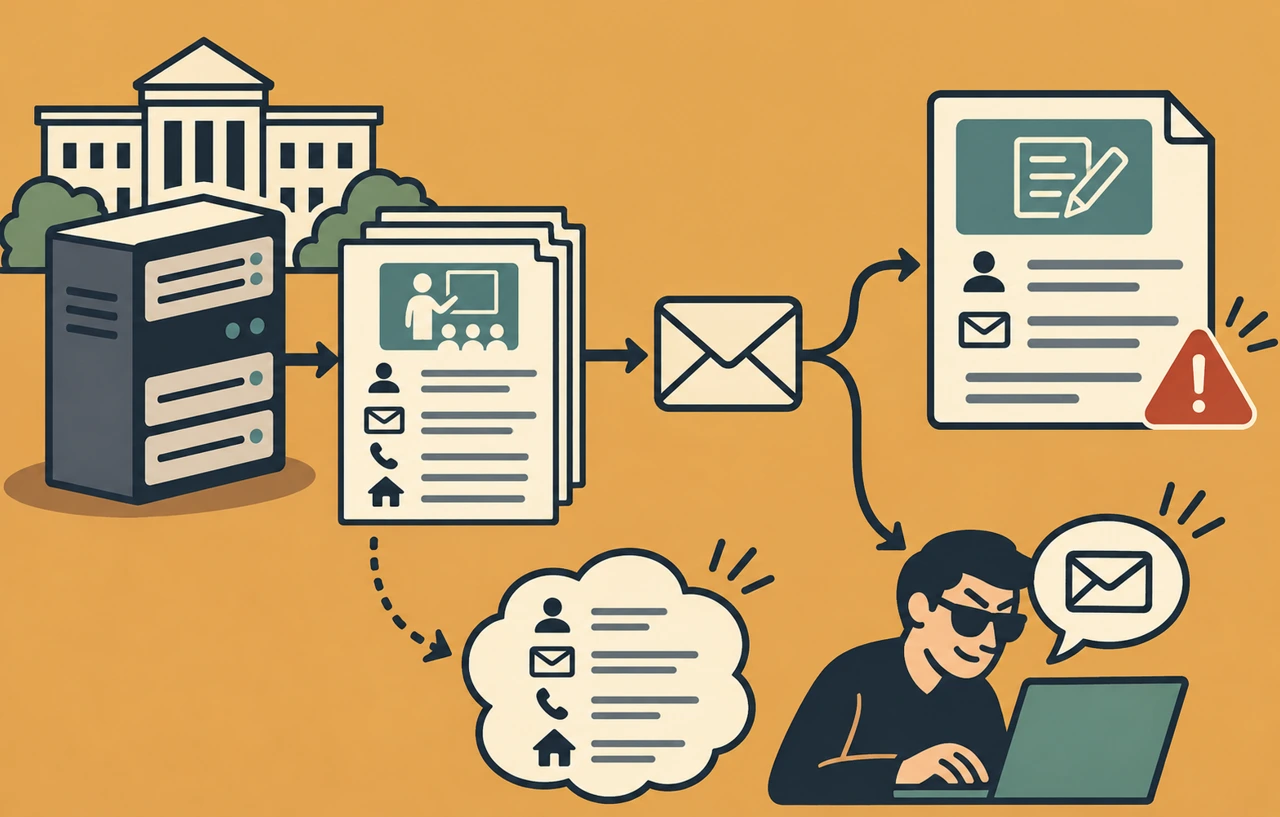
「まとまるEC店長」は2026年11月9日、サーバー上で注文情報を照会する不審なスクリプトを発見し、不正アクセスと情報漏えいの可能性を調査していると公表しました。利用店舗には、購入者へ届いた偽の返金案内について、メールのURLを開かず、誘導先のLINE登録や個人情報入力をしないよう案内することを求めています。
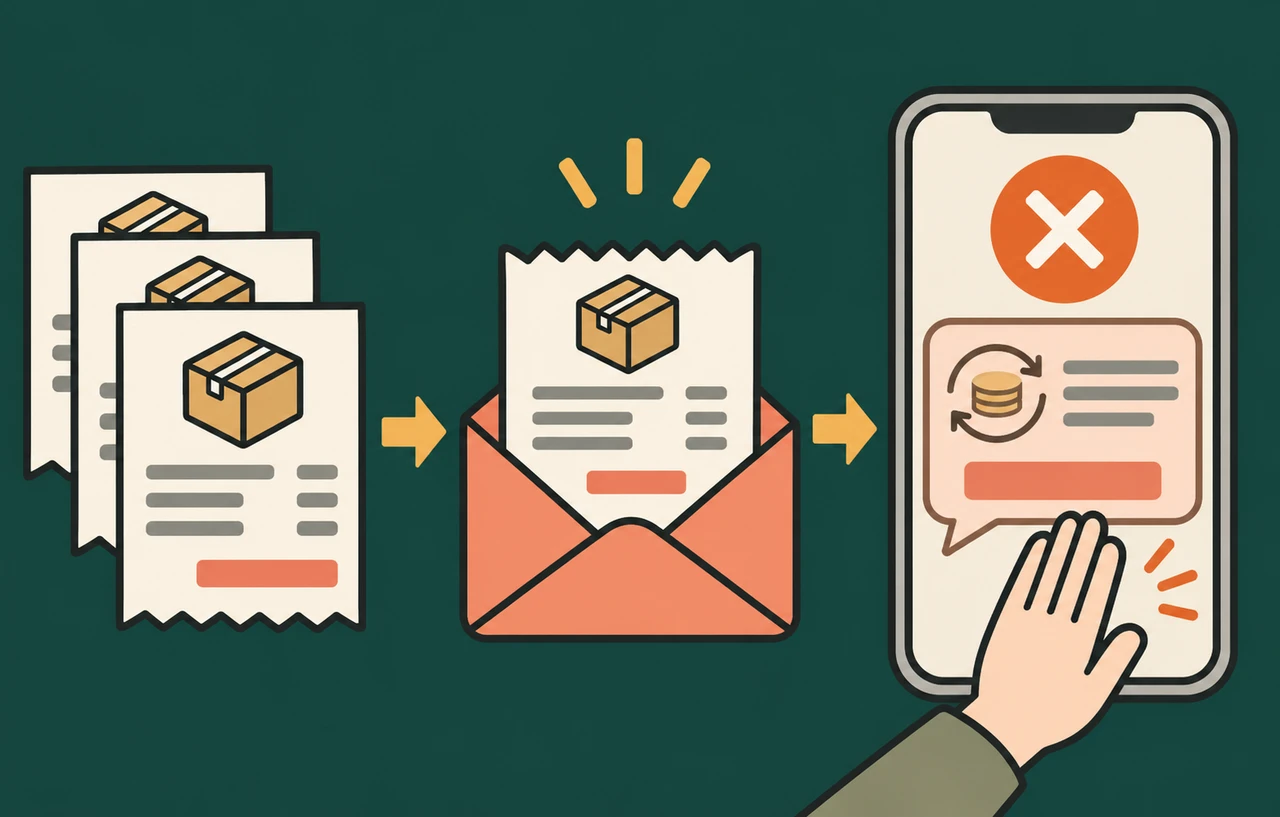
購入者に実際の注文内容が書かれたメールが届いている点が、今回の対応で重要です。注文を知っている相手からの連絡でも正規の返金案内とは限りません。店舗側は提供元の調査結果を待つ間も、問い合わせ窓口と注意案内を整理する必要があります。
スポンサーリンク
注文情報を使った返金案内が報告された
EC店長の公式第一報によると、Yahoo!ショッピングとQoo10の注文で同様のメールが報告されています。漏えいの可能性がある項目は氏名、住所、注文商品名です。同社は決済情報を保持していないと説明しています。これはモール全体で同じ被害が起きたという発表ではありません。
メールは返金を口実にLINEへ誘導する内容です。公式案内は利用店舗向けですが、その先の購入者への伝達が必要になります。提供元の発表日が11月9日である一方、侵入や情報取得が起きた日時、対象期間、店舗数、件数は第一報では確定していません。
証拠を隔離して調査を継続
同社は関連ファイルを証拠保全のため隔離し、アクセス状況やセキュリティログを調べています。不正アクセスの有無、侵入経路、注文情報へのアクセス状況は調査中です。原因となる製品や、攻撃者についての確定情報はなく、修正完了や完全復旧まで確認されたと扱うことはできません。
不審なファイルの発見と、漏えいした情報の範囲の確定は異なる工程です。現時点では「注文情報の漏えいが確認された」と言い切らず、提供元が示す可能性の範囲で判断します。個別店舗に届いた問い合わせだけから、すべての受注データが対象だと拡大することも避ける必要があります。
スポンサーリンク
購入者はメールから手続きを始めない
公式が求めるのは、不審な返金案内のURLへのアクセス、LINE登録、個人情報入力をしないよう購入者へ案内することです。本サイトでは、返金や注文状況を確認する際は、届いたメールのリンクではなく、自分で開いた購入先の公式画面や従来の問い合わせ窓口から確認することを提案します。
既に操作した場合は、メールを受信しただけか、リンクを開いたか、登録や情報入力まで進んだかを分けて記録します。入力した情報や行った決済に応じて、購入先や該当サービスの正規窓口へ相談してください。今回の第一報には一律のパスワード変更やカード再発行の要請はなく、すべての人に同じ措置が必要だとは判断できません。
利用店舗は問い合わせと注文を照合する
以下は本サイトの運用上の提案です。購入者から報告が来たら、受信日時、対象注文、案内された返金内容を整理し、提供元へ問い合わせます。調査用の情報を集める際も、購入者へメールのリンクを再度開かせたり、LINEで相手に接触させたりする必要はありません。受信したメールを残す方法を案内します。
店舗の注意案内には、どの窓口で事実確認できるかと、避けてほしい操作を具体的に書きます。実際の注文情報が載っていることを安全の根拠にしない点を伝え、注文番号や氏名を公開の投稿欄へ書き込ませないようにします。正規の返金手続きの説明と、不審メールの報告受付を分けると混乱を抑えられます。
調査の続報では、対象期間と情報項目、影響する店舗の特定状況、遮断・修正の確認状況を確認します。発表のたびに全顧客へ同じ警告を再送するのではなく、自店舗の注文や問い合わせと照合して必要な相手へ更新情報を届けることが重要です。今回の公表内容を根拠に、別の連携サービスにも侵害があると推測しないでください。
受注を集約するサービスの利用企業にとっては、管理画面が利用できるかという稼働状況と、購入者の情報が安全かという確認は別です。提供元の進展を追いつつ、今届いている偽返金メールへの注意を先に伝えることが、現段階で実行できる対応になります。