この記事のポイント
- 脆弱性
- CVE-2026-119117
- 深刻度
HIGH8.2
- 対象
- Amazon Kinesis Producer Library for Java:com.amazonaws:amazon-kinesis-producer 0.15.12以下、Amazon Kinesis Producer Library for Java:software.amazon.kinesis:amazon-kinesis-producer 1.0.8未満
- 悪用状況
- 不明
- 推奨対応
- 1.0.8以降へ更新し旧0.xは新座標へ移行します。保存済みログを制限・伏せ字化し長期キー交換と必要なロールセッション取り消しを行います。
- 公表日
目次
Amazon Kinesis Producer Library(KPL)のJava版で、アプリケーションが使用する資格情報が、DEBUGログやネイティブ子プロセスの引数へ露出する-2026-119117が公表されました。Kinesis Data Streamsへ送信するJavaアプリの運用者は、KPLを1.0.8以降へ更新し、過去のログと使用済み資格情報も確認してください。ログレベルの変更だけでは、プロセス引数への露出は解消しません。
対象は利用者の環境で動くクライアントライブラリです。Kinesisサービス側の修正を待つ案件ではなく、アプリへ組み込んだの更新が必要です。本稿は2026年10月31日にAWS:KPLの資格情報露出に関する勧告、CVE Program:CVE-2026-119117の公式JSON、開発元の修正資料を確認したニュース解説です。以下の棚卸しと検証の進め方は本サイトの提案を含み、実環境で侵入や漏えいを再現した報告ではありません。
スポンサーリンク
影響するパッケージと二つの露出経路
影響範囲は、旧com.amazonaws:amazon-kinesis-producerの0.15.12以下と、software.amazon.kinesis:amazon-kinesis-producerの1.0.8未満です。旧0.x系列には、この勧告に対するが示されておらず、AWSは新しい座標の1.0.8以降へ移行するよう求めています。バージョン番号だけでなく、groupIdとartifactIdを一組で照合します。
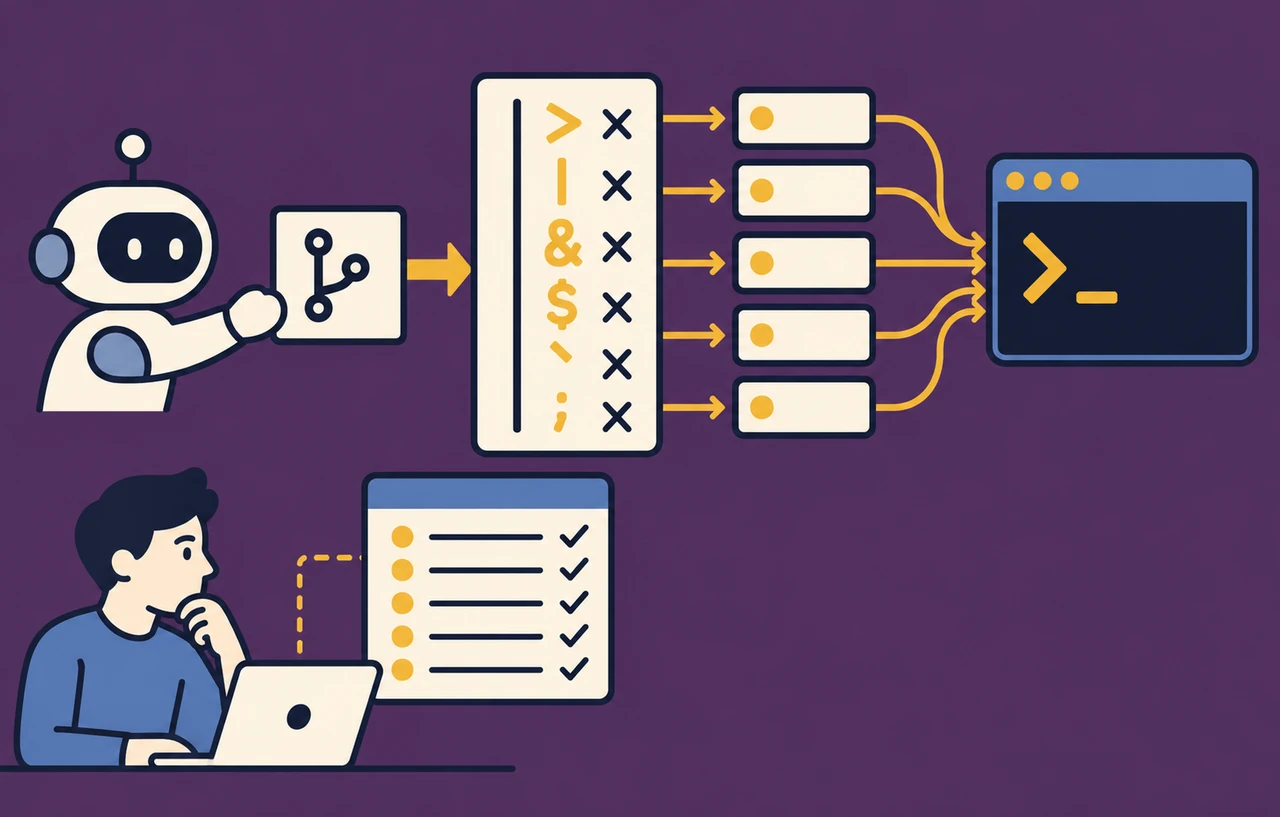
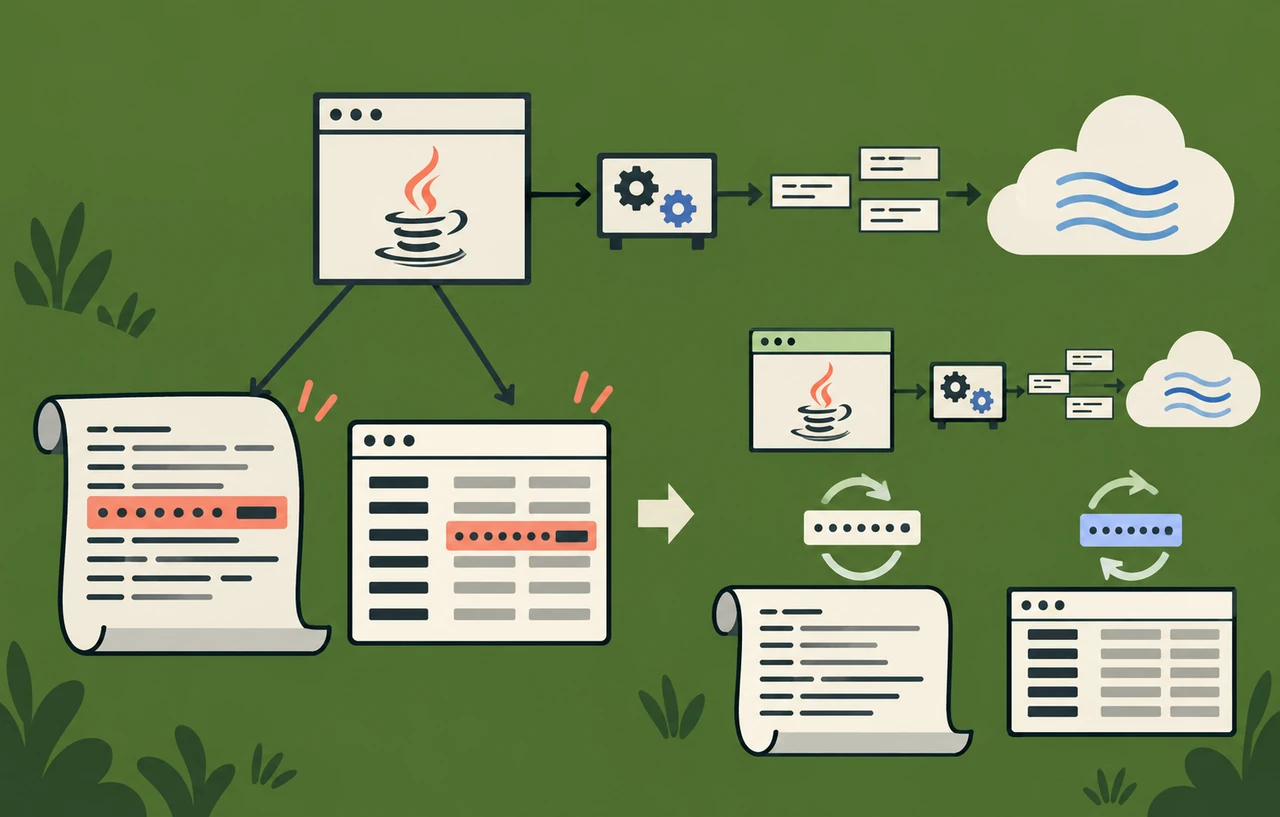
露出経路は分けて判断します。一つは、Java側のDaemonロガーをDEBUGにした場合のログ出力です。資格情報が符号化された形で記録され、そのログを読める人が内容へ到達する可能性があります。もう一つは、ネイティブ子プロセスへ資格情報をコマンドライン引数として渡す処理です。同じホストのローカル利用者が引数を読める条件では、ログをINFOへ変えてもこちらの問題が残ります。
これは、インターネットからなしで直接コードを実行する問題として公表されたものではありません。公式CVEの評価はローカル攻撃・低い権限が前提で、 v4.0が8.2(High)、v3.1が6.5(Medium)です。評価体系の異なる数字を混ぜず、共有ホストの利用者とログ閲覧者が誰かを確認することが優先度の判断につながります。確認した公式資料に実環境での悪用を確定する記載はなく、被害発生を断定しません。
まず実行中のアプリと保存先を棚卸しする
本サイトが勧める最初の作業は、KPLを同梱するサービス、バッチ、常駐プロセスを一覧にすることです。ソースの依存定義だけでなく、解決済み依存関係、配布済みJAR、などから、実際に動くパッケージと版を照合します。ファイルを直しただけでは、古いイメージで動くワーカーまで更新できたとはいえません。
記録する項目は、KPLの座標と版、稼働ホスト、使用するユーザーまたはロール、Daemonロガーの実効レベル、ログ転送先、保持期間です。環境ごとに設定が上書きされていれば、本番の設定ファイルと実行状態を対応させます。DEBUGを障害調査の間だけ有効にした履歴も、保存済みログの対象期間を決める材料になります。
ログ調査のため、資格情報が含まれる行をチケットやチャットへ貼り付けないでください。対象ファイルやロググループ、時刻、閲覧権限を先に整理し、内容の確認は権限を絞った場所で行います。問題を確認する操作で別の共有先へ秘密を増やさないよう、報告には値そのものではなく対象と対応状況を残します。
スポンサーリンク
更新は1.0.8以降へ進め稼働物も入れ替える
開発元:KPL v1.0.8リリースには、起動時DEBUGログの変更と、資格情報をコマンドラインからIPCへ移す変更が含まれています。開発元:資格情報をIPCで渡す修正PRでも、ネイティブプロセスがIPCチャネルで資格情報を受け取る設計を確認できます。設定で表示を隠すだけの対策と、資格情報の受け渡し方式を変更する修正を区別してください。
公表日と修正版の公開日は同じではありません。開発元のv1.0.8リリース画面には9月3日、脆弱性には10月30日が表示されています。AWS勧告の掲載時刻10月30日23時PDTは、日本時間10月31日15時に当たります。「今日新しい修正版が出た」と読み替えず、すでに修正版を取り込んでいる環境も実物で判定します。
0.xから移行する場合は、依存座標の変更を含むため通常のライブラリ移行として扱います。コンパイルできることに加え、既存の送信処理、認証情報の供給、終了時の未送信データ処理など、自社が依存する機能を試験してください。ここではすべての0.x利用コードが無変更で動くとは保証しません。直接依存を上げても旧版が別経路で残っていないか、最終的な配布物で再確認します。
更新後は新しいアプリケーションを配備し、古いJVMや子プロセスを含めた入れ替えを確認します。複数レプリカや定期バッチがある環境では、更新済みの一台だけで完了にしません。停止や切り替え時のデータ送信への影響はアプリの既存手順に沿って扱い、脆弱性対応を理由に未送信データを無条件に捨てないようにします。
更新までの暫定策はDaemonロガーへ明示する
すぐに更新できない場合、開発元:GHSA-mr97-jq69-qr5fはDaemonロガーをINFO以上へ明示設定するよう求めています。1.xではsoftware.amazon.kinesis.producer.Daemon、0.xではcom.amazonaws.services.kinesis.producer.Daemonが対象です。ルートロガーがDEBUGになっても、このクラスだけはDEBUG以下へ下がらない設定にします。
KPL自身のLogLevel設定は、このDaemonロガーへ作用しません。「KPLのログを減らした」という作業記録だけで、Java側の露出経路を閉じたと判断しないでください。Logback、Log4jなど採用している実装と設定方式を確認し、利用するロガー名に対する実効レベルを確かめます。名前が似た設定の変更を繰り返すより、出力元を特定することが重要です。
AWSは追加策として、起動時に使われる特定のメッセージをログ転送段階で除外または伏せる方法も示しています。ただし、資格情報は16進数化されており、通常の秘密検出に引っかからない場合があります。自動スキャナーで検出なしだった結果だけを、過去の記録に資格情報がない証拠にはできません。ログの経路と出力条件を確認したうえで判定します。
これらはログ経路を抑える措置です。影響版のプロセス引数から資格情報を除く設定はなく、完全な修正は1.0.8以降への更新です。更新までの間は、信頼していないローカルアカウントと同居させない構成を検討します。「コンテナ内だから見えない」と一律に判断せず、誰がホストやプロセス情報へ到達できるかを確認してください。
スポンサーリンク
既存のキーとロールセッションは別々に処理する
新しいログ出力を止めても、すでに記録された資格情報の効力は消えません。AWSは長期IAMユーザーキーの、必要に応じたロールの取り消し、影響ログへのアクセス制限や伏せ字化を案内しています。更新作業と過去の露出への対応を別項目で管理し、一方が完了したことでもう一方を済ませた扱いにしないでください。
AWS IAM:ロールの一時的なセッション権限の取り消しによると、ロールのセッション取り消しは、指定した時点より前に発行された一時資格情報に権限拒否を適用する方式です。そのロールを共有している正当な利用者や処理も影響を受けるため、対象と再取得手順を確認して実施します。ロール名が似ているという理由で別のロールを止めたり、すべての処理へ無計画に一括適用したりしないでください。
また、一時資格情報の発行時刻を条件とする拒否は、IAMユーザーの長期資格情報そのものを無効化する処理ではありません。長期キーの交換と一時セッションの取り消しを混同せず、実際にKPLが解決した資格情報の種類へ合わせます。IAMの資料では、サービスにリンクされたロールやIAM Identity Center由来のロールには手順上の違いもあるため、通常のロール向け操作をそのまま流用しないことが必要です。
保存済みログと更新後の確認を完了条件にする
本サイトの提案として、ログの対処前に調査上必要な時刻や保存先の情報を保全し、その後に閲覧範囲を狭めます。元のログだけでなく、集約基盤、エクスポート、、障害調査用の添付へ複製されていないかも確認してください。保全と削除・伏せ字化の責任者を決め、調査記録まで不用意に失わない順序で進めます。
検証では、本番資格情報を表示して修正を証明する必要はありません。管理下の試験環境で、配布物が修正版であること、想定したJavaロガー設定が使われること、通常の送信が成立することを確認します。修正PRの実行例は開発元の試験結果であり、自社アプリの正常性を代わりに証明するものではありません。自社の送信成功・エラー率・再試行状況を更新前後で比較します。
ログレベルを下げた結果、障害解析に必要な記録まで失われていないかも確認します。資格情報を出さずに動作状況を追える監視へ調整し、問題の再発時にルートロガーを無期限にDEBUGへ戻さない運用を決めます。例外的に詳細ログが必要なときは、対象、期間、閲覧者を限定し、終了後の設定と保存物を再点検します。
完了の判断は、修正版の稼働確認、旧プロセスの終了、資格情報への対応、既存ログの扱いの四つです。共有ホストや広く読めるログがある場合は優先して対象を絞り込みます。KPL更新の担当とIAM・ログ基盤の担当が異なる場合も、作業を分断せず同じ対応票へ結果を集めることで、更新済みなのに使える資格情報が残る状態を避けられます。
関連記事
共有ホストの管理権限を見直す場合は、Dockerソケットと管理接続の権限も別の点検項目です。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ