この記事のポイント
- 対象
- Maison KOSÉの店頭体験・レッスン予約システム
- 影響
- 利用者の個人情報28,098件の漏えいを確認。パスワードとクレジットカード情報は含まれません。
- 推奨対応
- 不審なメールやSMSのリンクを開かず、公式サイトで確認した窓口に問い合わせてください。
- 公表日
目次
コーセーは2026年11月13日、Maison KOSÉ銀座と表参道の店頭体験・レッスン予約システムへの不正アクセスにより、個人情報28,098件が漏えいしたと発表しました。閉店した表参道の店舗を含め、過去に対象の予約システムを使った人も対象です。パスワードやクレジットカード情報は漏えいした項目に含まれません。対象者には同社がメールで個別に連絡する方針ですが、案内を装う不審なメールやSMSにも注意が必要です。
スポンサーリンク
11月9日の通信を翌日に確認
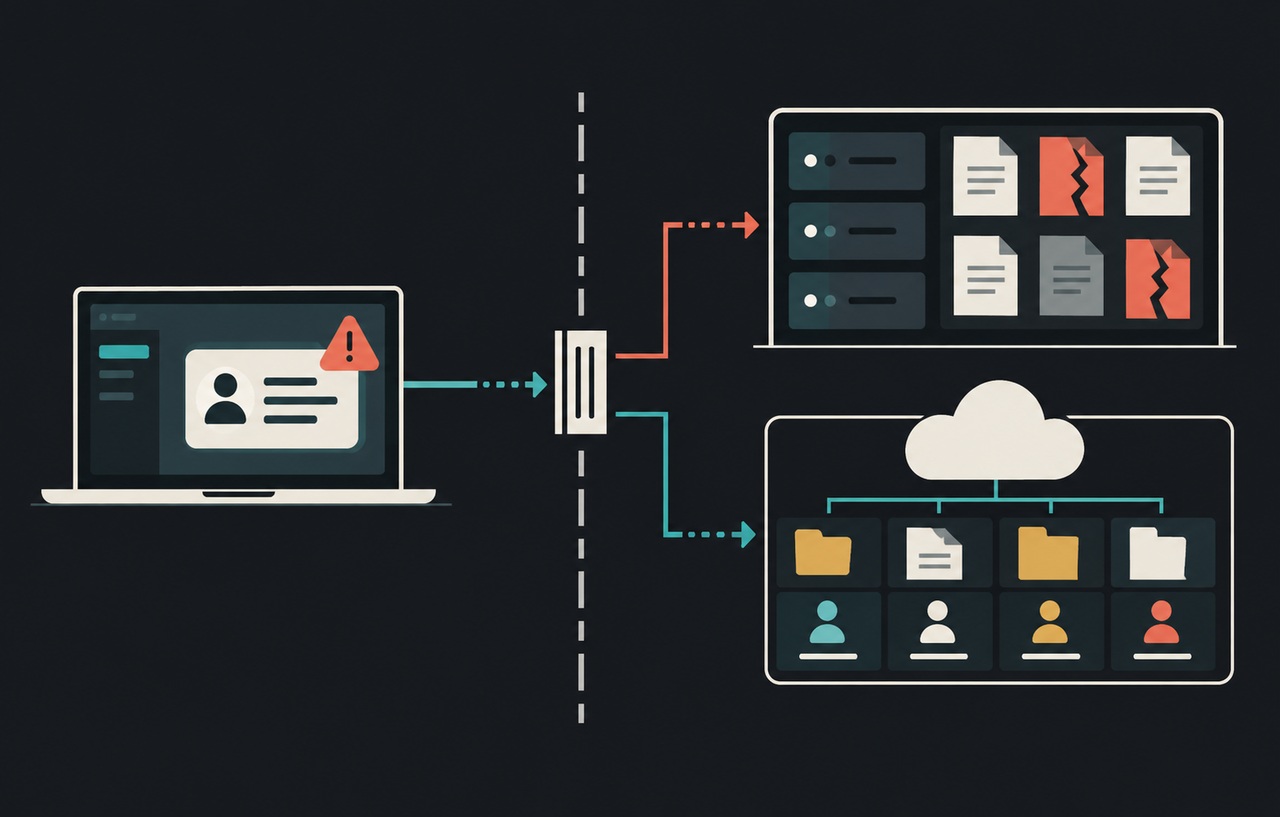
コーセーの公式発表によると、会員の個人情報を読み込む通信が11月9日に短時間にわたって繰り返され、同社は10日にその事実を確認しました。その後の調査で、予約システムのの不備が悪用され、利用者情報が外部に漏えいしたと判明しました。同社は被害の拡大を防ぐため予約システムを停止し、個人情報保護委員会と警察に報告しています。
漏えいが確認された項目は氏名(漢字・カナ)、メールアドレス、電話番号、郵便番号、住所、生年月日、性別です。28,098は同社の発表にある情報の件数で、人数に置き換えられません。対象は該当システムを使った予約に限られ、システムを利用せず公式オンラインショップで買い物をしただけの人は、同社の説明上、今回の漏えいの対象外です。
過去に店頭でサービスを受けたことがある場合は、どの店舗で、どの方法で予約したかを控えや当時のメールで確認すると対象を判断する手掛かりになります。昔の予約方法が分からない場合は、憶測で対象かどうかを決めず、公式発表に掲載されている問い合わせ窓口で確認してください。
新規予約の停止と予約済みレッスンの扱い
コーセーは、銀座店のパーソナルカラー体験、ヘアケア、メイク、肌測定、スキンケアに関する計五つのサービスで予約機能を停止しました。同じ仕組みを利用するJILL STUARTの店頭メイクアップレッスン予約も予防的に停止しましたが、同サービスからの漏えいは発表時点で確認されていません。
発表では、受付停止の対象となった店頭体験も、すでに予約した客には予定どおり実施するとしています。キャンセルは電話で受け付け、予約機能は安全性の確認後に再開するとしています。11月13日の発表では再開日は未定です。オンラインショップと店頭での購入、会員サービス、注文済み商品や定期購入商品の発送には影響がないと案内しています。予約変更が必要な場合は、購入商品の窓口と混同せず、対象サービスの公式窓口を確認してください。
スポンサーリンク
個別通知を受け取ったときの確認先
同社が注意を求めているのは、今回の事件に便乗してグループ企業を装うメールやSMSです。相手が氏名や住所を知っていても、正規の連絡である証拠にはなりません。不審な通知のリンクや添付ファイルを開かず、個人情報やパスワードを求められても入力しないよう同社は呼びかけています。
個別通知が本物か判断できないときは、受け取った通知から直接移動する代わりに、会社の公式サイトを開き直し、掲載された窓口で照合してください。特に、予約の取り直しやキャンセルを理由に、その場で決済情報の登録や本人確認を求められた場合は、先に既知の窓口に確認するのが実務的です。同社は二次被害の有無を調べており、今回の発表はその発生を確認したものではありません。
予約機能を運営する事業者が確認したい範囲
コーセーは再発防止に向けてアクセス制御を見直し、プログラムを改修するほか、外部専門機関による対象システムと関連システムの診断を予定しています。診断結果や改修の完了を発表した段階ではありません。
予約サービスを運営する事業者への本サイトの提案は、ブランド名や画面単位だけで影響範囲を分けず、どの予約機能が同じ処理やデータを共有するかを確かめることです。例えば今回の告知では、漏えい確認の対象となった予約と、仕組みが共通するため予防的に止めた予約が分かれています。再開の案内でも、新規受付、予約済みの来店、キャンセル、通常の購入を分けて示すと、利用者は自分に必要な手続きを確認しやすくなります。