この記事のポイント
- 脆弱性
- CVE-2026-58115
- 深刻度
CRITICAL10.0
- 対象
- SIMATIC IoT2050 Advanced・Basic・M.2・SMのNode-RED搭載構成
- 悪用状況
- 確認済み
- 推奨対応
- 管理面の到達性と認証を確認。Industrial OSはV4.3.4-1以降へ更新し、Example Imageでは管理経路の制限と認証を優先する。
- 公表日
目次
は2026年11月19日、認証を有効にしていないNode-REDが国内でも攻撃の標的になったとの報告を受けたと公表しました。Node-REDを使うWeb・業務自動化の運用者は、エディターと管理への到達経路を先に制限し、実行中の設定で管理認証が有効かを確かめてください。外部から到達できた期間がある場合は、変更履歴とホストの調査も並行します。
今回の-2026-58115は、SiemensのSIMATIC IoT2050に搭載されたNode-REDの欠如に対する識別子です。該当機器ではIndustrial OSとExample Imageで修正状況が違います。自前で配備したNode-REDでも構成次第で同種のリスクがあるため、製品番号の該当確認と、管理面を実際に保護できているかの確認を別々に進めます。
スポンサーリンク
11月19日に何が分かったか
JPCERT/CCの注意喚起によると、VulnCheckは11月2日に悪用の試行を観測したと報告しました。同社の観測用ホストでは不正なフローが登録され、OSコマンドが実行されました。IFINも11月9日、認証の設定が適切でない公開環境でが設置された事例を報告しています。国内についてJPCERT/CCが公表したのは標的になったとの報告です。国内の被害件数や、個々のホストで侵害が成立したかはこの発表から判断できません。
CVE自体の初回公表は8月11日です。Siemensは11月4日に対象製品を明確化し、11月10日に対象構成を追加しました。11月19日の国内向けの注意喚起は、新しいの配布日ではありません。すでに8月の更新を確認した環境でも、対象だったイメージの種類と外部公開の履歴を改めて照合する理由があります。
どの構成を優先して確認するか
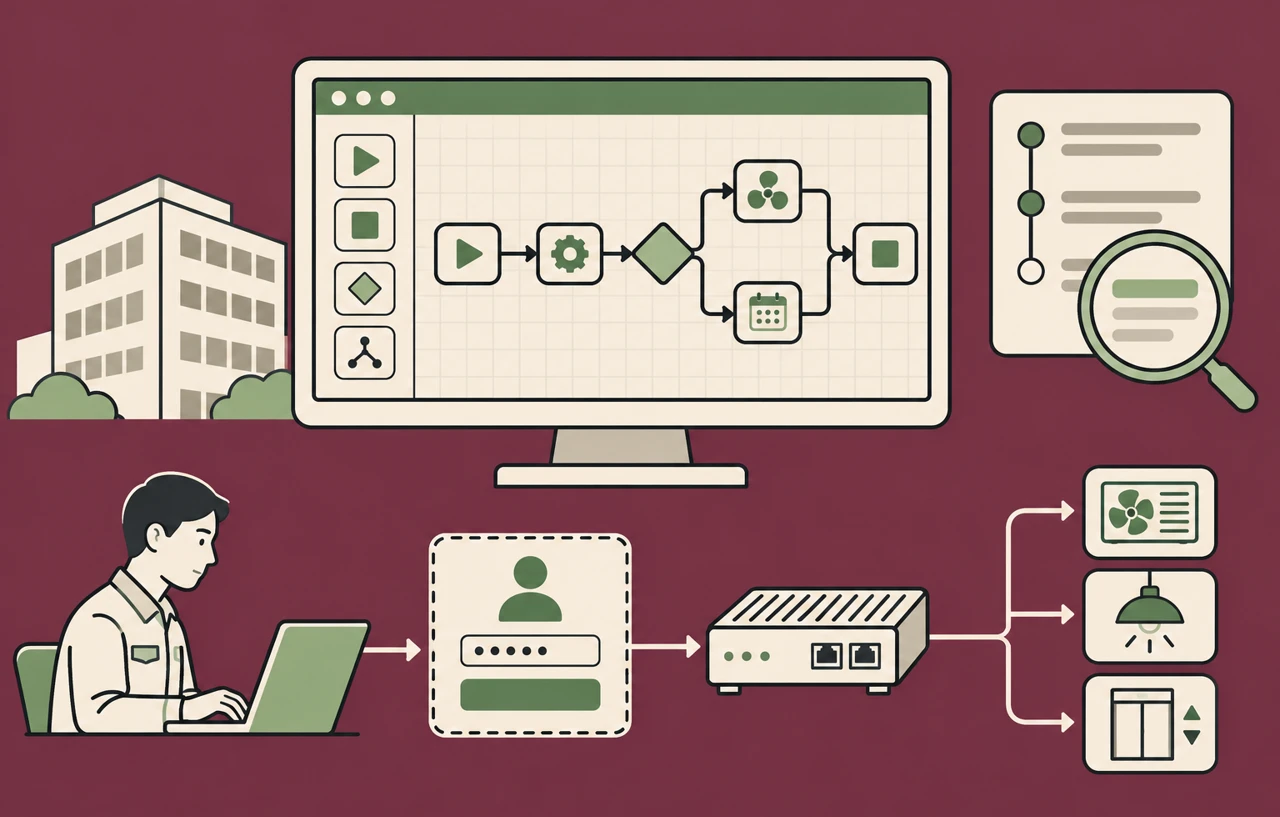
Node-REDのフローは、データの収集や整形、通知、外部サービスとの連携を定義します。その編集・配備を行える管理面が保護されていないと、外部から到達できる第三者がフローに手を加えられるおそれがあります。変更が実行されると、処理結果の改変や停止だけでなく、ホスト上でのコード実行につながる可能性があります。影響範囲の見積もりには、Node-REDの起動ユーザー、接続先、読み取れる設定や資格情報も含めます。
着手時は、運用中のインスタンスを用途別に洗い出します。専用機器以外に、VM、コンテナ、検証用に残した環境、外部委託先が管理する拠点のゲートウェイも対象です。公開サイトの台帳だけでは業務連携の管理画面を拾えないため、配備定義、やの転送先、の許可、の公開設定を所有者と照合します。検証環境でも実データや本番接続先を使う場合は、実際の権限に基づいて優先順位を付けます。
各インスタンスでは、エディターと管理APIに到達できるのが誰か、管理認証が実際に稼働しているかを確認します。インターネットからの到達に加え、利用者用ネットワーク、取引先との接続、拠点間経路、プロキシを通らない直接経路を確認します。管理画面のリンクがサイトにないことや、URLを周知していないことは、アクセス制限にはなりません。
スポンサーリンク
SiemensはOSの種類で対応を分ける
Siemensの勧告SSA-834709の11月10日改訂版は、SIMATIC IoT2050 Advanced、Basic、M.2、SMの4製品を対象としています。Node-REDが入ったIndustrial OSではV4.3.4-1未満が対象で、V4.3.4-1以降への更新が案内されています。Node-REDが入ったExample Imageは全バージョンが対象で、勧告上は修正版がありません。基本値10.0(v3.1、v4.0)はSiemensが評価したこのCVEの値です。
現場で確認するのは筐体の商品名だけではありません。機器の型番、稼働イメージの種類と版、Node-REDの導入有無を一緒に記録してください。異なるイメージを混在させている拠点では、同じ機器名でも取るべき対応が分かれます。Industrial OSでは保守手順に従って更新し、再起動後に実際の版と認証・到達性を確認します。Example Imageでは同じ版番号を修正目標に流用せず、管理経路の制限と認証を実施し、使っていなければ勧告に沿ってNode-REDの削除を検討します。稼働に必要な場合は機器の担当者と、サポートされる構成へ移す条件を確認します。
自前配備や別メーカーの組み込み環境では、SiemensのOSを更新する手順は適用されません。製品独自のサポート窓口がある場合は、管理認証の設定方法、修正版の有無、配備の変更がサポート条件に及ぼす影響を確認します。自前のインスタンスでは、Node-REDのバージョンを上げることと、認証を設定することを別の作業として管理してください。
管理画面と公開エンドポイントを分けて守る
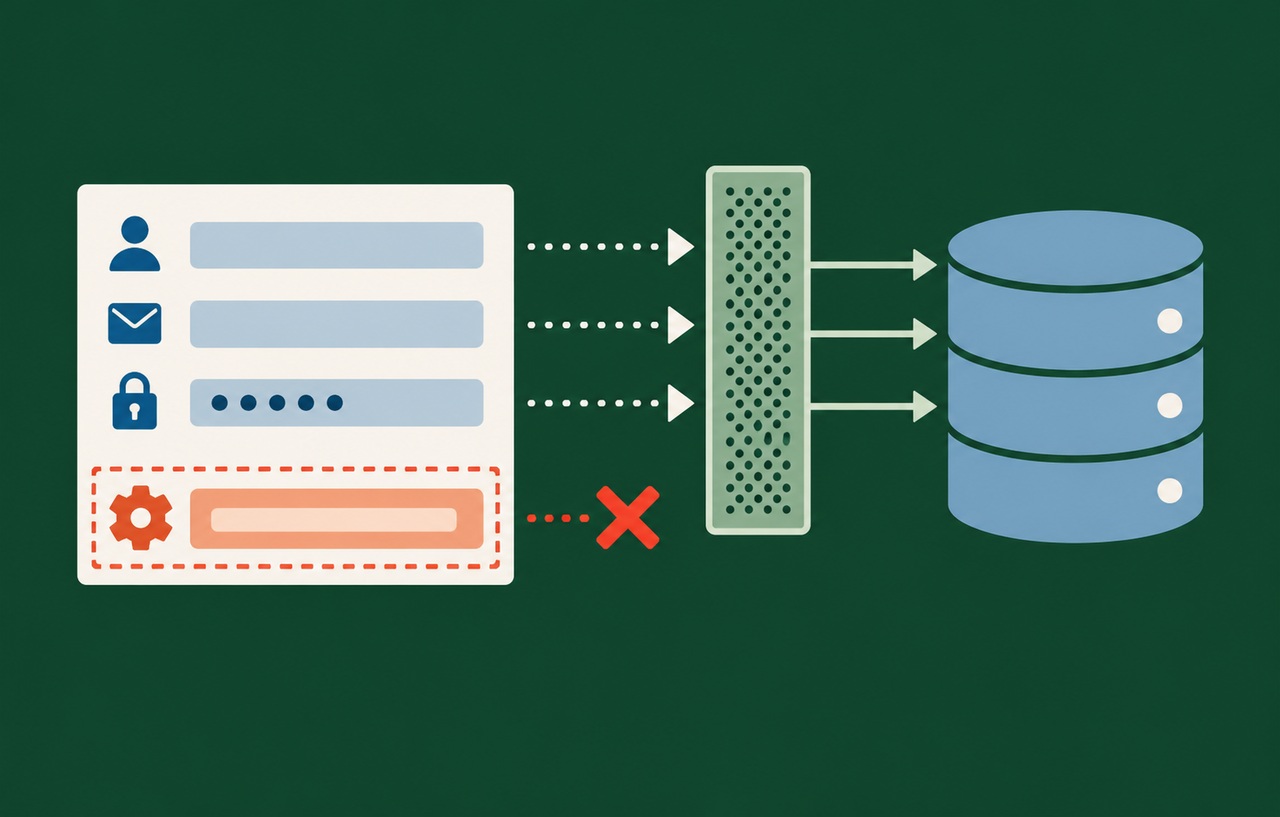
Node-REDの公式設定ガイドは、、エディターと管理APIの認証、ノードやダッシュボードの保護を分けて説明しています。HTTPSは通信経路を保護しますが、接続元の利用者に編集権限を与えてよいかは別の判断です。エディターと管理APIの認証としては、実際に読み込まれる設定のadminAuthを確認します。ユーザー名とパスワードを使う場合は、公式手順に沿ってハッシュを設定し、閲覧担当と変更を配備する担当を分けます。
フロー上のHTTPノードが公開する受付口は、管理APIとは別に扱います。たとえば外部の通知を受ける連携で通信を残す必要があっても、その経路からエディターまで転送する必要はありません。プロキシやゲートウェイで業務に必要な経路だけを許可し、HTTPノード側の認証は用途に合わせて別途設計します。一律に全ポートを閉じると監視や通知が止まる環境では、遮断による影響を担当者と整理し、管理面を切り離す変更を急ぎます。
設定ファイルの記述が正しく見えても、サービスやコンテナが別のファイルを読み込んでいることがあります。起動時に使われた設定と実行環境を確かめ、宣言だけで完了にしないでください。複数台で動かす構成では、ロードバランサー配下の一台にだけ設定が反映されていない場合を想定して確認します。設定を元に戻す必要が生じても、外部から無認証で到達できる状態には戻さない切り戻し手順を準備します。
スポンサーリンク
更新と設定変更をどう確かめるか
確認は管理下の環境で、通常の画面表示や読み取りを使って行います。想定外のネットワークから管理面に到達できないこと、許可されたネットワークでも未認証のまま管理情報を取得できないこと、正規の担当者はログインして必要な業務を継続できることを別々に確認します。閲覧専用の担当者が編集や配備を許されていないことは、検証環境のテスト用フローで確認すると、本番の制御を変えずに権限差を確かめられます。
を経由した画面にログインが出ても、直接接続できる経路が残っていれば制限は不十分です。公開側と管理側で接続元を変えて結果を記録し、別ホスト名、別拠点、予備系統にも同じ制限が反映されているかを確認します。逆に、正規の利用者がログイン後に画面へ入れない場合は、プロキシの転送経路とアプリの認証を切り分けて確認します。サービスの停止をもって対策が機能したと判断しないため、業務に必要な疎通や通知の動作も確認してください。
受け入れ記録には確認日、機器やインスタンスの識別子、稼働版、テストした接続元、期待した権限と実際の結果を残します。設定変更を別チームが行う構成では、クラウド側の入口とNode-RED側の承認者をそれぞれ記録しておくと、後から権限や経路が変わった際に再確認しやすくなります。新設や復元時にも同じ判定を行えるよう、配備の手順へ組み込みます。
公開されていた場合は調査と封じ込めを並行する
管理面が無認証で到達できた、またはその期間を特定できない場合、入口を閉じてから過去の状態を調べます。稼働中のフローと承認済みのを比較し、見慣れない差分がいつ、どの環境で発生したかを確認します。、稼働ログ、プロキシやファイアウォールの記録、外部通信の履歴を時刻をそろえて照合します。承認された保守作業や自動配備の記録も並べると、正規の変更を不審な差分から分けられます。
JPCERT/CCは調査組織が公表したも案内しています。指標に一致すれば追加調査の手がかりになりますが、不一致でも侵害を否定できません。配備履歴や外部通信の記録が残っていない環境では、その期間に何を判断できないかを明記します。初動では記録を保存し、現場の安全や業務継続に配慮した上で疑わしいホストを隔離します。既知の正常な構成からの復旧や、関連する資格情報の失効・交換は、ホストがアクセスできた範囲を確認して決めます。
フローだけを正常な版へ戻せば十分とは限りません。ホスト側で不審な実行が疑われる場合は、接続先や同じ資格情報を利用している環境も調査対象に広げます。ログの保存と運用再開の判断は分け、再開前には管理面に到達できる範囲、権限、正常なフロー、接続先の認証を改めて確認します。11月の注意喚起を受けた点検の完了条件は、更新の有無だけでなく、無認証の管理経路が残っていないことと、過去の露出を調査した範囲を説明できることです。
委託運用では、更新済みとの回答だけで作業を閉じず、対象機器の一覧とイメージの版、管理経路の変更日、未認証での確認結果を受け取ります。点検時に構成を判定できない機器は別枠で管理し、保守窓口への照会と管理面の到達制限を先に行います。例外として外部保守が必要な場合は、接続可能な担当者と時間帯を限定し、作業後に経路が閉じたことまで記録します。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
JPCERT/CC
-
公式アドバイザリ
-
公式アドバイザリ