
TAG
#認証・認可
認証・認可に関する記事の一覧です。
190件の記事
ARTICLES
記事一覧
新着順・46〜60件を表示
-
Alpine LinuxのOpenSSH認証回避を修正 鍵専用アカウントの影響と再起動を確認
Alpine LinuxのOpenSSHで、条件がそろうと鍵専用アカウントにパスワード経由でログインできる脆弱性が修正されました。影響条件、系列別の修正パッケージ、sshdの再起動…
-
ロート製薬で約280万人の情報流出 通話録音にカード情報が含まれた対象は9715人
ロート製薬の通販向けシステムに不正アクセスがあり、顧客管理情報は約280万人が対象となりました。通話録音にカード番号と有効期限が含まれた9,715人との違い、録音対象の通話期間、個…
-
Apache OFBizの認証不要RCEと認証回避を修正 24.09.08への更新と確認手順
Apache OFBiz 24.09.08で認証不要の任意コード実行とアプリ間ログインキーの認証回避が修正されました。影響する旧版の見つけ方、更新後にログイン画面とアプリ間遷移を確…
-
スシローの従業員番号1117件が流出 管理画面への不正ログインで退職者にも影響
スシローのアルバイト・パート従業員向けポータルに不正ログインがあり、退職者を含む従業員番号1,117件が流出しました。発覚からサイト再開までの経緯、流出した番号と侵入に使われたパス…
-
WatchGuard AuthPoint Gatewayの認証関連4件を修正 7.6.0への更新と確認手順
WatchGuard AuthPoint Authentication Gatewayで認証サービスの妨害や認証結果の偽造につながる4件が修正されました。7.6.0への更新対象、L…
-
DreamHostでFTP認証情報が流出 Webメールとサイト運用で確認する点
DreamHostのブラウザー版File Managerへの不正アクセスで、FTP/SFTPと一部Webメールの認証情報が影響を受けました。対象期間と影響の見分け方、契約者によるパ…
-
SHIRASAGIのコマンド実行と広告XSSを修正 v1.21.1への更新で確認する点
CMS「SHIRASAGI」で、オープンデータ取り込みからのOSコマンド実行と、公開広告からのクロスサイトスクリプティングが修正されました。影響を受ける版と権限、旧版からv1.21…
-
Amazon EKSのNetworkPolicy回避を修正 同居Podへの着信制限を確認
Amazon EKSのNetwork Policy Agentに、同じノード上のPodへの着信制限を回避され得る脆弱性が見つかりました。影響を受けるVPC CNI構成と修正版を整理…
-
Getchu.comで会員情報の一部流出 パスワード再設定と使い回し解消を
ゲインズはGetchu.comの会員管理システムへの不正アクセスで、一部の個人情報が流出したと発表しました。対象会員と流出した可能性のある情報、パスワード再設定の案内、同じ認証情報…
-
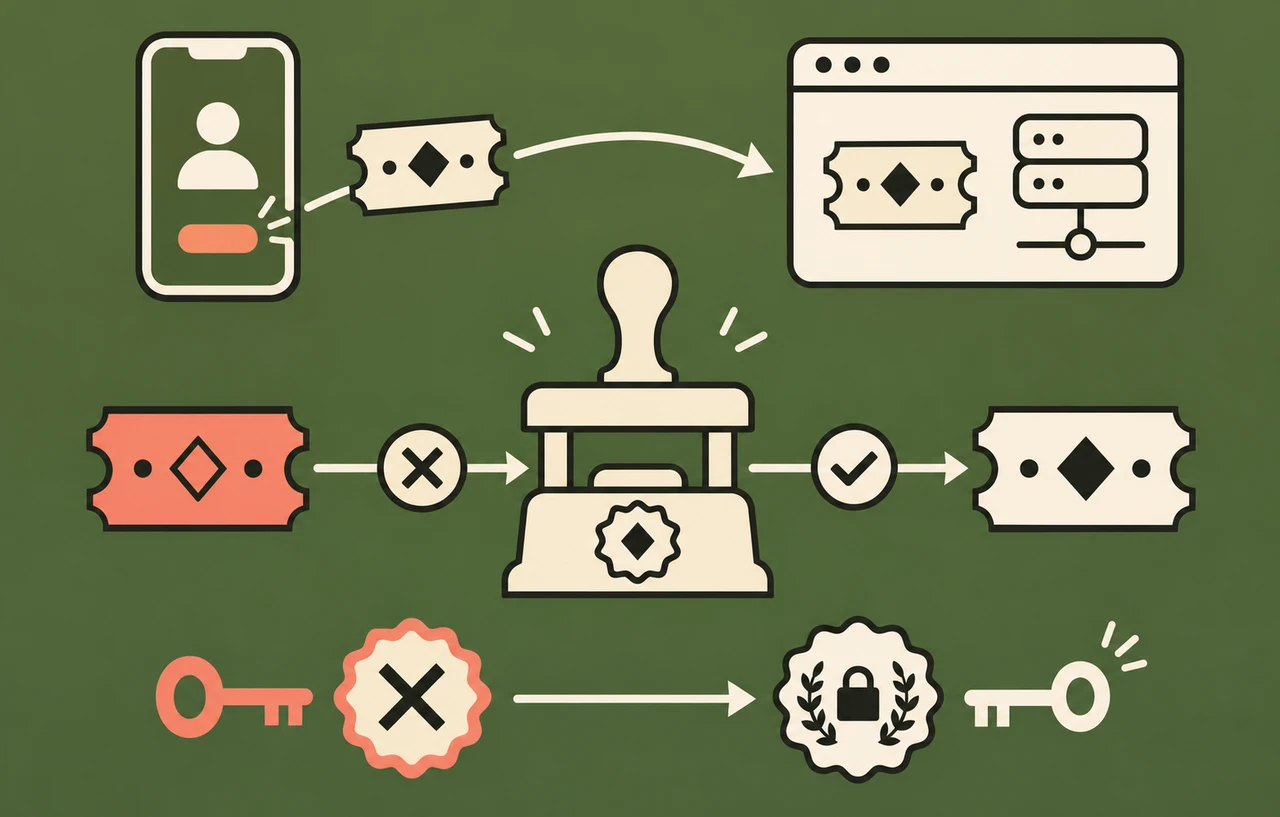
Better AuthのExpo連携で認証回避|更新後に旧署名の失効を確認
Better AuthのExpo連携で、公開された認可プロキシが未発行の値に署名し、第三者によるアカウントの乗っ取りにつながる問題が修正されました。対象版とサーバー設定の見分け方、…
-
デニーズアプリの移行処理で認証情報が不正作成 一部利用者は再ログインが必要に
デニーズジャパンが、旧アプリから新アプリへの移行処理で第三者による認証情報の不正作成を確認しました。会員情報の取得有無と対象人数は調査中です。システム改修と認証情報の無効化の経緯、…
-
AirbyteのConnector Builderで悪用確認|旧Helmの到達経路と更新前の注意点
JVNがAirbyte Connector Builderの任意コード実行の悪用を確認しました。自社運用の旧Helm構成と2.xで異なる攻撃条件、更新までの通信制限と閲覧ロールの見…
-
三井住友海上が不審なアクセスを検知し1DAY保険など9サービスを停止
三井住友海上が第三者からの不審なアクセスを検知し、契約者向けページや1DAY保険、法人向けWebなど9サービスを一時停止。2026年11月4日午前8時時点の対象、情報流出の公表状況…
-
Redshift JDBCの任意コード実行を修正|接続設定と稼働中のJARを確認
Amazon Redshift JDBC Driverの2.3.0未満で、接続URLやAWS認証情報プロファイルを通じてアプリ側のJVMでコードが実行されるおそれがあります。影響条…
-
cPGuardの更新経路が侵害され約2950台で偽更新が実行|最新版と認証情報の交換を
cPGuardの正規更新経路が侵害され、OPSSHIELDは偽更新を実行した顧客サーバーを約2,950台と公表しました。対象時間帯と導入履歴の確認、最新版への更新、SSH鍵・データ…
スポンサーリンク