
CATEGORY
サイバー被害・注意喚起
企業やサービスの情報漏えい・不正アクセスなどの被害の公表と、公的機関の注意喚起の一覧です。影響範囲と利用者・運営者が確認したい対応の要点を、公式情報をもとに新しい順に掲載しています。
59件の記事
ARTICLES
記事一覧
新着順・31〜45件を表示
-
TBSショッピングでメール情報流出|委託先侵害で最大4万9995人分
TBSショッピングは、委託先が利用するメール配信システムへの不正アクセスで顧客情報の一部が漏えいしたと案内しています。10月16日に流出を確認したメールアドレス等は最大4万9,99…
-
コミックシーモアが一部再開|Web閲覧にはパスワード再発行が必要
コミックシーモアは10月29日、購入済み作品と読み放題のWeb閲覧などを再開しました。利用にはパスワード再発行が必要です。購入や退会などの停止継続機能、会員DB319件とログ最大約…
-
osinaで個人情報流出|SNS連携情報と銀行口座登録者への注意案内
NELは10月29日、データ分析ツールへの不正アクセスで個人情報の流出を確認したと公表しました。速報の対象者数は23万5,329人。osina会員のSNS連携用認証情報や銀行口座情…
-
楽天トラベルで2件の不正アクセス|予約者と宿泊施設の対象情報を確認
楽天トラベルが海外ホテル予約ページの一部と多言語予約サイトへの不正アクセスを公表しました。予約者・ログイン利用者・宿泊施設従業員の対象情報、支払情報の範囲、地域の除外条件、事象別の…
-
So-netで会員情報漏えい|一部メールのパスワード再設定が必要に
So-netが会員データベースへの不正アクセスによる情報漏えいを公表しました。plala(Sコース)への影響、一部メールサービス5万4,401アドレスのパスワード初期化と再設定、元…
-
クロンオンライン診療に不正ログイン|患者情報の閲覧と二要素認証の設定案内
MICINがクロンオンライン診療への不正ログインを公表しました。医療機関側の患者73名分の閲覧と患者14アカウントへの侵入を区別し、閲覧対象の情報、パスワード初期化、医療機関の二要…
-
ゲームトレードに不正アクセス|個人情報漏えいの可能性とパスキー登録の案内
ゲームトレードが2026年10月28日に不正アクセスと個人情報漏えいの可能性を公表しました。対象項目と調査状況、公式が求めるパスキー登録、同じメールアドレスとパスワードを使う別サー…
-
palanで個人情報漏えい|岐阜県は破棄証明書受領後のデータ残存を公表
palanのMetabaseへの不正アクセスで登録者やキャンペーン参加者の情報が漏えいし、岐阜県と宮崎県の委託事業にも影響しました。対象数の重複、パスワード使い回しへの対応、破棄証…
-
インプレスのDIGITAL X Newsで約5万8千件の情報漏えい|不審メールに注意
インプレスはDIGITAL X Newsの登録情報約5万8,000件が漏えい対象と公表。会員ID・メールアドレスに加え一部の属性情報も含まれます。10月28日の第二報で判明した対象…
-
CAPCOM ID侵害が通販へ波及|第二報で19件の顧客情報流出を公表
CAPCOM IDへの不正アクセスで、通販サイト「イーカプコン」19アカウントの住所や購入履歴などの漏えいが第二報で判明しました。第一報の対象件数と追加影響の関係、利用者の注意点を…
-
Railwayが環境変数の侵害を報告|鍵の失効と再デプロイで復旧を確認する
Railwayが環境変数の侵害を報告し、資格情報の更新を要請しました。復旧後も必要な旧キーの失効と変数変更の反映、停止中のコミットの再デプロイ、GitHub連携やCLI・CIトーク…
-
JPCERTがAIペンテスト基盤の悪用試行を追記|IP一致だけに頼らない調査
JPCERT/CCが2026年10月23日、Cairn、CyberStrikeAI、ARTEXなどAIペンテスト基盤の悪用試行と9件の送信元を追記しました。IP一致だけで侵害を断定…
-
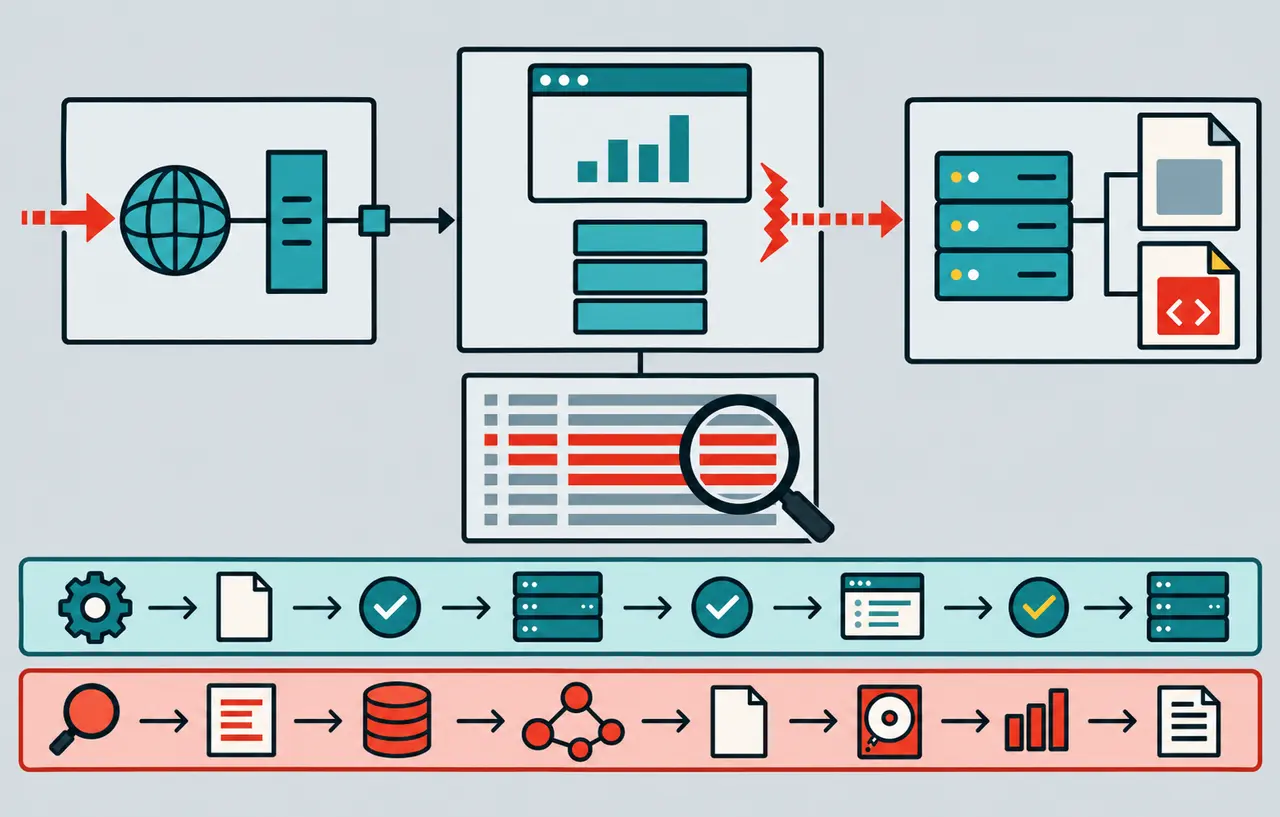
JPCERTがMetabase悪用とWebシェル設置を追記|更新後に必要な侵害確認
JPCERT/CCが2026年10月23日に追記したMetabase脆弱性の悪用痕跡と、内部アプリケーションサーバー上のWebシェル設置事例を整理します。安全版への更新、ログ保全、…
-
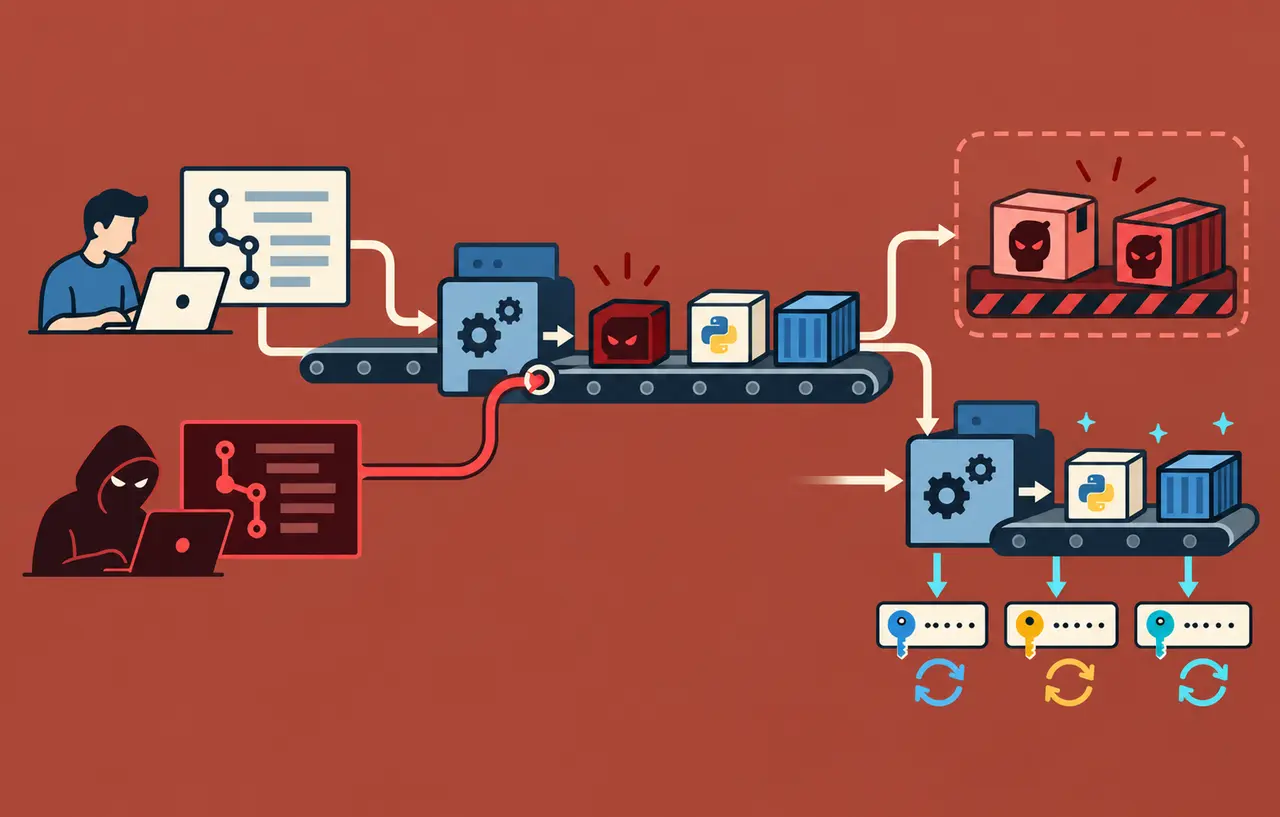
LiteLLM 1.107.0に認証情報窃取コード|影響確認と鍵のローテーション手順
LiteLLM 1.107.0のPyPIパッケージと一部コンテナが侵害され、認証情報窃取コードが配布されました。影響時間と対象digestの確認、Pythonを起動しない初動、環境…
-
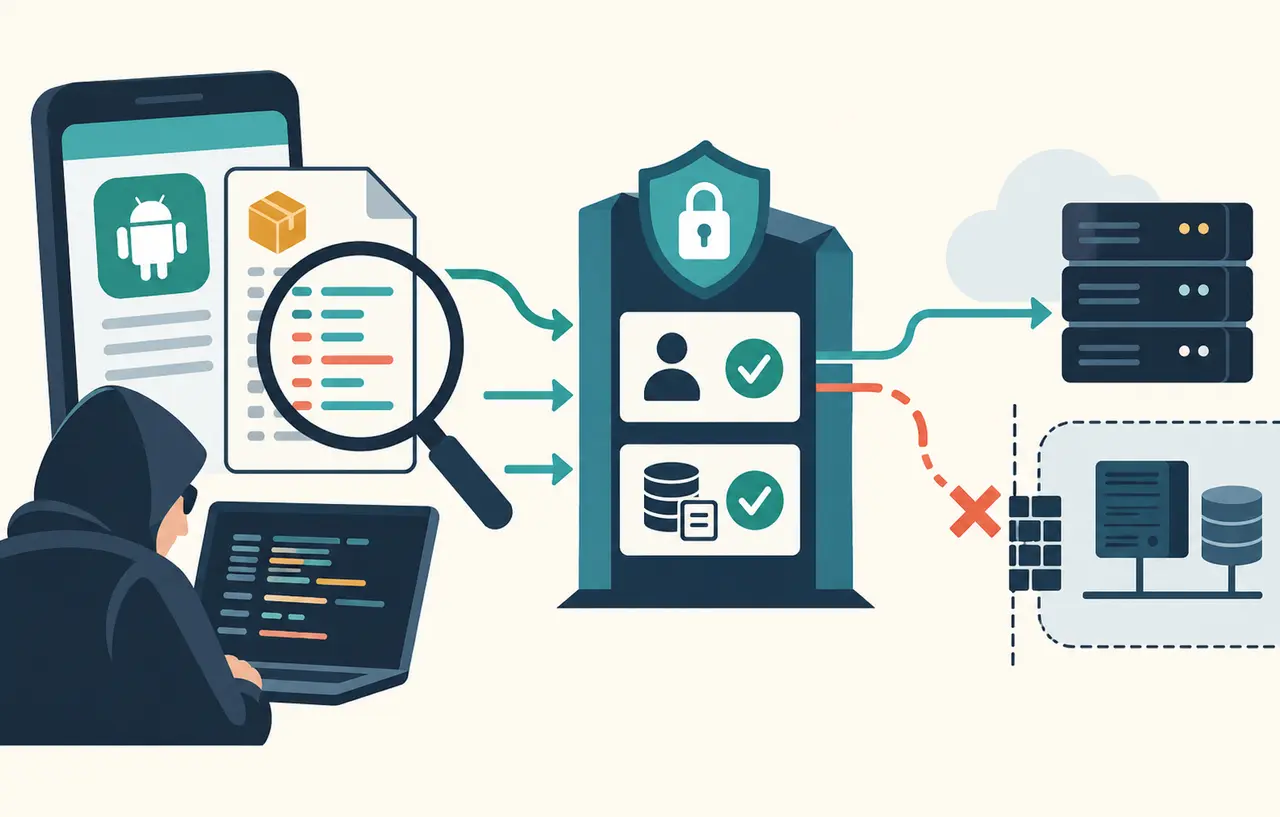
アプリ解析からAPIを攻撃!JPCERTの新報告で点検する認可とSSRF
JPCERT/CCがAIを用いた攻撃インフラの調査結果を公開しました。APK解析によるAPI探索やSSRF検査の観測を整理し、アプリ内の秘密、サーバー側認可、リダイレクト先の検証、…
スポンサーリンク