
CATEGORY
サイバー被害・注意喚起
企業やサービスの情報漏えい・不正アクセスなどの被害の公表と、公的機関の注意喚起の一覧です。影響範囲と利用者・運営者が確認したい対応の要点を、公式情報をもとに新しい順に掲載しています。
59件の記事
ARTICLES
記事一覧
新着順・16〜30件を表示
-
ドトール4店舗で従業員951人の情報が流出した可能性 退職者も対象
ドトールコーヒーが4店舗の従業員・退職者951人の個人データ流出の可能性を公表。氏名や住所に加え銀行口座番号も対象です。10月20日の検知と26日の公表、対象店舗と項目、退職者への…
-
かたしな高原の配信環境からフィッシング|送信先約3万800件と閲覧対象253人の違い
かたしな高原の外部メール配信環境が悪用され、約30,800件へフィッシングメールが送られました。253人の情報閲覧のおそれとは範囲が異なります。公式調査に基づき、対象情報、入力済み…
-
マップカメラで77,204件に情報流出の可能性|ポイント情報も対象
シュッピンはメール配信委託先への不正アクセスにより、マップカメラのメールアドレス77,204件などが流出した可能性を公表しました。ポイント残高・有効期限・都道府県名の対象範囲、決済…
-
MUJIアプリで最大約2726万件に情報流出の可能性 退会者も対象
良品計画がMUJIアプリの顧客情報について外部流出の可能性を公表。退会者を含む最大約2,726万件が対象で、情報はメールアドレス・生年月日・性別です。氏名やカード情報等は含まれず、…
-
みまもりCUBEで個人情報5400件に漏えいのおそれ 本人確認書類も対象
ラムロックが「みまもりCUBE」ECサイトの不正アクセス調査結果を公表。個人情報5,400件とカード情報190件に漏えいのおそれがあり、本人確認書類や過去の利用者も対象です。流出確…
-
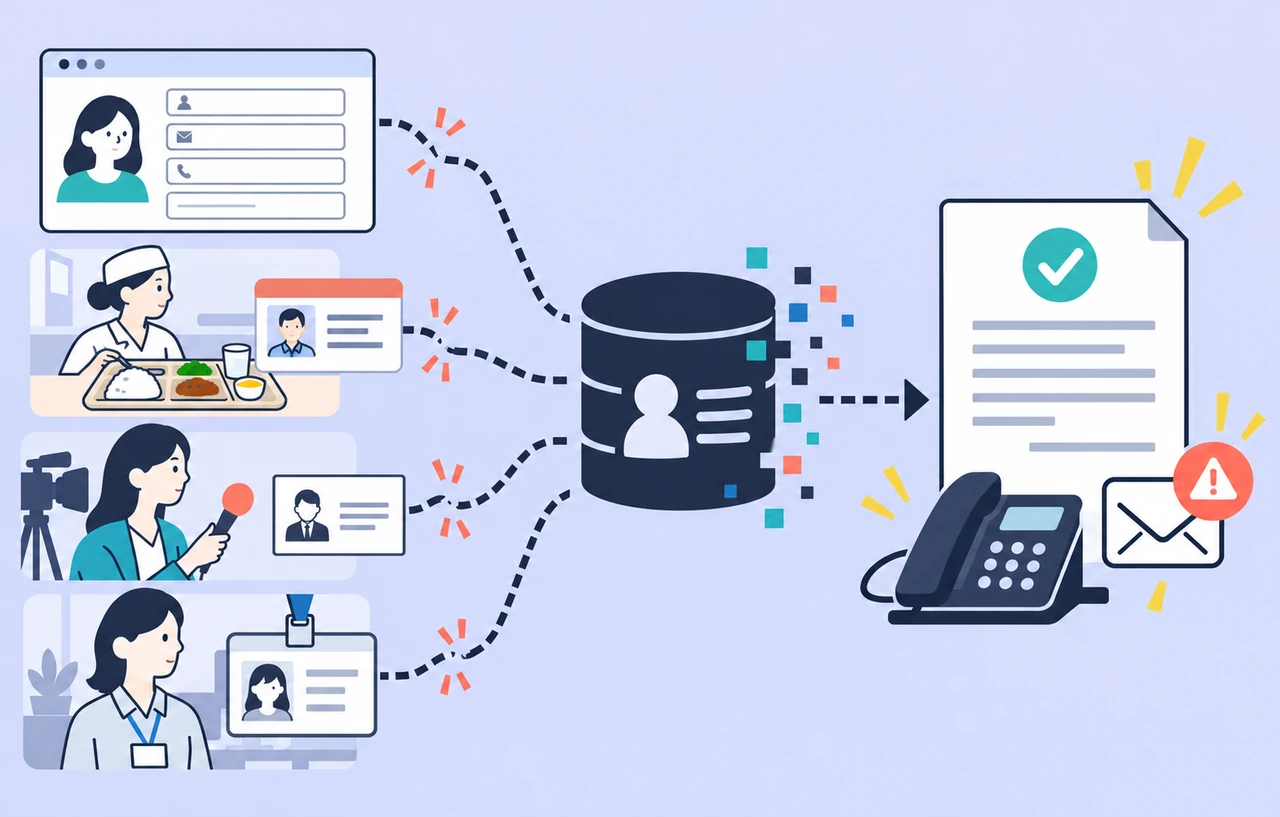
ヤクルト本社で個人情報約4万件が漏えい|問い合わせ内容や給食サイト会員情報が対象
ヤクルト本社が公式サイトへの不正アクセスで約4万件の個人情報漏えいを確認。問い合わせ利用者や「たのしい給食」会員などの対象項目、10月26日の機能停止と30日の公表、個別連絡の準備…
-
RAGTAG運営会社に不正アクセス|会員情報延べ約120万件が流出した可能性
ワールドは子会社ティンパンアレイへの不正アクセスを公表。会員情報延べ約120万件が流出した可能性があり、対象者の詳細は確認中です。侵入・検知・遮断の日付、対象項目と決済情報の確認状…
-
エックスサーバーで配信先45万9679件の情報漏えい|委託先侵害の対象項目を確認
エックスサーバーが委託先ブラストメール経由の個人情報漏えいを更新。メールアドレス45万9,679件に加え、氏名や利用サービス名などの件数が判明しました。対象者の条件、漏えい対象外の…
-
アイリスプラザが不正アクセスで通販サイト停止|漏えい調査と利用者の確認先
アイリスプラザが通販サイトへの不正アクセスを確認し、ECサイトを一時停止。情報漏えいの有無と範囲は調査中で、カード情報の漏えいは確認されていません。公式発表に基づき、未公表の再開・…
-
JAL・JTAの予約情報約9万2千人分に外部参照の形跡|対象項目と利用者対応
JAL・JTAが委託先アマデウスへの不正アクセスを公表。約9万2,000人の予約情報に外部参照の形跡があり、約2,000人はパスポート番号なども対象です。対象項目の違い、カード番号…
-
ギフティでeギフト不正発行|約5億5千万円の損失見込みと利用者への影響
ギフティの一部システムでeギフトが不正発行され、グループは約5億5,000万円の損失を見込んでいます。利用者の保有ギフトの不正使用や個人情報漏えいは未確認。公式資料からシステム停止…
-
アララ メッセージで約301万件のメールアドレス流出|対象環境と配信への影響
アララ メッセージの一部環境でメールアドレス約301万件の流出を確認。対象環境bvam001、初報から流出確認への経緯、再開時期未定の案内、停止中も予約済み配信が実行されるとの説明…
-
グッドスマイル公式ショップで決済ページ改ざん|カード情報の対象と利用者対応
グッドスマイルカンパニーが第3報でカード決済ページへの不正プログラム設置を公表。全桁情報の漏えい可能性がある2,800人と下4桁・有効期限の40万2,466枚を区別し、決済未完了者…
-
GMOデスクトップクラウド不正アクセスの経緯と利用者対応|補償と移行の条件
GMO「お名前.com デスクトップクラウド」の不正アクセスを10月29日時点の公式発表で整理。情報持ち出しと不正取引の報告、全セッション切断が必要な理由、見舞金・損失補償の条件、…
-
九州大学が外部サービス被害2件を公表|校友会と職員アカウントで異なる対応
九州大学は10月28日、外部サービスで2件の不正アクセス被害を公表しました。校友会は氏名・メールアドレスの漏えいを確認し、登録最大9,999件の実際の対象範囲を調査中。QLIFIC…
スポンサーリンク