IT用語
セキュリティインシデントが起きたときに、被害の把握・封じ込め・復旧・再発防止までを行う一連の対応。
インシデント対応は、不正アクセスや情報漏えい、マルウェア 感染などのセキュリティ上の インシデント が起きたとき、またはその疑いがあるときに、被害の把握から復旧・再発防止までを行う一連の対応のことです。
主な流れ
- 検知と報告:アラートや利用者からの連絡で異常に気付き、担当者に報告する
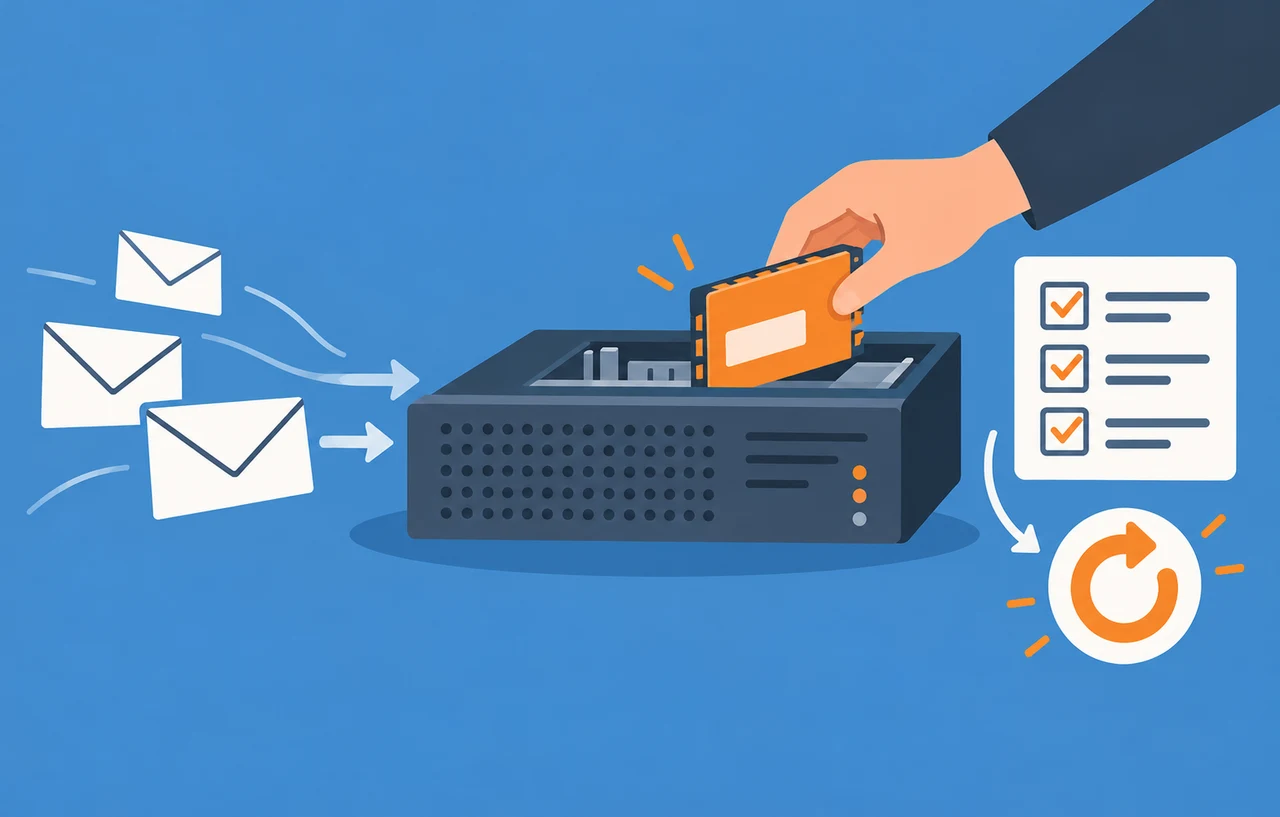
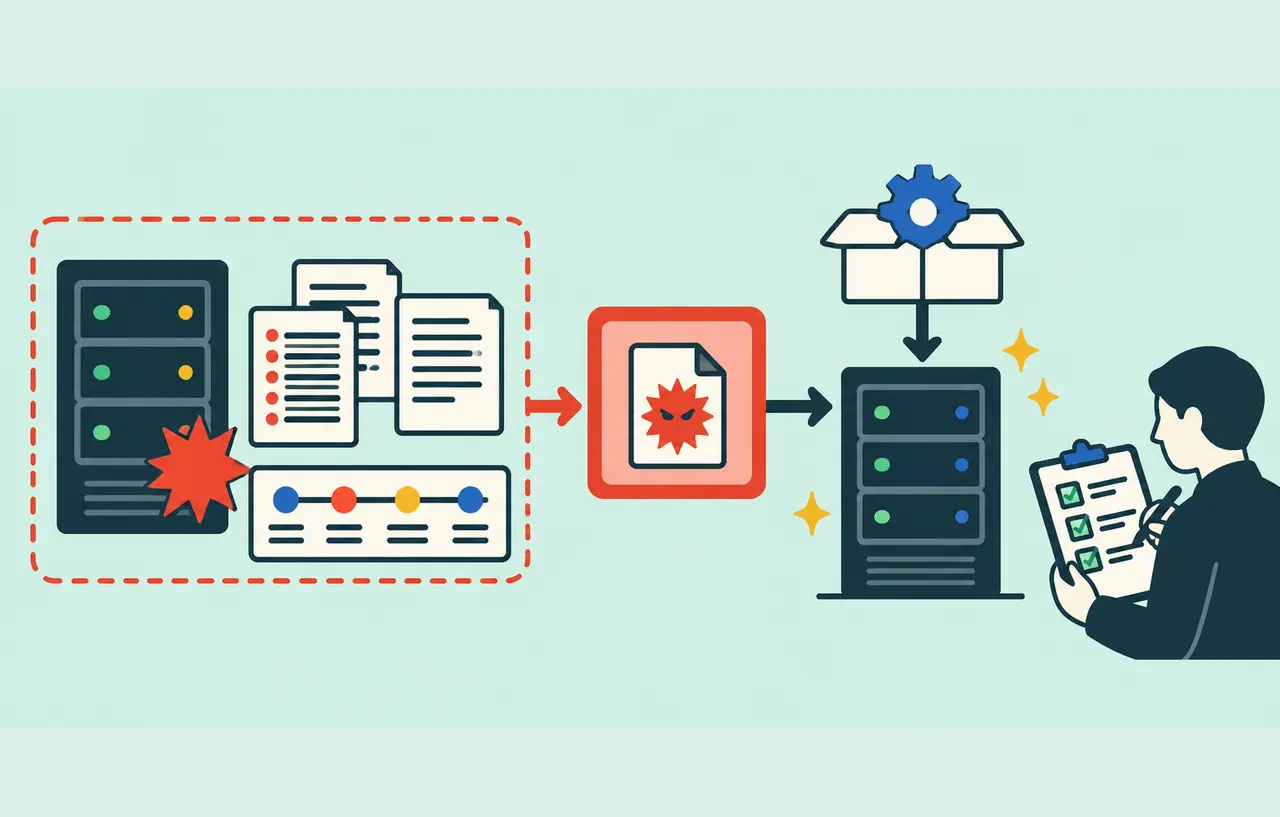
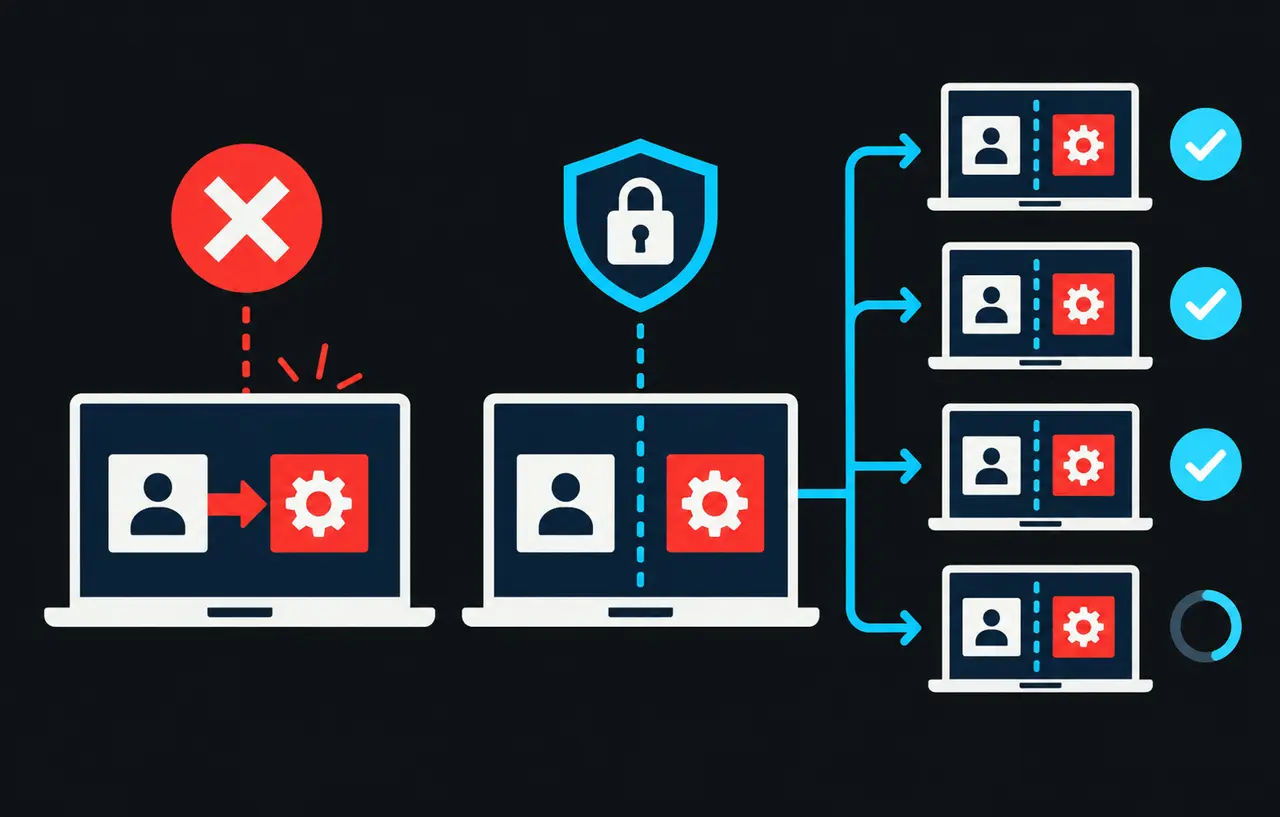
- 初動対応・封じ込め:影響を受けた機器をネットワークから切り離す、アカウントを停止するなどして、被害の拡大を止める
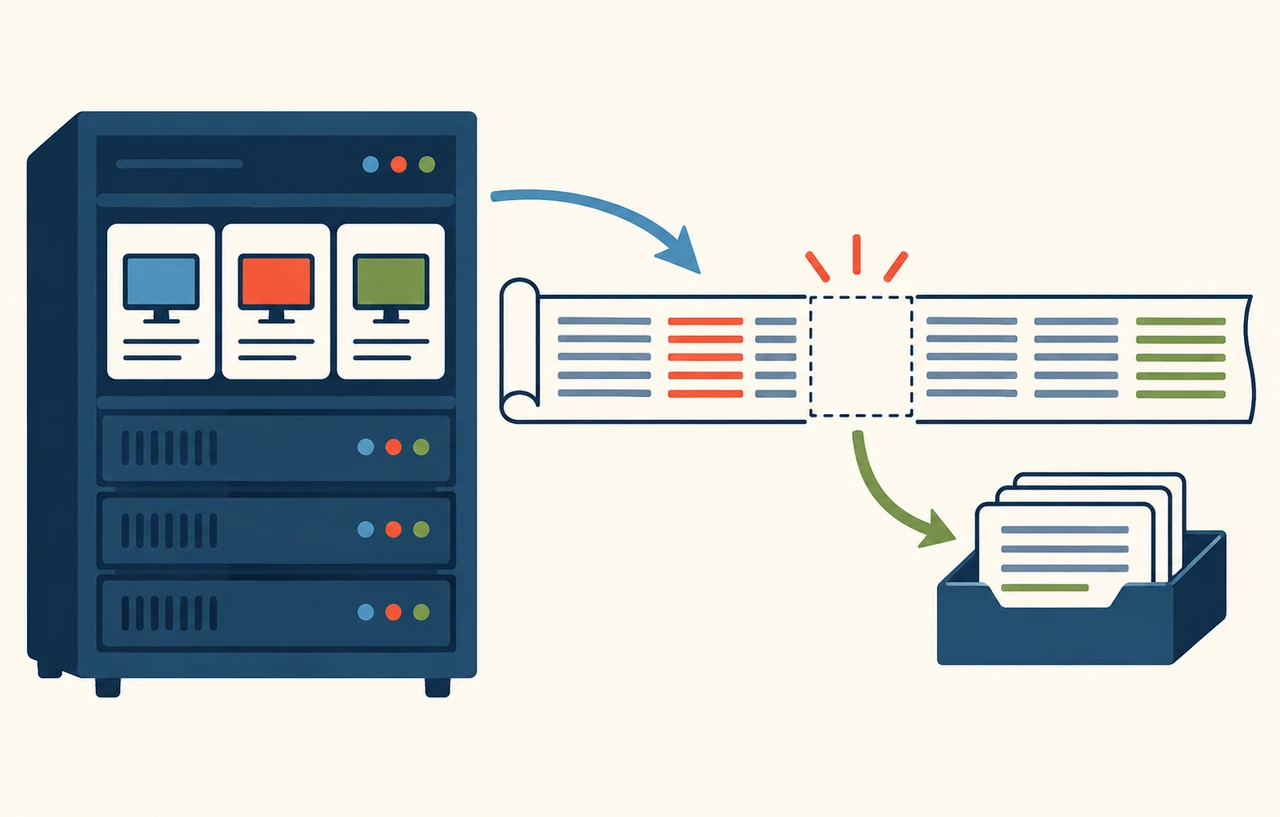
- 調査:アクセスログ や 監査ログ を保全し、侵入の経路と影響の範囲を調べる
- 根絶と復旧:不正なファイルや設定を取り除き、バックアップ などからサービスを元に戻す
- 再発防止:原因をもとに 恒久対策 を行い、手順を見直す
事前の準備
- 連絡先と役割分担、判断の基準を決めておく
- 手順書(ランブック)を用意し、訓練しておく
- ログを十分な期間保存し、時刻をそろえておく
注意点
- 証拠となるログやファイルを、調査の前に消したり上書きしたりしない
- 個人情報の漏えいなどは、法令にもとづく報告や本人への通知が必要になる場合がある
- 外部の専門家や JPCERT/CC などに相談する判断も、初動で検討する