この記事のポイント
- 対象
- KARTE
- 影響
- 登録メールアドレス、外部連携用認証情報、利用企業が取り込んだデータの一部が漏えい。サービス再開の見通しは11月19日11時時点で未定。
- 推奨対応
- 連携先で該当する認証情報を無効化し、影響範囲を確認する。
- 公表日
目次
プレイドが提供する顧客体験基盤「KARTE」への不正アクセスで、アカウントの登録メールアドレス7万9,249件、外部サービスとの連携用認証情報、利用企業が取り込んだデータの一部の漏えいが確認されました。KARTEの再開見通しは11月19日11時時点で未定です。外部連携を設定した企業には、プレイドが該当するの無効化を求めています。KARTEの復旧を待たず、連携先で旧キーやトークンの状態を確かめることが優先です。
スポンサーリンク
11月13日に検知してKARTEを停止
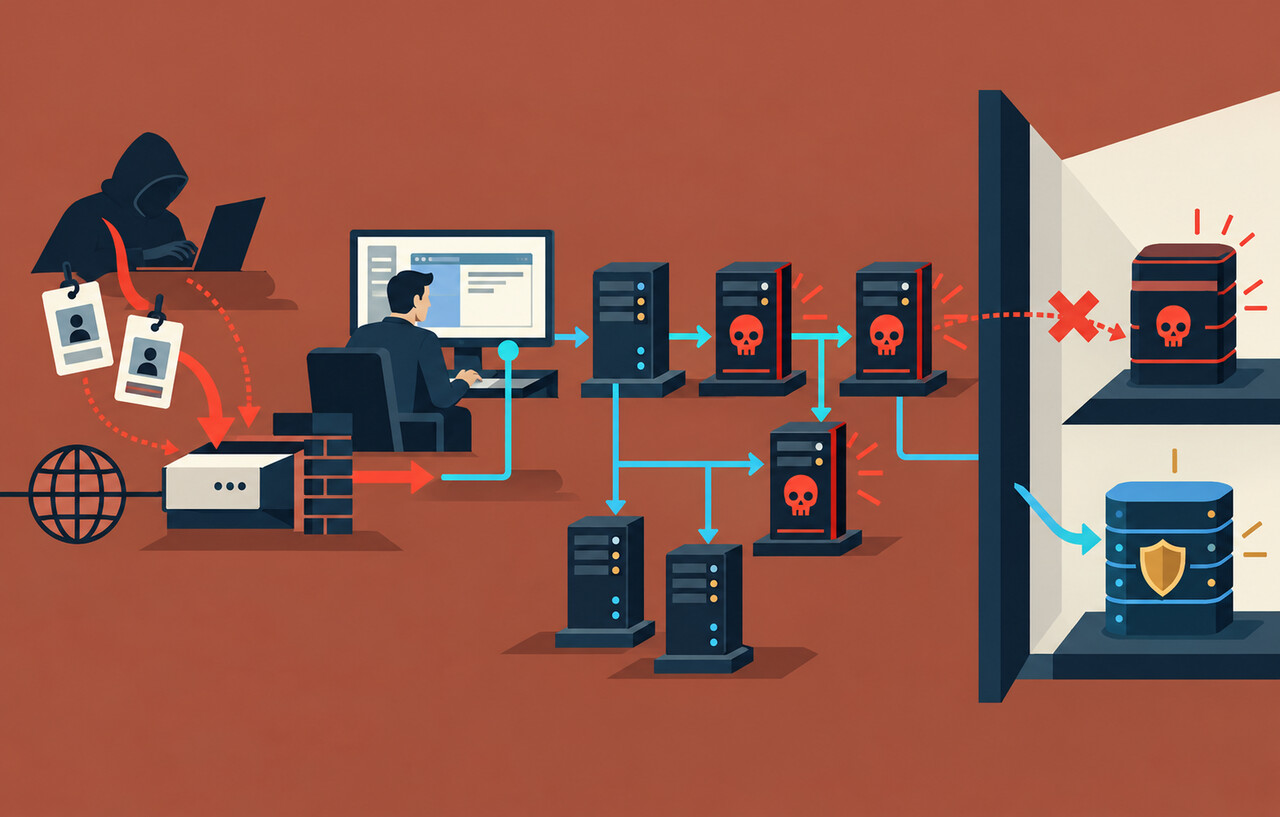
プレイドの11月16日付発表によると、11月13日未明、第三者が同社サーバーのを悪用して内部システムなどへの接続に使う認証情報を奪い、データを外部に読み出しました。管理画面への不正アクセスも発生しました。同社は同日8時59分に検知し、14時27分ごろからサーバーを止め、KARTEの全サービスを順次停止しました。認証情報の無効化や通信の遮断などの封じ込めを同日15時23分ごろまでに終えたとしています。
プレイドによる封じ込めと、利用企業が外部連携のために登録した認証情報の無効化は、作業の対象が異なります。同社が自社システムへの接続を遮断しても、連携先で発行されたキーやトークンが有効なままなら、その連携先で不正に使われるおそれが残ります。プレイドは、意図しない書き込みや情報漏えいにつながる可能性を挙げています。これは連携先での二次被害が確認されたという意味ではありません。
7万9,249件はKARTEの登録メールアドレス
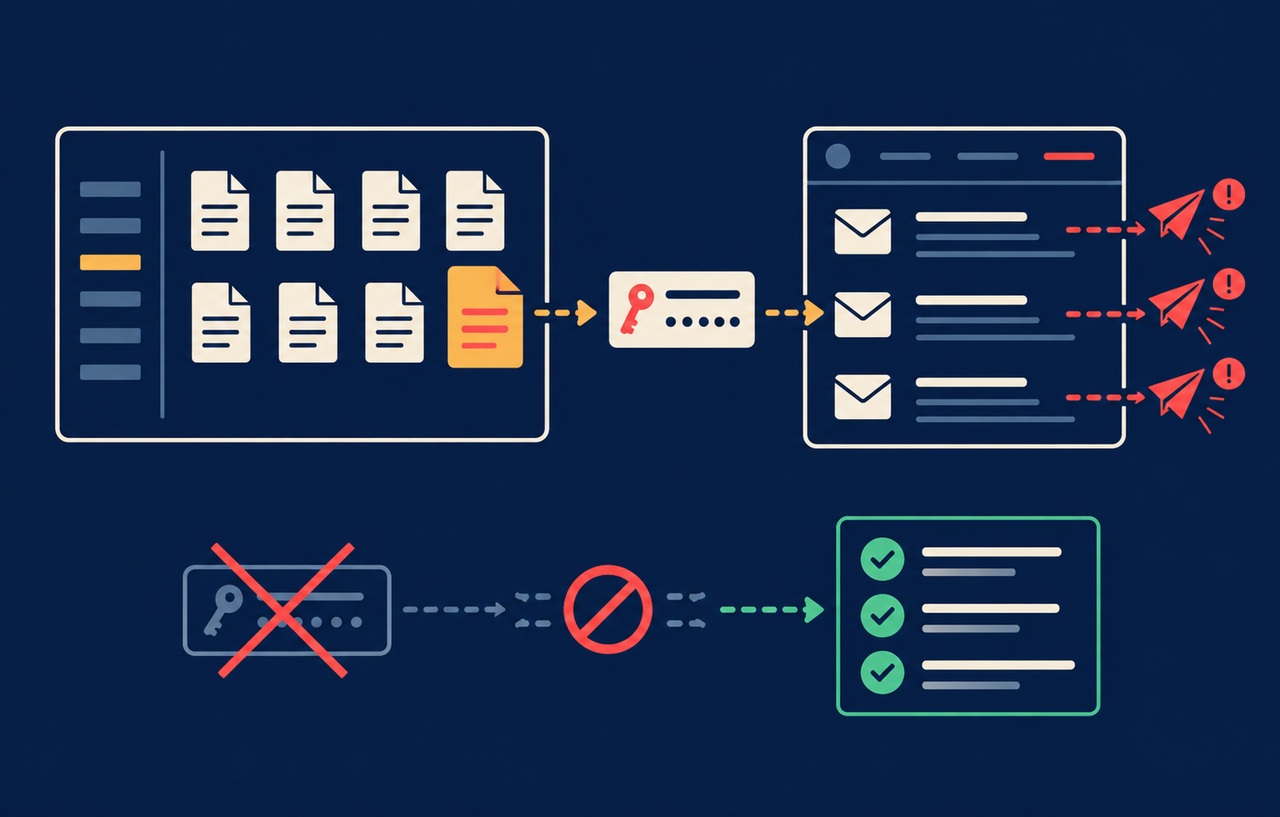
プレイドの発表は、管理アカウントとして登録されたメールアドレス、外部連携に使うキーやなど、利用企業がKARTEへ取り込んだデータの一部を区別しています。7万9,249件は登録メールアドレスの件数で、連携用認証情報や顧客データを含めた総数ではありません。後者は11月16日の発表時点で対象件数を調査中でした。企業ごとに連携した項目が異なるため、各社の利用者向け発表も、対象データと確認の程度を個別に読む必要があります。
シャープの11月19日付発表では、公式通販「COCORO STORE」でKARTEへ連携した年齢、生年月日、性別、KARTE上の顧客識別IDが、最大326万4,445件流出したおそれがあるとしています。氏名、住所、メールアドレスの流出は同社発表時点で確認しておらず、パスワードとカード情報はKARTEへ連携していませんでした。調査中の件数を確認済みの漏えい件数とは扱えません。同社はKARTEとの連携を停止・無効化しましたが、通販サイト自体は通常どおり利用できます。
スポンサーリンク
Francfrancは会員情報とEC購入履歴に関するデータを調査
Francfrancの公式発表(11月17日)によると、同社は11月15日にプレイドから連絡を受け、顧客情報が含まれる可能性を把握しました。流出のおそれがあるのは、会員情報が最大約598万件(氏名、生年月日、ユーザーID、都道府県・市区町村)、公式ECサイトの購入履歴に関するデータが最大約400万件(性別、生年月日、郵便番号、年代)です。いずれも調査時点の上限で、合計を被害人数とはみなせません。クレジットカード情報とログインパスワードの流出は確認されていません。
FrancfrancはKARTEとの連携を停止しましたが、公式オンラインショップとアプリは通常どおり利用できます。同社は対象者と情報の範囲を調査しており、利用者には不審な連絡のリンクを開いたり個人情報を入力したりせず、公式サイトに掲載された窓口へ問い合わせるよう案内しています。
連携の停止と認証情報の失効を別々に確認する
プレイドは11月19日11時の進捗報告で、漏えいを確認した取り込みデータについて、申請した利用企業への送付を順次進めていると説明しました。対象データと対象顧客の特定、案内方法の検討を進めており、再開時期は未定です。運用担当者は、対象データを確認する担当と、連携先の認証情報を失効させる担当を分けておくと、片方の調査が終わるまで他方を待たずに済みます。
企業側の具体的な確認手順としては、構成台帳やシークレット管理の履歴からKARTEに登録した認証情報を洗い出し、発行元、許可されていた操作、利用する処理を照合します。連携やジョブを止めたことと、発行元で旧キーが失効したことは別々に記録します。同じキーを別の処理でも使う場合は、停止や交換の影響を担当者と共有してください。連携先のを取得できる場合は、身に覚えのないアクセスや変更がないかを調べ、保存期間が足りない範囲を記録します。連携を再開する際は、新しい認証情報の権限を必要な範囲に絞り、旧情報を再利用しません。
登録メールアドレスを使ったなりすましにも注意が必要です。プレイドは、覚えのないメールのリンクや添付ファイルを開かず、ログイン情報を入力しないよう案内しています。データ送付やサービス再開を名乗る連絡が届いた場合も、連絡内のリンクを起点にせず、普段使っている公式窓口から手続きと照合します。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ