この記事のポイント
- 脆弱性
- CVE-2026-114146
- 深刻度
CRITICAL9.0
- 対象
- ASP.NET Core SignalR(Windows・Linux・macOS、.NET 8~11系列)、Microsoft.AspNetCore.Http.Connections 1.2.0~1.2.13
- 悪用状況
- 未確認
- 推奨対応
- 対象ランタイムを8.0.34・9.0.23・10.0.15・11.0.0へ、独立パッケージを1.2.14へ更新。独立依存と自己完結型アプリは再ビルド・再配備し、再起動と旧版の停止を確認する。
- 公表日
目次
Microsoftは2026年11月10日、ASP.NET Core SignalRで接続と利用者の識別情報が一貫して結び付かず、注入されたメッセージが被害者としてHubの処理を呼び出せる-2026-114146を公表しました。チャット、通知、共同編集などをSignalRで実装している運用者は、配備中のと独立参照を確認し、該当系列を更新してください。
は.NET 8系が8.0.34、9系が9.0.23、10系が10.0.15、11系が11.0.0です。旧ASP.NET Core 2.3向けの独立パッケージMicrosoft.AspNetCore.Http.Connectionsは1.2.14です。共有ランタイム、アプリに同梱したランタイム、アプリ個別のパッケージでは反映方法が異なり、サーバーを更新したという記録だけでは完了しません。
スポンサーリンク
接続した本人として処理される境界の問題
MicrosoftのCVE-2026-114146公式勧告は、深刻度をCritical、 3.1基本値を9.0、弱点を-863の不適切なとしています。これは本稿の主題CVEに対する評価で、11月の.NET更新全体の点数ではありません。GitHub勧告の公表履歴は11月10日のV1.0です。MSRC公式の記録には11月11日の更新リンク・情報の改訂もあり、初回公表日とは区別します。以下は11月14日に確認した内容です。
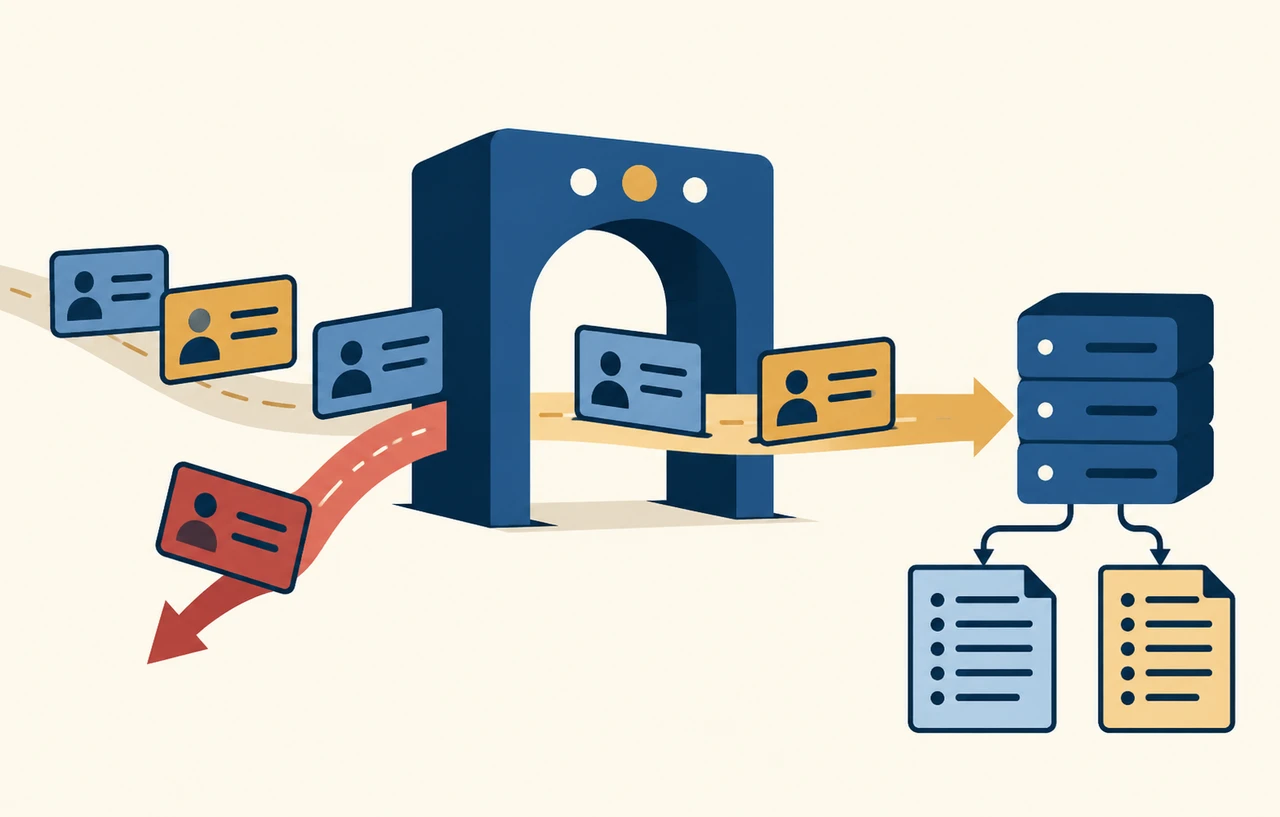
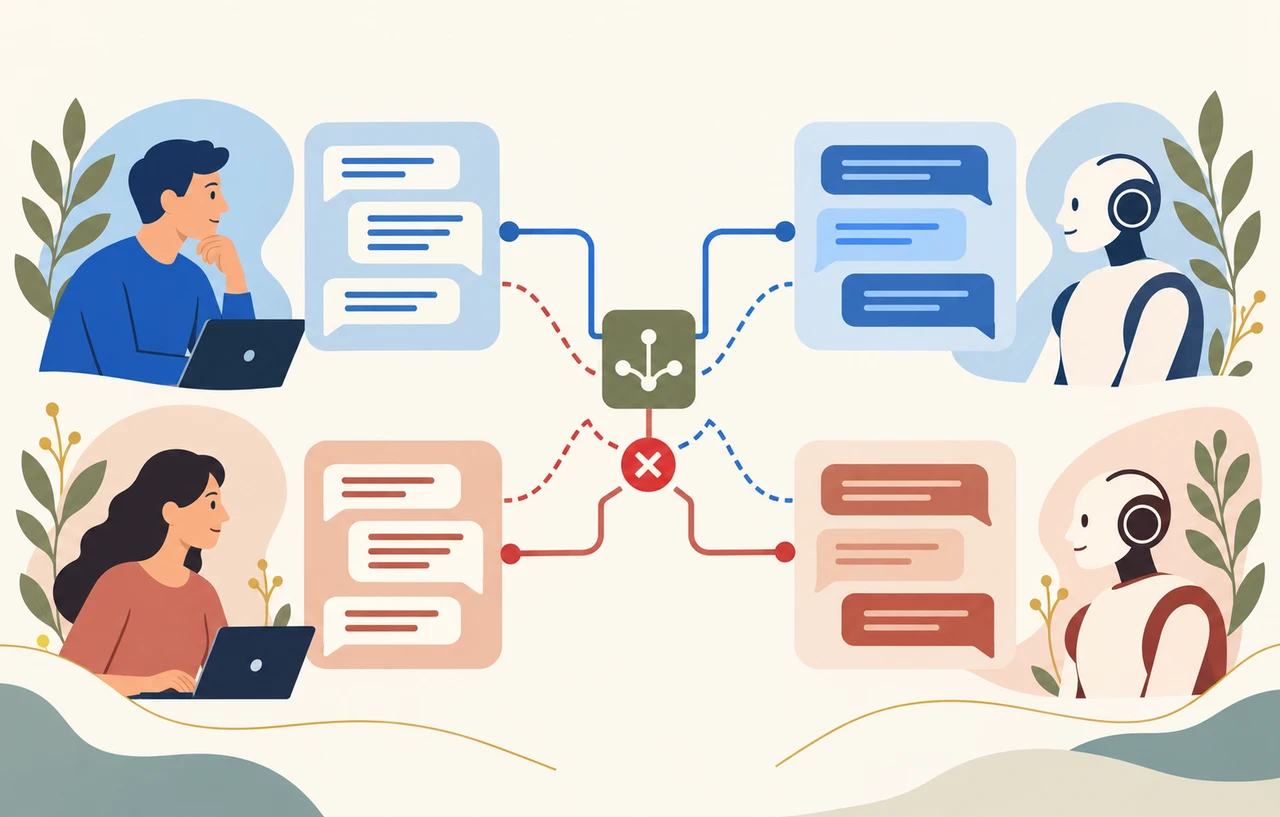
公式の説明は、接続確立時にネゴシエーションした識別情報へSignalR接続が一貫して束縛されず、メッセージの注入によって被害者としてHubを呼び出せるというものです。業務への影響は、そのHubがどの操作やデータへ到達できるかによって変わります。通知を受信するだけの機能と、注文や文書を変更する機能は、棚卸しでも分けて扱います。
CVSSの基本ベクトルはAV:N/AC:L/PR:L/UI:R/S:C/C:H/I:H/A:Hです。ネットワーク経由かつ攻撃複雑性Lowですが、低い権限と利用者の操作を要する評価です。認証不要と読み替えたり、SignalRを導入しているだけで必ず乗っ取られると説明したりすることはできません。MSRCの11月分公式データは悪用状況をExploited:Noとしています。これは確認時点の提供元の表示で、将来の悪用や未観測の攻撃まで否定するものではありません。
MSRCの2026年11月分公式APIデータのFAQでは、認証済み攻撃者が特権利用者を細工したリンクへ誘導し、その利用者のアプリ権限で操作できる可能性を説明しています。なお、MSRCの製品別深刻度はImportant、GitHub勧告とCVSS基本値の分類はCriticalです。異なる表示を一つに混同せず、利用者権限とHubが扱う業務を含めて優先順位を決めます。
系列と部品名を合わせて更新する
影響プラットフォームはWindows、、macOSで、アーキテクチャはすべてとされています。IIS上だけの問題ではなく、LinuxコンテナやmacOSの開発・試験環境も、対象ランタイムを使うなら確認対象です。表は安定版の上限と修正版を抜き出しています。プレビュー・RC版は別途、公式の正確な範囲と照合します。
| 配布系列・部品 | 影響する安定版 | 修正版 |
|---|---|---|
| ASP.NET Coreランタイム8系 | 8.0.0~8.0.33 | 8.0.34 |
| ASP.NET Coreランタイム9系 | 9.0.0~9.0.22 | 9.0.23 |
| ASP.NET Coreランタイム10系 | 10.0.0~10.0.14 | 10.0.15 |
| ASP.NET Coreランタイム11系 | 表の対象はプレビュー・RC版 | 11.0.0 |
| Microsoft.AspNetCore.Http.Connections | 1.2.0~1.2.13 | 1.2.14 |
11系の範囲は11.0.0-preview.1.26104.118から11.0.0-rc.3.26522.148までです。8~10系にも勧告記載のプレビュー版からの範囲があります。安定版だけを抜き出した表で試験版の安全性まで判断しないでください。また、独立パッケージの1.2.14とランタイムの版番号を入れ替えて指定しないようにします。
スポンサーリンク
最初に本番の配備方式と実際の版を確認
本サイトの提案は、サービスごとにSignalRのHub経路、稼働先、配備方式、現在の版、更新成果物を一枚の作業票へまとめることです。ソースにAddSignalRやMapHubがあるかを入口にし、共通ライブラリーや別プロジェクトでHubを提供していないかも調べます。パッケージ一覧だけでは共有フレームワークの利用を見落とすため、配備物と実行基盤を両方確認します。
Microsoft Learnのdotnetコマンド資料にある次のコマンドで、対象環境に導入されたランタイムを一覧できます。確認するのはMicrosoft.NETCore.AppだけでなくMicrosoft.AspNetCore.Appです。これは導入済みの一覧であり、稼働プロセスがその版へ切り替わった証明ではありません。
dotnet --list-runtimes
dotnet --info
コンテナならホスト側ではなく対象イメージ・コンテナ内、複数インストール先があるならサービスが使うdotnetの場所とアーキテクチャを確認します。x64のdotnetで表示した一覧だけでx86側まで確認したことにはなりません。開発端末のdotnet --versionは選択中の版なので、本番のASP.NET Coreランタイム更新の代用にはできません。
公式のパッケージ一覧コマンドでは、直接参照だけでなく推移的な参照を含めます。.NET 9 SDK以前では次の語順です。先に復元を行い、RequestedではなくResolvedの列を確認します。.NET 10以降ではdotnet package list --include-transitiveも使用できます。
dotnet restore
dotnet list package --include-transitiveこの出力でMicrosoft.AspNetCore.Http.Connectionsなどの独立参照を調べ、共通バージョン管理やロックされたも対応付けます。SDKを新しくしても、プロジェクトが古いパッケージを参照し続ければ置き換わりません。依存関係を復元した環境と本番成果物が異なる場合は、記録や配布物の依存情報まで追います。
共有ランタイムとアプリ同梱を別々に直す
Microsoftの.NET配備方式の説明では、フレームワーク依存配備は実行環境のランタイムを利用し、自己完結型配備は必要なランタイムを成果物へ含めます。この違いが今回の更新範囲を決めます。公式勧告も、マシン全体の更新では自己完結型アプリの同梱ランタイムを置き換えないと明記しています。
共有ランタイムを利用する構成では、該当するASP.NET Coreランタイムを修正版へ更新し、アプリを再起動します。ただし、独立参照パッケージがある場合はフレームワーク依存でも別作業です。パッケージを修正版へ更新してから再ビルド・再配備し、その後に再起動します。アプリ内の古いDLLは、共有ランタイムの更新や再起動だけでは置き換わりません。
自己完結型では、修正済みランタイムを取り込んだ成果物を作り直して配備します。コンテナ運用も、新しいを取得しただけで稼働中のコンテナが直るわけではありません。再ビルド、配布、稼働インスタンスの置換、旧版の残存確認までを一つの作業として扱います。
ローリング更新の途中では、新旧のアプリが同時に動く時間があります。本サイトの提案として、各インスタンスの成果物識別子と接続先を記録し、最後の旧版が停止したことを確認します。長時間接続を持つ機能では、既存接続の切断と再接続に伴う利用者影響も事前に試します。更新後に新しい接続が成功したことだけで、旧プロセスが残っていないとは判断しません。
スポンサーリンク
認証設定の点検は更新の代替にしない
SignalRの認証・認可の公式資料によると、Hubは既定では未認証利用者からメソッドを呼べるため、認証が必要なHubにはAuthorize属性などで制約を設定します。Hub全体と個々のメソッドの認可は、公開している業務機能に合わせて確認します。ただし、設定を追加したことを今回のランタイム修正と同じ効果だと扱わないでください。
今回確認した個別勧告は修正版の適用を案内しており、特定トランスポートの無効化、ルール、Origin制限を本件の修正と同等のとして示していません。更新まで高リスク機能の公開範囲を絞る場合は、本サイトの暫定的な運用提案として判断し、未修正であることと解除条件を記録します。
更新後は本人の識別と業務上の拒否を確かめる
以下は本サイトの回帰確認案で、攻撃実証コードや当サイトの実測ではありません。管理下ので、権限の異なるテスト利用者を用意し、通常接続、再接続、Hubメソッドの許可・拒否を確認します。サーバーが認識する利用者と、操作対象、結果が対応することを見ます。第三者や実利用者の接続へメッセージを注入する試験は必要ありません。
閲覧者から更新処理が拒否されるか、別組織の対象へ変更が残らないか、拒否後に配信だけが続かないかを確認します。この通常の認可試験に通ることは、脆弱性の非存在を証明しません。本件の修正確認は、修正済みランタイム・パッケージの版と、その成果物で動く全インスタンスの確認を軸にしてください。
権限変更を既存接続へいつ反映するかは、別のアプリ設計上の確認です。パッチが当たればログアウトやロール変更も必ず即時反映すると約束しないようにします。接続後の購読・配信・切断を点検する考え方は、関連記事で補足します。今回のCVE対策と通常の失効設計は、作業票でも分けて管理します。
調査用の記録には、接続を識別できる安全な内部ID、処理したインスタンス、認可結果、成果物の版を対応付けます。認証トークンやチャット本文の無差別な保存は避けます。過去ログに異常がないという結果だけで悪用なしとは断定せず、記録できていた範囲と保持期間を添えて判断してください。
対応完了は更新物が全配備先へ届いた時点
完了条件は、対象の棚卸し、系列に合う更新、独立依存の再ビルド・再配備、プロセス再起動、旧版の停止、通常機能と認可の確認です。修正前へ戻す必要が生じた場合は、脆弱性も戻ることを前提に公開範囲を再判断します。更新ファイルをダウンロードした時刻と、最後の稼働先へ反映した時刻を分けると、残っている作業が明確になります。
関連記事
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ